
تصور کنید میخواهید تمام ابزارهای اداری خود را روی سرور شخصیتان داشته باشید، اما مجبورید برای هر ابزار یک رمز عبور جداگانه به خاطر بسپارید و با رابطهای کاربری قدیمی دستوپنجه نرم کنید. معمولاً در میزبانی شخصی یک مجموعه بهرهوری، کاربر باید بین تجربه کاربری روان و کنترل کامل بر بکاند یکی را انتخاب کند. AurionMail در ۲۶ اوت ۲۰۲۶ عرضه شد تا این دشواری و این مصالحه را از بین ببرد و تجربهای با دانش صفر (Zero-Knowledge) را روی یک زیرساخت ۱۰۰٪ متنباز فراهم کند.
بسیاری از کاربران حساس به حریمخصوصی، یا به پلتفرمهای تجاری مثل Proton متکی هستند تا یک ورود یکپارچه داشته باشند، یا با ابزارهای پراکنده در میزبانی شخصی (Self-hosting) — یعنی داشتن سرور شخصی برای مدیریت دادهها به جای سپردن آنها به شرکتهای ابری — کلنج میروند. برای مثال، استفاده همزمان از اسناد رمزنگاریشده و ایمیلهای امن معمولاً به مدیریت دو حساب و رمز عبور مجزا نیاز دارد.
جایگزینهای موجود در دنیای میزبانی شخصی اغلب تجربه کاربری را تکهتکه میکنند و کاربر را مجبور میکنند برای ایمیل و همکاری در اسناد، حسابهای جداگانهای را مدیریت کند. AurionMail این مشکل را با ایفای نقش یک ارکستراتور حل میکند که همکاری در اسناد و ایمیل را در یک جریان کاری واحد ادغام میکند.
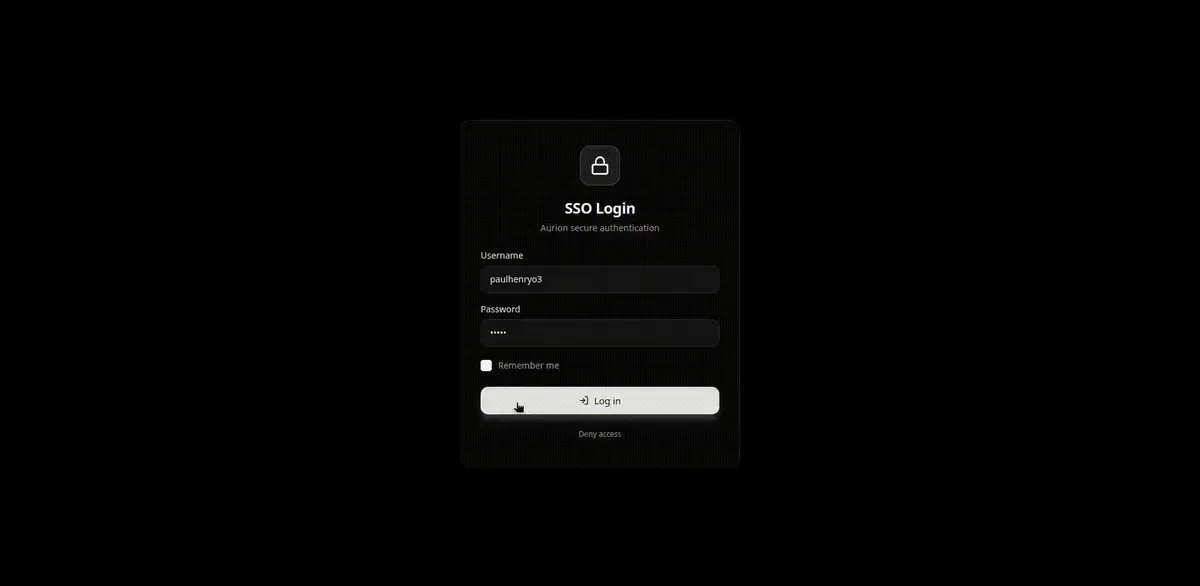
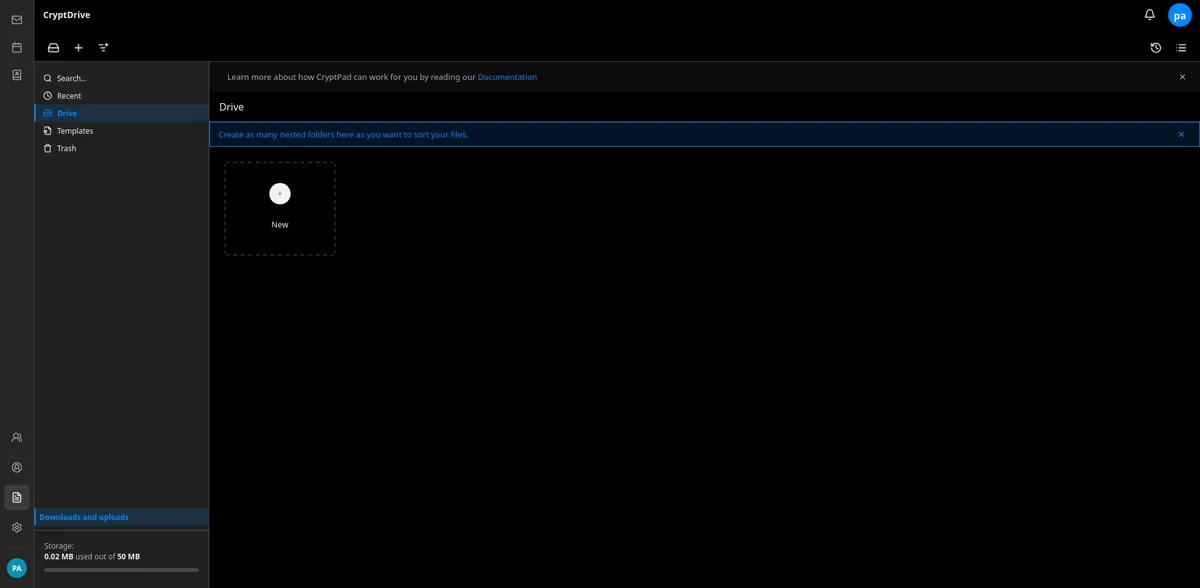
به نقل از مستندات این پروژه در گیتهاب، این مجموعه با ترکیب چندین فناوری تخصصی به هدف خود رسیده است. این سیستم از CryptPad برای اسناد مشترک و Bulwark Webmail برای رابط کاربری استفاده میکند و مدیریت ایمیلها را به سرور Stalwart بر پایه پروتکل JMAP میسپارد. این رویکرد در مدیریت ایمیلها، یادآور تلاشهای پیشین برای بهینهسازی ارتباطات است، مشابه زمانی که عامل Elara برای عبور از محدودیتهای انسانی، یک API اختصاصی برای ایمیل طراحی کرد. مدیریت هویت و احراز هویت نیز از طریق Ory Hydra و LDAP انجام میشود.
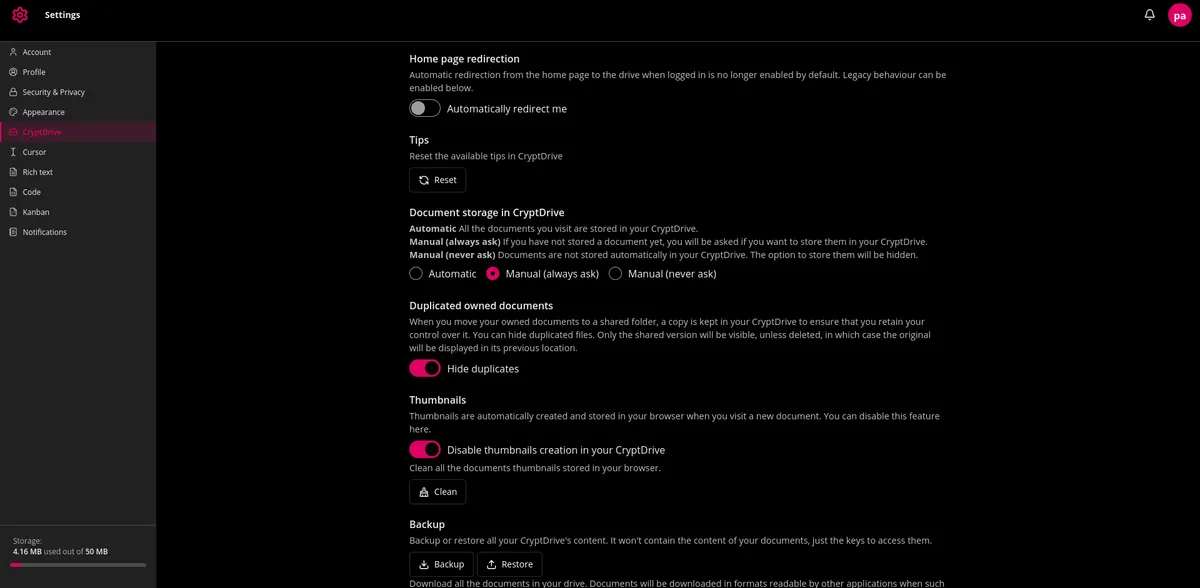
تیم توسعه برای ایجاد حس یکپارچگی، رابط کاربری CryptPad را بازطراحی و بهروزرسانی کرد تا ظاهری مدرن در سراسر مجموعه ایجاد کند. معماری این سیستم بر یک Core-API برای مدیریت همگامسازی کلیدها و وضعیت نشستها استوار است، در حالی که Bridgesهای سبکوزن، اشتراکگذاری امن اسرار را هنگام اجرای روتینهای ورود و خروج کاربر مدیریت میکنند.
قابلیتهای فنی کلیدی این مجموعه عبارتند از:
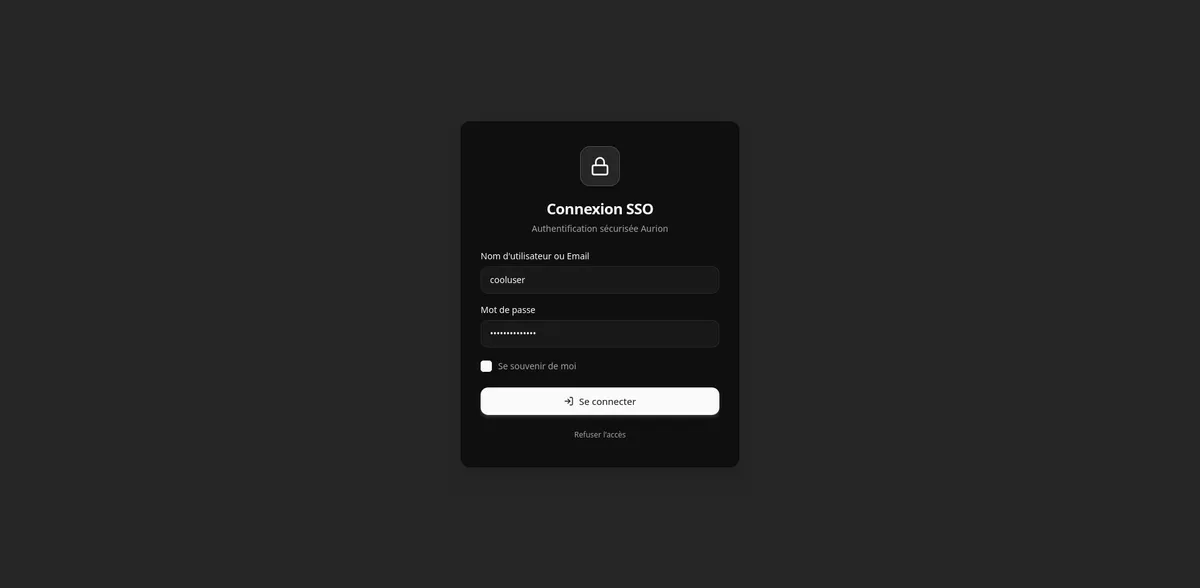
- رمزنگاری یکپارچه: کاربران تمام دادهها را با یک رمز عبور اصلی (Master Password) احراز هویت و رمزنگاری میکنند. این رمز واحد، هم ایمیلها و هم اسناد CryptPad را رمزنگاری و رمزگشایی میکند و نیاز به مدیریت دستی کلیدهای PGP را از بین میبرد.
- همگامسازی نشست: یک بار خروج از حساب، تمام نشستها را در هر دو پلتفرم ایمیل و اسناد بهطور همزمان میبندد. این مجموعه همچنین از قابلیت «خروج جهانی» (Global Logout) برای پاکسازی تمام دستگاهها پشتیبانی میکند.
- کشف کلید: ادغام یک دایرکتوری کلید وب (Web Key Directory) باعث میشود کلیدهایی که در افزونه PGP وارد یا تولید شدهاند، بهطور خودکار قابل شناسایی باشند.
- چرخه حیات حساب: مدیران میتوانند کاربران را در LDAP با رمزهای موقت بسازند. سپس کاربران با مراجعه به مسیر
sso.domain/initرمز اصلی خود را تعریف کرده و حسابشان را فعال میکنند. - مدیریت دادهها: کاربران میتوانند رمز عبور اصلی خود را بدون از دست دادن دادههای موجود تغییر دهند و سیستم همگامسازی بیوقفه کلیدها را بین دستگاههای مجاز فراهم میکند.
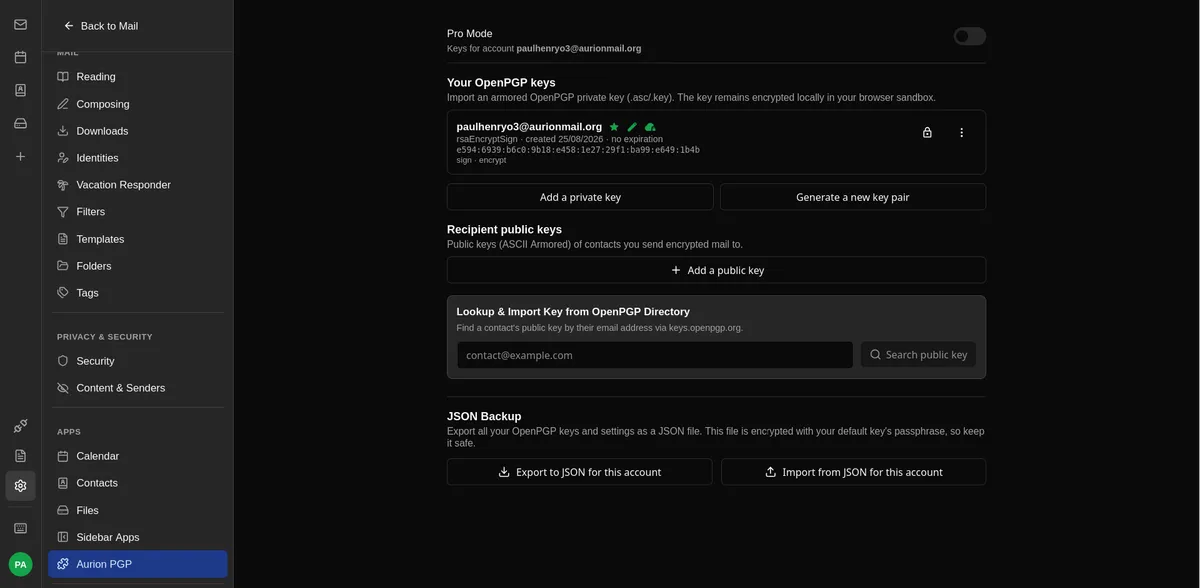
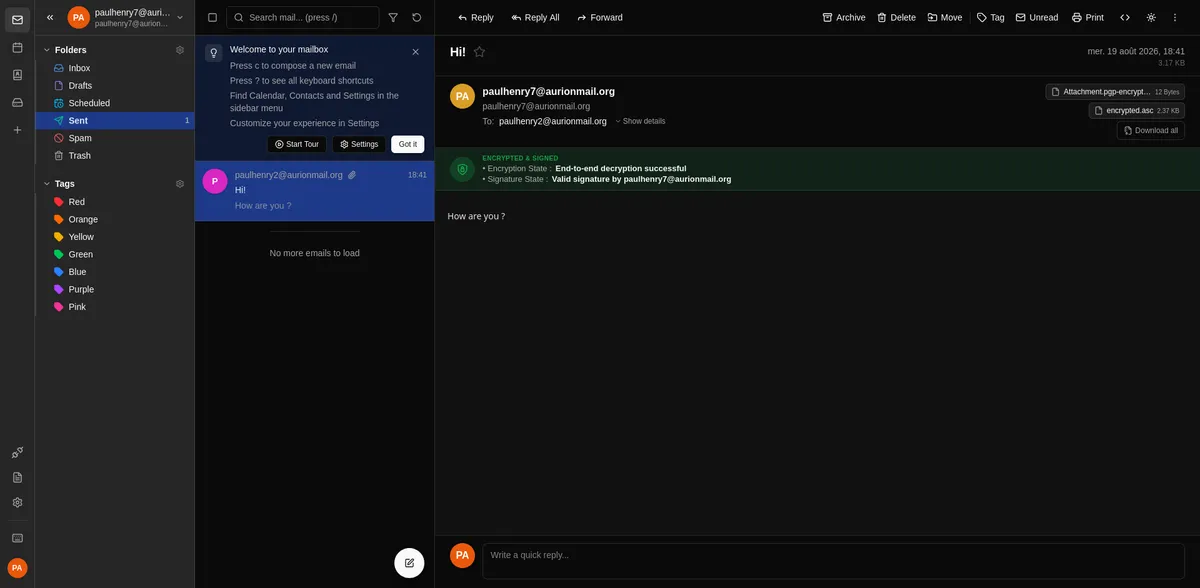
در مقایسه با استقرار استاندارد Nextcloud که برای رمزنگاری سرتاسری (E2EE) به افزونههای مرورگر مثل Mailvelope و مدیریت دستی کلیدهای PGP نیاز دارد، AurionMail رمزنگاری را بهصورت پیشفرض و آماده (Out-of-the-box) ارائه میدهد.
در حالی که پروتون جریان مشابهی با یک رمز عبور دارد، اما زیرساخت آن بسته (Proprietary) است و کاربر را در ابرِ آنها زندانی میکند. AurionMail همان تجربه کاربری را شبیهسازی میکند اما کل پشته را باز و قابل میزبانی شخصی نگه میدارد. برخلاف CryptPad استاندارد که فاقد قابلیت ایمیل است، این مجموعه یک کلاینت ایمیل JMAP کاملاً رمزنگاریشده را به پلتفرم اضافه کرده است.
طبق گزارش توسعهدهندگان، نقشه راه آینده شامل گسترش ویژگیهای امنیتی برای پروتکلهای اضطراری است. بهروزرسانیهای برنامهریزیشده شامل «توقف اضطراری حساب» (Emergency Account Hold) است که از طریق یک URL امن تولید شده در زمان ساخت حساب، در صورت لو رفتن رمز اصلی، حساب را غیرفعال میکند. همچنین URL «نابودی اضطراری حساب» (Emergency Account Destruction) برای حذف دائمی حساب و تمام کلیدهای مرتبط در صورت بازدید از آن لینک، در نظر گرفته شده است.
این تغییرات به معنای کاهش «مالیات حریمخصوصی» است؛ یعنی تلاشی که کاربر برای استفاده از نرمافزارهای امن باید بپردازد، بهطور قابل توجهی کاهش مییابد. با پنهان کردن پیچیدگیهای OpenPGP و JMAP، ارتباطات با امنیت بالا برای کاربران غیرفنی که میخواهند مالک دادههای خود باشند، در دسترستر شده است.
برای مدیران سیستم، استقرار از طریق Orchestra ساده شده است؛ یک فایل باینری واحد که Core API, Hydra SSO, Bridges و نسخه سفارشی CryptPad را پوشش میدهد. این ابزار نیاز به مدیریت دستی شش جزء مختلف و متحرک را از بین میبرد و هزینههای عملیاتی را کاهش میدهد.
کاربرانی که مایل به تست این استقرار هستند، اکنون میتوانند برای راهاندازی مرکز بهرهوری رمزنگاریشده خود، به راهنمای کامل نصب در گیتهاب دسترسی پیدا کنند.
گام بعدی شما
- اگر به دنبال جایگزینی برای Proton هستید که کنترل دادهها در دست خودتان باشد، راهنمای نصب گیتهاب AurionMail را بررسی کنید.
- برای کاهش پیچیدگی سرورهای شخصی، ابزار Orchestra را برای استقرار سریع آزمایش کنید.
- پروتکلهای نابودی اضطراری را در استراتژی بازیابی دادههای خود بگنجانید.
اما برای کسانی که میخواهند امنیت را در سطح سختافزار پیاده کنند، بررسی تراشههای رمزنگاریشده گام بعدی است — به تحلیل ما درباره امنیت سختافزاری مراجعه کنید.



گفتگو