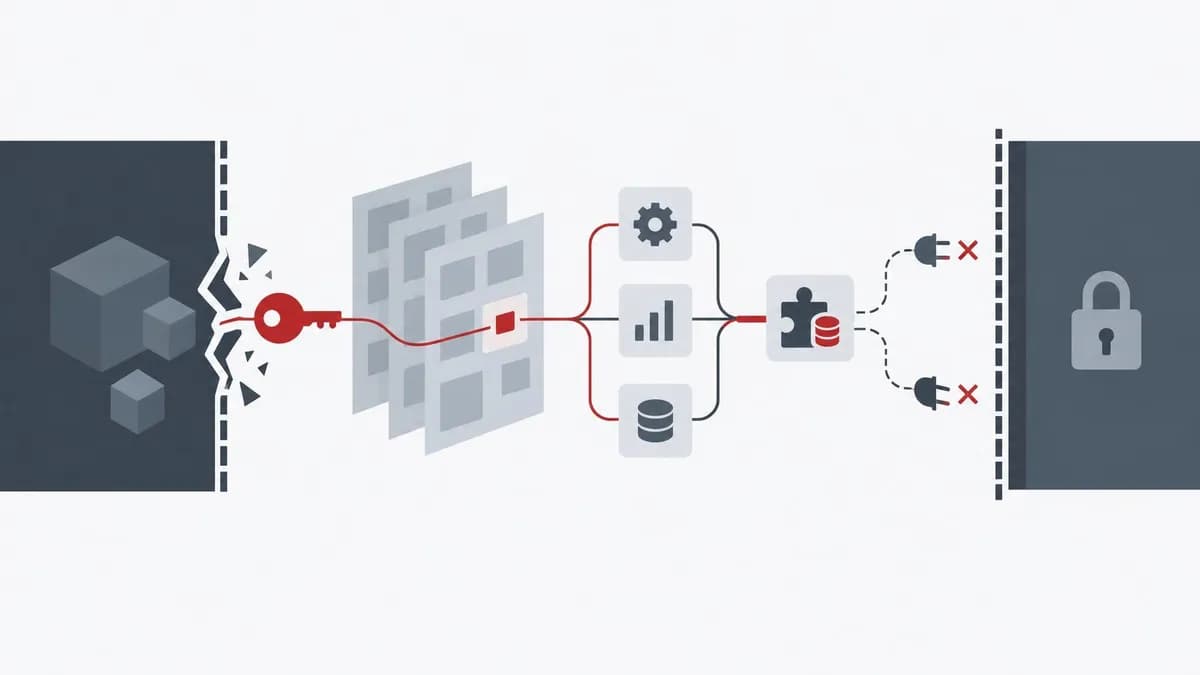
کیور در ۱۳ نوامبر ۲۰۲۶ نقصه امنیتی کیور را فاش کرد که ریشه در افشای یک کلید دسترسی توسط فایرورکس هوش مصنوعی داشت. مهاجم تا ۵ هزار کاربر را در پنجره ۱۱ ساعته با افزونه کلود کد مخرب هدف قرار داد. گزارش جداگانه کرسر نشان میدهد که ۵۰۰۰ کاربر در ۱۱ ساعت افزونه مخرب کلود کد را دریافت کردهاند، که با جزئیات این بخش همخوانی دارد. تحقیقات فایروورکس نشان میدهد که ارائهدهنده ابری شخص ثالث در ۲۳ اکتبر نقض شده، که با رویداد هک فایروورکس گزارششده همسو است.
جزئیات حمله
فایرورکس هوش مصنوعی یک کلید صادرشده توسط کیور را در یک باکت فقطخواندنی برای تحلیل آفلاین آموزش مدل افشا کرد. باکت حاوی ردیابیهای عامل کدنویسی بیشتر از سال ۲۰۲۵ بود که حالت حریمخصوصی غیرفعال بود. تعداد کمی اعتبارنامههای بدون ماسک در ردیابیها وجود داشت.
دادههای تحت تأثیر و سیستمهای امن
مهاجم از اعتبارنامهها به ابزارهای SaaS کیور رسید، سپس به مخازن آرشیو شده غیرتولیدی، دادههای پشتیبانی، مکالمات ایمیلی، متریکهای محصول و اعتبارنامههای ارسال شده به پشتیبانی. کمتر از ۰.۰۱ درصد مشتریان کلید API افشا داشتند. در کاربران بدون حالت حریمخصوصی، ردیابیها برای کمتر از ۰.۰۵ درصد افشا شد. دادههای فعلی، ترافیک زنده، درخواستهای استنتاج فعال، پرامپتهای حریمخصوصی، سیستمهای تولید، مخازن کد مشتری، بهروزرسانیهای رسمی و کلیدهای امضای انتشار تحت تأثیر قرار نگرفتند.
افزونه مخرب و مهار
در ۲۹ اکتبر ۲۰۲۶، مهاجم با اعتبارنامه دزدیده شده ساختهای مجاز نشده افزونه کلود کد را در کش مارکتپلیس VS Code کیور منتشر کرد. آنتروپیک آنها را منتشر نکرده بود و اوپنویاساکس هرگز بدافزار را حمل نکرد. حداکثر ۵ هزار کاربر در حدود ۱۱ ساعت احتمالاً ساخت مخرب دریافت کردند. کیور در ۳۰ اکتبر نشانگرهای تهاجم را منتشر کرد، کاربران و ادمینها را مطلع نمود و لیست چرخش کلید داد. آخرین فعالیت مهاجم در ۱ نوامبر مشاهده و مسدود شد. اقدامات مهار: انتقال ترافیک استنتاج از فایرورکس، غیرفعالسازی کلید فروشنده، چرخش تمام اعتبارنامههای افشاشده و تمام اعتبارنامههای داخلی بهعنوان پیشاحتیاط، گسترش محدودیتهای شبکه، افزودن اسکن مخفی به مخازن، استقرار مجدد زیرساخت تولید، و درگیر کردن کارشناسان جنایی خارجی.
اقدامات فایرورکس و بررسیهای موازی
فایرورکس هوش مصنوعی گزارش داد که ارائهدهنده ابری شخص ثالث میزبان ماشینهای تحقیق و توسعه در ۲۳ اکتبر نقض شده است. طرف غیرمجاز در ۲۴ اکتبر به ماشینهای توسعه رسید و بار کاری غیرمجاز اجرا کرد. فایرورکس فعالیت را همان روز شناسایی کرد و از ۲۵ اکتبر دسترسی غیرمجاز موفقتری مشاهده نشده. بررسی در حال انجام است. فایرورکس اعتبارنامهها را لغو و جایگزین کرد، مزایای ارتقایی غیرضروری برداشت، مسیرهای شبکه محدود کرد، کنترلهای ذخیرهسازی و تحلیل تشدید کرد، و ثبت و نظارت را با کمک پالو آلتو نتورکس یونیت ۴۲ تقویت کرد. آپلود و دانلود خودخدم مجموعه دادهها برای استنتاج دستهای و آموزش مبتنی بر مجموعه داده غیرفعال شد. SDK آموزش با صفر نگهداری داده در دسترس است.
تحلیل نقصه امنیتی کیور
این نقض امنیتی کورنمای رو به رشد در توسعه مبتنی بر هوش مصنوعی را برجسته میکند: فروشندگان دادههای تلِمتری تاریخی را برای بهبود مدل نگه میدارند که اگر پاکسازی نشوند، به بمبهای ساعتی اعتبارنامه تبدیل میشوند. جداسازی جلسات حالت حریمخصوصی توسط کیور شعاع انفجار را به شدت محدود کرد — الگویی که سایر سازندگان باید بازبینی کنند. سمگذاری کش مارکتپلیس در ۱۱ ساعت مرز اعتماد شکنندهای را آشکار کرد: مارکتپلیسهایی که ساختهای کششده را بدون تأیید قابل بازتولید سرو میکنند، نقاط شکست واحد میشوند. رویداد ابری فایرورکس، همچنان تحت بررسی، یادآوری میکند که زنجیره تامین یک لایه عمیقتر از ارزیابیهای ریسک معمول ممتد است.
گام بعدی
برای گزارش جنایی نهایی فایرورکس صبر کنید که ممکن است لیست مشتریان پاییندست متضرر را گسترش دهد. تیمهایی که از دستیارهای کدنویسی هوش مصنوعی استفاده میکنند باید تأیید کنند که حالت حریمخصوصی یا جداسازی معادل الزاماً اجرا شده، اعتبارنامههای اشتراکگذاری شده با کانالهای پشتیبانی را چرخش دهند، و از مارکتپلیسهای افزونه گواهی ساخت قابل بازتولید تقاضا کنند.
گفتگو