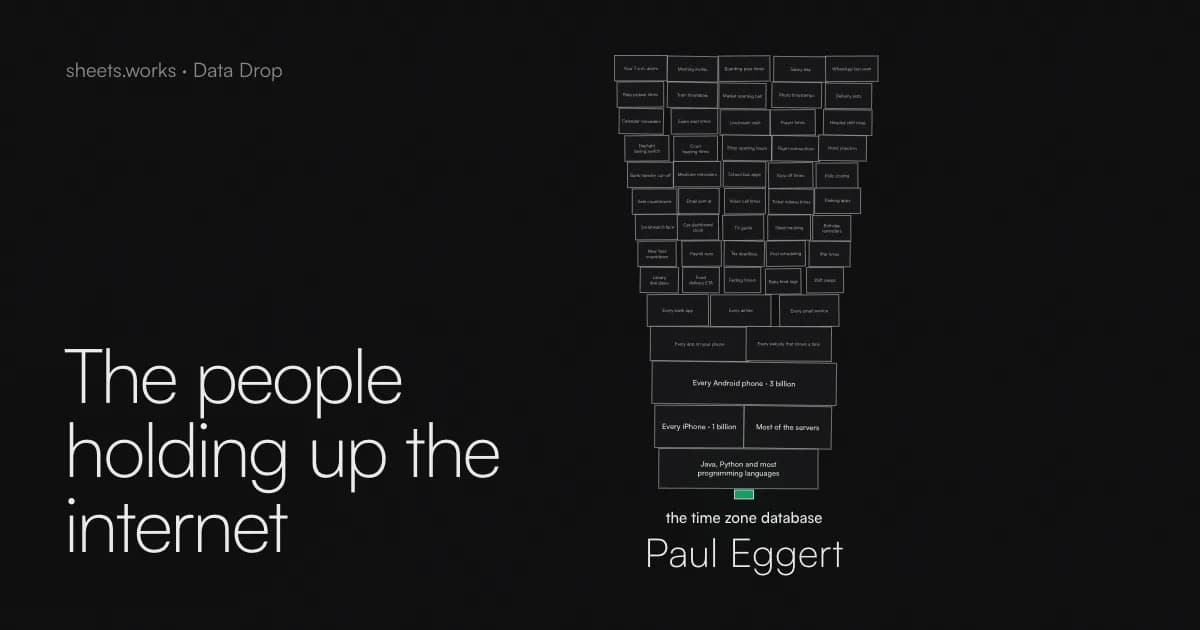
تصور کنید تمام ساعتهای جهان، از زنگ بیدارباش شما تا زمان دقیق واریز حقوق، به یک فایل متنی وابسته باشد که یک نفر در اوقات فراغتش آن را بهروز میکند. اگر این فرد تصمیم بگیرد بازنشسته شود یا دسترسیاش قطع شود، میلیاردها گوشی اندروید و آیفون در سراسر جهان دچار اختلال در نمایش زمان میشوند.
بر اساس یک تحلیل دادهمحور از ۲۳ پروژه نرمافزاری حیاتی، ۱۱ مورد از آنها تنها توسط یک یا دو نفر مدیریت میشوند. این وضعیت، زیربنای اقتصاد دیجیتال جهانی را بر روی شالودهای لرزان قرار داده است. این شکنندگی صرفاً یک تئوری نیست؛ وقتی یک نگهدارنده (Maintainer) پروژه را ترک میکند یا کدها مورد حمله قرار میگیرند، اثرات آن بهصورت موجی به هر گوشی هوشمند، آیفون و رایانه ویندوزی در جهان میرسد. اینترنت مدرن در واقع برجی از زیرساختهای پیچیده است که روی چند بلوک کوچک از نیروی کار داوطلبانه و بدون قدردانی بنا شده است.
ساعتداران جهان
هر دستگاهی که زمان محلی را نمایش میدهد—از زنگ بیدارباش صبحگاهی شما تا کارت پرواز، یک جلسه در کشوری دیگر یا روزی که حقوق شما واریز میشود—به پایگاه داده منطقه زمانی (Time Zone Database) وابسته است. این فایل متنی شامل تمام قوانین ساعت است که تاکنون توسط هر دولتی در جهان اعلام شده است.
از سال ۲۰۱۲، پل اِگِرت (Paul Eggert)، مدرس دانشگاه UCLA، بهعنوان هماهنگکننده رسمی این فایل فعالیت میکند. او این کار را در اوقات فراغت خود مدیریت میکند. طبق گزارشها، حدود ۴ میلیارد گوشی اندروید و آیفون برای تعیین زمان درست از فایل او استفاده میکنند. این آمار شامل سرورها، مکها یا لپتاپها نمیشود و با احتساب آنها، این عدد بسیار بالاتر میرود.
در ۲۹ سپتامبر ۲۰۲۶، اِگِرت نسخه 2026e را منتشر کرد. اولین خط یادداشتهای این نسخه مشخص میکند که ایالت مانیتوبا از ۳۱ اکتبر به زمان -۰۵ دائمی تغییر میکند تا گوشیهای وینپگ در ۱ نوامبر ساعت خود را به عقب نبرند. این بهروزرسانی خاص توسط دو داوطلب یک ماه زودتر تایپ شده بود. از ۲۵۱ تغییری که در سال گذشته در این فایل رخ داد، ۲۱۸ مورد توسط خود اِگِرت و ۲۸ مورد توسط تیم پارتنی انجام شد.
اِگِرت برای تداوم پروژه تلاش کرده است. او در ۲۰ مه ۲۰۲۰ از لیست پستی پروژه خواست تا تیم پارتنی را بهعنوان جایگزین او معرفی کنند و نوشت: «در صورتی که به دلیل بازنشستگی یا هر دلیل دیگری دیگر در دسترس نباشم.»
اهمیت این پایگاه داده به حدی است که در سال ۲۰۱۱، یک شرکت طالعبینی از نگهدارندگان پروژه—اِگِرت و آرتور اولسون که این فایل را در سال ۱۹۸۶ در مؤسسات ملی بهداشت (NIH) آغاز کرده بود—شکایت کرد. آنها مدعی بودند برخی از دادههای تاریخی از اطلس متعلق به شرکتشان برداشته شده است. در آن زمان، سایت دانلود و لیست پستی پروژه تا زمان مداخله آیانا (IANA)، که لیستهای اصلی اینترنت را نگه میدارد، تعطیل شد. بنیاد مرزهای الکترونیکی (EFF) بهصورت رایگان از آنها دفاع کرد و پرونده در فوریه ۲۰۱۲ بسته شد.
کابوس امنیتی: درِ پشتی xz
ابزارهای فشردهسازی نیز به همان اندازه حیاتی هستند. xz، ابزاری که در تقریباً هر سرور لینوکس و داخل هر آیفون یافت میشود، عمدتاً حاصل تلاشهای لاسه کالین (Lasse Collin) در فنلاند بود. کالین این پروژه را یک سرگرمی بدون دستمزد توصیف کرده و در ایمیلی در ژوئن ۲۰۲۲ اشاره کرده بود که تواناییاش برای رسیدگی به پروژه «عمدتاً به دلیل مشکلات طولانیمدت سلامت روان، بسیار محدود شده است.»
همانطور که در تحلیلهای پیشین ما درباره امنیت مدلهای بازمتن اشاره کردیم، خلأ منابع همیشه راه را برای نفوذ باز میکند. این خلأ در xz باعث شد حسابهایی به نام جیگار کومار و دنیس اِنس مدام در لیست پستی درباره کندی پیشرفت پروژه پست بگذارند. همزمان، مشارکتکنندهای به نام جیا تان (Jia Tan) شروع به ارسال اصلاحات مفیدی کرد. لاسه به تان دسترسی بیشتری داد.
در سال ۲۰۲۳، تان ۳۰۴ تغییر در xz ایجاد کرد و از تعداد تغییرات کالین (۱۷۲ مورد) پیشی گرفت. در فوریه ۲۰۲۴، تان نسخههایی از xz را منتشر کرد که حاوی یک درِ پشتی (Backdoor) برای سرورهای لینوکس بود. این رخنه تنها در ۲۹ مارس ۲۰۲۴ توسط آندرس فروند (Andres Freund)، مهندس مایکروسافت، کشف شد؛ او متوجه شده بود که عملیات ورود به سیستم زمان پردازش بیشتری از حد معمول میگیرد.
تا به امروز هویت واقعی جیا تان ناشناخته مانده است. پس از این حادثه، کالین دوباره تنها شد و در سال ۲۰۲۵، ۹۷ درصد تغییرات را خودش نوشت. بازه زمانی نشان میدهد در سال ۲۰۲۱ تقریباً تمام تغییرات توسط لاسه بود، اما در ۲۰۲۳، جیا تان پیش از کشف درِ پشتی، مشارکتکننده اصلی بود.
هزینه انسانی نگهداری
برخی نگهدارندگان در حالی از وب حمایت میکنند که با تراژدیهای شخصی دستوپنجه نرم میکنند. دنیس پوشکارف (Denis Pushkarev) کتابخانه core-js را نوشت؛ ابزاری که اجازه میدهد جاوااسکریپتهای جدید در مرورگرهای قدیمی کار کنند. به گفته خودش، این کد در نیمی از هزار وبسایت شلوغ جهان اجرا میشود.
در سال ۲۰۱۹، پوشکارف بهصورت تماموقت و بدون دستمزد در روسیه زندگی میکرد تا هزینههایش کمتر شود. سه هفته پس از یک انتشار بزرگ، در ساعت ۳ صبح در حالی که رانندگی میکرد، دو زن جوان در جادهای تاریک زیر ماشینش رفتند و یکی از آنها جان باخت. خانوادهها درخواست حدود ۸۰ هزار دلار غرامت کردند و دادستان خواستار هفت سال زندان شد.
پوشکارف پیامی به ترمینال نصب core-js اضافه کرد که هر بار هنگام نصب ظاهر میشد و از میلیونها توسعهدهنده درخواست کمک یا شغل میکرد. بسیاری از توسعهدهندگان از این پیام شکایت کردند. او در ژانویه ۲۰۲۰ به زندان رفت و حدود ده ماه بعد آزاد شد.
در دوران حبس او، تعداد دانلودهای core-js تقریباً دو برابر شد. در سال ۲۰۲۶، او ۹۵ درصد تغییرات پروژه را نوشت و اکنون دو حامی مالی در گیتهاب دارد. در دسامبر ۲۰۱۹، درست پیش از زندان رفتن، او در یک ماه ۱۰۱ تغییر ایجاد کرد.
غولهای نامرئی
پروژههای دیگر با تعداد کارکنان کم اما مدلهای مالی متفاوتی فعالیت میکنند:
- sudo: از اوایل دهه ۹۰ توسط تاد میلر (Todd Miller) مدیریت میشود. Sudo اولین بار حدود سال ۱۹۸۰ در دانشگاه SUNY Buffalo نوشته شد؛ میلر مدت زمان بیشتری از عمر لینوکس از آن مراقبت کرده است. طبق گزارش فوریه ۲۰۲۶ توسط The Register، بودجه او در Open Collective به حدود ۶۱,۷۰۰ دلار در سال با ۳۰ حامی گیتهاب رسید که آن را به یکی از موفقترین پروژههای تکنفره تبدیل کرد. بین سالهای ۲۰۰۸ تا ۲۰۱۸، ۵,۴۰۸ تغییر از ۵,۴۰۹ تغییر در sudo توسط میلر انجام شد.
- SQLite: توسط دی. ریچارد هیپ (D. Richard Hipp) در سال ۲۰۰۰ ساخته شد. او پیش از آن روی نرمافزاری برای یک ناوشکن نیروی دریایی آمریکا کار میکرد که در آن دیتابیس هر بار با قطع شدن سرور مجزا، از کار میافتاد. او دیتابیسی ساخت که در یک فایل واحد زندگی میکند؛ برای مثال، چتهای واتساپ از یک فایل بارگذاری میشوند. تیم تخمین میزند بیش از یک تریلیون دیتابیس SQLite در حال استفاده باشد. آنها هزینه کار را از طریق فروش پشتیبانی توسط شرکت هیپ تأمین میکنند. این پروژه پیشتر نام و عکس توسعهدهندگان را از سایت خود حذف کرد و نوشت: «افراد دیوانه زیادی در جهان هستند که ممکن است از این اطلاعات سوءاستفاده کنند.»
- zlib: در سال ۱۹۹۵ توسط مارک ادلر (Mark Adler) و ژان-لوپ گایلی نوشته شد. این ابزار در تصاویر PNG، صفحات وب، Git، اندروید، آیفون و کروم استفاده میشود. دبیان آن را در ۲۹۱,۶۱۵ ماشین گزارششده شناسایی کرده است. ادلر که مدیریت مریخنورد Spirit ناسا را در مسیر مریخ بر عهده داشت، هیچ صفحه حامی مالی عمومی ندارد. در سال گذشته، بیشتر کارها توسط ادلر و مشارکتکنندهای به نام Vollstrecker انجام شد.
- libjpeg-turbo: توسط توسعهدهندهای به نام DRC مدیریت میشود که ۹۸ درصد تغییرات امسال را نوشت. او در سال ۲۰۱۰ با سریعتر کردن کدهای JPEG دهه ۹۰ (۲ تا ۶ برابر)، این پروژه را آغاز کرد. در سال ۲۰۱۹، این نسخه به نسخه مرجع برای ISO و ITU تبدیل شد. این پروژه بهعنوان یک کسبوکار کوچک با حمایتهای مالی برای حدود ۸ تا ۱۰ ساعت کار در ماه اداره میشود.
- HarfBuzz: از سال ۲۰۱۲ توسط بهداد اصفهبد (Behdad Esfahbod) در زمان حضور در گوگل بازنویسی شد. این ابزار تصمیم میگیرد حروف در اندروید، کروم، فایرفاکس، اج، کیندل و فایگما چگونه به هم بچسبند. در حالی که انگلیسی ساده است، حروف در زبانهایی مثل هندی، عربی و تامیلی بر اساس همسایگانشان تغییر شکل میدهند. اصفهبد ۸۵ درصد تغییرات امسال را نوشت و پنج نفر دیگر نیز کارهای منظمی انجام دادند.
- curl: توسط دانیل استنبرگ (Daniel Stenberg) در سال ۱۹۹۶ در سوئد آغاز شد. این ابزار دادهها را برای گوشیها، ماشینها، تلویزیونها و ویندوز (از سال ۲۰۱۸) جابهجا میکند. یازده نفر امسال کارهای منظمی انجام دادند. ویکتور ساکاتس بیشترین تغییرات را داشت و پس از او استنبرگ و استفان ایسینگ (۴۴۵ تغییر) قرار داشتند. استنبرگ بهصورت تماموقت از طریق حمایت شرکتها، بودجه ۸۹,۷۰۰ دلاری Open Collective و گرنتی ۱۹۵ هزار یورویی از صندوق عمومی آلمان برای متنباز کار میکند. استنبرگ در سال ۲۰۲۵ اشاره کرد که دیگران اکنون خطوط کد بیشتری نسبت به او به curl اضافه کردهاند.
شکاف تأمین مالی
تفاوت شدیدی بین پروژههای دارای حمایت سازمانی و پروژههای بدون حمایت وجود دارد. آژانس فناوری حاکمیتی (Sovereign Tech Agency) آلمان از سال ۲۰۲۲ حدود ۹۰ پروژه را تأمین مالی کرده و صندوق آلفا-امگا سال گذشته نزدیک به ۶ میلیون دلار به مهندسان امنیتی در بنیادهایی مثل پایتون و روبی پرداخت کرده است.
به نقل از دادهها، پروژهای مثل OpenSSL مبلغ ۴۰۵,۸۸۸ یورو از آژانس آلمان دریافت کرد. تاریخچه OpenSSL نشان میدهد پیش از سال ۲۰۱۴، تنها ۳ تا ۷ نفر روی آن کار میکردند. اما پس از باگ Heartbleed در آوریل ۲۰۱۴—که اجازه میداد رمزهای عبور ۱۷ درصد از سرورهای امن خوانده شوند—بنیاد لینوکس ۵.۴ میلیون دلار جمعآوری کرد و تعداد کارکنان regular آن تا سال ۲۰۲۶ به ۳۲ نفر رسید.
در مقابل، پروژههای زیر هیچ گرنت عمومی از منابع ردیابیشده دریافت نکردهاند:
- پایگاه داده منطقه زمانی
- SQLite
- zlib
- libxml2
- libjpeg-turbo
- HarfBuzz
- xz
- bash
- nghttp2
- expat
پل اِگِرت، لاسه کالین، DRC و مارک ادلر هیچ صفحه حامی مالی در گیتهاب ندارند.
ریسک غیبت مطلق
خطر تنها کند شدن بهروزرسانیها نیست، بلکه رها شدن کامل پروژه است. libxml2 که برای خواندن XML در اسناد، فیدها و تنظیمات استفاده میشود و روی ۵.۶ میلیارد گوشی و رایانه قرار دارد، سال گذشته ۸۵ روز بدون هیچ نگهدارندهای بود.
در ۱۵ سپتامبر ۲۰۲۵، نیک ولنهوفر (Nick Wellnhofer) در تالار گفتگوهای GNOME اعلام کرد که از پروژه کنارهگیری میکند و پروژه «تقریباً بدون مدیریت» است. این وضعیت تا ۹ دسامبر ادامه داشت تا اینکه داوطلبانی به نامهای دانیل گارسیا مورهنو و ایوان چاورو مسئولیت را پذیرفتند و خبر آن را در لیست پستی PostgreSQL با عبارت «مشارکتها خوشآمدند!» منتشر کردند.
تحلیل: بدهی فنی در مشاعات دیجیتال
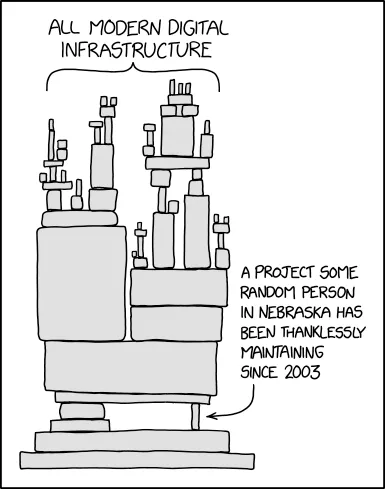
اتکای سیستماتیک به «افراد تصادفی در نبراسکا» (به قول کمیک xkcd) بزرگترین ریسک مدیریتنشده در محاسبات مدرن است. ما یک اقتصاد دیجیتال تریلیون دلاری را روی «مشاعاتی» بنا کردهایم که عمدتاً بدون بودجه و نیروی انسانی است. برای کاربر عادی، این یعنی حریم خصوصی و امنیت دادههای شما اغلب به سلامت روان یا ثبات مالی یک غریبه وابسته است. برای کسبوکارها، این یک نقطه کور است: «جهنم وابستگیها» جایی است که یک خط کد نوشته شده در سال ۱۹۸۹—مثل همان خطی که باعث باگ Shellshock در bash شد—میتواند ۲۵ سال پنهان بماند.
چت ریمی (Chet Ramey) از سال ۱۹۹۰ تا ۲۰۱۹ bash را در کنار شغلش در دانشگاه Case Western Reserve در اوهایو مدیریت میکرد. در سپتامبر ۲۰۱۴، استفان شازلاس باگی را گزارش کرد که اجازه میداد هر کسی از طریق متنی با شکل خاص، دستورات را روی سرور اجرا کند. این آسیبپذیری در صدها میلیون ماشین رخ داد، در حالی که خط مقصر در ۵ اوت ۱۹۸۹ وارد کد شده بود. تمام تغییرات تاریخچه عمومی bash، از جمله اصلاحات رسمی، توسط ریمی انجام شده بود.
گام بعدی شما
- شرکتها باید لیست مواد نرمافزاری (SBOM) خود را بازرسی کنند تا وابستگیهایی که تنها یک نگهدارنده دارند شناسایی شوند. شما میتوانید لیست کامل ۲۳ پروژه تحلیلشده و تعداد نگهدارندگان آنها را از طریق اسکریپت دادهها در sheets.works بررسی کنید.
- توسعهدهندگان میتوانند از طریق Open Collective یا GitHub Sponsors به پروژههای زیربنایی که بودجه ندارند کمک مالی کنند.
- برای شناسایی ریسکهای زنجیره تأمین، ابزارهای تحلیل وابستگی را در خط لوله CI/CD خود ادغام کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای Blackwell مراجعه کنید.



گفتگو