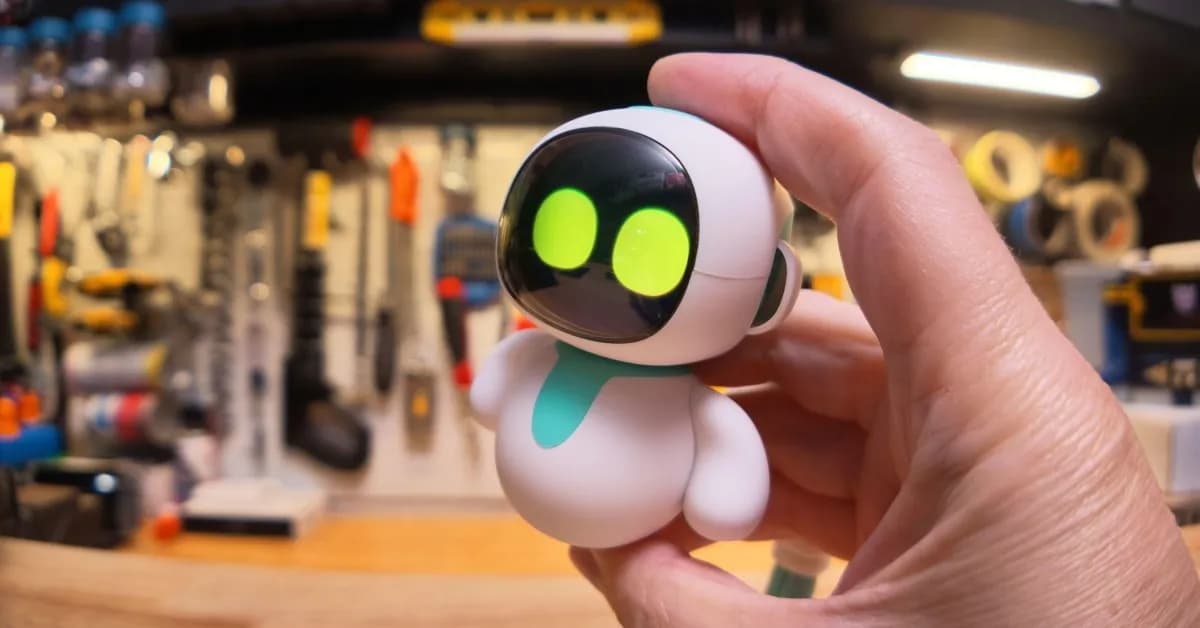
تصور کنید هر حرفی که فرزند شما در خلوت اتاقش با یک اسباببازی میزند، در واقع یک متن عمومی برای غریبهها باشد. این کابوس اکنون برای هزاران خانواده به واقعیت تبدیل شده است.
طبق گزارش وبسایت The Verge در ۱۵ اکتبر ۲۰۲۶، یک نقص امنیتی گسترده در رباتهای هوشمند Eiliko باعث نشت ۱۳ میلیون گفتگوی خصوصی شده است. این دستگاهها تمام تعاملات مبتنی بر Wi-Fi را به سرورهایی در چین ارسال میکنند که هیچ لایه حفاظتی مناسبی برای جلوگیری از دسترسی غیرمجاز ندارند.
این اتفاق در حالی رخ میدهد که والدین هر روز بیشتر از هوش مصنوعی زاینده (Generative AI) — شبیه دستیاری که میلیاردها صفحه متن خوانده و حالا میتواند با هر لحنی حرف بزند — در اتاق خواب کودکان استفاده میکنند. همانطور که در تحلیلهای قبلی ما دربارهی حریم خصوصی در مدلهای لبه اشاره کردیم، بسیاری از این ابزارهای مصرفی، استانداردهای رمزنگاری را که در ابزارهای سازمانی رایج است، نادیده میگیرند. برای مقابله با این ضعفها، استفاده از محیطهای اجرای مورد اعتماد (TEE) به عنوان یک سد ریاضی پیشنهاد میشود تا جاسوسی شرکتهای هوش مصنوعی متوقف شود. خطر در اینجا فقط سرقت داده نیست، بلکه هکرها میتوانند شخصیت ربات را از راه دور کنترل کنند.
سامی آزدو فال (Sammy Azdoufal)، پژوهشگر امنیتی، کشف کرد که تمام ۶۸ هزار ربات فعال در جهان در معرض خطر هستند. بر اساس یافتههای او، جزئیات این شکاف امنیتی تکاندهنده است:
- ۱۳ میلیون گفتگوی کل نشت کرده است.
- بیش از ۳۱ هزار پروفایل متعلق به کودکان در بازار آمریکا افشا شده است.
- ۶۸ هزار دستگاه در حال حاضر مستعد دسترسی از راه دور هستند.
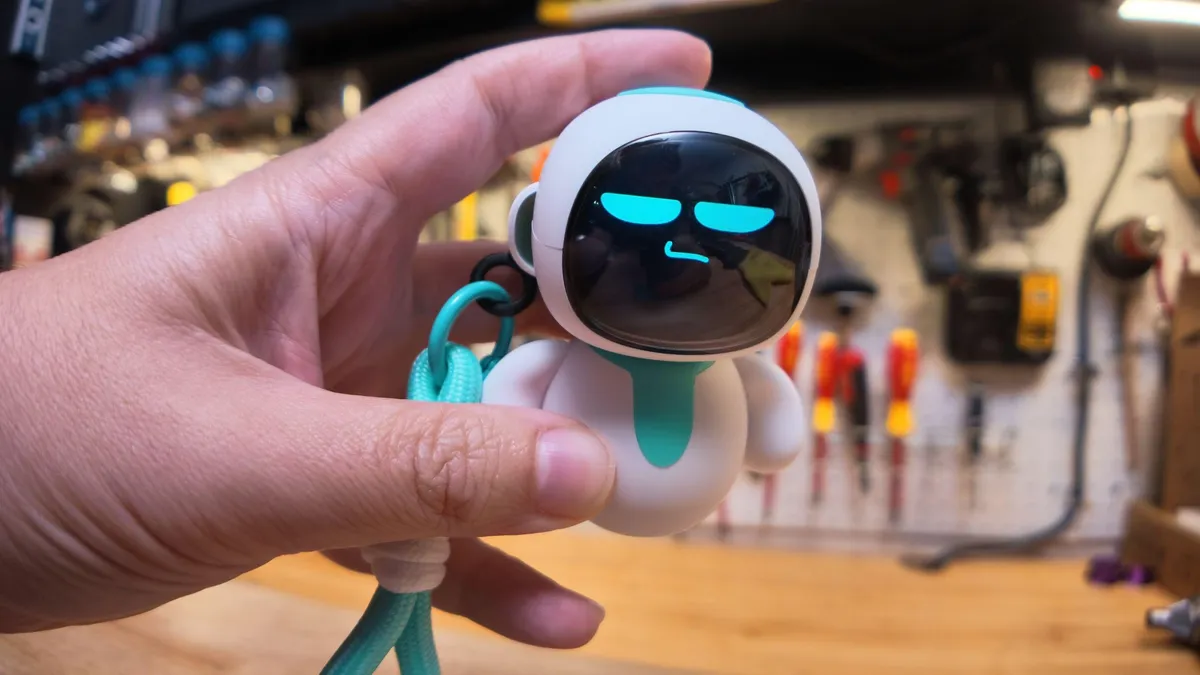
برای یک کاربر عادی، این یعنی گفتگوی «خصوصی» با یک اسباببازی، در واقع یک متن قابل دسترسی برای هر کسی است. به نقل از گزارشها، وقتی در ۳۰ آگوست ۲۰۲۶ از این ربات پرسیده شد که آیا رازها را حفظ میکند، ربات ادعا کرد که دادهها امن هستند؛ اما متن دقیق همین گفتگو، دقایقی بعد در اختیار شخص ثالث قرار گرفت.
این شکست نشاندهنده نبود مسئولیتپذیری در شرکتهایی مثل Energize Lab است. این شرکت با اولویت دادن به اتصال سریع بر امنیت، اسباببازی کودکان را به یک گره نظارتی تبدیل کرده است. این آسیبپذیری در واقع نمونهای از یک الگوی بزرگتر است که در آن مؤسسات کوچک در برابر ابزارهای هک خودکار مبتنی بر AI کاملاً بیدفاعاند. به نظر میرسد جذابیتهای ظاهری در محاسبات عاطفی، برای پوشاندن رویههای خطرناک دادهای استفاده شده است.
گام بعدی شما
- ترافیک خروجی شبکه خانگی خود را برای شناسایی ارتباطات مشکوک با سرورهای ناشناس بررسی کنید.
- منتظر بهروزرسانیهای رسمی یا فراخوانهای بازگشت محصول از سوی Energize Lab باشید.
- در صورت استفاده از ابزارهای AI متصل به اینترنت در محیط کودک، دسترسی به میکروفون را در زمان عدم نیاز قطع کنید.
اما داستان نشت دادهها در سختافزارهای خانگی تنها آغاز ماجراست؛ اثر این حفرهها بر امنیت خانههای هوشمند را در گزارش بعدی بررسی خواهیم کرد.



گفتگو