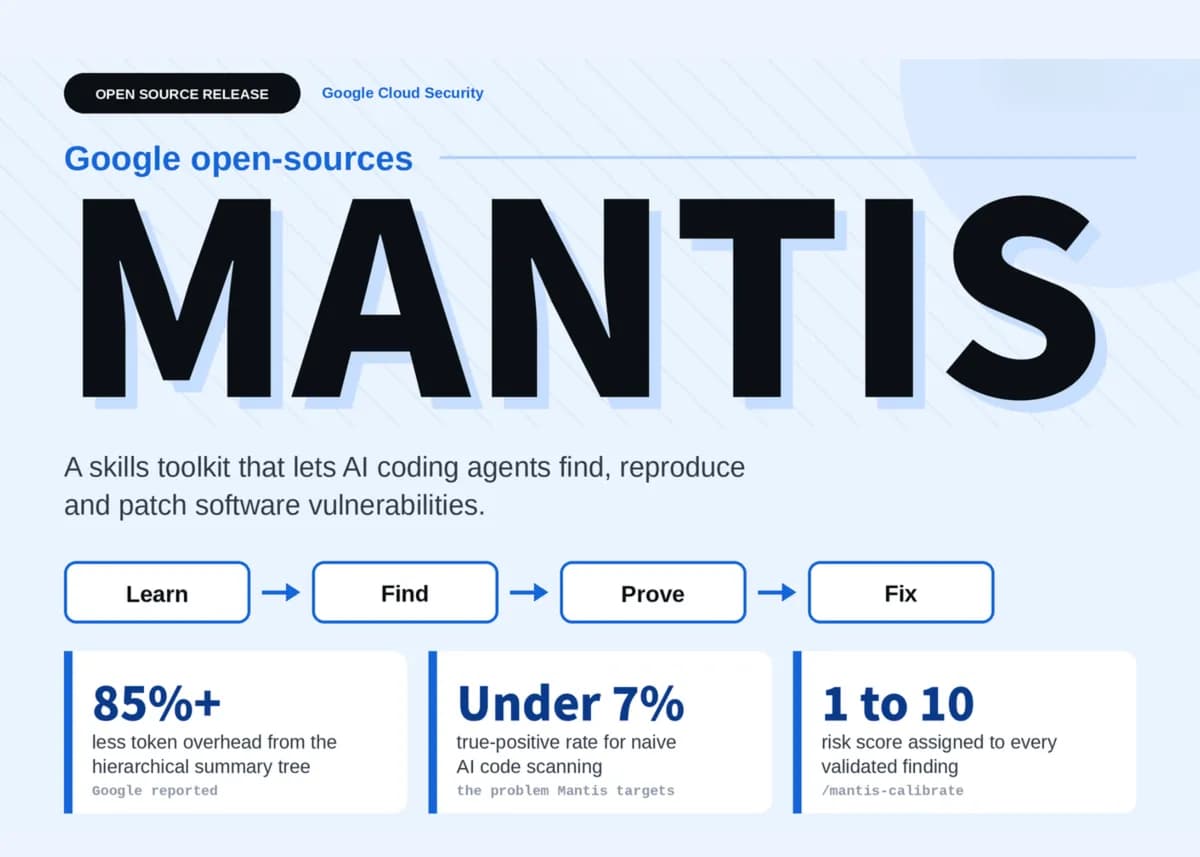
تصور کنید یک برنامهنویس امنیتی باشد که هر روز با صدها هشدار «احتمالاً آسیبپذیر» دستوپنجه نرم میکند، اما فقط ۷ درصد آنها واقعاً خطرناک هستند. گوگل با معرفی Mantis (مانتیس)، این بازی را تغییر داد تا عاملهای کدنویسی بتوانند از کشف نقص تا تأیید وصله را بهطور کامل مدیریت کنند.
این ابزار در واقع یک جعبهابزار ماژولار است که به عاملهای هوش مصنوعی (AI Agents) — شبیه به دستیاران دیجیتالی که میتوانند بهجای پیشنهاد دادن، واقعاً ابزارها را اجرا کنند — اجازه میدهد نقصها را در یک محیط ایزوله بازتولید و سپس اصلاح کنند. برای درک بهتر نحوه تبدیل این قابلیتها به فرآیندهای عملیاتی، میتوان به مهارتهای کلیدی در تبدیل پرامپتها به گردشکارهای بازرسیپذیر اشاره کرد که زیربنای عملکرد چنین عاملهایی است. طبق اعلام گوگل، اکثر ابزارهای امنیتی فعلی شکست میخورند چون به جای شواهد تجربی، به «اطمینان» مدل تکیه میکنند؛ در حالی که اسکنهای سادهٔ هوش مصنوعی اغلب نرخ صحت (True-positive) زیر ۷ درصد دارند.
همانطور که در تحلیل قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، دقت در شناسایی نقاط شکست، کلید عبور از توهمات مدل است. Mantis همین رویکرد دقیق را به امنیت نرمافزار آورده است.
این سیستم بهصورت مجموعهای از دستورات (Slash Commands) عمل میکند که با چارچوبهایی مثل Gemini CLI یا Google ADK ادغام میشود. بر اساس مستندات گوگل، گردش کار Mantis به سه مرحله تقسیم شده است:
۱. یادگیری هدف
/mantis-history: بررسی تاریخچه اصلاحات در سیستم کنترل نسخه./mantis-architecture: ساخت پایگاه دانش سیستم بهصورت Markdown./mantis-threat-model: شناسایی مرزهای اعتماد و ریسکهای احتمالی.
۲. شناسایی و فیلتر کردن
/mantis-researcher: جستوجوی فایلها بر اساس مدل تهدید./mantis-critic: حذف مشکلاتی که در نسخه نهایی (Release) رخ نمیدهند تا خطاهای مثبت حذف شوند.
۳. اثبات و اصلاح
/mantis-reproduce: اجرای کدهای مخرب در محیط gVisor یا ماشینهای مجازی بدون شبکه. این لایهی ایزولاسیون برای جلوگیری از حملاتی مشابه نفوذ از طریق فایلهای تنظیمات در GitSpawn حیاتی است تا اجرای کد مخرب به سیستم میزبان سرایت نکند./mantis-patch: اعمال وصله و حمله مجدد برای اطمینان از رفع کامل نقص./mantis-calibrate: تخصیص امتیاز ریسک از ۱ تا ۱۰.
به نقل از گزارش گوگل، استفاده از یک درخت خلاصهٔ سلسلهمراتبی در این خط لوله، هزینه توکن (Token) — تکههای کوچکی از متن که مدل تکهتکه میخورد — را بیش از ۸۵ درصد کاهش داده است. این ابزار تحت لایسنس Apache 2.0 منتشر شده، هرچند گوگل هنوز استفاده از آن را برای محیطهای عملیاتی (Production) توصیه نمیکند.
این چرخش، صنعت را از یافتههای «توهمآمیز» به سمت یک چارچوب قطعی (Deterministic) میبرد. وقتی بازتولید نقص و حمله مجدد به عنوان مرز اعتماد قرار گیرند، توسعهدهندگان دیگر مجبور نیستند به شهود یک مدل زبانی بزرگ (LLM) درباره واقعی بودن یک باگ اعتماد کنند.
گام بعدی شما
- سورسکد این ابزار را در مخزن google/mantis در گیتهاب بررسی کنید.
- اگر از عاملهای کدنویسی استفاده میکنید، سعی کنید مرحله «بازتولید» (Reproduce) را به گردش کار خود اضافه کنید.
- روند تکامل «مهندسان امنیتی خودکار» را در ماههای آینده دنبال کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو