تصور کنید میخواهید یک سامانهٔ عاملمحور را در محیط عملیاتی مستقر کنید و متوجه میشوید که یک دستور ساده برای راهاندازی کافی نیست. استقرار ApowerB در یک خوشهٔ تولیدی، به جای یک کلیک ساده، نیازمند محیطی است که تمام اتصالات زیرساختی آن از پیش برقرار شده باشد. این فرآیند به جای یک دستور واحد، به یک محیط کوبرنتیز (Kubernetes) کاملاً سیمکشی شده نیاز دارد.
بسیاری از استقرارهای «یککلیکی» هوش مصنوعی شکست میخورند چون فرض میکنند خوشهٔ کوبرنتیز — شبیه به یک ساختمان آماده که تمام لولهکشی و سیمکشیاش انجام شده — از پیش پیکربندی شده است. در واقعیت، یک خوشهٔ خالی فاقد کلاسهای ذخیرهسازی (Storage Classes)، کنترلکنندههای Ingress, cert-manager و DNS لازم برای داشتن یک URL فعال است. ApowerB با ارائه یک مسیر استقرار شفاف و صادقانه، این تلههای رایج را آشکار میکند تا توسعهدهندگان با واقعیتهای زیرساختی روبرو شوند.
همانطور که در تحلیلهای قبلی ما دربارهی چالشهای میزبانی مدلهای بازمتن اشاره کردیم، فاصله میان یک دموی ساده و یک محصول عملیاتی در جزئیات زیرساختی نهفته است. این رویکرد در واقع تلاشی برای تبدیل ابزارهای ساده به یک زیرساخت جامع است، مشابه آنچه در بررسی سیستمعاملهای هوش مصنوعی در برابر پرامپتهای تکمرحلهای تحلیل کردیم. طبق راهنمای فنی منتشر شده در ۵ اکتبر ۲۰۲۶، پلتفرم ApowerB تنها یک کانتینر نیست، بلکه یک پشتهٔ کامل (Full Stack) است. این پلتفرم چندین جزء حیاتی را یکپارچه میکند تا اطمینان حاصل شود که عاملها (Agents) هم قابل اجرا و هم قابل ردیابی هستند.
معماری پلتفرم
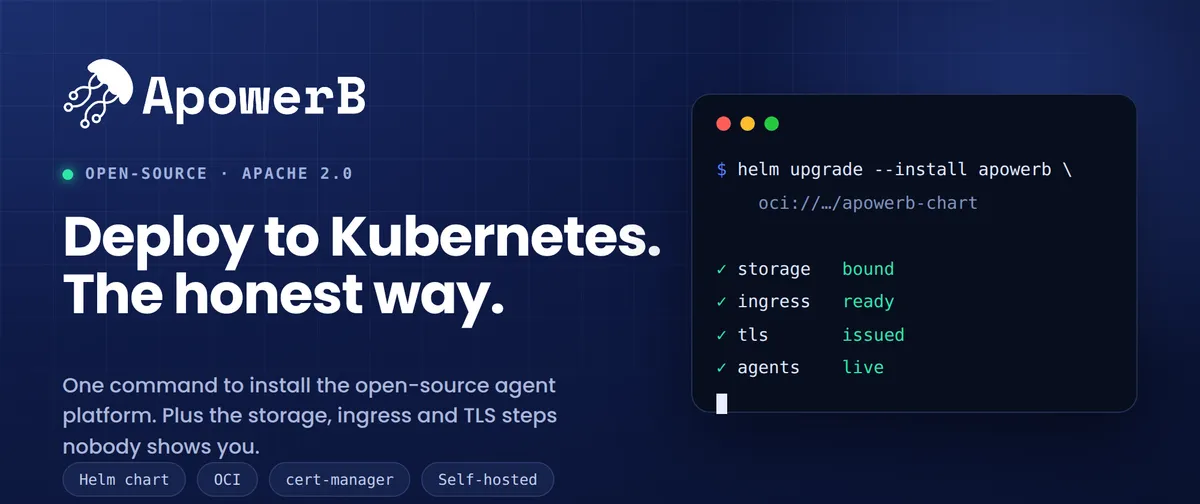
این استقرار از یک Helm Chart رسمی به نام apowerb-chart استفاده میکند که مبتنی بر OCI است و دارای امضای cosign است. این چارت مجموعهای جامع از ابزارها را نصب میکند:
- بکاند و فرانتاند Next.js: هستهٔ زمان اجرای عامل و رابط کاربری سیستم.
- PostgreSQL: پایگاهداده اصلی که عاملها را به صورت ردیف ذخیره کرده و هنگام بارگذاری، آنها را به ماژولهای اجرایی تبدیل (Materialize) میکند.
- th2etl: مدیریت ارکستراسیون خط لوله (Pipeline)، که شامل یک Job اولیه برای مقداردهی (Seed job) است.
- th2pulse: مدیریت ذخیرهسازی لاگها و ردپاها (Traces) برای обеспечение مشاهدهپذیری (Observability).
- otel-collector: مسیریابی دادههای تلهمتری در سراسر سیستم.
- th2forecast: یک موتور پیشبینی اختیاری که به طور پیشفرض غیرفعال است.
- PersistentVolumeClaim (PVC): فضای ذخیرهسازی اختصاصی برای آپلودها، مصنوعات تولید بازیابیافزا (RAG) — شبیه به یک دفترچه یادداشت خارجی که مدل برای ارجاع به منابع باز میکند — و استخرهای عامل.
الزامات استقرار
بر اساس مستندات فنی، برای یک محیط پایدار تولیدی، کوبرنتیز نسخه ۱.۲۸ به بالا با حداقل سه گره (Node) توصیه میشود که هر کدام ۴ vCPU و ۸ گیگابایت رم داشته باشند.
سیستم بدون فایل values-secrets.yaml بوت نمیشود. این یک انتخاب آگاهانه در طراحی برای تضمین امنیت است. این فایل باید شامل کلیدهای رمزنگاری تولید شده برای بخشهای زیر باشد:
- Backend: یک
encryptKey(به صورت base64 با طول ۳۲ کاراکتر). - th2etl: یک
apiKey(به صورت hex با طول ۳۲ کاراکتر). - th2pulse: توکنهای
ingestTokenوqueryToken(هر دو به صورت hex با طول ۳۲ کاراکتر). - PostgreSQL: رمز عبور پایگاهداده (به صورت hex با طول ۱۶ کاراکتر).
به اپراتورها هشدار داده شده که در هر بار بهروزرسانی Helm، حتماً پرچم --values values-secrets.yaml را ارسال کنند. حذف این پرچم میتواند باعث چرخش (Rotate) اعتبارنامهها در حالی که پایگاهداده در حال اجراست شود و منجر به شکست کامل سیستم گردد.
تلههای زیرساختی
ذخیرهسازی اولین مانع بزرگ است. بسیاری از خوشههای مدیریتشده بدون کلاس ذخیرهسازی پیشفرض عرضه میشوند و در نتیجه PVCها در حالت 'Pending' میمانند. راهنما برای حل این مشکل استفاده از Rancher local-path-provisioner (نسخه ۰.۰.۳۷) را پیشنهاد میکند.
یک تله رایج، حالت Binding WaitForFirstConsumer است. در این حالت، یک PVC تنها ممکن است خراب به نظر برسد در حالی که در واقع درست کار میکند. برای تایید، اپراتورها باید یک Pod آزمایشی (Probe Pod) با تصویر busybox:1.37 مستقر کنند تا یک فایل نشانگر در Volume بنویسد. اگر لاگها عبارت "Bound" و "ok" را نشان دهند، ذخیرهسازی سالم است.
دومین چالش، Ingress و TLS است. پلتفرم به یک ingressclass فعال و یک مدیریتکننده گواهینامه (Certificate Manager) نیاز دارد. یک جزئیات فنی حیاتی، استفاده از ingressClassName به جای انوتیشنهای قدیمی (Deprecated) است. عدم رعایت این مورد باعث میشود گواهینامههای ACME برای همیشه در حالت 'Ready: False' بمانند، زیرا Ingress مربوط به چالش (Challenge Ingress) شناسایی نمیشود.
مسیر عملیاتی به HTTPS
برای تبدیل یک خوشه خالی به یک URL فعال، راهنما توالی مشخصی را ترسیم میکند:
۱. تنظیم ذخیرهسازی: نصب local-path-provisioner و اصلاح (Patch) کلاس ذخیرهسازی برای تبدیل آن به پیشفرض.
۲. تایید Ingress: شناسایی ingressclass (مانند Traefik یا ingress-nginx) و یافتن IP خارجی (EXTERNAL-IP) مربوط به LoadBalancer برای نگاشت DNS.
۳. Cert-Manager: استقرار یک Issuer آزمایشی با استفاده از دایرکتوری Let's Encrypt Staging (https://acme-staging-v02.api.letsencrypt.org/directory). این کار برای جلوگیری از برخورد با محدودیت نرخ خطای محیط تولید (۵ خطا در هر ساعت) است.
۴. استقرار: اجرای نصب Helm (نسخه ۰.۴.۲۳) با تنظیم ingress.enabled=true و تعیین Host و انوتیشن cert-manager.io/cluster-issuer.
۵. تنظیم ادمین: ایجاد superadmin اولیه از طریق تنظیم superadmin.email و superadmin.password در زمان نصب Helm.
پیکربندی و مقیاسپذیری
پس از فعال شدن زیرساخت، پلتفرم از طریق LiteLLM امکان یکپارچگی منعطف با مدلهای زبانی را فراهم میکند. این قابلیت اجازه میدهد کاربران مدلهای OpenAI، Anthropic، Mistral، Gemini یا مدلهای محلی را با استفاده از defaultLlm.model و defaultLlm.apiKey متصل کنند.
همچنین یکپارچگیهای بیشتری از طریق متغیرهای محیطی در دسترس است:
- گوگل: متغیرهای
GOOGLE_INTEGRATION_*برای اتصال به درایو، جیمیل و تقویم. - مایکروسافت: متغیرهای
MICROSOFT_INTEGRATION_*برای اوتلوک، ایمیل و وبهوکها. - ایمیل: پیکربندیهای مربوط به
SMTP_*.
برای مقیاسهای بالای تولیدی، پلتفرم اجازه میدهد تا bi_store ،uploads ،artifacts_store و agents_pool را به جای تکیه بر PVCهای محلی، با تغییر storage.mode و مقادیر S3_* به ذخیرهسازهای شیء (Object Storage) سازگار با S3 منتقل کنند. این تلاش برای سادهسازی لایههای پیچیده زیرساختی است، مشابه رویکردی که مایکروسافت برای مدیریت GPU در کوبرنتیز با TauGrid در پیش گرفت.
حکم نهایی
این تغییر در شفافیت استقرار، شیوه میزبانی هوش مصنوعی متنباز را تغییر میدهد. ApowerB با بستهبندی ارکستراسیون و تلهمتری به جای اینکه آنها را به عنوان «تمرینی برای خواننده» رها کند، حدس و گمانهای معماری را برای توسعهدهندگان کاهش میدهد.
برای کاربر نهایی، این تفاوت میان یک «اپلیکیشن اسباببازی» و یک پلتفرم عامل عملیاتی است. پیچیدگی در خود نرمافزار نیست، بلکه در لولهکشی Cloud-native است که برای دسترسی کاربران واقعی به عاملهای هوش مصنوعی لازم است. در حالی که برخی شرکتها برای کاهش این پیچیدگیها به سمت مدلهای غیر کوبرنتیزی میروند — همانطور که گوگل در استراتژی AlloyDB Omni تجربه کرد — ApowerB سعی دارد با شفافسازی مسیر استقرار، همان قدرت کوبرنتیز را در دسترستر کند.
برای تایید یک نصب موفق، اپراتورها باید بررسی کنند که وضعیت گواهینامه 'True' باشد و رکورد A به درستی به IP خارجی LoadBalancer اشاره کند، پیش از آنکه Issuerهای Let's Encrypt را از حالت Staging به تولید (https://acme-v02.api.letsencrypt.org/directory) تغییر دهند.
گام بعدی شما
- اگر از کوبرنتیز استفاده میکنید، وضعیت Storage Class خود را بررسی کنید تا از Pending ماندن PVCها جلوگیری شود.
- برای تست گواهینامهها، ابتدا از Let's Encrypt Staging استفاده کنید تا با محدودیتهای نرخ خطا مواجه نشوید.
- برای مقیاسپذیری، تنظیمات
storage.modeرا روی S3 قرار دهید تا وابستگی به دیسکهای محلی گرهها از بین برود.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو