اگر یک عامل (Agent) — شبیه کارمندی دیجیتال که نه تنها حرف میزند، بلکه میتواند در برنامههای مختلف دکمهها را فشار دهد — را روی سرور محلی خود اجرا میکنید، در واقع کلید تمام فایلهایتان را به یک مدل زبانی دادهاید. تصور کنید یک کد تأییدنشده از جامعه کاربران، دسترسی اشتباهی پیدا کند؛ نتیجه یک فاجعه امنیتی در محیط کاری شماست.
این ریسک بالا است چون OpenClaw مدلهای زبانی محلی را به برنامههایی مثل واتساپ متصل میکند تا کارهای واقعی انجام دهند. همانطور که در تحلیل قبلی ما دربارهی پروتکلهای ارتباطی مدلها اشاره کردیم، دسترسی مستقیم باتها به دادهها همیشه خطرناک است. حالا یکپارچهسازی جدید با Zapier MCP (Model Context Protocol) — که مثل یک نگهبان سختگیر است و فقط پس از چک کردن کارت شناسایی، اجازه ورود به اتاقهای خاصی از سازمان را میدهد — این قدرت خام را با استانداردهای حاکمیتی سازمانی ترکیب میکند.
Zapier MCP در واقع یک دروازه امن است. طبق مستندات این شرکت، OpenClaw میتواند از طریق این پروتکل به بیش از ۹ هزار اپلیکیشن و ۳۰ هزار عملیات دسترسی داشته باشد. نکته کلیدی این است که به جای رمزهای عبور خام، از سیستم OAuth — شبیه کلید مخصوص پارکبان که فقط اجازه میدهد ماشین پارک شود اما در صندوق باز نشود — استفاده میشود. به نقل از zapier.com در ۲۷ مه ۲۰۲۶، پنج گردش کار اثرگذار با این سیستم تعریف شده است:
- تبدیل گفتگوهای پراکنده Slack به تسکهای ردیابیشده در Asana
- مسیریابی خودکار لیدها در HubSpot بر اساس پروفایل مشتری
- تبدیل یادداشتهای خام جلسات به گزارشهای برندشده برای Gmail و Notion
- جستوجوی بهروزرسانیهای رقبا در وب و ثبت آنها در Google Sheets
- ساخت خلاصههای ساختاریافته در Asana از پژوهشهای وب
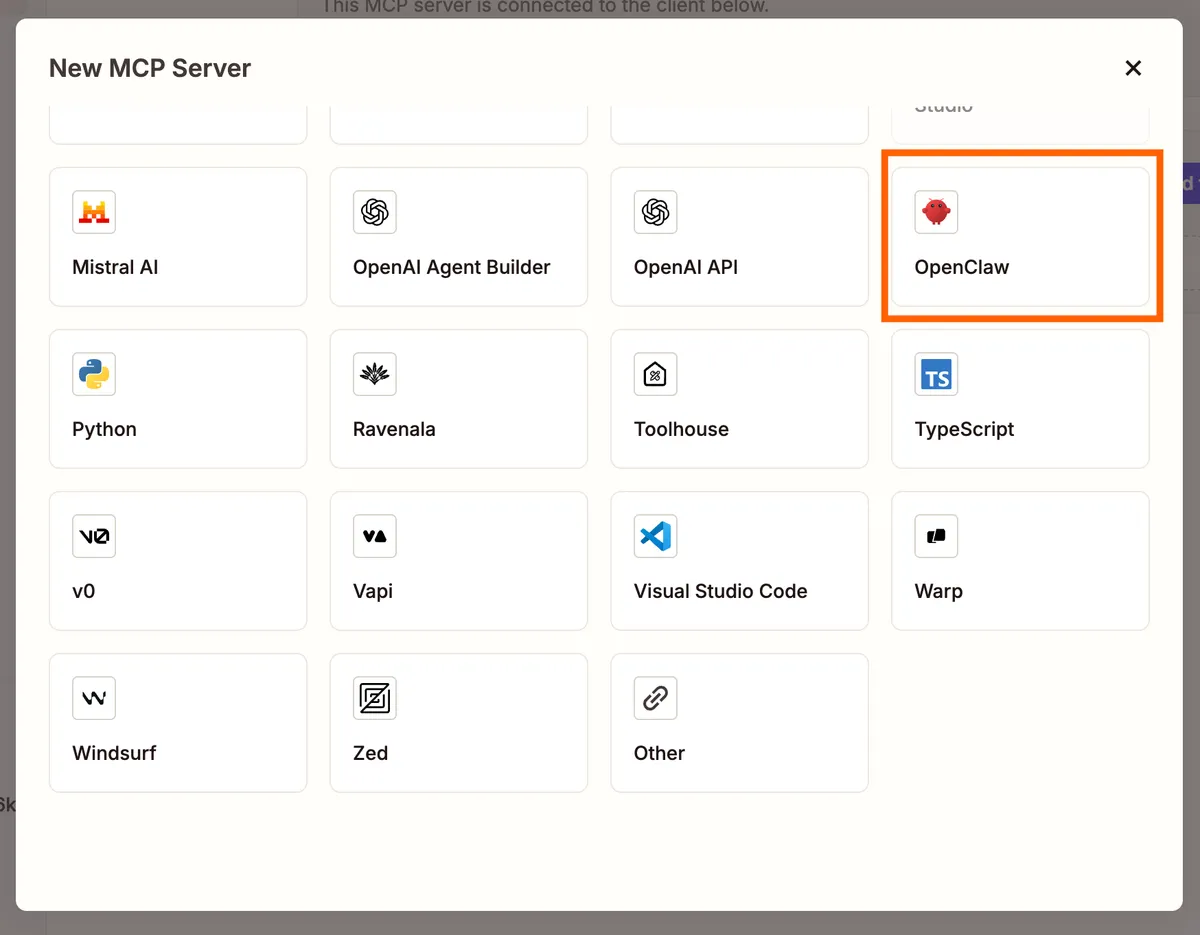
برای راهاندازی، ابتدا باید OpenClaw را به عنوان کلاینت در داشبورد Zapier MCP انتخاب کنید.
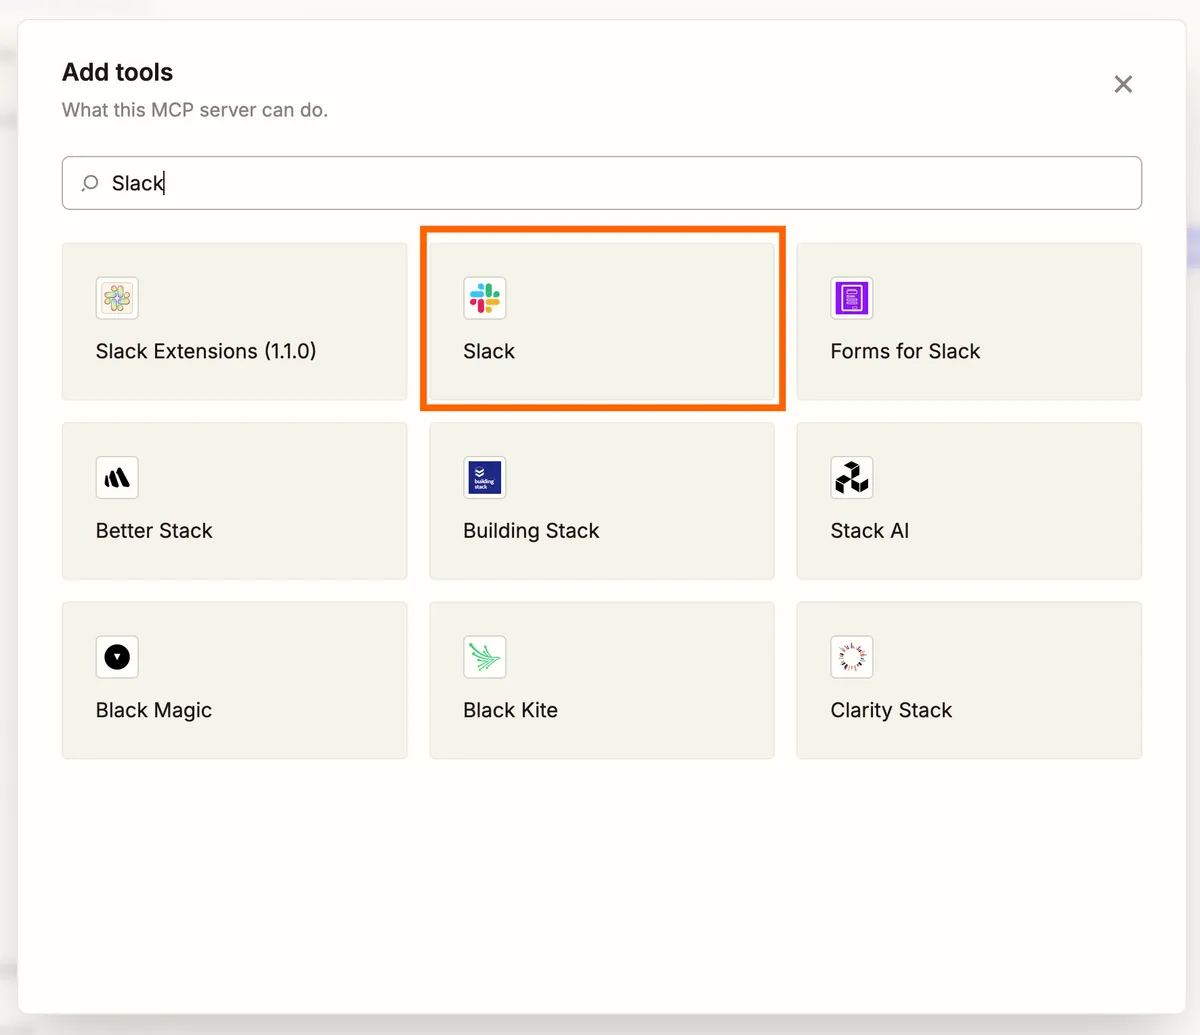
سپس ابزارهای خاصی مثل Slack را به پیکربندی سرور اضافه میکنید.
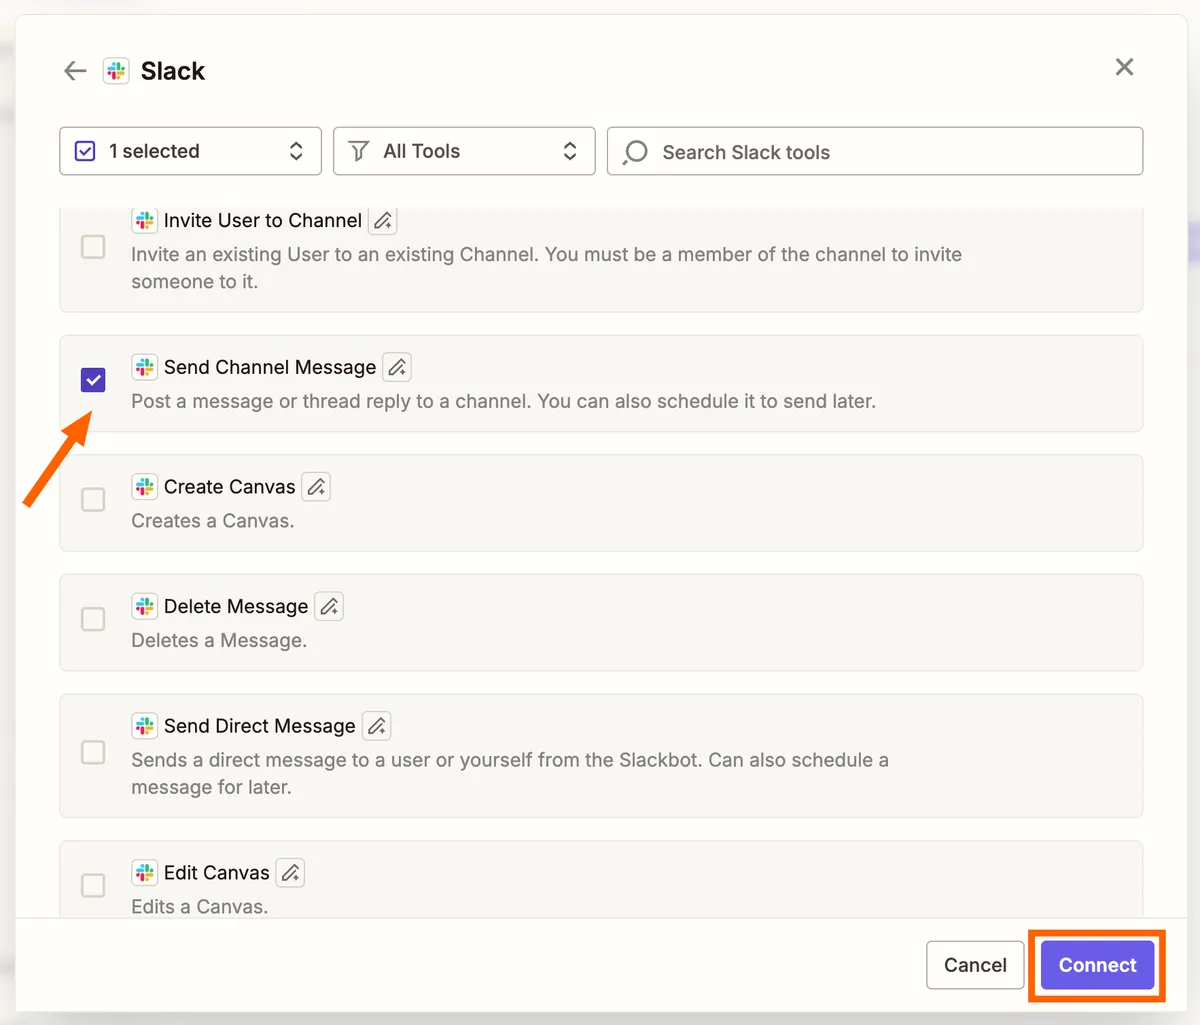
در نهایت، دقیقاً مشخص میکنید که عامل اجازه اجرای کدام رویدادها را دارد تا از محدوده تعیینشده خارج نشود.
این تغییر، معادله «ریسک در برابر پاداش» را برای کاربران عوض میکند. شما دیگر مجبور نیستید بین یک باتِ امن اما محدود و یک باتِ قدرتمند اما خطرناک یکی را انتخاب کنید. با حذف دسترسی به رمزهای عبور، Zapier ابزار OpenClaw را از یک آزمایش ویروسی به ابزاری قابلاعتماد برای عملیات تجاری تبدیل کرد. برای امنیت بیشتر، میتوانید AI Guardrails را برای شناسایی تزریق پرامپت یا زبانهای độc اضافه کنید. همچنین این سرور MCP با کلاینتهای دیگر مثل Claude یا Cursor سازگار است.
گام بعدی شما
- بررسی تنظیمات MCP در داشبورد Zapier برای شناسایی اپلیکیشنهای سازگار
- محدود کردن دسترسیهای عامل تنها به اکشنهای ضروری برای کاهش سطح حمله
- تست این سرور با مدلهای مختلف برای مقایسه دقت اجرای دستورات
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو