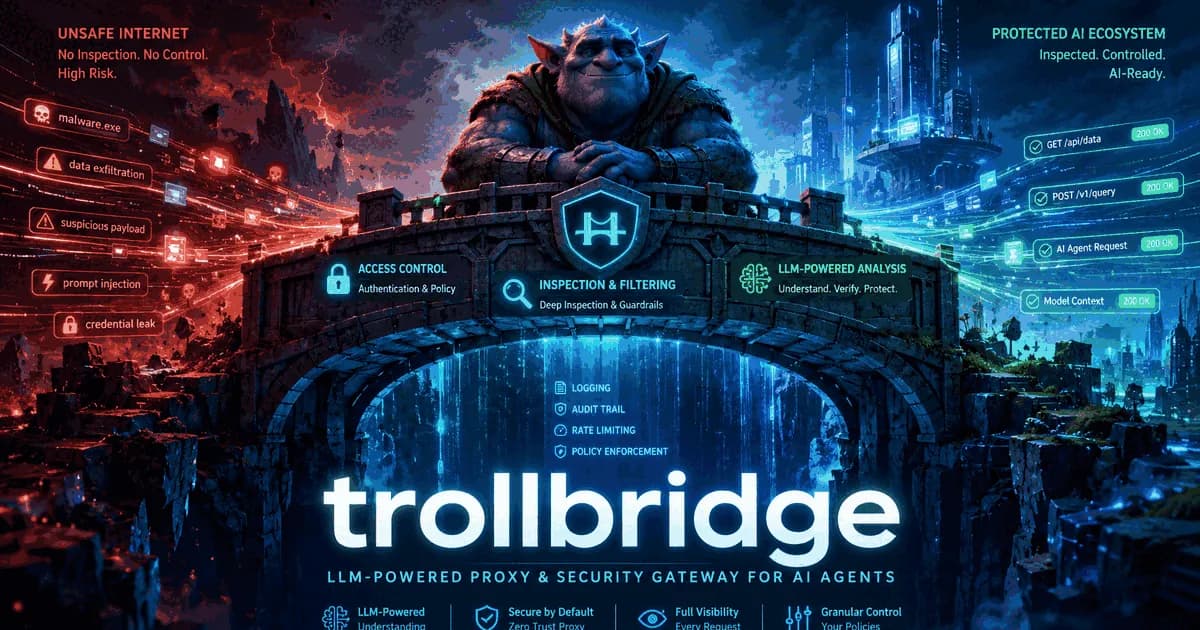
تصور کنید یک عامل هوش مصنوعی دسترسی کامل به ماشین شما دارد، اما هیچ نگرانی از بابت نشت دادهها یا اتصالهای ناخواسته به سرورهای خارجی ندارید. این همان وعدهای است که trollbridge در ۱۴ ژوئیه ۲۰۲۶ با تغییر نقطهٔ کنترل از سطح فایل به لایهی شبکه، محقق میکند.
بسیاری از توسعهدهندگان امروز بین دو وضعیت دشوار گیر کردهاند: یا باید هر درخواست خروجی را بهصورت دستی تأیید کنند که منجر به خستگی شدید میشود، یا عامل را در حالت «YOLO» رها کنند و امیدوار باشند که به سرورهای ممنوعه وصل نشود. طبق مستندات trollbridge.dev، این ابزار مانند یک مأمور گمرک دیجیتالی عمل میکند که بهجای بررسی صرفِ پاسپورت (IP)، متن نامه (درخواست HTTP) را میخواند تا تصمیم بگیرد آیا اجازه عبور دارد یا خیر.
همانطور که در تحلیلهای پیشین ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، ایجاد مرزهای سخت بین قابلیتهای مدل و دسترسیهای سیستمی، حیاتیترین بخش توسعه است. trollbridge با تنظیم متغیرهای محیطی HTTP_PROXY و HTTPS_PROXY تمام ترافیک خروجی را میرباید. در حالی که سندباکسها محیط فایل را محدود میکنند، این ابزار «سیم» یا همان لایهی انتقال داده را مدیریت میکند.
مکانیزم فیلتراسیون سهلایه
این سامانه برای کاهش اصطکاک کاربر و افزایش امنیت، هر درخواست را از سه لایه عبور میدهد:
- سیاست قطعی (Deterministic Policy): لیستهای سفید و سیاه در لحظه تصمیم میگیرند. برای مثال، درخواست به
api.openai.comپیشتأیید شده و درخواست به دامنههای مشکوک فوراً مسدود میشود. - مشاور هوش مصنوعی (LLM Advisor): اگر درخواستی با قوانین مطابقت نداشته باشد، یک مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن کتابها جواب میدهد — درخواست را تحلیل کرده و پیشنهاد میدهد که اجازه عبور داده شود یا خیر. اگر مدل مطمئن نباشد، درخواست را برای کاربر نگه میدارد.
- اپراتور انسانی: هر درخواستی که از دو لایه اول عبور کند، در رابط کاربری کاربر متوقف میشود. شما میتوانید ساعتها بعد برگردید و تنها با یک کلید، درخواست را تأیید یا رد کنید.
مدیریت سیاستها و جزئیات عملیاتی
برای سادهسازی مسیر، trollbridge قابلیتی به نام «تأییدهای چسبنده» (Sticky Approvals) دارد. وقتی کاربر درخواستی را تأیید میکند، میتواند آن را چسبنده کند تا بهطور خودکار به لیست سفید اضافه شود. به نقل از توسعهدهندگان، این روند باعث میشود لیست دسترسیها بر اساس نیازهای واقعی عامل، بهصورت ارگانیک رشد کند.
تمامی تصمیمات، چه توسط لیستها، چه توسط مدل مشاور و چه توسط انسان، در یک لاگ JSONL ذخیره میشود. کاربران میتوانند با ابزارهای سادهای مثل grep و jq رفتار عامل خود را ممیزی کنند.
استقرار و ادغام با سندباکس
توصیه میشود این ابزار در کنار یک سندباکس برای محدود کردن فایلها و پردازشها استفاده شود. مسیر پیشنهادی، اجرای عامل در یک Incus VM است، در حالی که trollbridge روی میزبان (Host) اجرا میشود و دیواره آتش تضمین میکند که تنها راه خروج VM، همین پروکسی باشد.
استراتژیهای دیگر شامل موارد زیر است:
- کانتینرهای لینوکس: استفاده از Podman بدون روت یا LXC برای محیطهای CI.
- macOS: اجرای ماشین مجازی لینوکس از طریق OrbStack یا Lima.
- Windows: استفاده از WSL2 یا Hyper-V برای ایزولاسیون قویتر.
تمایزات فنی و معماری
برخلاف mitmproxy که یک ابزار کلی برای شنود است، trollbridge یک درگاه کنترل سیاست است. تفاوت اصلی آن با ابزارهایی مثل gVisor یا firejail در این است که آنها در سطح هسته و بر اساس IP/Port عمل میکنند، اما trollbridge بر اساس معنای HTTP تصمیم میگیرد. یعنی میتواند مسیر (path)، متد و بدنه درخواست را بازرسی کند.
در مورد هزینه و عملکرد، مشاور هوش مصنوعی بهطور پیشفرض خاموش است و تنها زمانی فعال میشود که یک قانون صراحتاً دستور ask_llm بدهد. این موضوع باعث میشود ترافیک حجیم بدون درگیر کردن مدلهای گرانقیمت، سریعاً پردازش شود. برای مدیریت بهینه این ترافیک در مقیاس بالا، استفاده از سازوکارهایی مانند توکنباکتها و مدارشکنها برای جلوگیری از فروپاشی زیرساختها ضروری است.
حریم خصوصی و کنترل محلی
کاربران میتوانند بدون ارسال داده به سرورهای خارجی، از این ابزار استفاده کنند. یا با خاموش نگه داشتن مشاور، یا با متصل کردن آن به یک سرور محلی مانند Ollama یا vLLM. این کار تضمین میکند که دادههای حساس هرگز از شبکه داخلی خارج نشوند.
نصب و راه-اندازی سریع
نصب این ابزار نیازی به دسترسی sudo ندارد و با یک اسکریپت ساده در مسیر ~/.local/bin قرار میگیرد. کل فرآیند تنظیمات اولیه حدود ۳۰ ثانیه زمان میبرد و با اجرای یک دستور، متغیرهای محیطی لازم برای تمامی کلاینتهای HTTP صادر میشود.
این معماری، پارادایم ایمنی عاملها را از «محدودیت پیشفرض» به «آزادی مدیریتشده» تغییر میدهد. به نقل از دن دریسکول، توسعهدهنده این ابزار: «من trollbridge را برای جلسات Claude Code خود استفاده میکنم... یکی از این عاملها متنی نوشت و سعی کرد آن را در ۹ سایت بررسی که هرگز نشنیده بودم منتشر کند؛ trollbridge هر ۹ مورد را متوقف کرد و من فقط یکی را تأیید کردم.»
این ابزار برای کسانی که از Claude Code یا ابزارهای خودگردان مشابه استفاده میکنند، امنیت روانی لازم برای سپردن کارهای پیچیده وب به هوش مصنوعی را فراهم میکند. در همین راستا، برای عاملهایی که با ایمیل سرویس میدهند، راهکارهای Nylas برای عبور از فیلترهای اسپم لایهی دیگری از مدیریت ترافیک خروجی را تشکیل میدهد.
گام بعدی شما
- اگر از عاملهای کدنویس استفاده میکنید، trollbridge را با یک نمونهی محلی Ollama تست کنید تا ترافیک خروجی را مانیتور کنید. این رویکرد میتواند در کنار ابزارهایی مثل TokenMizer برای کاهش هزینه توکنهای برنامهنویسی به بهرهوری بیشتر کمک کند.
- بررسی کنید که آیا گردشکارهای شما نیاز به «تأییدهای چسبنده» دارند یا ترجیح میدهید هر درخواست بهصورت مجزا بررسی شود.
- برای حداکثر امنیت، ترکیب این پروکسی با یک VM ایزوله شده را در محیط لینوکس پیادهسازی کنید.
اما داستان سختافزاری کنترل این درخواستها در مقیاس بالا حتی پیچیدهتر است — به تحلیل ما دربارهی بهینهسازیهای استنتاج در لایهی شبکه مراجعه کنید.



گفتگو