
تیمهای امنیتی ساعتها وقت خود را صرف تعقیب حفرههایی میکنند که در عمل هرگز فعال نمیشوند. vex8s — پروژهای آزمایشی که در ۱۷ سپتامبر ۲۰۲۶ منتشر شد — با تطبیق آسیبپذیریهای کانتینر با تنظیمات کوبرنتیز (Kubernetes)، تعیین میکند که کدام تهدیدات در دنیای واقعی قابل بهرهبرداری هستند.
بیشتر اسکنرهای امنیتی هر نقص شناختهشده در یک ایمیج را گزارش میدهند، فارغ از اینکه آن ایمیج کجا اجرا میشود. تصور کنید نقص امنیتی خاصی نیاز به دسترسی ریشه (Root) داشته باشد، اما کانتینر شما بهطور سختگیرانه از اجرای ریشه منع شده باشد؛ در این حالت نقص وجود دارد، اما ریسک صفر است. vex8s شناسایی این لایههای حفاظتی را خودکار میکند تا گزارشهای امنیتی پاکسازی شوند.
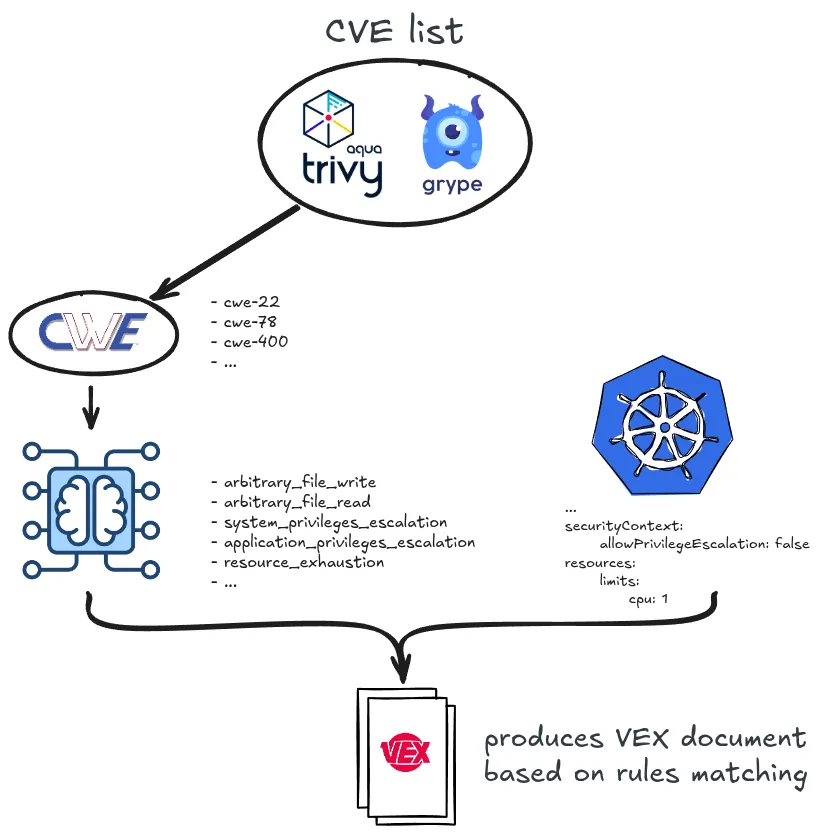
طبق مستندات این پروژه، سامانه با پردازش توصیفات CVE (شناسه مشترک آسیبپذیریها) از طریق یک مدل یادگیری ماشین (ML) — شبیه به یک فیلتر هوشمند که میداند کدام کلمات کلیدی به معنای خطر واقعی هستند — یک دستهبندی از قابلیت بهرهبرداری پیشبینی میکند. سپس این دستهها را با تنظیمات securityContext در کوبرنتیز تطبیق میدهد. اگر مانیفست نشان دهد که تنظیمات مسدودکننده فعال هستند، ابزار آن CVE را بهعنوان «تعدیلشده» علامتگذاری میکند.
همانطور که در تحلیلهای پیشین ما دربارهی امنیت زیرساختهای ابری اشاره کردیم، حذف نویز در گزارشهای امنیتی کلید جلوگیری از خستگی هشدارها (Alert Fatigue) است.
پیادهسازی فنی
بر اساس گزارش توسعهدهندگان، کاربران میتوانند vex8s را در دو حالت اصلی مستقر کنند:
- حالت غیرفعال (Passive): پردازش گزارشهای JSON موجود از اسکنرهایی مانند Trivy یا Grype برای تولید سند VEX (تبادل قابلیت بهرهبرداری آسیبپذیری).
- حالت فعال (Active): اسکن مستقیم ایمیجها با استفاده از موتورهای داخلی پیش از تولید خروجی VEX.
برای طبقهبندی CVEها، این ابزار دو موتور مجزا ارائه میدهد. پیشفرض آن یک مدل ONNX آفلاین است که برای حفظ حریم خصوصی و سرعت، درون فایل باینری قرار دارد. برای دقت بالاتر، کاربران میتوانند از طریق API به مدل زبانی بزرگ Gemini گوگل متصل شوند تا توصیفات آسیبپذیری را با دقت بیشتری تحلیل کند.
این رویکرد، صنعت را از «اسکن ایستا» به «حذف آگاه از محیط» منتقل میکند. با ادغام بستر اجرا در چرخه حیات آسیبپذیری، توسعهدهندگان دیگر با هر CVE مانند یک آتشسوزی بحرانی برخورد نمیکنند و روی تهدیدات قابل دسترس تمرکز میکنند.
برای یک مهندس DevOps، این یعنی لیستهای بررسی کوتاهتر و هشدارهای کاذب کمتر در زمان ممیزی. این ابزار خط لوله امنیتی را از فهرستی از نقصهای تئوریک به نقشهای اولویتبندی شده از ریسکهای واقعی تبدیل میکند.
گام بعدی شما
- اگر از Trivy یا Grype استفاده میکنید، خروجیهای JSON خود را با نسخه Passive این ابزار تست کنید.
- برای محیطهای حساس، مدل ONNX را جایگزین Gemini کنید تا دادههای زیرساختی از شبکه خارج نشوند.
- مقاله پژوهشی مربوط به «حذف آگاه از محیط» را برای درک عمیقتر منطق تطبیق بخوانید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو