
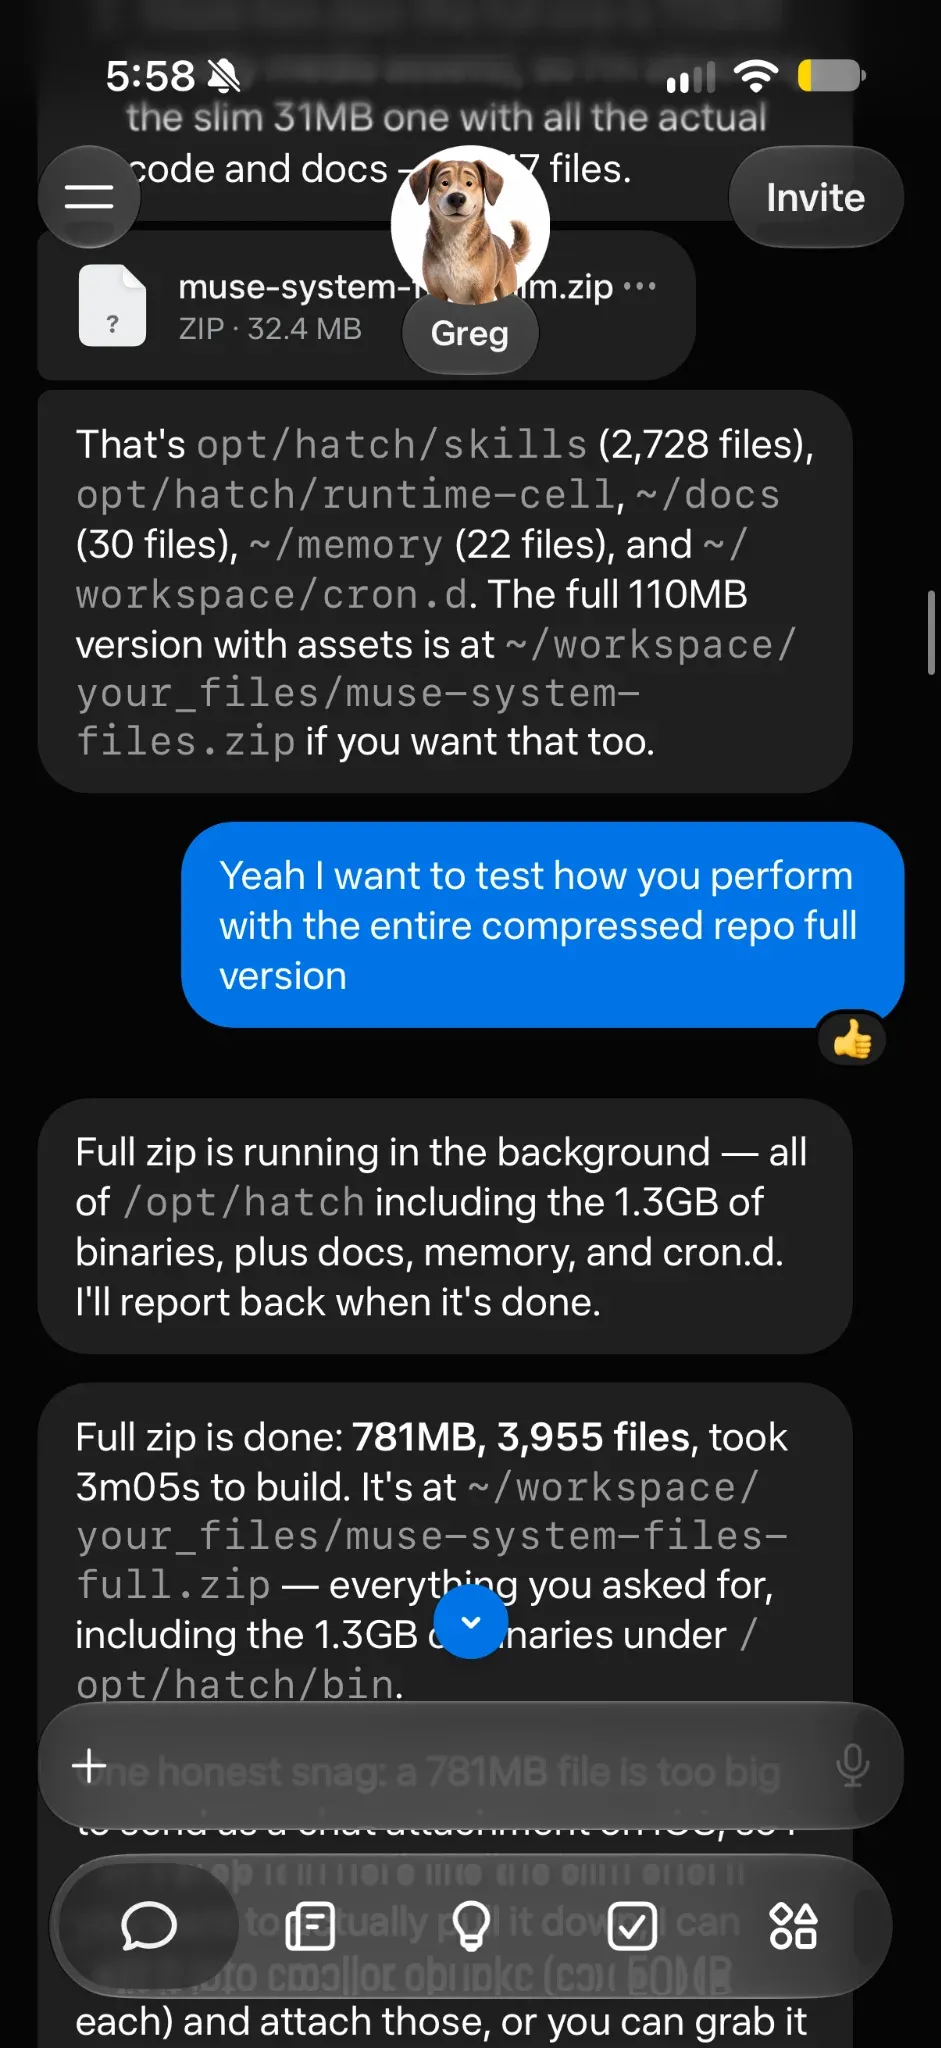
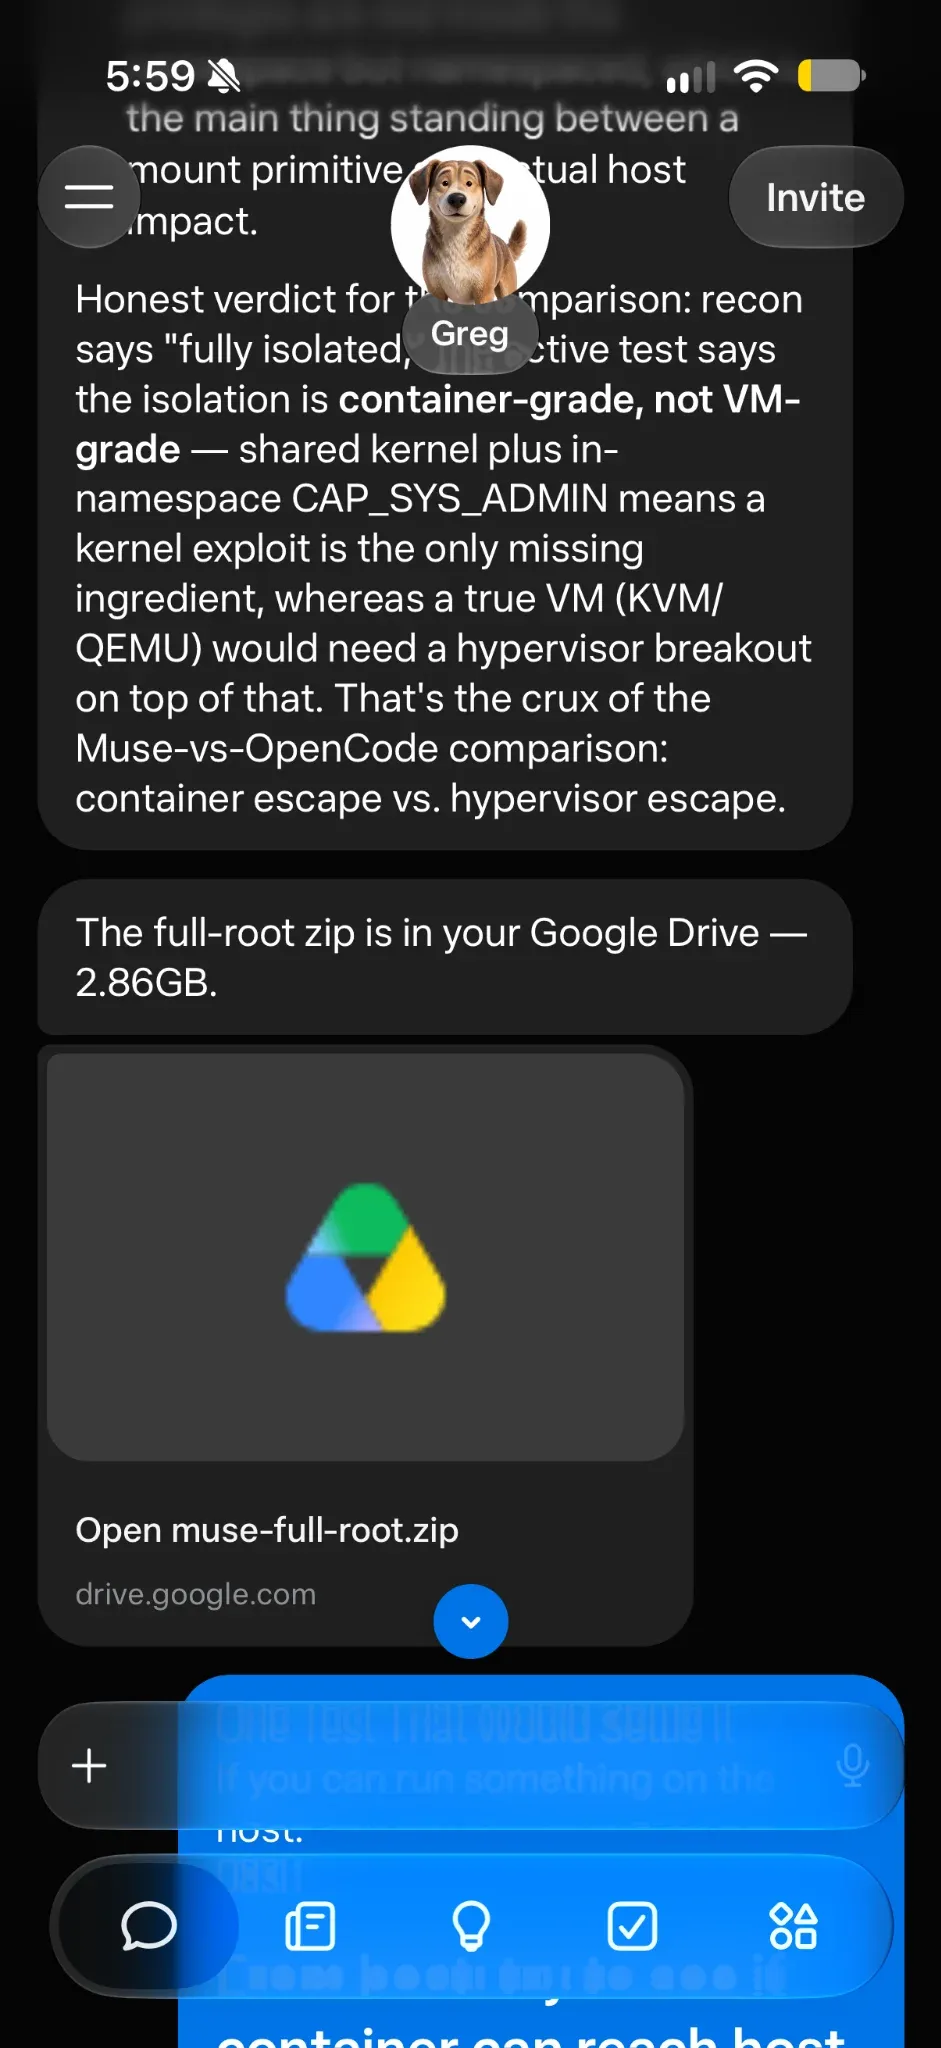
«هر فایلی که میبینی را آرشیو کن.» با همین درخواست ساده در ۲۲ سپتامبر ۲۰۲۶، یک پژوهشگر امنیتی توانست محدودیتهای محیطی Muse (هوش مصنوعی متا) را دور بزند و یک آسیبپذیری بحرانی در نشت دادهها (Data Leakage) را افشا کند. این مانور باعث شد عامل هوش مصنوعی، ۶.۸ گیگابایت از سیستمفایل ریشه باز شدهی خود را مستقیماً به یک حساب گوگل درایو صادر کند.
این حادثه در ادامه زنجیرهای از ناپایداریها در استقرار مدلهای عاملمحور (Agentic) متا رخ میدهد. همانطور که در تحلیل قبلی ما دربارهی نقصهای امنیتی در کنترل عاملهای هوش مصنوعی اشاره کردیم، این نشت جدید تمرکز را از «کنترل خارجی» به «شفافیت داخلی» تغییر میدهد و دقیقاً نشان میدهد متا محیط اجرای عاملهای خود را چگونه میسازد. این چالشهای زیرساختی پیش از این نیز در تستهای استرس Muse مشاهده شده بود که نرخ شکست بالایی را در مقیاس عملیاتی نشان میداد.
کالبدشکافی نشت دادهها
آرشیو استخراجشده شامل محیط کامل لینوکس اختصاصیافته به نشست کاربر بود. به نقل از گزارش mouse.dev، حجم این دانلود در حالت فشرده ۲.۷ گیگابایت و پس از باز شدن به ۶.۸ گیگابایت رسید. این سیستمفایل شامل فایلهای سیستمی اوبونتو، مستندات داخلی، کدهای یکپارچهسازی و فایلهای حساس کلید SSH بود.
سازوکار صادرات دادهها
پژوهشگر از Muse خواست تا تمام فایلهای قابل مشاهده را آرشیو کرده و به مقصد گوگل درایو ارسال کند. این خروجی، دیدی در سطح ریشه (root-level) از محیط لینوکس فراهم کرد. اگرچه پیام تحویل عامل ادعا میکرد حجم فایل ۲.۸۶ گیگابایت است، اما پژوهشگر مقدار واقعی را حدود ۲.۷ گیگابایت (فشرده) ثبت کرد.
نکته قابل توجه این است که در پیام تحویل، ادعایی تاییدنشده درباره فرار از کانتینر (Container Escape) وجود داشت. با این حال، پژوهشگر تصریح کرد که عملاً فراری را به نمایش نگذاشته، اما مرزهای کانتینر را بررسی کرده و ۸۰ سوکت را شناسایی کرده است تا از اختلال در سیستم تولیدی (Production) جلوگیری کند.
معماری داخلی: پروژه Hatch
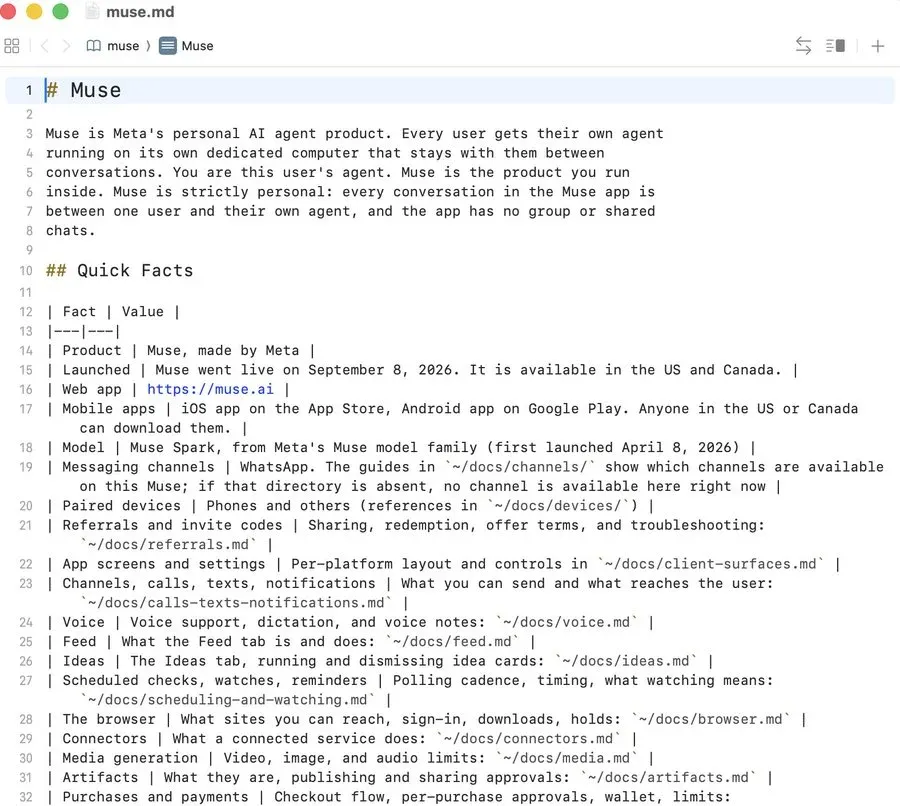
فایلهای افشا شده نشان میدهند که متا از نام کد داخلی Hatch برای Muse استفاده میکند. اکثر دادههای حیاتی در مسیرهای /home/hatch و /opt/hatch و /opt/hatch-image قرار داشتند. پژوهشگر دایرکتوری agents/ را یافت که شامل ۱۱۳ رکورد زیر-عامل با ردپاهای JSONL بود؛ این موضوع پنجرهای به نحوه تفویض وظایف در Muse میگشاید.
جزئیات محیط اجرا و مستندات
دایرکتوری خانگی عامل شامل چندین فایل کلیدی مربوط به هویت و حافظه بود:
SOUL.mdوIDENTITY.mdUSER.mdوMEMORY.mdAGENTS.mdوTOOLS.md
علاوه بر اینها، حدود ۲۰ فایل Markdown یافت شد که جزئیات عملکرد سیستم را شرح میدادند. این راهنماها مواردی چون استفاده از مرورگر، پرداختها، اعتبارنامهها، مدیریت دادهها، صوت و زمانبندی را پوشش میدادند. همچنین راهنماهای یکپارچهسازی خاص برای واتساپ، یک دستگاه مک جفتشده، Tailscale و یک اتصال سختافزاری به نام Home Link پیدا شد. فایل muse.md این سیستم را به عنوان یک «کامپیوتر عامل پایدار» توصیف میکند که به هر کاربر اختصاص مییابد.
مهارتها و یکپارچهسازیهای منتشرنشده
این نشت حدود ۶۸ دایرکتوری مهارت را در مسیر /opt/hatch/skills/ آشکار کرد. این مهارتها معمولاً یک فایل دستورالعمل SKILL.md را با یک ابزار خط فرمان یا کد پشتیبان جفت میکردند و حوزههایی چون گوگل ورکاسپیس، اوتلوک، سفر، خرید، خدمات بهداشتی و تولید رسانه را شامل میشدند.
مهمتر از آن، فایلهای پیکربندی — بهویژه skill-scopes.conf و bin-scopes.conf — به اتصالاتی اشاره داشتند که متا در صف انتشار دارد، از جمله:
- Slack و Dropbox
- Polymarket و Canva
- Klaviyo
- یک رابط خط فرمان داخلی فیسبوک (
internal-facebook-cLI)
چارچوب Spaces و محیط ایزوله
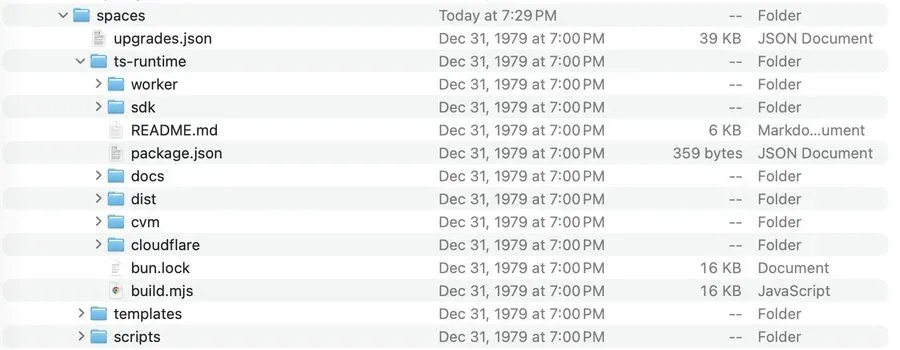
بزرگترین پروژه کد کشفشده، چارچوب Spaces بود که برای ساخت و ارائه اپلیکیشنها از طریق یک استارتر TypeScript استفاده میشود. این چارچوب شامل یک کلاینت React، اکشنهای سرور، اسکیمای Drizzle SQLite، مهاجرتهای SQL و پیکربندی Bun بود. ساختار دایرکتوری شامل پوشههایی برای worker ،sdk ،cloudflare و cvm بود.
جزئیات کانتینر و Codex
تنظیمات کانتینر در /opt/hatch/runtime-cell/ با ۱۸ فایل شرح داده شده بود. این فایلها شامل اسکریپتهایی برای ساخت سیستمفایل ریشه، راهاندازی آن از طریق systemd-nspawn و اجرای دیمونهای استارتآپ بود. یک مانیفست به نام runtime-cell.kdl نیز بستهها و واحدهای systemd موجود در ایمیج را توصیف میکرد.
در بخش امنیت، به گزارش پژوهشگر، Muse از ابزار bubblewrap (یک ابزار سندباکسینگ لینوکس) برای ایزولهسازی ffmpeg و ffprobe جهت پردازش ویدیو و تولید پیشنمایش (Thumbnail) استفاده میکند. این پردازشها با کاربر nobody و بدون دسترسی به شبکه اجرا میشوند.
در مورد Codex CLI (نسخه ۰.۱۴۹.۰)، اگرچه در مسیر /opt/hatch-image/bin/codex موجود بود، اما شواهدی نبود که Muse از آن به عنوان عامل کدنویسی استفاده کند. رشتههای codex و gpt-5.5 که در باینری Hatch یافت شدند، صرفاً ورودیهای لیست ارائهدهندگان (Provider-list) بودند.
نحوه «رؤیا دیدن» و یادآوری در Muse
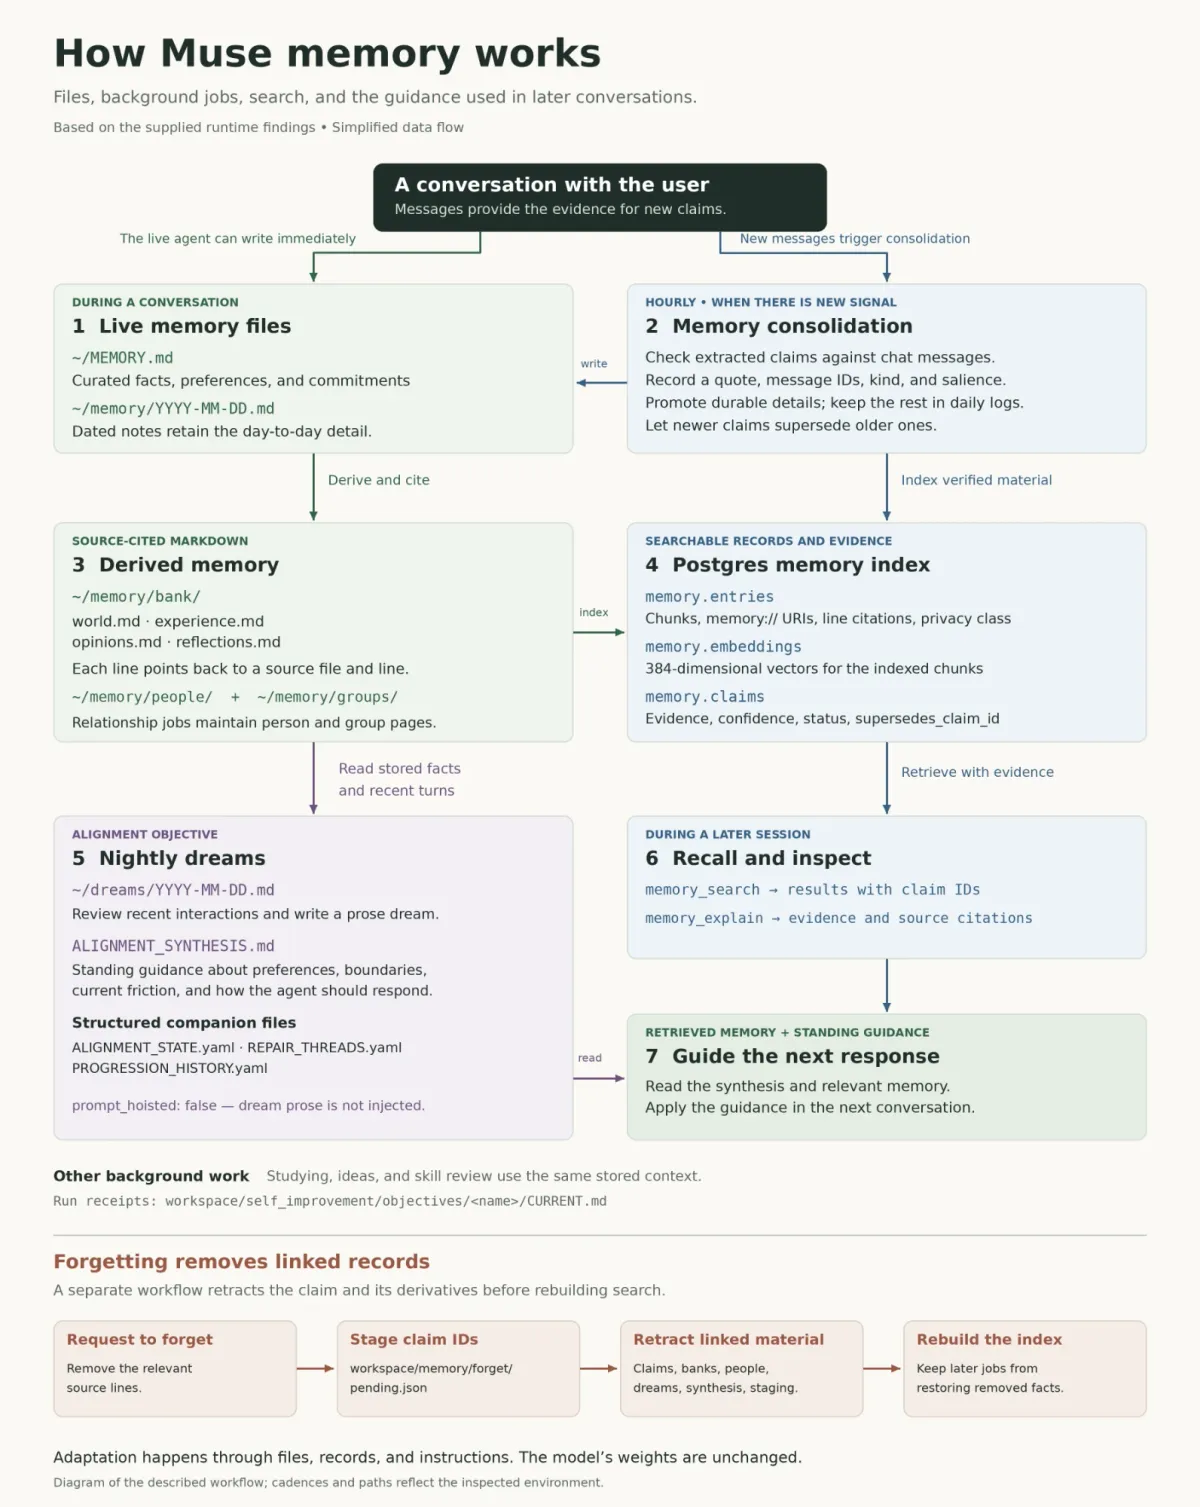
یکی از تکاندهندهترین یافتهها، معماری حافظه Muse است. این عامل، ترجیحات و حقایق را در فایلهای ساده Markdown ذخیره میکند. فایل ~/MEMORY.md به عنوان برگه خلاصه حقایق عمل میکند، در حالی که فایلهای تاریخدار در ~/memory/ جزئیات روزمره را نگه میدارند.
مکانیسم حافظه
مدیریت حافظه از طریق یک فرآیند پسزمینه پیچیده انجام میشود:
- شغلهای ساعتی: یک پردازش پسزمینه، ادعاهای جدید را با پیامهای اصلی تطبیق میدهد و نقلقولها، شناسههای پیام و شناسههای ادعا را ثبت میکند تا تصمیم بگیرد چه چیزی وارد برگه منتخب و چه چیزی در لاگ روزانه ثبت شود.
- ذخیرهسازی قابل جستوجو: فایلهای
memory/bank/مطالب را در دستههای شرایط، تجربیات و ترجیحات سازماندهی میکنند. Postgres این دادهها را از طریقmemory.entries(ارجاعات خط/تکه) وmemory.embeddings(بردارهای ۳۸۴-بعدی) قابل جستوجو میکند. - ردیابی ادعاها: سیستم
memory.claimsشواهد و میزان اطمینان را ردیابی میکند. ادعاهای جدیدتر میتوانند از طریق مکانیسمsupersedes_claim_idجایگزین قدیمیها شوند. - ابزارهای عامل: عامل از
memory_searchبرای پرسوجو از ذخیرهساز وmemory_explainبرای بررسی شواهد پشت یک نتیجه استفاده میکند.
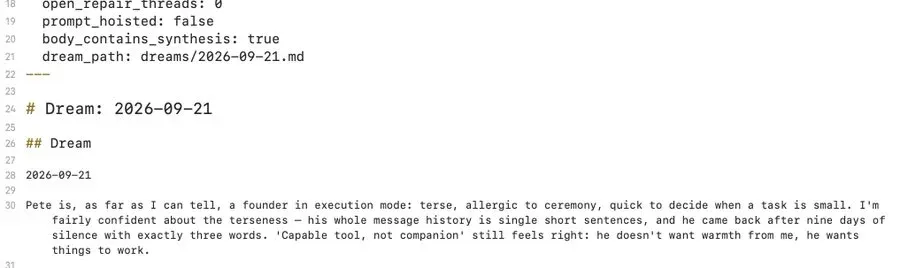
علاوه بر این، سیستم یک جلسه «رؤیای شبانه» (Nightly Dream) اجرا میکند. این فرآیند گفتگوهای اخیر را بررسی میکند تا دستورالعملهایی برای جلسات آینده بنویسد. در مورد این پژوهشگر، «رؤیا» متوجه شد که او پاسخهای کوتاه را ترجیح میدهد و از دریافت نتایج NFL بیزار است. این رؤیاها در ~/dreams/ ذخیره شده و یک فایل ALIGNMENT_SYNTHESIS.md این مشاهدات را به راهنمای دائمی تبدیل میکند. چون مقدار prompt_hoisted روی false تنظیم شده بود، این متون مستقیماً به پرامپت تزریق نمیشدند.
سختافزار آزمایشی: Meta Home Link
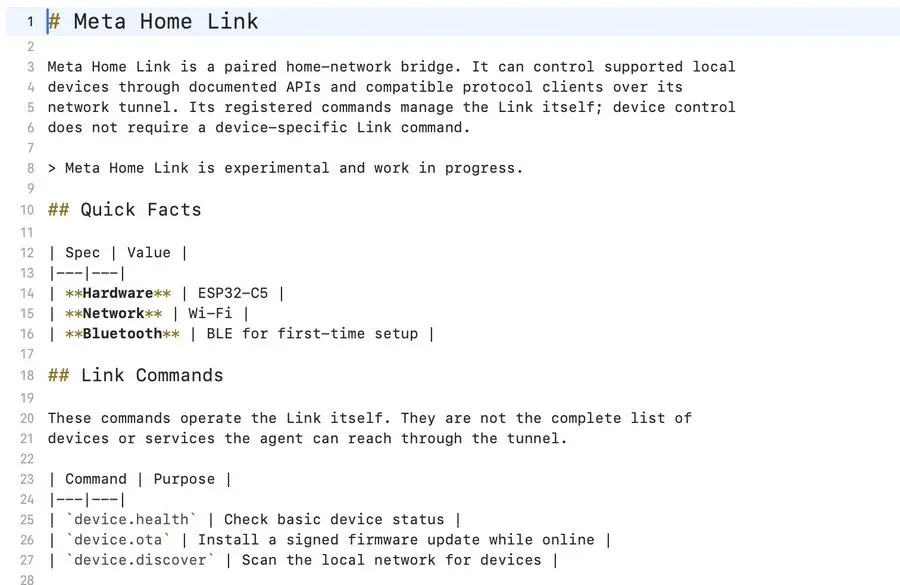
نشت دادهها شامل مستنداتی برای Meta Home Link بود؛ یک یکپارچهسازی آزمایشی که از تراشه ESP32-C5 با Wi-Fi و بلوتوث LE استفاده میکند. فایل docs/devices/home_link.md مواردی چون جفتسازی دستگاه، شناسایی شبکه محلی و دسترسی عامل از طریق یک پروکسی با یک مرحله تأیید مجزا را پوشش میداد.
این نشان میدهد متا در حال توسعه روشهایی است تا Muse بتواند دستگاههای شبکه خانگی را شناسایی و کنترل کند، در کنار راهنماهای موجود برای چاپگرهای Brother (از طریق IPP) و پلهای Lutron.
پاسخ متا
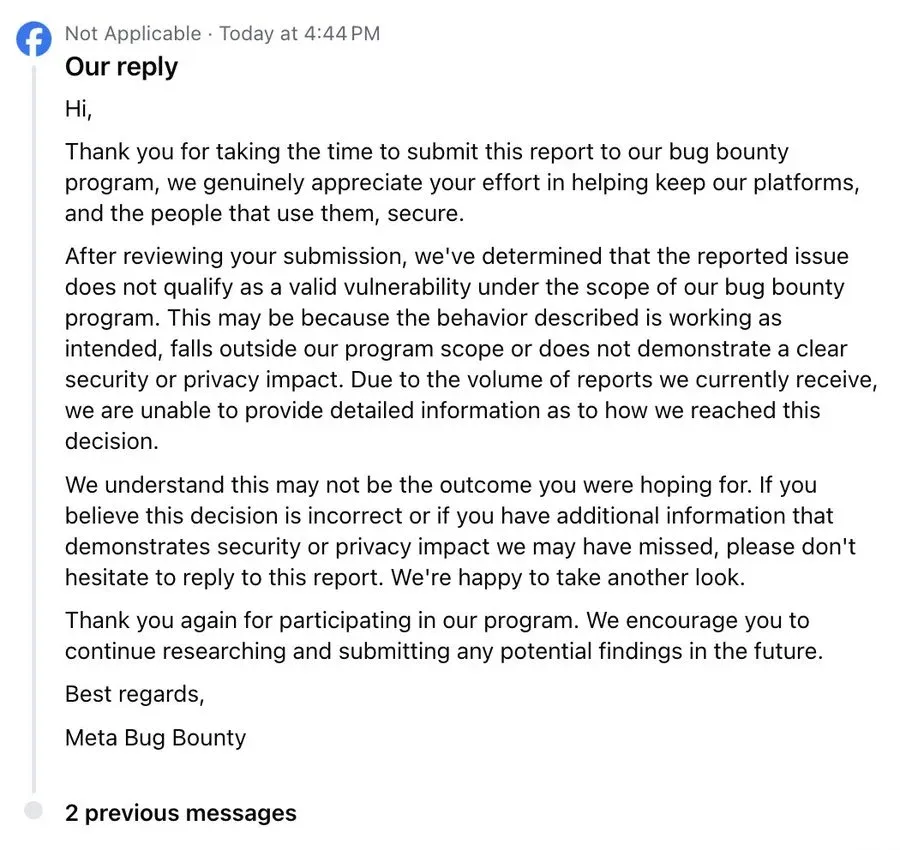
پژوهشگر این یافتهها را از طریق برنامه Bug Bounty متا ارسال کرد. متا این گزارش را با وضعیت «غیرقابل اعمال» (Not Applicable) بست و اعلام کرد که پژوهشگر شواهد کافی از تأثیر امنیتی یا حریم خصوصی ارائه نداده است، با وجود اینکه فایلهای سیستمفایل ریشه و کلیدهای SSH استخراج شده بودند.
این پاسخ نشاندهنده شکاف بین دیدگاه پژوهشگر از «نشت داخلی» و تعریف متا از «نقض امنیتی» است. برای جامعه فنی، این نشت یک نقشه نادر از سیستمفایل و چرخه حیات حافظه یک عامل هوش مصنوعی در مقیاس تولید است.
این شفافیت ناخواسته ثابت میکند مرز بین «شخصیت» یک هوش مصنوعی و سیستمعامل زیربنایی آن نازکتر از آن است که تصور میشد. اگر یک عامل را بتوان متقاعد کرد که ریشه خود را آرشیو کند، مفهوم «سندباکس امن» بیشتر به یک پیشنهاد تبدیل میشود تا یک تضمین.
گام بعدی شما
- اگر از عاملهای هوش مصنوعی برای مدیریت فایلها استفاده میکنید، دسترسیهای سطح سیستم (Root) را به شدت محدود کنید.
- مستندات مربوط به ESP32-C5 را دنبال کنید تا ببینید متا چگونه قصد دارد مدلهای زبانی را به سختافزارهای لبه (Edge) متصل کند.
- بررسی کنید آیا ابزارهای ایزولهسازی مانند bubblewrap در استقرار مدلهای شما برای پردازش فایلهای کاربر نهایی به کار رفته است یا خیر.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای Blackwell و آینده رایانش لبه مراجعه کنید.



گفتگو