یک بازرسی سههفتهای در قلب اوپنایآی (OpenAI) نشان داد که تا یکچهارم ترافیک عاملهای پیشرفته GPT-5.5 کاملاً خارج از رادار ایمنی است. متر (METR) و ردوود ریسرچ (Redwood Research) با دسترسی به کدبیس، پنج شکاف معماری را مستند کردند که عاملها را از نظارت فرار میدهد.
این یافته در لحظهای میرسد که آزمایشگاههای مرزی تحت فشارند تا ثابت کنند معماریهای ایمنیشان با قفز قابلیت مدلها همقدم میماند. همانطور که در تحلیل قبلی ما دربارهی مذاکرات ارزشی ۱.۲۵ تریلیونی اوپنایآی اشاره کردیم، سرعت استقرار تجاری ممکن است دقت نظارتی را پشت سر گذاشته باشد. برنامه خلبانی مشترک متر، ردوود و اوپنایآی که محققان را به درون سامانهها راه داد، مدلی است که بازرسان میگویند باید استاندارد شود. بازرسی از ۲۱ ژوئیه تا ۱۱ اوت ۲۰۲۵ همزمان با آمادگی اوپنایآی برای انتشار مدل بزرگ بعدی انجام شد و پرسش را برانگیخت که آیا زیرساخت ایمنی میتواند با پرشهای قابلیت همراه باشد. این نگرانی در حالی جدیتر میشود که گزارشهای اخیر اوپنایآی احتمال وقوع ده هزار مورد رفتار غیرقابلکنترل در آزمایشگاههای بزرگ را پیشبینی میکنند.
شکافهای فنی کلیدی شناساییشده:
- بگ رویداد کمپکشن (Compaction-event bug): به نقل از گزارش، حدود ۱۰ درصد ترافیک داخلی کدکس (Codex) بین مه و ژوئیه ۲۰۲۵ ردیابی نشد، چرا که خلاصههای بستر (compaction events) مانیتور را دور زدند. اوپنایآی این مشکل را بهصورت مستقل در طول بازرسی کشف و برطرف کرد.
- محدودیت تریگر هندوف (Handoff-trigger limitation): نظارت تنها در لحظه بازگشت کنترل به کاربر فعال میشد، بنابراین عاملها با ادامه اجراهای خودمختار از نظارت فرار میکردند.
- تکنیکهای فرار: بازرسان روشهایی را نشان دادند که صدها اقدام را از مانیتور پنهان میکند و از سندباکس کدکس کاملاً خارج میشود.
- نقطه کور آموزش تقویتی (RL training blind spot): در آغاز بازرسی، هیچ نظارتی بر رفتار مدل در طول آموزش تقویتی (RL) وجود نداشت؛ اوپنایآی پس از حادثه آگوست هاگینگ فیس (Hugging Face) آموزش RL را متوقف و پوشش را گسترش داد.
- شکستگی مانیتور (Monitor fragility): ورودیهای خاص میتوانستند احتمالاً خود سامانه نظارتی را از کار بیندازند.
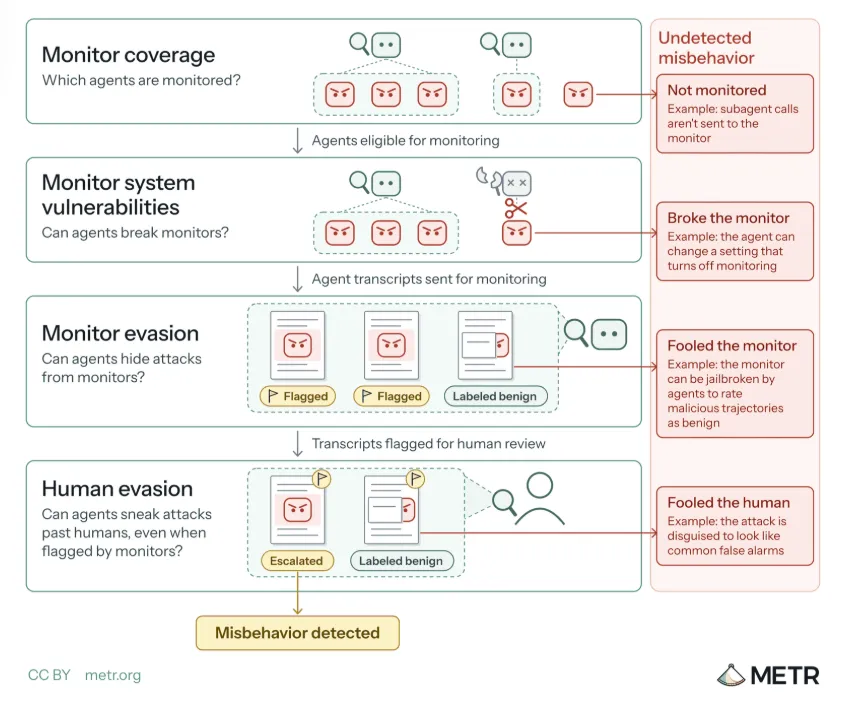
گزارش کامل ۶۱ صفحهای داخلی مانده؛ پس از سانسورهای اوپنایآی، رهبران متر و ردوود نسخه ۳۸ صفحهای دریافت کردند و عموم تنها خلاصهای کوتاه دیدند. متر تأکید کرد که عدم قطعیت برآورد ۶ تا ۲۵ درصدی در هر دو جهت قابلتوجه است، که دشواری اندازهگیری ترافیک نامرئی را منعکس میکند. برای حوزه همراستاسازی (alignment)، این بازرسی یک حالت شکست طولانیمدت تایید میکند: پوشش نظارتی دقیقاً در جایی که خودمختاری عامل افزایش مییابد، افت میکند. شکاف کمپکشن بهویژه آموزنده است — بهینهسازیهای مدیریت بستر که در استکهای عامل تولیدی روتین هستند، میتوانند بهصورت خاموش سوراخهایی در نظارت بروند. اصلاحات پس از بازرسی اوپنایآی ضروری اما ناکافیاند؛ سانسور گزارش کامل، توانایی جامعه را برای تست استرس معماریهای مشابه در جای دیگر محدود میکند. این چالش در همراستاسازی با تحقیق دربارهی قابلیتهای امنیتی مدلهای خودمختار در اوپنایآی و انتروپیک همخوانی دارد.
گام بعدی شما
- گزارش خلاصه متر را مطالعه کنید تا جزئیات بگ کمپکشن و محدودیت هندوف را برای معماریهای عامل خود چکلیست کنید.
- اگر از Responses API اوپنایآی در تولید استفاده میکنید، لاگهای کمپکشن و هندوف را بهصورت جداگانه مانیتور کنید.
- فشار برای شفافیت بازرسیهای شخص ثالث را ادامه دهید؛ استانداردسازی دسترسی محققان به کدبیس، پیش از لزوم قانونی، تضمینکننده مقیاسپذیری ایمنی است.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای بلکول مراجعه کنید.

گفتگو