
اگر توسعهدهنده هوش مصنوعی زاینده (Generative AI) هستید و از ابزارهای مایکروسافت استفاده میکنید، باید بدانید کلیدهای دسترسی شما در معرض خطر است. این یک هشدار تئوری نیست؛ بلکه یک نفوذ واقعی است که ابزارهای کدنویسی شما را هدف قرار داده است.
این حادثه دقیقاً در جایی رخ میدهد که ما پیشتر دربارهی مسیرهای شغلی و گواهینامههای AI مایکروسافت بحث کردیم. حالا میبینیم که زیرساختهای این نقشهای حرفهای دچار لغزش شده است. توسعهدهندگان AI اکنون هدف اصلی «حملات زنجیرهای» (Supply Chain Attack) هستند. این نوع حمله — مثل ریختن سم در منبع آب پیش از رسیدن آن به شیرهای منازل — ابزارهای مورد اعتماد را به سلاحی علیه کاربران تبدیل میکند. به همین دلیل است که نفوذ به این ابزارها، دسترسی به دادههای حساس مشتریان را ممکن میسازد.
طبق گزارش شرکتهای امنیتی Cloudsmith و OpenSourceMalware، مایکروسافت در ۹ ژوئن ۲۰۲۶ حداقل ۷۰ پروژه را در گیتهاب تعطیل کرد. هدف این اقدام، متوقف کردن انتشار بدافزاری بود که رمزهای دسترسی (Credentials) — یعنی همان کلیدهای دیجیتالی که اجازه ورود به سرورها را میدهند — را میدزدید. این بدافزار بهطور خاص توسعهدهندگانی را هدف گرفت که از ابزارهای زیر استفاده میکردند:
- Azure
- VS Code
- Claude Code
- رابط خط فرمان (CLI) مدل Gemini
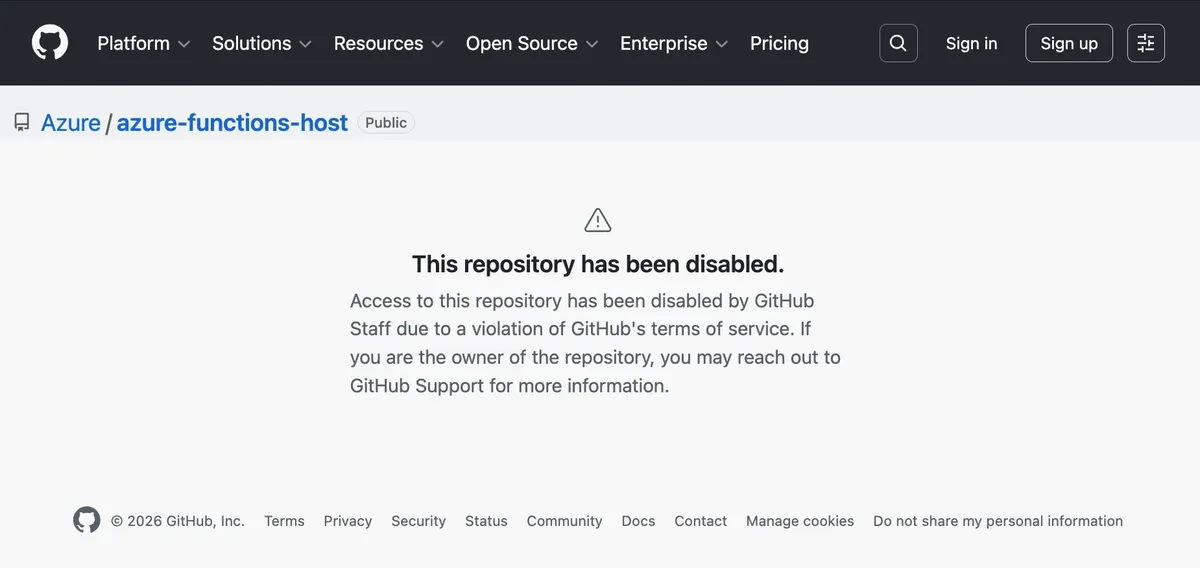
بن هوپ (Ben Hope)، سخنگوی مایکروسافت، تأیید کرد که شرکت برای بررسی محتوای مخرب، این مخازن را حذف کرده است. به نقل از او، برخی پروژهها دوباره آنلاین شدهاند اما برخی دیگر همچنان تعطیل هستند. مایکروسافت اعلام کرد که به تعداد محدودی از مشتریانی که احتمالاً محتوای آلوده را دانلود کردهاند، اطلاعرسانی نموده است.
تحلیلگران هشدار میدهند که این یک «نفوذ مجدد» است. طبق گزارش OpenSourceMalware، پروژه Durable Task که در می ۲۰۲۶ هک شده بود، دوباره مورد حمله قرار گرفت. این یعنی مهاجمان یا هرگز سیستم را ترک نکردند یا راهی برای دور زدن وصلههای امنیتی یافتهاند. برای شما این بدان معناست که اعتماد به مخازن «رسمی» غولهای فناوری دیگر تضمینی برای امنیت نیست.
گام بعدی شما
- فوراً تمام وابستگیهای (Dependencies) گیتهاب خود را بررسی کنید.
- رمزهای دسترسی (Credentials) را در محیطهای کدنویسی AI تغییر دهید.
- اگر در ۳۰ روز گذشته با ابزارهای متنباز Azure تعامل داشتید، اعلانهای پشتیبانی مایکروسافت را زیر نظر بگیرید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است؛ برای درک امنیت در سطح تراشه، به تحلیل ما دربارهی محیطهای اجرای امن (Enclaves) مراجعه کنید.



گفتگو