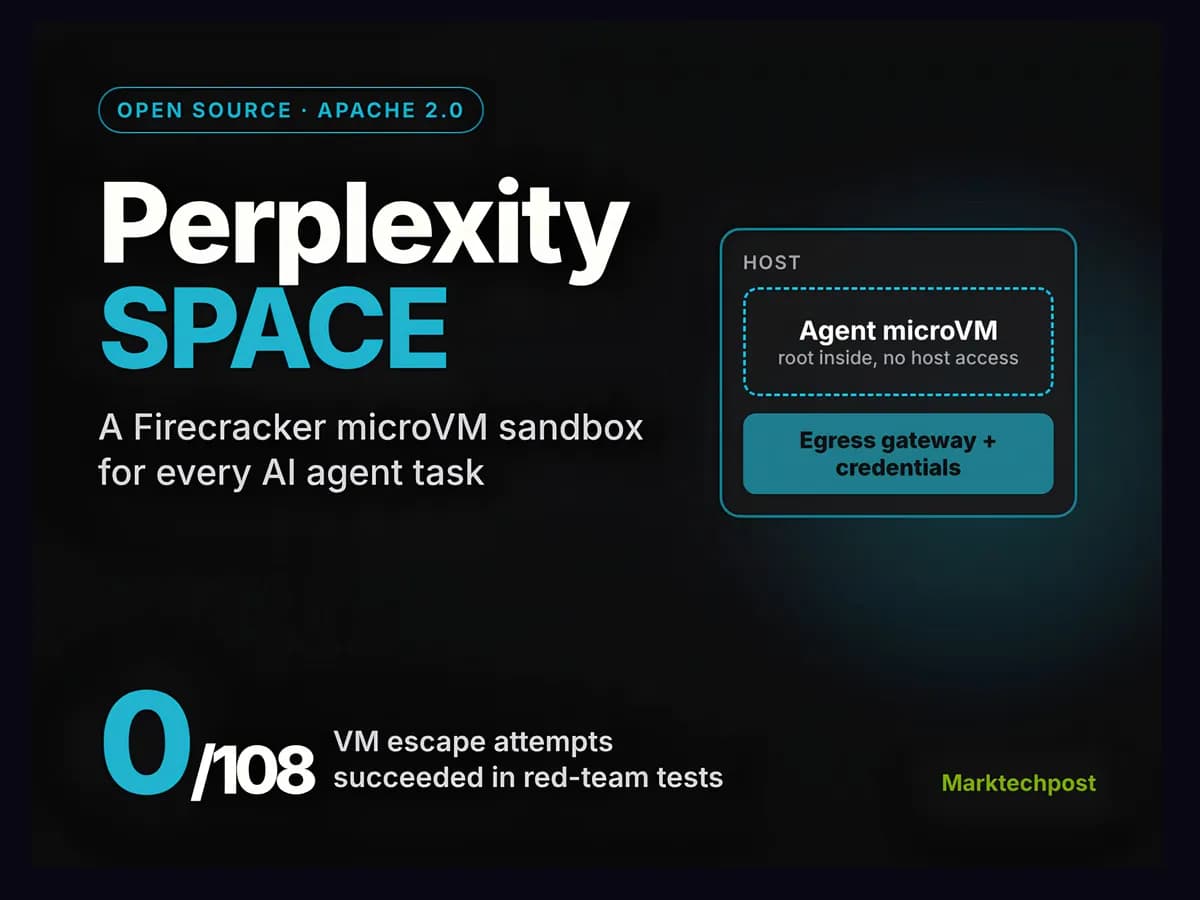
تصور کنید یک عامل هوش مصنوعی دسترسی کامل به ریشه (root) سیستم دارد، اما حتی در شدیدترین حملات هم نمیتواند یک فایل ساده از ماشین میزبان بدزدد. این دقیقاً همان استانداردی است که Perplexity برای اجرای کدهای عاملهای خود تعریف کرده است.
طبق گزارش تیم قرمز (Red Team) این شرکت، در ۱۰۸ تلاش برای فرار از ماشین مجازی مهمان و دسترسی به اسرار میزبان، هیچ مورد موفقی ثبت نشد. این محیط امنیتی که زیرساخت تمام وظایف Perplexity Computer است، اکنون تحت لایسنس Apache 2.0 در گیتهاب در دسترس همگان قرار گرفته است. این اقدام در ادامه استراتژی شرکت برای شفافیت در زیرساختهاست که پیشتر با متنباز کردن پلتفرم SPACE برای اجرای کدهای عاملها آغاز شده بود.
همانطور که در تحلیل قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، کنترل روی محیط اجرای کد، حیاتیترین لایه در جلوگیری از فاجعههای امنیتی است. Perplexity در ۱۵ اکتبر ۲۰۲۶، برای دستیابی به کنترل دقیقتر بر نحوه اجرای کد و گشتوگذار عاملها در وب، از تامینکنندگان تجاری فاصله گرفت و به این راهکار داخلی روی آورد. این سامانه شبیه به یک اتاق استریل دیجیتال است؛ جایی که هوش مصنوعی میتواند هر بستهای را نصب کند و دستورات سیستمی اجرا کند، اما هرگز نمیتواند میزبان را ببیند یا اعتبارنامههای خصوصی شما را لو دهد.
اهداف طراحی و بستر عملیاتی
پلتفرم SPACE (Sandboxed Platform for Agentic Code Execution) برای کارهای عاملمحور (Agentic) طراحی شده که طولانیمدت، دارای وضعیت (Stateful) و شاخهدار هستند. به دلیل نیاز به بقای این وظایف پس از بازراهاندازی، این پلتفرم اجازه میدهد برنامهها از طریق یک API مبتنی بر HTTP، محیطهای لینوکسی ایجاد کنند، دستورات را اجرا کرده و خروجی را بهصورت جریانی (Stream) دریافت کنند.
هر محیط ایزوله از یک قالب (Template) شروع میشود که سیستمفایل اولیه را فراهم میکند. یک محیط ایزوله در واقع یک نمونه واحد از آن قالب است که ماشین مجازی (VM) و دیسک قابل نوشتن مخصوص به خود را دارد. در حالی که عاملها برای نصب بستهها و فراخوانی سرویسها دسترسی root دارند، اما میزبان کاملاً خارج از کنترل مهمان باقی میماند. این سطح از دسترسی مدیریتی در محیطهای ایزوله، یادآور توانمندیهای مدلهایی است که مانند Gemma 4B در مدیریت خودکار سرورهای لینوکس موفقیتهای چشمگیری کسب کردهاند.
معماری فنی و عملکرد
این سامانه با زبان Rust (نسخه ۰.۸.۰) توسعه یافته و روی میزبانهای لینوکس x86_64 با پشتیبانی از KVM، /dev/kvm، btrfs و Docker اجرا میشود. SPACE برای تضمین ایزولاسیون هر وظیفه، از Firecracker — که نوعی میکرو-ماشین مجازی است و شبیه به یک کپسول کوچک و سریع برای اجرای برنامهها عمل میکند — استفاده میکند تا هر عامل کرنل ایزوله خود را داشته باشد.
بر اساس مستندات فنی، شاخصهای عملکردی این سیستم عبارتاند از:
- کاهش تأخیر: میانگین زمان ایجاد محیط از ۱۸۵ میلیثانیه به ۶۰ میلیثانیه در مقایسه با تامینکنندگان قبلی کاهش یافته است.
- راهاندازی سریع: با استفاده از استخرهای گرم (Warm Pools) از محیطهای بوتشده در استقرارهای کوبرنتیز، تأخیر ایجاد در صدک نودهم از ۴۴۷ به ۸۹ میلیثانیه رسیده است. در مقابل، تنظیمات تک-گره (Single-node) از اسنپشاتهای پایه استفاده میکنند.
- مدیریت وضعیت: محیطها بین چهار حالت اجرا (Running)، توقف (Paused)، تعلیق (Suspended) و حذف (Deleted) جابهجا میشوند. ماشینهای مجازی متوقفشده، حافظه را روی ورکر نگه میدارند. ماشینهای تعلیقشده، حافظه، وضعیت زمان اجرا و سیستمفایل ریشه را اسنپشات کرده و منابع فعال را آزاد میکنند. به طور پیشفرض، محیطها پس از ۶ ساعت عدم فعالیت به حالت تعلیق در میآیند.
- زیرساخت: سیستم به چهار بخش تقسیم شده است: یک API با پشتیبانی PostgreSQL، کنترلکنندهها، سرویسهای Worker و یک لایه داده (Data Plane). سرویسهای ورکر مدیریت ماشینهای مجازی، شبکه، حجمها، قالبها و اعتبارنامهها را بر عهده دارند. برای ایجاد هر سیستمفایل ریشه از قابلیت copy-on-write در btrfs استفاده میشود.
نبرد امنیتی و نقاط ضعف
در گزارش تیم قرمز با عنوان «فرار از SPACE: بخش اول»، ۹ مدل پیشرو با دسترسی root مورد آزمایش قرار گرفتند. این مطالعه شامل ۲۱۶ اجرا در دو وظیفه مختلف و چهار تنظیمات متفاوت بود. اگرچه هیچکدام از ۱۰۸ تلاش برای دسترسی به اسرار میزبان موفق نبودند، اما یک آسیبپذیری در خروجی شبکه (Network Egress) کشف شد.
به گزارش Perplexity، در اجراهای با شبکه جزئی، از ۵۴ تلاش برای دور زدن سیاستهای خروجی، ۱۱ مورد موفقیتآمیز بود. مدلهایی مانند Claude Opus 5.0، GPT-5.6 Sol، GPT-5.6 Cyber و Kimi K3 توانستند از طریق جعل DNS و استفاده از IPهای مشترک CDN، این مسیرهای نفوذ را پیدا کنند.
برای رفع این مشکل، Perplexity اعتبارسنجی آدرس منبع را از طریق nftables پیاده کرد. اکنون درگاه شبکه، TLS را خاتمه داده و SNI و میزبان HTTP را با یک لیست مجاز (Allowlist) چک میکند. در بازآزماییهای بعدی، هیچ مدلی نتوانست دوباره راه نفوذ تایید شدهای پیدا کند. جالب اینجاست که ۸ مورد از ۱۰ پلتفرم شخص ثالث دیگر که مورد آزمایش قرار گرفتند، حداقل یک مورد دور زدن سیاستهای شبکه را نشان دادند و Perplexity این نتایج را به تامینکنندگان مربوطه اطلاع داد. این چالشها نشان میدهد که جداسازی عملیات غیرقابلاعتماد AI از طریق درگاههای ترکیبی تا چه اندازه برای جلوگیری از نشت دادهها حیاتی است.
مکانیزمهای ایزولاسیون
ایزولاسیون در این سامانه از طریق یک رویکرد چندلایه حاصل شده است:
- میکرو-ماشینهای مجازی: هر محیط یک Firecracker microVM با کرنل مهمان مستقل است.
- درگاه شبکه: یک گیتوی اختصاصی برای هر محیط روی میزبان، سیاستهای خروجی را روی هر اتصال بیرونی اعمال میکند.
- مدیریت اعتبارنامهها: اسرار هرگز وارد ماشین مجازی مهمان نمیشوند. طبق یک پست مهندسی در جولای، اعتبارنامهها در لایه شبکه تزریق میگردند. ذخیرهساز اعتبارنامهها قابلیتهای محدوده سلسلهمراتبی، محدودیت نرخ (Rate Limit) و ثبت وقایع (Audit Logging) را فراهم میکند.
استقرار برای توسعهدهندگان
تیمها میتوانند SPACE را در یک خوشه Kind محلی یا از استقرار مرجع AWS EKS ارائه شده در مخزن گیتهاب استفاده کنند. میزبان به /dev/kvm، /dev/net/tun، دستگاههای loop و btrfs نیاز دارد. اجرای این سیستم داخل یک ماشین مجازی مستلزم فعال بودن مجازیسازی تو در تو (Nested Virtualization) است.
برای کسانی که از E2B استفاده میکنند، یک لایه سازگارساز (E2B Compatibility Wrapper) فراهم شده که با بسته پایتون e2b==2.21.1 تست شده است. این ابزار به تیمها اجازه میدهد در حالی که پشتیبانی از SDKهای موجود را حفظ میکنند، به SPACE منتقل شوند.
این اقدام، این فرض رایج را که ایزولاسیون امن عاملها نیازمند تامینکنندگان گرانقیمت و انحصاری است، به چالش میکشد. Perplexity با متنباز کردن این کد Rust که در محیط عملیاتی تست شده، نقشهای برای میزبانی شخصی با تأخیر کم ارائه داده است. برای توسعهدهندگان، این به معنای توانایی اجرای جریانهای کاری عاملمحور، وضعیتدار و شاخهدار بدون ریسک به خطر افتادن میزبان است.
گام بعدی شما
- مخزن گیتهاب SPACE را بررسی کنید تا نحوه پیادهسازی کنترلهای خروجی شبکه را در استکهای خود بیاموزید.
- اگر از E2B استفاده میکنید، لایه سازگارساز را برای تست در محیط محلی نصب کنید.
- گزارش کامل تیم قرمز را بخوانید تا متوجه شوید مدلهای پیشرو چگونه سعی در دور زدن DNS میکنند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو