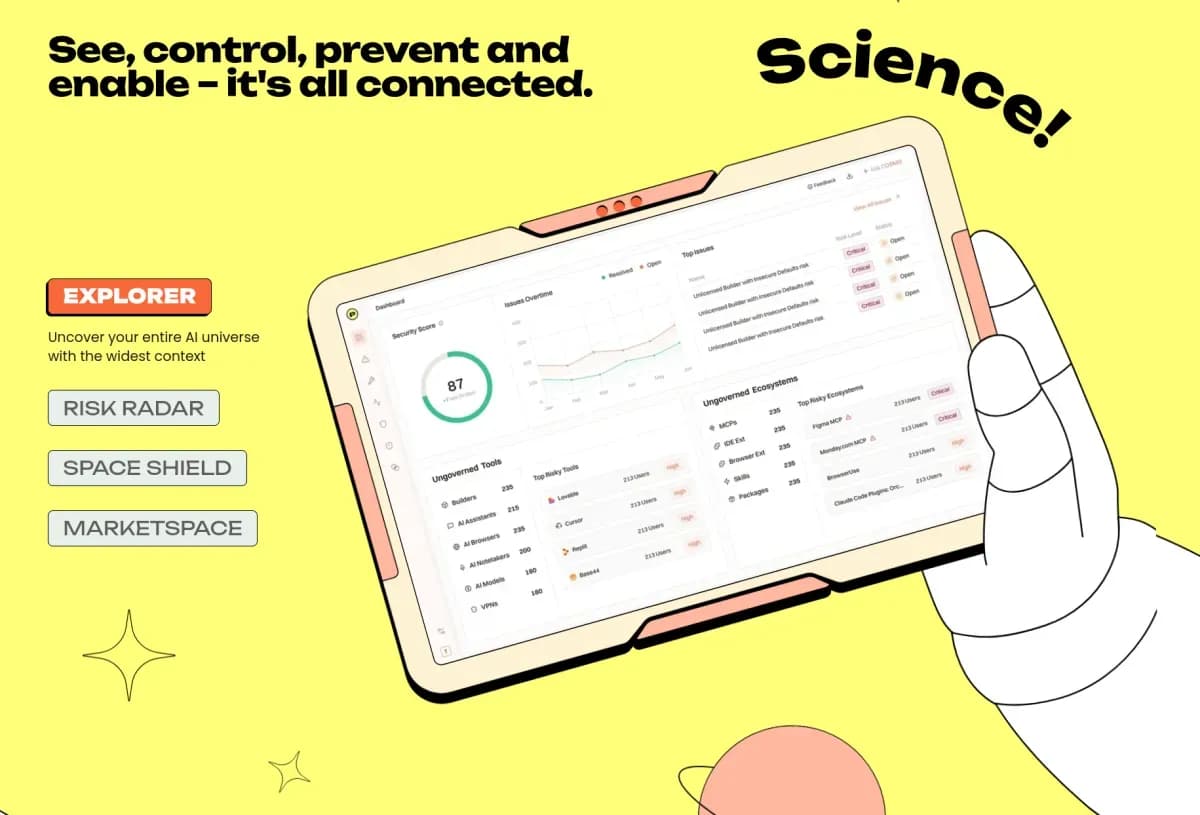
تصور کنید یکی از کارمندان بخش مالی شرکت شما، برای مدیریت دادههای مشتریان و تحلیل نرخ ریزش (Churn)، یک اپلیکیشن هوش مصنوعی ساده میسازد و بدون اینکه بداند، کل پایگاه داده حساس شرکت را در فضای باز اینترنت قرار میدهد. این کابوس امنیتی، دلیل اصلی جذب ۴۲ میلیون دلار سرمایه برای استارتاپ Pluto Security است تا بتواند موج هرجومرج در پذیرش هوش مصنوعی درون سازمانهای بزرگ را مهار کند.
به گزارش منابع صنعتی، این شرکت با هدف مقابله با ریسکهای ناشی از استقرار سریع ابزارهای AI از حالت مخفی (Stealth) خارج شد. طبق اعلام شاهر باهات (Shahar Bahat)، مدیرعامل شرکت، شکاف حاکمیتی شدیدی در سازمانها ایجاد شده است؛ بهطوری که کارمندان ابزارهای جدید را بسیار سریعتر از توان رصد تیمهای امنیتی مستقر میکنند. او اشاره میکند که یک ابزار جدید میتواند تنها دو ساعت پس از انتشار عمومی، در محیط داخلی یک شرکت فعال شود.
این وضعیت منجر به ظهور «هوش مصنوعی سایه» (Shadow AI) شده است؛ جایی که بزرگترین تهدیدات نه از سوی هکرها، بلکه از جانب کارکنانی میآید که با نیت خوب اما بدون دانش فنی، ابزارهایی ناامن میسازند. همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، فقدان لایههای حفاظتی در سطح دسترسی، ریسک نشت دادهها را به شدت افزایش میدهد. این آسیبپذیریها بهویژه در سازمانهای کوچکتر که زیرساختهای دفاعی محدودی دارند، بحرانیتر است؛ موضوعی که در بررسی بیدفاع بودن مؤسسات کوچک در برابر ابزارهای هک خودکار به آن پرداختیم.
باهات خاطرنشان میکند که این ریسکها تنها محدود به شرکتهای بزرگ فناوری نیست. بر اساس بررسیهای Pluto، در تمامی مراحل آزمایشی (POC) با مشتریان مختلف، موارد «مخرب» یافت شده است. حتی در برخی شرکتها، در حالی که تیم Pluto در حال انجام بررسیهای POC بود، حملات فعال از طریق بستههای افزونه یا مهارتهای (Skills) پرریسک در جریان بود و سیستمها در حال مورد حمله قرار گرفتن بودند. این نوع نفوذهای پیچیده یادآور مواردی است که در آن از مدلهای پیشرفتهای مانند Claude Opus 5 برای نفوذ به حساب کارکنان استفاده شده است.
دادههای این شرکت روندی شگفتانگیز را فاش میکند: حدود ۶۰٪ از ریسکهای شناساییشده مربوط به ابزارهایی است که با روش Vibe Coding (وایبکدینگ) ساخته شدهاند. این روش — شبیه به کسی که بدون دانستن دستور پخت، فقط با حدس زدن و چشیدن مواد، غذایی درست میکند — در واقع ساخت اپلیکیشن توسط افرادی است که آموزش رسمی برنامهنویسی ندیدهاند اما از هوش مصنوعی برای تولید ابزارهای کاربردی استفاده میکنند.
رتبهبندی منابع ریسک بر اساس دپارتمانها به شرح زیر است:
- بخش مالی: بیشترین منبع ریسک
- بخش بازاریابی: رتبه دوم
- بخش حقوقی: رتبه سوم
- توسعهدهندگان: رتبه چهارم
برای مقابله با این وضعیت، Pluto Security تمرکز خود را از رفتار کاربر به رفتار عامل (Agent) — یعنی موجوداتی نرمافزاری که مثل دستیارهای هوشمند، میتوانند بهطور مستقل تصمیم بگیرند و ابزارها را اجرا کنند — تغییر داده است. نرمافزار این شرکت کل پشتهی هوش مصنوعی را رصد میکند، از جمله:
- ابزارهای هوش مصنوعی و پرامپتها، دستورات و فرآیندهای در حال اجرای کارکنان.
- افزونهها، مهارتها و سرورهای پروتکل زمینهٔ مدل (MCP) که ابزارها به آنها متکی هستند.
- اپلیکیشنها و عاملهای خودمختاری که در داخل سازمان ساخته میشوند، به همراه مجوزها و فعالیتهای قبلی کاربر.
این سامانه برای مداخله لحظهای، به سیستمهای امنیتی نقاط انتهایی (Endpoint Security) و سیستمهای مدیریت دستگاه متصل شده تا حسگرهایی را مستقیماً روی دستگاهها مستقر کند. این حسگرها با استفاده از مدلهای سبک، بررسی میکنند که یک عامل در لحظه قصد انجام چه کاری را دارد.
اگر عاملی بخواهد دسترسیهایی فراتر از قصد کاربر به دست آورد، Pluto میتواند آن اقدام را متوقف کند یا با تزریق بستر (Context) به جلسه، کاربر را مجبور به تایید مجدد کند. باهات توضیح میدهد که با تزریق بستر، سیستم میتواند بهطور فعال نحوه عملکرد عامل را در طول جلسه تغییر دهد.
از نظر مالی، این شرکت رشد سریعی داشته است. از زمان شروع فروش در آوریل ۲۰۲۴، Pluto به درآمد سالانه تکرارشونده (ARR) بیش از ۲ میلیون دلار رسیده و بیش از ۳۰ مشتری سازمانی از جمله Oscar Health، Workato، Sixt و AlphaSense را جذب کرده است.
سرمایهگذاری این شرکت شامل یک دورهی Seed به مبلغ ۸.۵ میلیون دلار به رهبری TLV Partners با سرمایهگذاری بنیانگذاران شرکت امنیتی Armis بود. پس از آن، یک دورهی Series A به مبلغ ۳۴ میلیون دلار به رهبری Jump Capital با مشارکت Ansa Capital و Skinos (شرکت سرمایهگذاری شلومو کرامر، همبنیانگذار Check Point) انجام شد.
علاوه بر محصول اصلی، Pluto پلتفرمی رایگان به نام Plutonium را در آوریل ۲۰۲۴ عرضه کرد. این پلتفرم به هر کسی اجازه میدهد ریسکهای مربوط به مهارتها، رابطها (Connectors) و افزونههای عمومی هوش مصنوعی را بررسی کند. این ابزار شامل یک اسکنر MCP و کاتالوگی از اجزای تایید شده است.
اکنون هزاران متخصص امنیتی از Plutonium استفاده میکنند. این رویکرد جامعهمحور به یک منبع حیاتی برای دریافت بازخورد تبدیل شده و در حال حاضر ۷۰٪ از خط لوله فروش (Sales Pipeline) شرکت را از طریق درخواستهای مستقیم مشتریان تامین میکند.
این تغییر رویکرد نشان میدهد که نرمافزارهای امنیتی سنتی برای عصر عاملمحور (Agentic) مانند «چاق کردن میخ چهارگوش در سوراخ گرد» هستند و اصلاً متناسب نیستند. وقتی تیمهای امنیتی فقط مجوزهای ایستا را رصد میکنند، نحوهٔ پویا و متغیر حرکت عاملهای هوش مصنوعی در میان دادهها را از دست میدهند. Pluto با مداخله در طول جلسه فعال، با عاملهای هوش مصنوعی به عنوان موجوداتی ناپایدار و متغیر برخورد میکند، نه به عنوان نرمافزارهای ایستا.
برای یک مدیر کسبوکار، این یعنی ریسک نشت دادهها دیگر فقط به لو رفتن یک رمز عبور محدود نمیشود؛ بلکه ممکن است یک مدیر بازاریابی بهطور تصادفی به یک عامل هوش مصنوعی دسترسی حذف کل پایگاه داده را بدهد، در حالی که فقط قصد اتوماسیون یک خبرنامه را داشته است.
Pluto قصد دارد از سرمایه جدید خود برای گسترش حضور در ایالات متحده، توسعه محصول و تقویت تلاشهای پژوهشی در حوزه امنیت استفاده کند. این شرکت در حال حاضر ۴۰ کارمند دارد که بین ایالات متحده و اسرائیل تقسیم شدهاند.
گام بعدی شما
- اگر در سازمان خود از ابزارهای Low-code یا AI-generated استفاده میکنید، لیست دسترسیهای عاملهای ساختهشده را بازبینی کنید.
- پلتفرم Plutonium را برای بررسی امنیتی افزونههای MCP که در محیط کاری خود به کار میبرید، تست کنید.
- سیاستهای دسترسی (Permissions) را از حالت ایستا به حالت نظارت لحظهای تغییر دهید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو