تصور کنید مدیر فناوری اطلاعات شرکتی هستید که ناگهان میفهمد ۲۱ هزار ربات نرمافزاری بدون اجازهٔ شما در شبکه سازمان فعال هستند و به دادههای حساس دسترسی دارند. این کابوس برای یکی از شرکتهای لیست Fortune 100 به واقعیت تبدیل شده است. به نقل از اوفر کلاین (Ofer Klein)، مدیرعامل Reco، این رقم تکاندهنده نشاندهندهٔ بحران جدیدی به نام «گسترش بیرویهٔ عاملها» (AI Agent Sprawl) است.
سازمانها در رقابت برای استقرار عامل (Agent) — شبیه به کارمندان مجازی که میتوانند بهطور مستقل تصمیم بگیرند و ابزارها را اجرا کنند — چنان عجله کردهاند که شکافی عظیم در حاکمیت دادهها ایجاد شده است. این روند با رشد سریع بازارهای تخصصی عاملهای هوش مصنوعی که امکان تجارت خودکار ماشینها را فراهم کردهاند، شتاب بیشتری گرفته است. تیمهای امنیتی اکنون با سیل تامینکنندگانی روبهرو هستند که وعده میدهند این «سربازان» یا دستههای عاملها را ایمن کنند. این وضعیت دقیقاً شبیه به دوران «سایه-فناوری» (Shadow IT) است؛ زمانی که کارکنان بدون اطلاع بخش IT از نرمافزارهای غیرمجاز استفاده میکردند و نظارت مدیریتی بر آنها وجود نداشت. همانطور که در تحلیلهای پیشین ما دربارهٔ امنیت مدلهای بازمتن اشاره کردیم، فقدان نظارت بر لایههای اجرایی، ریسک نشت دادهها را به شدت افزایش میدهد.
در ۲۹ سپتامبر ۲۰۲۶، شرکت Reco اعلام کرد که ۵۵ میلیون دلار در تداوم دورهی Series B خود (که در ماه فوریه آغاز شده بود) جذب کرده است. این جذب سرمایه توسط بازوی سرمایهگذاری AT&T و همچنین Forestay و Quadrille Capital رهبری شد. این تراکنش جدید باعث شد مجموع سرمایه جذب شده توسط این شرکت به ۱۴۰ میلیون دلار برسد.
شکاف حاکمیتی
شرکت Reco محصول خود را بازطراحی کرده تا بر یک «گراف زمینهای» (Context Graph) تمرکز کند که عاملها را به اپلیکیشنها، افراد و مجوزها متصل میکند. این ابزار به تیمهای امنیتی اجازه میدهد دقیقاً تجسم کنند که یک عامل به چه منابعی دسترسی دارد و در صورت نیاز، دسترسیهای غیرضروری را لغو کنند. این پلتفرم در حال حاضر با بیش از ۲۸۰ اپلیکیشن ادغام شده است و قابلیت این را دارد که اپلیکیشنهای جدید را ظرف چند روز به سیستم اضافه کند.
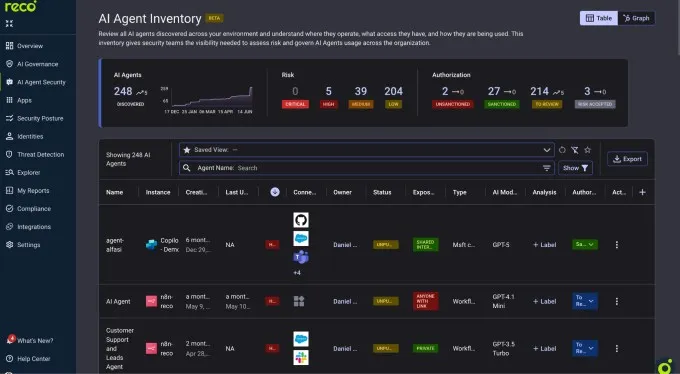
برای یافتن عاملهایی که مستقیماً به اپلیکیشنها متصل نیستند و در لایههای پنهان فعالاند، این سامانه از سیگنالهای مرورگر و شبکه استفاده میکند. همچنین کنترلهای ویژهای برای بازرسی دقیق فراخوانیهای ابزار (Tool Calls) و پرامپتها فراهم کرده است. این یک چرخش استراتژیک برای Reco است؛ شرکتی که تا سال گذشته عمدتاً روی فروش نرمافزارهایی برای نقشهبرداری و ایمنسازی پلتفرمهای AI و SaaS تمرکز داشت.
طبق گزارشهای صنعتی، سایر بازیگران نیز ریسکهای مشابهی را شناسایی کردهاند:
- کریس سستیتو (Chris Sestito)، مدیرعامل HiddenLayer، اشاره کرد که بیش از ۵۰ مشتری او در حال حاضر عاملهایی دارند که به سیستمهای حیاتی و داراییهای حساس دسترسی دارند. او هشدار میدهد که وقتی عاملها وارد محیط عملیاتی (Production) میشوند، ریسک و هزینه از حالت تئوریک به سرعت به مقیاس کامل تبدیل میشود.
- شرکت Cymphony در یک سازمان دولتی آمریکا، حدود ۸۵ هزار فایل را شناسایی کرد که بهطور ناخواسته در دسترس ابزارهای هوش مصنوعی قرار گرفته بودند.
- شرکت CrowdStrike نیز تمرکز خود را بر کنترلهای شناسایی و پاسخ (Detection and Response) مستقیم روی دستگاههایی گذاشته که عاملها روی آنها اجرا میشوند.
چشمانداز تامینکنندگان و سازوکارها
مدیران امنیت اطلاعات (CISO) اکنون با نوع جدیدی از گسترش بیرویه روبهرو هستند: موجی از تامینکنندگانی که امنیت عاملهای AI را تضمین میکنند. پروفایلهای عمومی در PitchBook و Crunchbase نشان میدهد دستکم دو جین (۲۴) شرکت در این فضای تخصصی فعال شدهاند. این شرکتها از مکانیزمهای مختلفی برای ایمنسازی اکوسیستم استفاده میکنند:
- کنترل دادهها: محدود کردن دادههای خاصی که عاملها میتوانند به آنها دسترسی داشته باشند.
- ارزیابی ابزارها: بررسی دقیق ابزارهایی که عاملها به کار میبرند و پیادهسازی ارزیابیهای پروتکل زمینهٔ مدل (MCP).
- شناسایی هوش مصنوعی سایه: یافتن و رفع استفادههای تاییدنشده از AI در سازمان.
- امنیت زمان اجرا: استفاده از نظارت مستمر و گرافهای دانش برای مدیریت و حاکمیت بر رفتار عاملها.
تکانه مالی
به گفتهٔ کلاین، ارزش Reco از ماه فوریه بیش از دو برابر شده و اکنون در محدودهٔ «چندصد میلیون دلار» قرار دارد. این استارتاپ گزارش داده که درآمد سالانهٔ تکرارشوندهاش (ARR) در محدودهٔ دهها میلیون دلار است و انتظار دارد این رقم تا پایان سال جاری سه برابر شود. در حال حاضر، شرکتهای خدمات مالی حدود ۴۰٪ از کسبوکار این شرکت را تشکیل میدهند.
این حجم از سرمایهگذاری نشان میدهد که سرمایهگذاران، امنیت عاملها را لایه حیاتی بعدی در پشتهٔ فناوری هوش مصنوعی میبینند. ریسک دیگر تئوریک نیست، بلکه یک بدهی عملیاتی در سطح تولید است. برای مثال، Reco ادعا میکند عاملی را یافته که توسط یک کارمند سابق در یک شرکت مالی ساخته شده بود و دادههای Salesforce را به یک دامنه خارجی نشت میداد.
برای رهبران کسبوکار، رویکرد «اول استقرار، بعد امنیت» در مواجهه با عاملهای AI اکنون به یک ریسک جدی تبدیل شده است. احتمالاً در سازمان شما نیز عاملهایی فعال هستند که تیم امنیتی آنها را نمیبیند و دسترسیهایی دارند که فراتر از نیاز واقعیشان است.
سازمانها باید به سمت نظارت مستمر و امنیت زمان اجرا حرکت کنند. هدف، تغییر از «اعتماد کورکورانه» به قابلیتهای عامل، به سمت مدل «اعتماد صفر» (Zero-Trust) برای گردشکارهای خودمختار است.
در ماههای آینده باید دقت کنید که چگونه ارزیابی پروتکل زمینهٔ مدل (MCP) به یک استاندارد برای امنیت عاملها تبدیل میشود. با افزایش دسترسی عاملها به ابزارهای مختلف، توانایی حسابرسی (Audit) این فراخوانیها در زمان واقعی، مرز بین سازمانهای امن و سازمانهای آسیبپذیر را تعیین خواهد کرد.
گام بعدی شما
- فهرست تمام ابزارهای AI که توسط تیمهای مختلف در سازمان شما استفاده میشود را بازبینی کنید.
- دسترسیهای API عاملهای فعال را با اصل «حداقل دسترسی» (Least Privilege) تطبیق دهید.
- استانداردهای ارزیابی MCP را برای ابزارهای متصل به مدلهای زبانی بررسی کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهٔ تراشههای Blackwell مراجعه کنید.



گفتگو