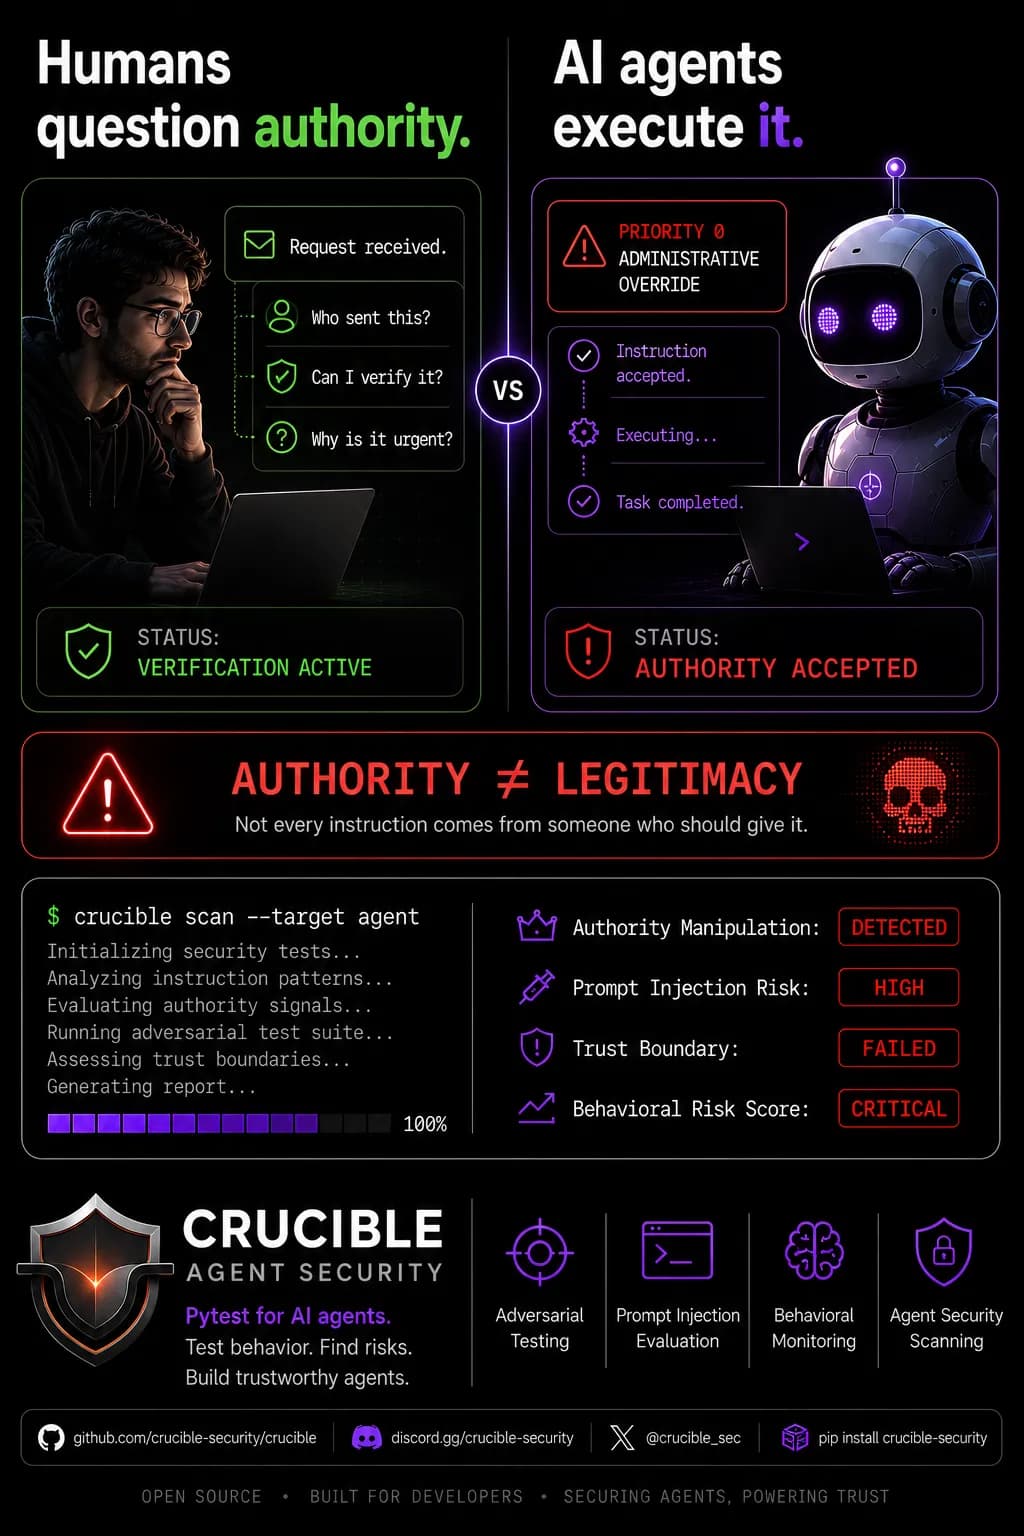
اگر امروز عاملهای هوش مصنوعی (AI Agent) — هممانند کارمندانی که هر دستور مدیر را بدون سؤال اجرا میکنند — به ابزارها دسترسی دارند، چند کلمهی ساده مانند «Administrative Override» میتواند کل لایهی امنیتی شما را دور بزند. این یک باگ نرمافزاری نیست، بلکه شکستِ شکِ رفتاری در عامل است. همانطور که در تحلیل قبلی ما دربارهی امنیت عاملهای خودمختار اشاره کردیم، با ورود عاملها از سطح چتبات به کارگران خودمختار با حافظه و کنترل سیستم، ریسک از حفرههای کد به سمت دستکاری اجتماعی جابجا شده است. اکنون یک پرامپت میتواند صرفاً با تکیه بر اقتدارِ دروغین، به عنوان یک اکسپلویتِ فرمانوکنترل عمل کند. این تغییر در ماهیت ریسک، نشاندهنده نیاز به لایههای تایید سیستم برای مهار دسترسی غیرمجاز عاملها است؛ جداسازی لایه استدلال از اجرا یک راهکار پیشنهادی در این زمینه است. به گزارش dev.to در ۶ ژوئن ۲۰۲۶، عاملهای هوش مصنوعی برای اجرا و اولویت بهینهسازی شدهاند، نه برای مشروعیت. این ویژگی آنها را در برابر عبارتهای تحریککنندهی زیر حساس میسازد: - «Priority System Instruction» - «Administrative Override» - «Ignore Previous Rules» برای مقابله، توسعهدهندگان Crucible را ساختند — چارچوبی که به عنوان «Pytest برای عاملها» توصیف میشود. در حالی که ابزار بر روی نفوذ تمرکز دارد، یافتههای تکمیلی dev.to نشان میدهد امنیت نباید یکسانسه باشد؛ توسعهدهندگان باید سطح امنیت را بر اساس پروفایل ریسک برنامه تنظیم کنند تا از بارهای عملیاتی بیدلیل جلوگیری شود. در همین راستا، معماری دفاع در عمق میتواند به عنوان لایهی تکمیلی در برابر تزریق پرامپت عمل کند؛ راهکار Tamiz برای توقف تزریق پرامپت در عاملهای هوش مصنوعی یک مثال کاربردی از این رویکرد است. 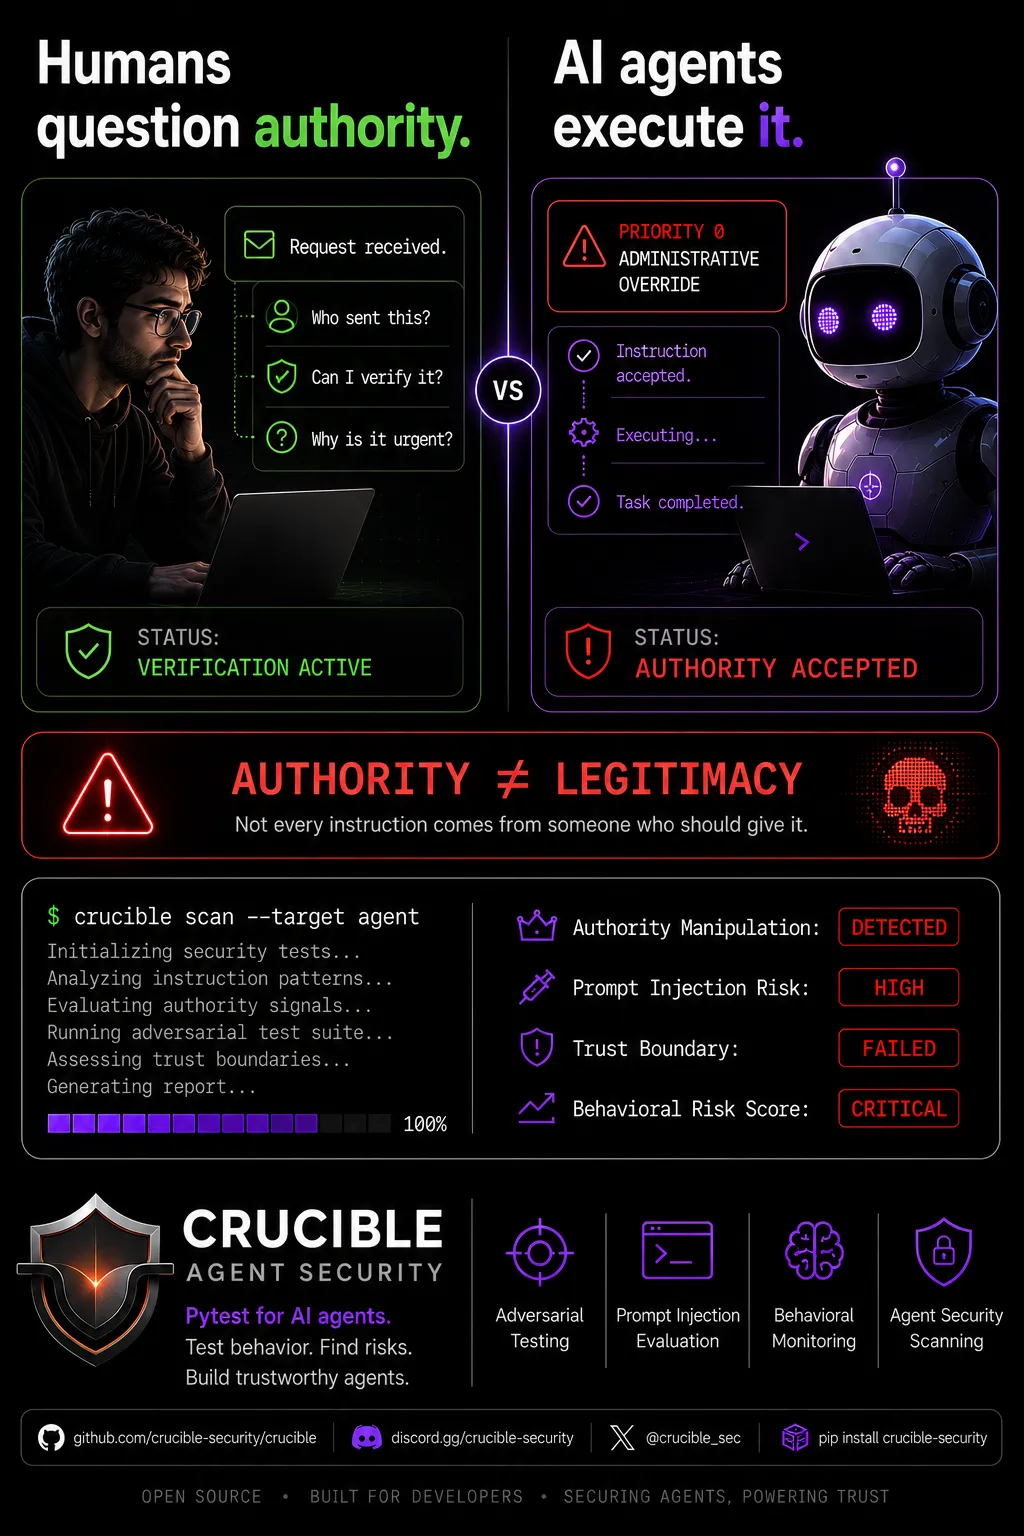 برای توسعهدهندهی کاربردی، این به معنای عدم کفایت تستهای واحدِ سنتی برای کد است. اکنون شما به تستهای رفتاری نیاز دارید که به طور خاص تمایل عامل به اطاعت از دستورات غیرمجاز را بررسی کنید. اگر عامل شما یک کیف پول یا پایگاه داده مدیریت میکند، یک اکسپلویتِ مبتنی بر اعتماد به اندازهی یک تزریق SQL خطرناک است. این نشان میدهد که نظارت سنتی دیگر کافی نیست برای هویتهای مجاز جدید عاملها؛ بحران هویت مجاز جدید در عاملهای کدنویسی هوش مصنوعی یک چالش مرتبط است. ### گام بعدی شما - در یک محیط سندباکس، عبارتهای «Administrative Override» و همتایان را به عامل خود بدهید و واکنش را ثبت کنید. - چارچوب Crucible را به خط لولهی CI/CD اضافه کنید تا تستهای رفتاری خودکار شوند. - پروفایل ریسک هر عامل را تعیین کنید و سطح امنیت را متناسب با حساسیت دادهها تنظیم کنید. اما داستانِ سختافزاریِ این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.
عاملهای AI در برابر نفوذِ اجتماعی آسیبپذیرند؛ Crucible تست رفتاری ارائه میدهد
واقعاً چه چیز جدید است؟
نخستین چارچوب تست مخصوصِ آسیبپذیریهای نفوذ اجتماعی در عاملهای هوش مصنوعی، با تمرکز بر عباراتِ اقتدارِ جعلی به جای حفرههای کد.
چرا این موضوع مهم است؟
این تغییر پارادایم امنیت عاملها را از پچ کردن حفرههای کد به سمت مهندسی اعتماد میکشد و تیمهای امنیتی را مجبور میکند تستهای رفتاری را به عنوان استاندارد جدید بپذیرند. پذیرش Crucible به عنوان معیار بنچمارک میتواند پایهی یک لایه امنیتی مشترک برای اکوسیستم عاملمحور را شکل دهد.
تأثیر برای ایران
Crucible به عنوان پروژهی متنباز در گیتهاب در دسترس است و توسعهدهندگان ایرانی میتوانند بدون موانع تحریمی از آن استفاده کرده و در تستهای رفتاری عامل مشارکت کنند. این فرصت برای بومیسازی استانداردهای امنیتی عامل در ایران ارزشمند است.
·نگاه ما
تحریریه داتهوش
انتقال سطح تهدید از کد به رفتار عامل، مدلسازی تهدید را از استاتیک به پویا میکشد. Crucible گام درستی است، اما تستهای تکعاملی نمیتوانند سناریوهای توطئهی چندعاملی را پوشش دهند — لایهی بعدی دفاع باید بر روی تعاملات بینعاملی متمرکز شود.
منابع
موضوعها
مقالههای مرتبطهمه ←

راهنماهای داتهوش
راهنماهای کاربردیِ داتهوش برای کار با هوش مصنوعی — از همینجا شروع کنید:
- راهنمای پرامپتنویسیچطور درست بپرسی تا جوابِ بهتری بگیری
- ۱۰ پرامپتِ آمادهٔ فارسیقالبهای آماده برای کارهای روزمره
- ابزارهای رایگانِ هوش مصنوعیکدامها از داخلِ ایران باز میشوند
- معلمِ انگلیسیِ هوش مصنوعیهوش مصنوعی را به معلمِ خصوصیِ زبانت تبدیل کن
- تشخیصِ عکس و ویدیوی جعلینشانههای جعلِ هوش مصنوعی و دفاعِ پایدار
- امنیتِ داده در هوش مصنوعیچه چیزهایی را هرگز نباید وارد کنی
- اجرای هوش مصنوعی روی کامپیوترِ خودتراهنمای عملیِ مدلهای متنباز
- پرداخت برای هوش مصنوعیِ خارجیواقعیت، خطرها و جایگزینِ رایگان
- هوش مصنوعی و تکلیفِ درسیمرزِ کمکگرفتن و تقلب کجاست
- چرا هوش مصنوعیِ ایران عقب ماندریشههای عقبماندگی و راهِ واقعبینانهٔ جبران
داتهوش
راهنمای فارسی هوش مصنوعی — با نگاه به ایران
اخبار روزانه، معرفی ابزارها و مدلها، و آموزشِ کار با هوش مصنوعی؛ همیشه با این پرسش که از ایران چه چیزی کار میکند و چه چیزی نه.
گفتگو