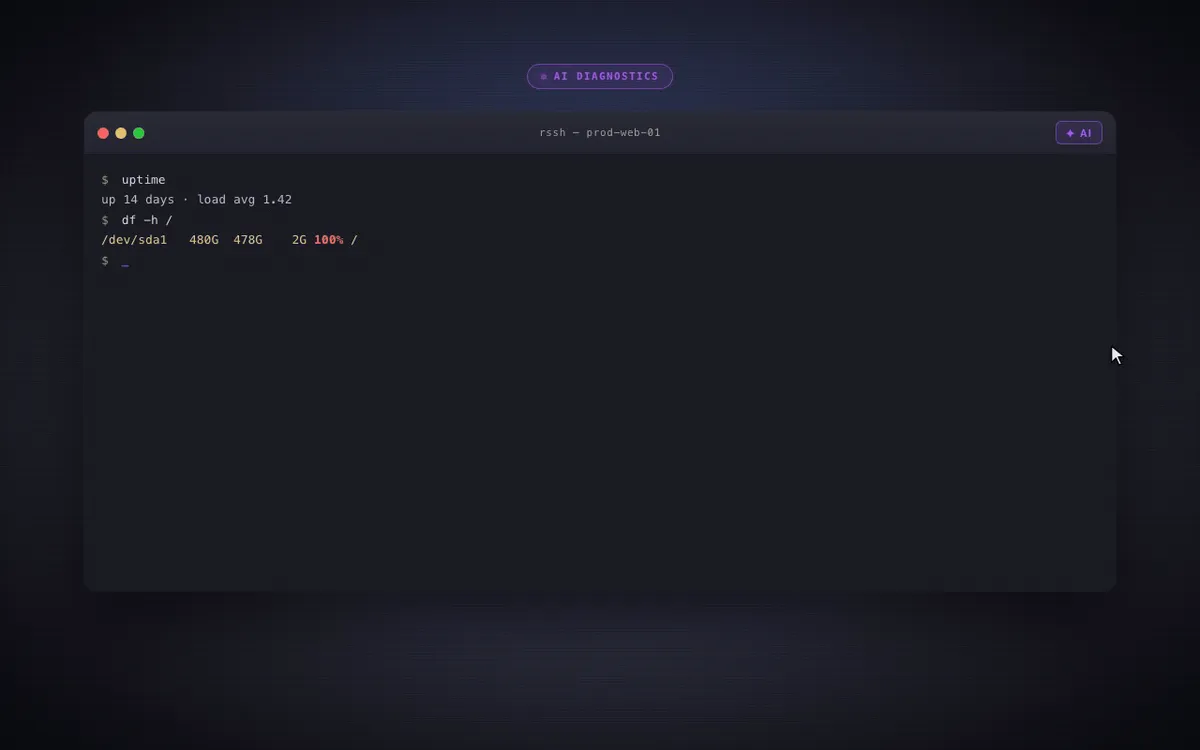
تصور کنید به جای کپی کردن دستی لاگها بین ترمینال و پنجرهی چت هوش مصنوعی، یک دستیار بومی داشته باشید که دقیقاً میداند در سرور شما چه میگذرد. این همان ایدهای است که RSSH، کلاینت متنباز SSH که در ۲ جولای ۲۰۲۶ عرضه شد، برای پایان دادن به دوران اشتراکیهای SaaS در دسترسی به زیرساختهای حیاتی به کار گرفته است. در این گردشکار، کلاینت SSH به جای اینکه صرفاً یک دروازه یا پل ارتباطی باشد، به عنوان یک دستیار بومی AI Ops عمل میکند.
بیشتر کلاینتهای مدرن SSH مانند جزیرههای جداگانه عمل میکنند و کاربر را مجبور میکنند کلیدهای رمزنگاری و فرمتهای ضبطشده را به سرورهای شخص ثالث بسپارند. این وضعیت برای مهندسانی که به ابزارهای استاندارد یونیکس عادت دارند، یک نقطه اصطکاک است. RSSH با تبدیل ترمینال به یک لوله شفاف که هر ورودی و خروجی آن میتواند توسط یک مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن کتابها جواب میدهد — تحلیل شود، سعی میکند خود را با گردشکارهای موجود وفق دهد نه اینکه آنها را جایگزین کند. این رویکرد یادآور تلاشهای پیشین برای ایجاد لایههای نظارتی است، مشابه آنچه در پروژه Faro برای فراهم کردن دسترسی نظارتشدهی عاملهای هوش مصنوعی به سرورها دیدیم.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، کنترل کامل بر لایهی داده، تنها راه مقابله با نشت اطلاعات در مدلهای ابری است. طبق مستندات این پروژه در سایت dev.to، این نرمافزار برای بهینهسازی تجربه توسعهدهندگان از چندین مکانیزم فنی متمایز استفاده میکند:
عملیات هوش مصنوعی و ادغام با CLI
- دستیار عملیاتی AI: رابط گرافیکی (GUI) ابزارهای خاصی را در اختیار مدلهای زبانی قرار میدهد تا این مدلها بتوانند توابع خاصی را فراخوانی کنند. این قابلیت به هوش مصنوعی اجازه میدهد تا در مراحل راهاندازی سرور و عیبیابی باگها به طور فعال کمک کند و جایگزین فرآیند دستی مطالعهی لاگها توسط کاربر شود. هر عملی که توسط LLM انجام شود، باید حتماً از طریق ابزارهای ارائه شده توسط RSSH عبور کند و سپس توسط یک اعتبارسنج شکل (Shape Validator) و تأییدیه کاربر (User Authorization) تأیید شود. مهارتهای مدل در مسیر
src-tauri/src/ai/promptsذخیره شده و برای بازرسی و حسابرسی کاملاً باز هستند. - رابط خط فرمان (CLI) یکپارچه: ابزار خط فرمان
rsshاز همان پایگاهداده SQLite (~/.rssh/rssh.db) استفاده میکند که رابط گرافیکی به آن دسترسی دارد. این یعنی هر پروفایلی که در GUI اضافه شود، فوراً در خط فرمان قابل استفاده است و برعکس، تغییرات در خط فرمان بلافاصله در GUI منعکس میشود. این تلفیق بین محیط گرافیکی و متنی، تکامل یافتهی ایدههایی است که در ابزارهایی نظیر Outer Shell برای بازتعریف رابط گرافیکی سرورهای لینوکسی پیاده شده بود. - مثالهای فرمان CLI: کاربران میتوانند با دستور
rsshلیست تمام پروفایلها را ببینند، باrssh ls prodاز قابلیت جستوجوی تقریبی (Fuzzy Searching) استفاده کنند، باrssh open gateway-01مستقیماً به سرور متصل شوند یا باrssh open fwd my-tunnelیک تونل انتقال پورت نامگذاری شده (Named Port Forward) را استارت بزنند. همچنین دستورrssh add profileامکان ایجاد تعاملی و گامبهگام پروفایلها را فراهم میکند. - اتوماسیون گردشکار: از آنجایی که دستور
rssh open fooرا میتوان به سادگی در هر اسکریپت، ناممستعار (Alias) یا Makefile قرار داد، دیگر هیچ نیازی به نگهداری یک فایل کانفیگ SSH موازی و تکراری برای اتوماسیون نیست.
معماری رابط کاربری و امنیت
- نواربندی بدون پیکربندی ریموت: برای حل مشکل تشخیص مرز دستورات در خروجیهای طولانی و شلوغ، RSSH از یک الگوریتم HSL زاویه-طلایی برای رسم نوارهای رنگی عمودی در سمت چپ صفحه استفاده میکند. در این سیستم، ورودی و خروجی یک دستور رنگ یکسانی دارند و دستور بعدی بهطور خودکار رنگ عوض میکند تا تضاد بصری حداکثری تضمین شود. بر خلاف ابزاری مثل Warp، این قابلیت نیازی به هیچگونه تغییر در سمت سرور ندارد. هنگام ورود به برنامههای تمامصفحه مانند vim، top یا less، این نوار برای عدم مزاحمت به رنگ خاکستری شفاف تبدیل میشود.
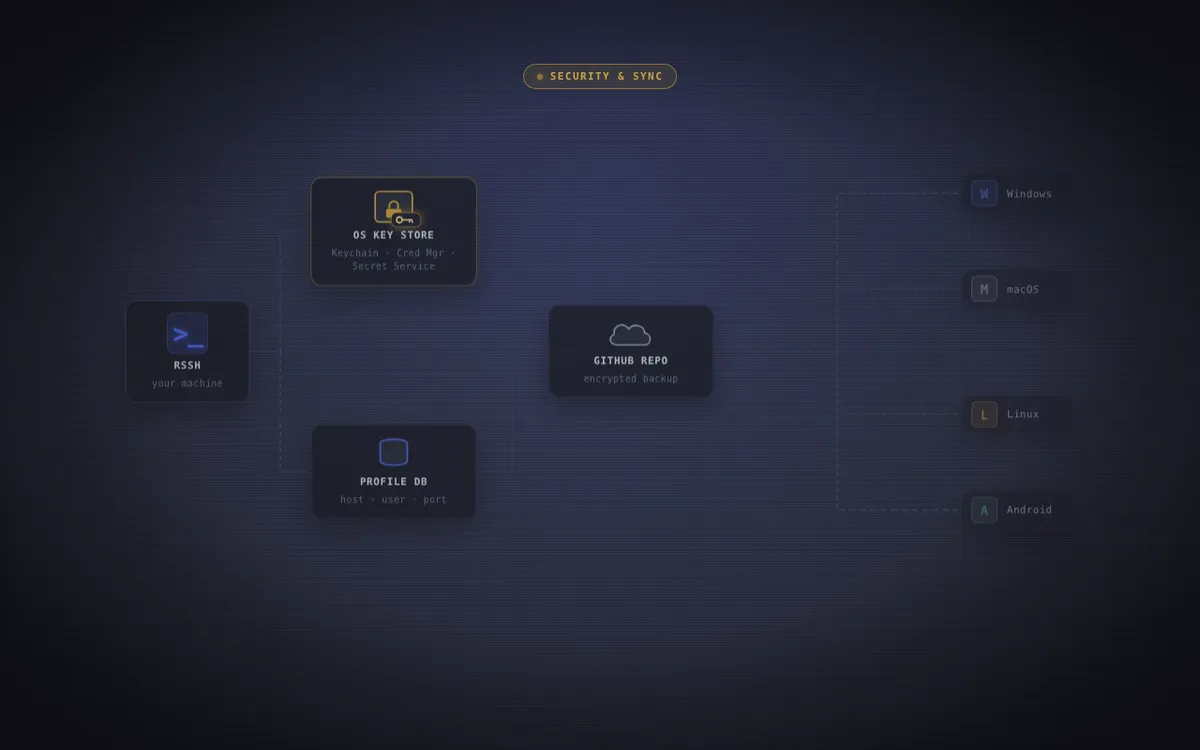
- امنیت محلی (Local-First): اسرار (Secrets) و پسوردها در Keychain مک، Windows Credential Manager یا Linux Secret Service ذخیره میشوند. کلیدهای خصوصی بهطور پیشفرض هرگز آپلود نمیشوند. کاربران میتوانند کلیدها را از طریق USB، AirDrop یا scp بین دستگاههای خود جابهجا کنند تا مجبور نباشند امنیت را فدای راحتی و تنبلی کنند.
- همگامسازی حاکمیتی (Sovereign Sync): دادههای پیکربندی شامل پروفایلها، قوانین هدایت پورت (Forwarding Rules) و قطعات کد (Snippets)، رمزنگاری شده و به مخزن خصوصی گیتهاب خود کاربر ارسال میشوند. این سیستم رمزنگاری از یک کلید مشتقشده از SHA-256 نمکزنیشده با ۱۰۰۰ دور تکرار، XOR جریانی (Streaming XOR) و احراز هویت HMAC-SHA-256 استفاده میکند. منطق کامل این فرآیند در فایل
src-tauri/src/crypto.rsقرار دارد. کاربران مدیریت این بخش را از طریق دستوراتrssh config set(برای تنظیم توکن و مخزن)،rssh config pushوrssh config pullانجام میدهند.
استانداردها و ابزارها
- میزبانهای شناختهشده: برخلاف Termius یا Tabby، ابزار RSSH مستقیماً روی فایل استاندارد
~/.ssh/known_hostsمیخواند و مینویسد. هر ورودی که توسط دستورssh-keygen -R <host>حذف شود، فوراً توسط rssh شناسایی میشود و هر میزبان Trusted شده در GUI، بلافاصله توسط دستور استاندارد ssh قابل استفاده است. - فرمتهای باز: ضبط جلسات از فرمت asciicast v2 NDJSON استفاده میکند. این یک فرمت عمومی و استاندارد است، به این معنی که ضبطها را میتوان به asciinema آپلود کرد، در صفحات وب جاسازی کرد یا توسط هر ابزاری که از asciinema پشتیبانی میکند، مصرف نمود.
- قابلیتهای ادغامشده: این ابزار شامل مرورگر SFTP (با کلید میانبر Cmd+O)، کتابخانه قطعات کد تکراری و قابل استفاده مجدد (Snippet با کلید Cmd+S)، هایلایت کلمات کلیدی با ۱۴ پیشتنظیم برای ERROR، WARN و INFO، و همچنین قابلیت Port Forwarding با نمایش لحظهای آمار ترافیک است.
برای یک مهندس فعال، این تغییر به معنای فاصله گرفتن از رویکرد «باغ محصور» (Walled Garden) در ابزارهای توسعه است. RSSH با حذف تلمتری (دورسنجی) و مدلهای اشتراکی که در IDEها و کلاینتهای مدرن رایج است، اولویت را به «پیشفرض مهندسی» میدهد؛ جایی که ابزار باید در خدمت عادتهای موجود کاربر باشد. در اینجا هیچ لاگینی، تبلیغاتی و دکمهای برای خاموش کردن تلمتری وجود ندارد چون اصلاً هیچ تلمتری در سیستم وجود ندارد.
پیامد درجه-دوم این تصمیم، کاهش چشمگیر سطح حمله (Attack Surface) امنیتی است؛ چراکه توسعهدهنده مالک کامل کلیدهای رمزنگاری و مخزن ذخیرهسازی است و خطر نفوذ در سطح ارائهدهنده (Provider-level breach) کاملاً حذف میشود. دادهها صرفاً به صورت base64 و از طریق API گیتهاب منتقل میشوند، به این معنی که هیچ وابستگی به یک فروشنده خاص (Vendor Lock-in) وجود ندارد و کاربر نیازی به دکمه «خروجی به CSV» برای نجات دادههای خود ندارد.
این پروژه تحت لایسنس MIT منتشر شده و از macOS (هر دو نسخه Intel و Apple Silicon)، ویندوز، لینوکس (در قالبهای deb/rpm/AppImage) و اندروید پشتیبانی میکند. کاربران اکنون میتوانند منطق رمزنگاری ۱۰۰ خطی را در فایل src-tauri/src/crypto.rs بازرسی کنند تا از صحت و امنیت پیادهسازی مطمئن شوند.
گام بعدی شما
- اگر از کلاینتهای ابری خسته شدهاید، مخزن گیتهاب RSSH را بررسی کرده و سیستم همگامسازی محلی را تست کنید.
- کدهای بخش
crypto.rsرا مطالعه کنید تا متوجه شوید رمزنگاری محلی چگونه بدون نیاز به سرور مرکزی عمل میکند. - پروفایلهای SSH خود را به
rsshمنتقل کنید تا قدرت ادغام CLI و GUI را در مدیریت سرورها تجربه کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو