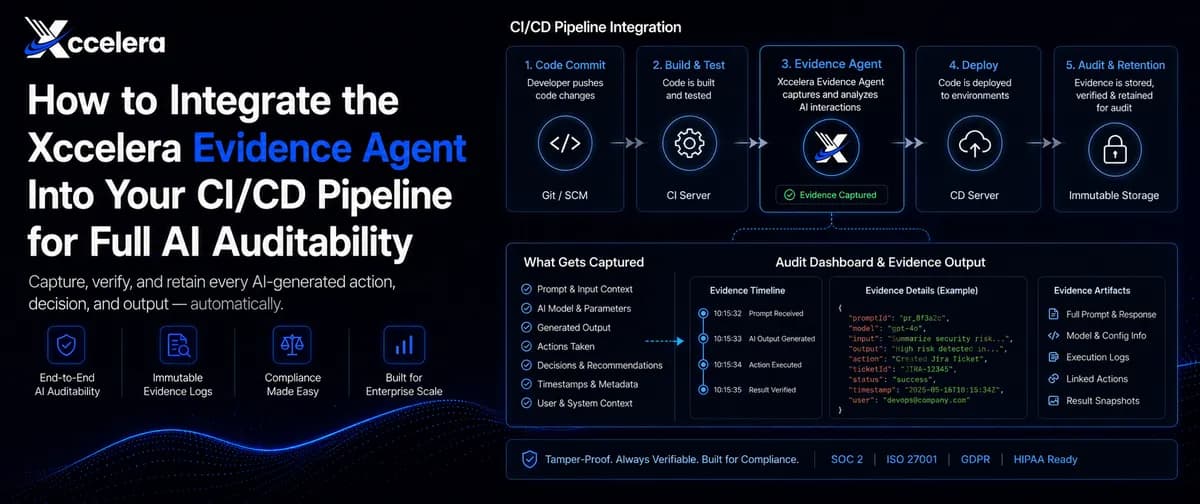
اگر امروز در حال استقرار یک عامل هوش مصنوعی در محیط تولید هستید، احتمالاً متوجه شدهاید که بزرگترین مانع شما نه قدرت مدل، بلکه سختگیریهای تیم امنیت و انطباق است. طبق دادههای منتشرشده توسط Xccelera در ۲۵ ژوئن ۲۰۲۶، ۸۸٪ از پروژههای آزمایشی عاملهای خودران پیش از رسیدن به مرحله استقرار نهایی شکست میخورند. این نرخ شکست تکاندهنده در خطلولههای تولید بهندرت به دلیل هوش مدل یا عملکرد فنی است. بر اساس گزارش این شرکت، مقصر اصلی نبودِ «شواهد آماده برای بازرسی» است که رگولاتورها مطالبه میکنند. استقرارها معمولاً در مراحل حساس بررسی امنیتی یا سختسازی انطباق متوقف میشوند؛ جایی که شکافهای حاکمیتی و نقص در نظارتپذیری، داشتن ردپای شواهد را به امری غیرقابلگفتگو تبدیل میکند. این بحران نظارتی با آمارهای تکاندهندهای همسو است، چرا که بسیاری از شرکتها عاملهای هوشمند خود را بدون هرگونه نظارت ساختاریافته بر دادهها مستقر کردهاند و اکنون با ریسکهای عملیاتی جدی مواجهاند.
ابزارهای سنتی CI/CD تنها لاگهای ایستا مثل کامیتها، بیلدها و رویدادهای سیستمی را ثبت میکنند. اما این ابزارها نمیتوانند توضیح دهند چرا یک عامل (Agent) — شبیه به کارمندی که اجازه دارد به جای شما تصمیم بگیرد و ابزارها را اجرا کند — یک استراتژی استقرار خاص را به جای گزینه دیگر انتخاب کرده یا چرا یک تخلف سیاستی را شناسایی کرده است. این مسیرهای تصمیمگیری غیرقطعی، حفرههای بحرانی در سوابق انطباقی ایجاد میکنند. همانطور که در تحلیل قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، نبود شفافیت در لایهی تصمیمگیری، بزرگترین ریسک ورود هوش مصنوعی به زیرساختهای حساس است. این خلأ حاکمیتی باعث میشود عبور از بازرسیهای SOC 2، HIPAA یا PCI DSS برای گردشهای کاری عاملمحور تقریباً غیرممکن شود، زیرا بازرسها هیچ سندی از استدلالی که نتایج تولید را شکل داده، نمییابند.
مکانیزم تولید شواهد
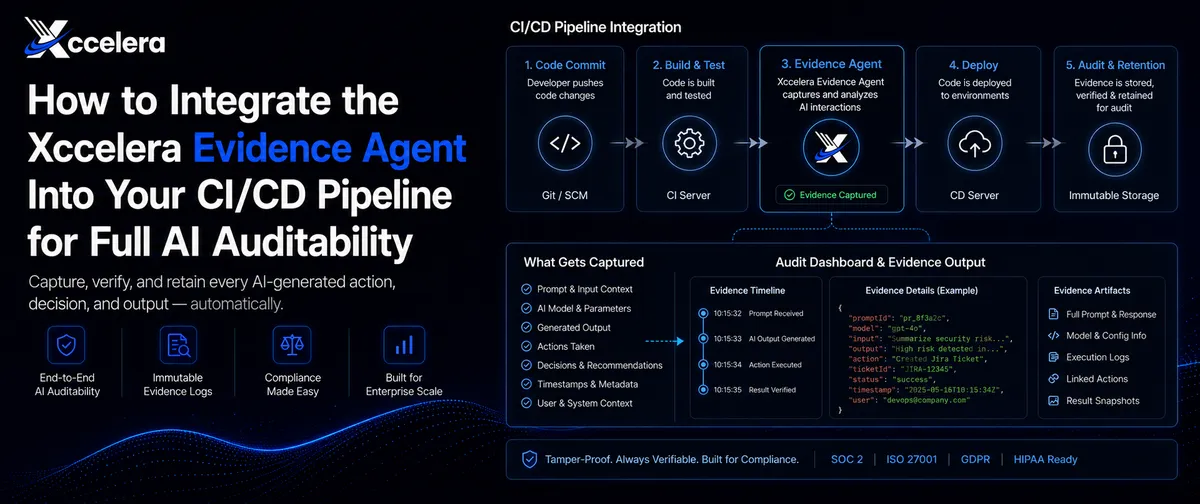
عامل شواهد Xccelera (Xccelera Evidence Agent) با تولید مصنوعات انطباقی ساختاریافته و آنی، فراتر از ثبت لاگهای ساده عمل میکند. ابزارهای سنتی نظارت بر عملکرد برنامه (APM) فقط ثبت میکنند که یک فراخوانی ابزار اجرا شده است؛ اما استدلال پیش از آن، محدودیتهای رعایتشده و مسیرهای ردشده را نامرئی میگذارند. این عدم شفافیت، الزامات پاسخگویی در چارچوبهای FINRA، HIPAA و SOC 2 را نقض میکند، چرا که تمامی این استاندارها مطالبه میکنند سیستمها باید مدرکی شفاف ارائه دهند که نشان دهد در چارچوبهای حاکمیتی تأییدشده عمل کردهاند. برای ارزیابی دقیقتر این نقاط ضعف، برخی سازمانها از رویکردهای مهندسی آشوب برای شناسایی نقاط شکست عاملها استفاده میکنند تا پیش از وقوع حادثه، حفرههای امنیتی را ببندند.
برای حل این مشکل، این ابزار از استانداردهای OpenTelemetry برای تعریف بازههای (Spans) خاص عامل استفاده میکند:
create_agent: ثبت لحظه ایجاد و نمونهسازی عامل.invoke_agent: ردیابی فراخوانی مشخص و هدفمند از عامل.invoke_workflow: ترسیم پیشرفت و پیشروی در توالیهای پیچیده وظایف.execute_tool: مستندسازی دقیق فراخوانی هر ابزار و نتیجه حاصل از آن.
این بازهها هر مرحله از استدلال و انتخاب ابزار را به دادههای قابل پرسوجو تبدیل میکنند. سیستم با اختصاص یک شناسهی تغییرناپذیر به هر فراخوانی، خط زمانی همSynchronized از درخواست اولیه تا حلقههای استدلالی و اقدام نهایی در تولید را تضمین میکند. این رویکرد، حدس و گمانهای معمول در کالبدشکافی پس از حادثه را حذف میکند و از ایجاد شکاف در ردپای بازرسی که معمولاً به دلیل ناهماهنگی برچسبهای زمانی (Timestamps) رخ میدهد، جلوگیری مینماید.
ردیابی آنی و لایههای تصمیمگیری
عاملهای شواهد این بازهها را دریافت کرده و آنها را با نتایج استقرار، پاسخهای سیستم و نتایج گیتهای انطباق مرتبط میکنند. این دیدگاه به تیمها اجازه میدهد دقیقاً بفهمند چرا رفتار یک عامل تغییر کرده است؛ آیا این تغییر به دلیل تغییر مدل (Model Drift)، بهروزرسانی سیاستها یا تغییرات محیطی بوده است یا خیر.
در محیطهای عملیاتی، این یعنی تفاوت بین بازسازی دستی وقایع و داشتن یک سند دیجیتال. برای مثال، در یک بازرسی HIPAA، این عامل مدرک تغییرناپذیری ارائه میدهد که نشان میدهد دقیقاً کدام فیلد دادهها لمس شده، دسترسی در چه زمان دقیقی رخ داده و در آن لحظه از چه بستر مجوزِ (Authorization Context) خاصی برای دسترسی استفاده شده است.
یکپارچهسازی و عملکرد خط لوله
یکپارچهسازی این سیستم نیاز به بازنویسی حداقلی کد دارد، زیرا عاملهایی که با OpenTelemetry ابزارگذاری شدهاند، بازههای ساختاریافته را بهطور خودکار ارسال میکنند. این ابزار از الگوهای فعالسازی تکخطی مانند OpenAIInstrumentor().instrument() استفاده میکند تا بازههای منطبق با semconv را بدون هزینه دستی ایجاد کند. این امر تضمین میکند که تولید شواهد، سرعت بیلد را مختل نمیکند و تأخیری به مسیرهای اتوماسیون AI نمیافزاید.
پلتفرمهای جریان اصلی اکنون از صادرکنندههای بومی OpenTelemetry برای تسهیل این فرآیند پشتیبانی میکنند، از جمله:
- Jenkins: صادرکننده بومی برای شفافیت در مرحله بیلد.
- GitHub Actions: صادرکننده بومی برای حسابرسی گردش کار.
- GitLab CI: پشتیبانی بومی برای ردیابی یکپارچهسازی مداوم.
- ELK Stack / Splunk: تجمیع و نرمالسازی جریانهای عظیم رویداد.
- Datadog: نگاشت طرح نظارت بومی LLM برای تحلیلهای عمیق.
پایگاههای ذخیرهسازی تغییرناپذیر، این سوابق را با لاگهای ضد-دستکاری (Tamper-evident) حفظ میکنند تا ردپای بازرسیها بهصورت عطف به گذشته تغییر نکند. پیکربندی معمولاً فقط به متغیرهای محیطی برای نقاط انتهایی لاگگیری و اعتبارسنجیها نیاز دارد، به این معنی که هیچ بازنویسی در خط لوله لازم نیست.
نگرانیها درباره سربار نظارتپذیری بر اساس تجربه عملی unfounded است. Xccelera خاطرنشان میکند که SDKهای OpenTelemetry به صورت غیرهمزمان (Asynchronous) عمل میکنند، به این معنی که بازهها در رشتههای پسزمینه صادر میشوند. بنابراین مسیرهای تصمیمگیری عامل مسدود نمیشوند و تأخیر ناچیز میماند. تیمها میتوانند بدون به خطر انداختن سرعت استقرار، به دید کامل دست یابند.
حل شاخص بدهی انطباقی
صنایع تحت نظارت اکنون از «شاخص بدهی انطباقی» (Compliance Debt Index) برای اندازهگیری پنج بعد کلیدی ریسک AI استفاده میکنند:
- پوشش کنترلی: درصد کنترلهایی که لاگهای آماده بازرسی تولید میکنند.
- کامل بودن موجودی AI: حفظ سوابق کامل از تمام عاملهای فعال.
- شفافیت تبار داده (Data Lineage): ردیابی نحوه حرکت و تغییر دادهها در تصمیمات عامل.
- بهداشت استثنائات: نحوه مدیریت، ثبت و رسیدگی به خطاها و ناهنجاریها.
- سطح اتوماسیون: درجه خودمختاری عامل در برابر میزان نظارت انسانی.
عاملهای شواهد با فعال کردن هشدارها در لحظهای که یک عامل به مرز حاکمیتی نزدیک میشود، این معیارها را بهبود میبخشند. برای مثال، اگر عاملی درخواست دسترسیهای سطح بالایی کند که در محدوده تأییدشدهاش نیست، عامل شواهد فوراً این ناهنجاری را علامتگذاری میکند. این قابلیت، بازبینی انسانی را در پنجره تصمیمگیری حیاتی ممکن میکند، نه اینکه کشف آن به بعد از حادثه و از طریق پلتفرمهای پاسخ به رخداد موکول شود؛ پلتفرمهایی که بهطور خودکار تخلفات را تریاژ کرده و اقدامات را برای بازرسی رگولاتوری مستند میکنند. این رویکرد با استانداردهای نوین حاکمیت همسو است که هدفشان جایگزینی وعدههای مبهم با بازپذیری دقیق در مدیریت عاملهاست.
تأثیر عملیاتی در بخشهای تحت نظارت
در صنایع بهداشت، خدمات مالی و پیمانکاریهای دولتی، مهندسی کیفیت تحت چارچوبهای سختگیرانهای عمل میکند که نیازمand شواهد کامل و ردیابیپذیر است. اینها شامل موارد زیر است:
- SOC 2 Type II: اثبات اینکه کنترلهای دسترسی بهطور مداوم در طول دورههای بازرسی عمل کردهاند.
- HIPAA: مستندات دقیق و مفصل از الگوهای دسترسی به دادههای حساس.
- PCI DSS: ردپای جامع بازرسی برای سیستمهایی که اطلاعات پرداخت را مدیریت میکنند.
جمعآوری دستی این شواهد میتواند هفتهها زمان مهندسی بگیرد. عاملهای شواهد این چرخهها را از هفتهها به ساعتها کاهش میدهند، زیرا سوابقی تغییرناپذیر فراهم میکنند که بازرسان میتوانند آنها را بهصورت آنی تأیید کنند. این تغییر، سازمانها را از «کشف انطباق واکنشی» به «حاکمیت پیشدستانه» منتقل میکند.
این رویکرد باعث کاهش چرخههای اصلاح، اصطکاک بازرسی و ریسک عملیاتی کلی میشود. تیمها دیگر روزها وقت صرف بازسازی وقایع نمیکنند؛ آنها بهسادگی از ردپای تغییرناپذیر برای یافتن ریشه رفتارهای غیرمنتظره پرسوجو میکنند. از آنجایی که نقض سیاستها باعث ثبت فوری شواهد میشود، تیمهای انطباق میتوانند در حالی که سیستمها هنوز «گرم» هستند تحقیق کنند، نه ماهها بعد که لاگها از پنجرههای نگهداری خارج شدهاند و حافظهها کمرنگ شدهاند.
منحنی پذیرش ۲۰۲۶
پیشبینیهای صنعت توسط گارتنر حاکی از آن است که تا پایان سال ۲۰۲۶، ۴۰٪ از اپلیکیشنهای سازمانی جدید دارای قابلیتهای عاملهای وظیفهمحور خواهند بود. بدون زیرساختی متناظر برای حاکمیت، این سازمانها با قرار گرفتن در معرض بازرسیهای سخت و اصطکاک عملیاتی مواجهاند. این عدم تطابق بین سرعت پذیرش و آمادگی انطباق، گلوگاهی ایجاد میکند که استقرارهای تولید را متوقف میسازد.
با پیادهسازی عامل شواهد، سازمانها به حاکمیت پیشدستانه میرسند. این معماری نظارت «انسان در حلقه» (Human-in-the-loop) را در مقیاس بزرگ ممکن میکند: عملیات روتین بهطور خودکار پیش میروند و نقض سیاستهای خودکار، هشدار ایجاد میکنند. تیمها شواهد را بهطور مداوم از طریق داشبوردها و خلاصههای خودکار بررسی میکنند و تنها هنگام بروز ناهنجاریها مداخله میکنند.
این چرخش فنی، عاملهای AI را از liabilities (بدهیهای) احتمالی بازرسی به داراییهای عملیاتی قابل تأیید تبدیل میکند. توانایی اثبات «چرا» یک تصمیم گرفته شد، اکنون به اندازه خودِ تصمیم اهمیت دارد. عامل شواهد Xccelera تضمین میکند که با شتاب گرفتن پذیرش عاملهای هوش مصنوعی، انطباق سازمانی بهجای اینکه مانعی باشد، کاتالیزوری برای استقرار شود.
گام بعدی شما
- بررسی استانداردهای OpenTelemetry برای ابزارگذاری (Instrumentation) مدلهای زبانی خود جهت ایجاد ردپای تصمیمگیری.
- تحلیل «بدهی انطباقی» در پروژههای فعلی AI شرکتتان پیش از شروع بازرسیهای سالانه.
- جایگزینی لاگهای متنی ساده با ساختارهای Span-based برای ردیابی زنجیرهای تصمیمات عاملهای خودکار.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو