تصور کنید تمام ناوگان حملونقل شهری شما به بازیچه کسی تبدیل شود که تنها یک مبدل USB ۵۰ دلاری در دست دارد. این کابوس برای شهر مانیل به واقعیت تبدیل شد؛ جایی که صدها اسکوتر برقی بدون هیچ تماس فیزیکی، از راه دور باز شدند.
در ژوئیه ۲۰۲۶، هنری ماتگی (Henri Mategui)، پژوهشگر امنیتی، توانست با زنجیر کردن دو آسیبپذیری بحرانی، کنترل این وسایل را به دست بگیرد. طبق گزارش او، این رخنه یک اتفاق تصادفی نبود، بلکه نتیجه یک اشتباه زنجیرهای بود: یک پشته بلوتوث بهروزرسانینشده در سفتافزار (Firmware) و یک API ابری که توکنهای حسابهای حذفشده را همچنان میپذیرفت.
این اتفاق در حالی رخ میدهد که استقرار تجهیزات اینترنت اشیا (IoT) — شبیه به نصب میلیونها قفل دیجیتال روی درهای شهر بدون بررسی کلیدهای آنها — بسیار سریعتر از پروتکلهای امنیتی پیش میرود. هر چراغ راهنمای متصل، پارکمتر یا حسگر کیفیت هوا، اکنون به یک نقطه ورود بالقوه به شبکه فیبر نوری شهرداری تبدیل شده است.
گسترش سطح حمله
همانطور که در تحلیلهای پیشین ما درباره امنیت زیرساختهای متصل اشاره کردیم، سطح حمله تنها در حال رشد نیست، بلکه در حال تکثیر است. هر گره جدید که به شبکه شهری اضافه میشود — از ایستگاههای دوچرخه گرفته تا سیستمهای روشنایی هوشمند — هدفی جدید ایجاد میکند که میتوان آن را اسکن و شناسایی کرد.
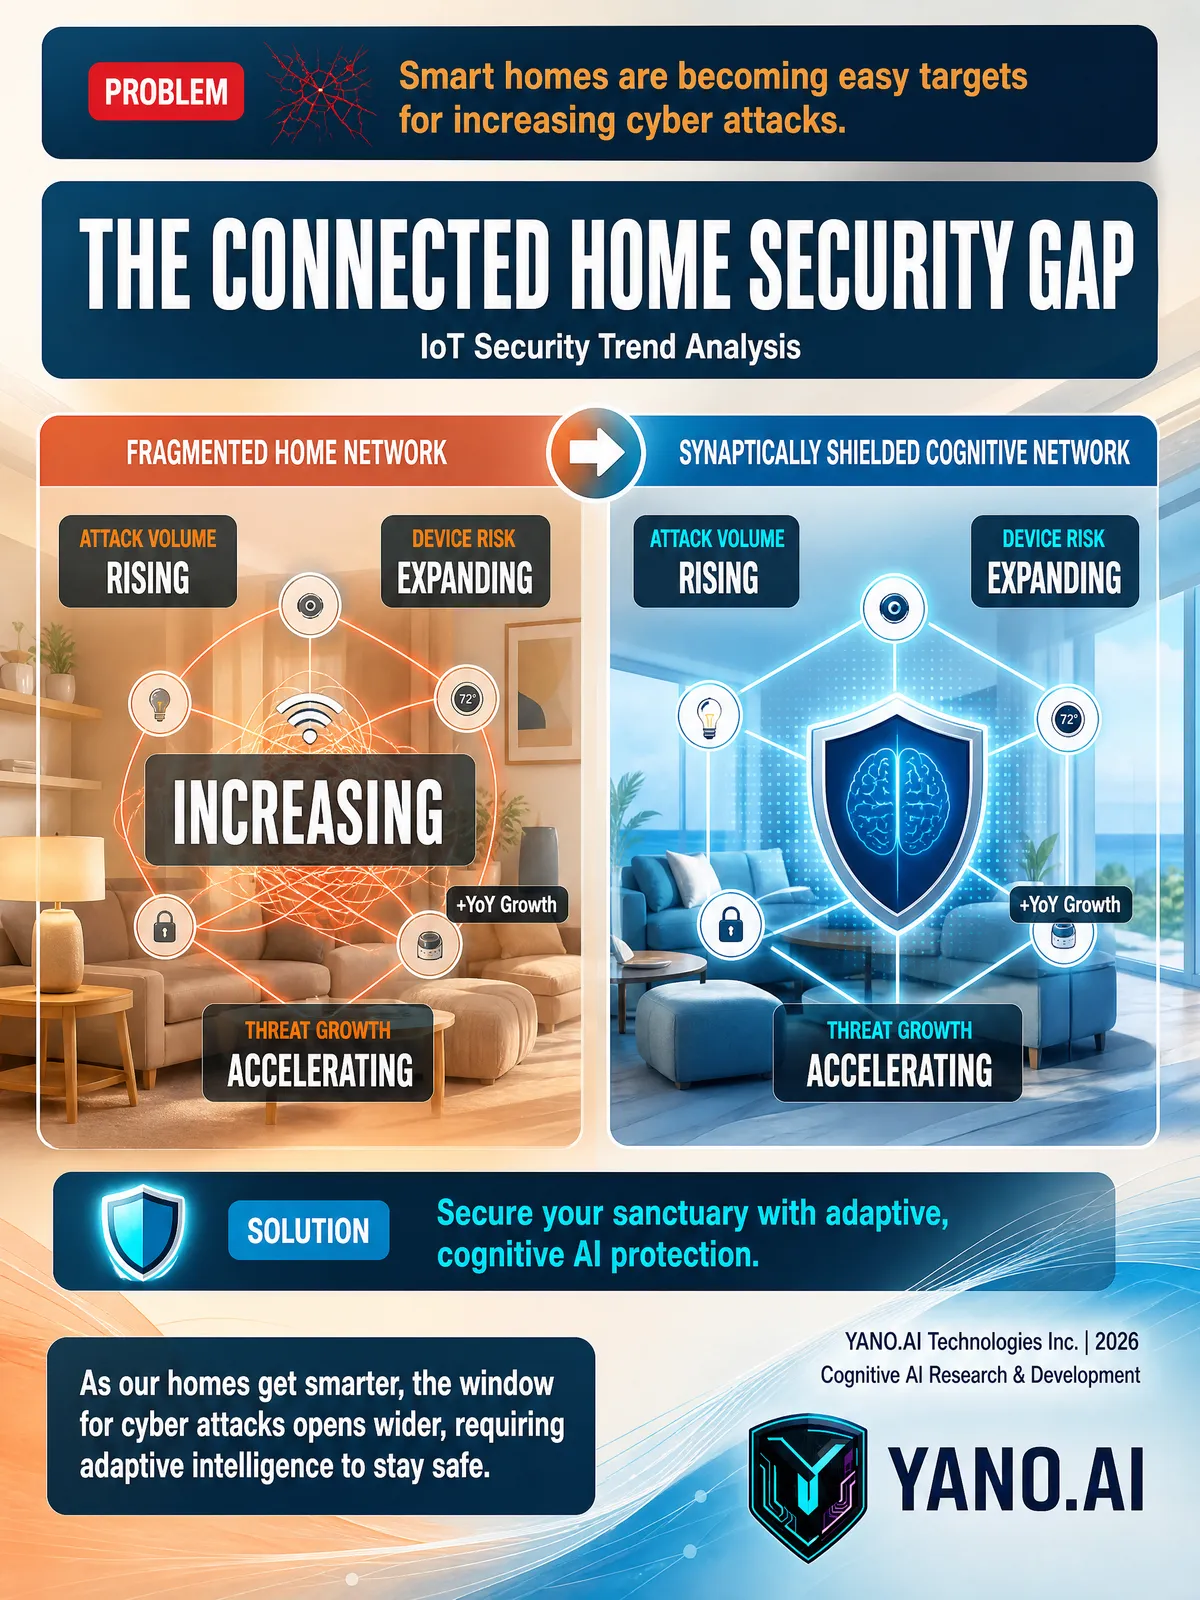
به نقل از Swif.ai، دستگاههای IoT در سال ۲۰۲۶ روزانه حدود ۸۲۰ هزار حمله را در سطح جهان تجربه میکنند. بیشتر این حملات توسط باتنتهای خودکار انجام میشود که به دنبال رمزهای پیشفرض و نقاط ضعف شناختهشده در سفتافزارها هستند. این روند با استفاده از ابزارهای پیشرفتهتر شدت یافته است؛ برای مثال، اخیراً مشاهده شد که چگونه مدلهای هوش مصنوعی میتوانند حفرههای امنیتی پیچیدهای مانند باگهای Zoom را شناسایی کنند و دسترسی کامل به دستگاه کاربران پیدا کنند. در محیطهای شهری، این خطر دوچندان است؛ زیرا هزاران دستگاه از یک شبکه مشترک استفاده میکنند و این امر اجازه میدهد تا یک حسگر آلوده به عنوان یک نقطه محوری (Pivot Point) برای حرکت عرضی (Lateral Movement) در شبکه عمل کند.
این روند به بخش خصوصی نیز سرایت کرده است. طبق گزارش CompareCheapSSL، خانههای متصل در بازه ۲۰۲۵-۲۰۲۶ بهطور متوسط روزانه ۲۹ حمله را تجربه کردهاند که نشاندهنده رشد ۷ درصدی نسبت به سال قبل است.
زنجیره آسیبپذیری اسکوترها
هنری ماتگی دریافت که اسکوترهای حداقل هفت شرکت بزرگ با پشتههای بلوتوث کممصرف (BLE) عرضه شدهاند که درخواستهای جفتشدن رمزنگارینشده را از هر دستگاهی در فاصله ۱۰ متری میپذیرند. وقتی این نقص با APIهای ابری که توکنهای نشستهای منقضیشده یا حسابهای بازنشسته را ابطال نمیکردند ترکیب شد، امکانات زیر فراهم شد:
- باز کردن غیرمجاز قفل وسایل
- شروع سفر با حسابهای کاربری حذفشده
- ثبت هزینهها روی حسابهایی که باید غیرفعال میبودند
- احتمال استخراج دادهها از طریق لینکهای سلولار
اگرچه ماتگی به جای درخواست باج، گزارش خود را بهصورت مسئولانه منتشر کرد، اما این تکنیک میتوانست برای سرقت گسترده ناوگان یا به عنوان یک جای پا برای نفوذ عرضی به زیرساختهای شبکه شهری به کار گرفته شود.
تغییرات رگولاتوری و نظارتی
در پاسخ به این بحرانها، شهرها در حال تغییر استراتژی خرید خود هستند و دیگر صرفاً بر اساس هزینه و لیست ویژگیها خرید نمیکنند. دستورالعمل NIS2 در اتحادیه اروپا اکنون مدیریت ایمنی سختگیرانه و گزارش حوادث را برای زیرساختهای شهر هوشمند اجباری کرده است. فروشندگان اکنون باید ثابت کنند که محصولشان «از ابتدا امن» (Secure-by-design) طراحی شده، بهروزرسانیهای امضاشده ارائه دهند و فرآیندهای افشای هماهنگ آسیبپذیری را ایجاد کنند.
در ایالات متحده نیز UL Solutions رتبهبندیهای امنیتی IoT را معرفی کرده است. در سال ۲۰۲۶، شیائومی (Xiaomi) نخستین تولیدکننده اسکوتر برقی شد که این رتبه را کسب کرد. این برنامه دستگاهها را در سه سطح — پایه (Baseline)، امنیتی-مثبت (Security-plus) و امنیتی-حداکثر (Security-max) — بر اساس افشای آسیبپذیری، مکانیزمهای بهروزرسانی امن و حفاظت از دادههای کاربر ارزیابی میکند.
هزینه سهلانگاری
نادیده گرفتن امنیت و تبدیل آن به یک مورد ساده در چکلیست، اکنون هزینهای کمرشکن دارد. تولیدکننده اسکوترهای مانیل ۳.۲ میلیون دلار برای وصلههای اضطراری و فراخوان ۱۲ هزار دستگاه هزینه کرد. در حالی که اگر آنها در ابتدا روی طراحی امن سرمایهگذاری کرده بودند، این هزینه تنها ۱۸۰ هزار دلار میبود.
فراتر از ترازنامه مالی، آسیبهای اعتباری بسیار شدید است. به گزارش IBM Security، میانگین هزینه نشت دادههای شهری در سال ۲۰۲۶ به ۴.۴۵ میلیون دلار رسید که ۱۵ درصد افزایش نسبت به سال ۲۰۲۵ دارد. وقتی شهروندان متوجه شوند دادههای مکانی، سوابق حملونقل یا اطلاعات پرداختشان ناامن است، مشارکتهای عمومی-خصوصی معمولاً فرو میپاشند.
کنترلهای اجباری برای سال ۲۰۲۶
برای بقا در برابر موج نوآوری مهاجمان در پنج سال آینده، شهرها باید چهار کنترل خاص را در درخواستهای پیشنهادی (RFP) خود اجباری کنند:
- ممیزیهای مستقل: قراردادهای خرید باید ممیزیهای امنیتی شخص ثالث را پیش از استقرار الزامی کنند. فروشندگان باید یک بولتن امنیتی و سیاست افشای آسیبپذیری منتشر کنند.
- بخشبندی شبکه: خوشههای IoT باید از شبکههای اداری ایزوله شوند. ترافیک حاصل از ایستگاههای اسکوتر یا حسگرهای کیفیت هوا هرگز نباید به همان VLAN سیستمهای مالی یا ایستگاههای کاری کارکنان دسترسی داشته باشد.
- مدیریت چرخه عمر: فرآیند بازنشسته کردن دستگاهها باید سختگیرانه باشد. هنگامی که یک مدل بازنشسته میشود، توکنهای API ابری باید ابطال، فیدهای سفتافزار متوقف و سیمکارتهای سلولار غیرفعال شوند تا از ایجاد نقاط ورود «یتیم» جلوگیری شود.
- پاسخ به حوادث در دنیای فیزیکی: شهرها به دستورالعملهایی برای پیامدهای فیزیکی نیاز دارند. یک کنترلکننده چراغ راهنمای هکشده باعث تصادف میشود، نه فقط ثبت یک گزارش در لاگ؛ این موضوع نیازمند چیزی فراتر از یک دستورالعمل استاندارد SOC در بخش IT است.
در موج بعدی RFPهای شهری دقت کنید تا ببینید آیا سیاستهای اجباری افشای آسیبپذیری را شامل میشوند یا همچنان اولویت را به لیست ویژگیها نسبت به تابآوری زیرساخت میدهند.
گام بعدی شما
- اگر مدیر زیرساخت هستید، فوراً توکنهای API مربوط به دستگاههای قدیمی و بازنشسته را بازبینی و ابطال کنید.
- در قراردادهای خرید تجهیزات جدید، بند «مسئولیت امنیتی» و الزام به «افشای آسیبپذیری» را اضافه کنید.
- شبکههای IoT خود را از شبکه اصلی مدیریت شهری بهصورت فیزیکی یا منطقی جدا کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای امنیتی نسل جدید مراجعه کنید.



گفتگو