Tracepath: ثبت ۱۰۰٪ فراخوانیهای ابزار برای پاسخگویی در محیط سازمانی
پروژه متنباز Tracepath با ارائه یک پشتهی کامل حسابرسی، امکان انطباق عاملهای هوش مصنوعی با قوانین سختگیرانه EU AI Act را فراهم میکند. این ابزار هر فراخوانی ابزار را با امضای…
موضوع
روشهای هوش مصنوعی برای کشف الگوهای غیرعادی و رفتارهای مشکوک در دادهها
۳۰۸ مقاله منتشر شده
پروژه متنباز Tracepath با ارائه یک پشتهی کامل حسابرسی، امکان انطباق عاملهای هوش مصنوعی با قوانین سختگیرانه EU AI Act را فراهم میکند. این ابزار هر فراخوانی ابزار را با امضای…
اتکای بیشازحد به معیار ROC-AUC در مجموعهدادههای نامتوازن، نرخ خطاهای واقعی را میپوشاند. جایگزین کردن این معیار با منحنی Precision-Recall به مهندسان اجازه میدهد هزینه واقعی…
یک مؤسس استارتاپی در چین ۹ عامل خودگردان را برای مدیریت عملیاتی یک استودیوی تناسب اندام به کار گرفت. این آزمایش نشان داد که مدیریت تداخلات دستوری و نظارت مستقل، بسیار حیاتیتر از…
یک شکاف بحرانی در تلهمتری باعث میشود پاسخهای استریم شده برای کاربر ارسال شوند اما در دفاتر حسابداری توکن صفر ثبت شود. ابزار جدید stream_billing_gate با تطبیق متن تحویلی و…
یک وصله امنیتی جدید مایکروسافت برای رفع یک آسیبپذیری «روز صفر»، باعث ایجاد یک باگ جانبی شده است که اجازه میدهد مهاجمان با پر کردن فضای دیسک سخت، سیستم را از کار بیندازند.
یک حسابرسی امنیتی فاش کرد که سامانه نظارتی FortDefender به دلیل «یادگیری» اشتباه، یک نشت دادهٔ عظیم در حوزه سلامت را نادیده گرفته است. این سیستم نرخ تشخیص ۹۹.۹۷ درصدی خود را با…
بسیاری از استقرارهای اینترنت اشیاء صنعتی (AIoT) به دلیل رانش سنسورها و خستگی اپراتورها از هشدارهای زیاد، پس از شش ماه شکست میخورند. موفقیت در این حوزه نیازمند جایگزینی…
این راهنما مرزهای عملیاتی بین هوش مصنوعی، یادگیری ماشین و یادگیری عمیق را تحلیل میکند. محوریت این بررسی، نقش شبکههای عصبی در اتوماسیون تحلیل دادهها و تفاوت مدلهای نظارتشده و…
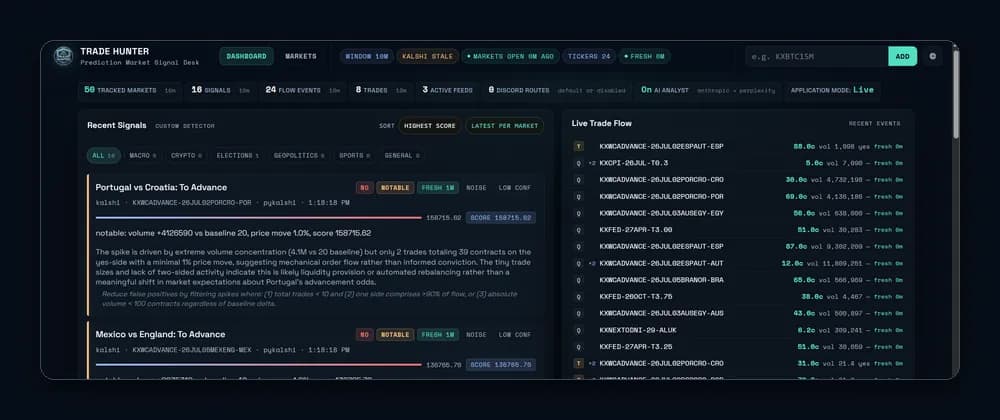
ابزار جدید و میزبانی-شخصی Trade Hunter با ترکیب یک تشخیصدهندهٔ آماری و تحلیلگران مدل زبانی، نویزهای بازار پیشبینی Kalshi را فیلتر میکند. این سیستم با شناسایی خوشههای معاملاتی…
یک معماری لبه-به-ابر جدید با استفاده از زنجیره هش، تصمیمات خودگردان ماهوارهها را قابل حسابرسی و اخلاقی میکند. این سامانه تأخیر تشخیص ناهنجاری را از ۴۵ ثانیه به ۲.۳ ثانیه کاهش…
پژوهشگران امنیتی عاملی به نام JADEPUFFER را شناسایی کردند که بدون دخالت انسان، عملیات کامل یک حمله باجافزاری را مدیریت کرده است. این عامل با سوءاستفاده از یک حفره امنیتی قدیمی،…
یک سرور مخرب در پروتکل MCP با استفاده از نسخههای پاک، اعتماد توسعهدهندگان را جلب کرد و سپس دادههای حساس ایمیلی را برای مهاجم ارسال کرد. این حادثه نشان میدهد که اعتماد به…