پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۲۹۳ مقاله منتشر شده

کنترل دسترسی دانه‌ای: مقایسه RBAC، ABAC و نقش هوش مصنوعی در مدیریت مجوزها
آموزش کاربردی

دسترسی‌های گستردهٔ عامل‌های هوش مصنوعی امنیت داده‌های سازمانی را به خطر انداخت

ظهور هویت‌های غیرانسانی باعث شده مجوزهای دسترسی کلی به ابزاری خطرناک تبدیل شوند؛ چرا که عامل‌های هوش مصنوعی اغلب به دو برابر داده‌های مجاز دسترسی پیدا می‌کنند. کنترل دسترسی…

۱۳ دقیقه خواندن
امضای استاندارد الزام‌آور ایمنی و حریم خصوصی هوش مصنوعی مایکروسافت برای مدارس آمریکا

«ممنوعیت آموزش مدل‌ها با داده‌های مدارس»؛ شرط جدید مایکروسافت برای مدارس

مایکروسافت با امضای توافقی الزام‌آور با اتحادیه‌های معلمان آمریکا، استفاده از داده‌های دانش‌آموزان برای آموزش مدل‌های هوش مصنوعی را ممنوع کرد. این استاندارد نظارت انسانی بر…

۵ دقیقه خواندن
آیا مدیران مهندسی باید مسیر عامل بدون فاکتور را بعد از روز ۲۱ حفظ کنند؟ از این دروازه نگهداری ۵ فیلدی استفاده کنید
آموزش کاربردی

هزینه‌های پنهان عامل‌های رایگان: چارچوب ۲۱ روزه برای سنجش نشت ساعت‌های مهندسی

عامل‌های هوش مصنوعی با لایسنس رایگان اغلب هزینه‌های عظیمی را در قالب زمان بازبینی مهندسان ارشد پنهان می‌کنند. یک چارچوب جدید پیشنهاد می‌کند مدیران با استفاده از یک «دروازهٔ…

۹ دقیقه خواندن۱
عکس: ساختمان مرکزی شرکتی با لوگوی Sequoia در پس‌زمینه و نمادهای هوش مصنوعی و امنیت سایبری.

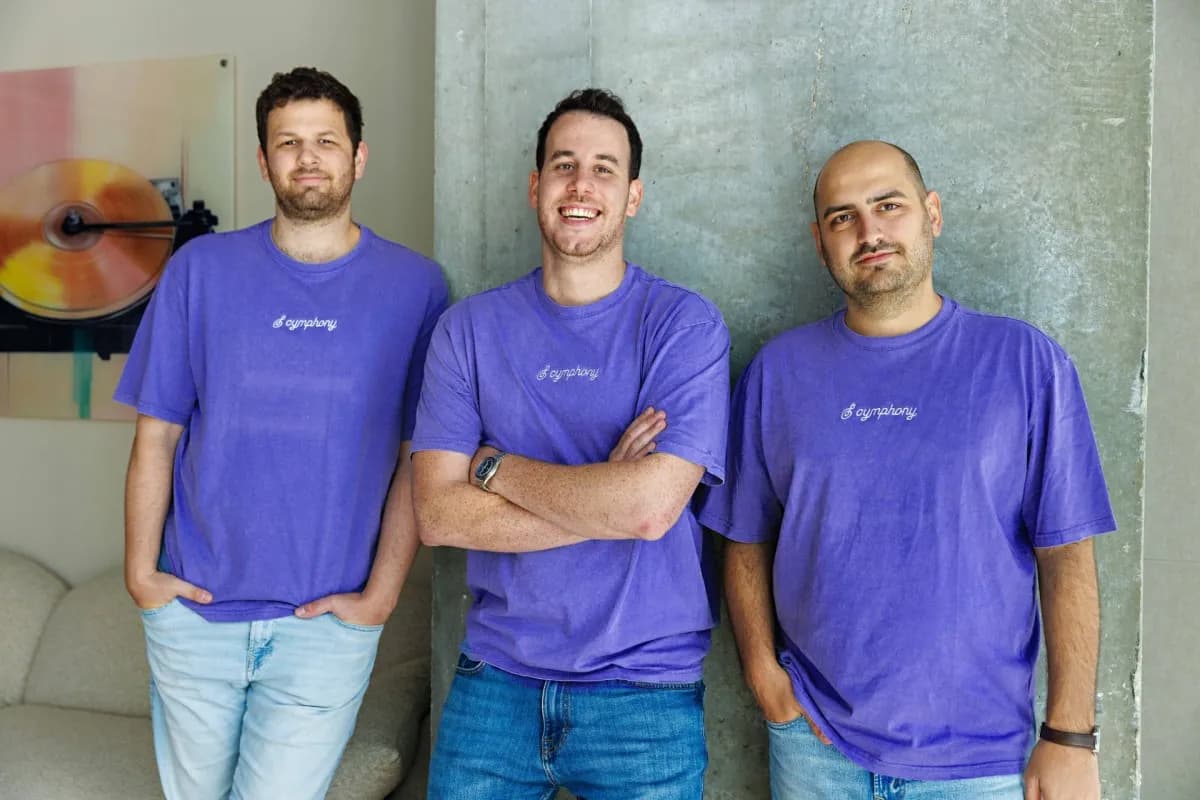
چطور سیستم ردیابی هویت Cymphony از نفوذ عامل‌های هوش مصنوعی جلوگیری می‌کند؟

استارتاپ Cymphony با جذب سرمایه از سکویا کپیتال، سیستمی برای ردیابی هویت‌های غیرانسانی ایجاد کرده است تا از دسترسی غیرمجاز عامل‌های هوش مصنوعی به داده‌های حساس شرکتی جلوگیری کند.

۵ دقیقه خواندن۲
چارچوب حاکمیت هوش مصنوعی سازمانی: اعتماد عامل اثبات‌شده
آموزش کاربردی

سیستم‌های پویا در برابر نظارت استاتیک در کنترل عامل‌های هوش مصنوعی

سازمان‌ها برای مدیریت ریسک عامل‌های خودمختار، از تأییدهای یک‌باره به سمت سیستم‌های پویا با «امتیاز اعتماد» (Trust Score) حرکت می‌کنند. این رویکرد با رصد لحظه‌ای رفتار عامل‌ها، از…

۴ دقیقه خواندن
سقوط کیفیت: وقتی ساختن ارزان‌تر از فکر کردن می‌شود
زندگی با AI

چرا ارزان‌شدن تولید کد توسط AI منجر به پیچیدگی غیرقابل‌مدیریت می‌شود؟

ارزان شدن تولید کد توسط هوش مصنوعی منجر به پدیده‌ای به نام Slop-creep شده است؛ وضعیتی که در آن سیستم‌های زائد و پیچیده تنها به دلیل هزینه کمِ ساخت، بدون تفکر استراتژیک انباشته…

۷ دقیقه خواندن
لوگوی شرکت Anthropic روی پس‌زمینه‌ای با طرح طبیعت و کربن‌زدایی

هکرها با بدافزارهای سرقت‌کننده، توکن‌های حساب‌های Claude را می‌دزدند

بدافزارهای Infostealer با سرقت کلیدهای نشست (Session Keys)، دسترسی به حساب‌های پولی Claude را به دست گرفته و سهمیه توکن کاربران را مصرف می‌کنند. آنتروپیک وقوع این حملات را تأیید…

۴ دقیقه خواندن۱
هشدار کارشناسان: انتخاب نادرست فروشنده هوش مصنوعی می‌تواند شرکت شما را درگیر مشکلات حقوقی کند

مسئولیت قانونی سوگیری هوش مصنوعی بر عهدهٔ سازمان است، نه فروشنده

کارشناسان حقوقی هشدار می‌دهند که شرکت‌ها نمی‌توانند مسئولیت نتایج تبعیض‌آمیز یا خطاهای مدل‌های هوش مصنوعی را به گردن تأمین‌کنندگان بیندازند. احکام اخیر دادگاه‌ها و مقررات فدرال،…

۸ دقیقه خواندن
مجوز داده: چرا امنیت در لایه معنایی شکست می‌خورد
آموزش کاربردی

لایه معنایی؛ سدی جدید برای جلوگیری از نشت داده‌ها در سازمان‌ها

امنیت سنتی داده‌ها به‌جای تمرکز بر معنا، بر محل ذخیره‌سازی متمرکز است و همین موضوع باعث نشت اطلاعات می‌شود. انتقال مجوزهای دسترسی به لایه معنایی، سیاست‌های امنیتی را پیش از اجرای…

۲ دقیقه خواندن۱
بودجه ابزار هوش مصنوعی به بودجه زیرساخت تبدیل شد

زیرساخت‌های درون‌سازمانی در برابر هزینه‌های متغیر SaaS در Nutanix

شرکت Nutanix بودجه ابزارهای کدنویسی خود را از اشتراک‌های SaaS به یک خوشه GPU درون‌سازمانی ۲۰ میلیون دلاری تغییر داد. این اقدام نشان‌دهنده شکافی در حاکمیت شرکتی است که در آن…

۸ دقیقه خواندن۲
نحوه جلوگیری سازمان‌ها از حملات هوش مصنوعی ۲۰۲۶ و صرفه‌جویی ۲.۲ میلیون دلاری در هر نفوذ
آموزش کاربردی

«دفاع دستی غیرممکن است»؛ نفوذهای سایبری به ۲۹ دقیقه رسید

حملات سایبری مبتنی بر هوش مصنوعی زمان نفوذ را به ۲۹ دقیقه رسانده‌اند و دفاع دستی را غیرممکن کرده‌اند. سازمان‌هایی که از اتوماسیون امنیتی استفاده می‌کنند، نشت داده‌ها را ۹۸ روز…

۵ دقیقه خواندن