تصور کنید در ۲۳ سپتامبر ۲۰۲۶ با یک کرش بحرانی در سیستم مواجه شدهاید و برای حل آن، باید تیمی از متخصصان انسانی و هوش مصنوعی را مدیریت کنید. این سناریوی اصلی ForensicDbg است؛ دیباگری تخصصی برای تحلیل پسمرگ (Post-mortem) در محیطهای ویندوز x86 و x64 که اکنون در مرحله بتای خصوصی قرار دارد.
بسیاری از برنامهنویسان با «نویز» شدید در فایلهای Dump حافظه دستوپنجه نرم میکنند؛ جایی که مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهد — توکنهای زیادی را صرف حدس زدن نوع دادهها میکند. طبق مستندات فنی ForensicDbg، این ابزار به عنوان یک واسطه هوشمند عمل کرده و دادهها را پیش از ارسال به AI برچسبگذاری میکند تا محاسبات مدل صرف تحلیل شود، نه تجزیه ساده دادهها.
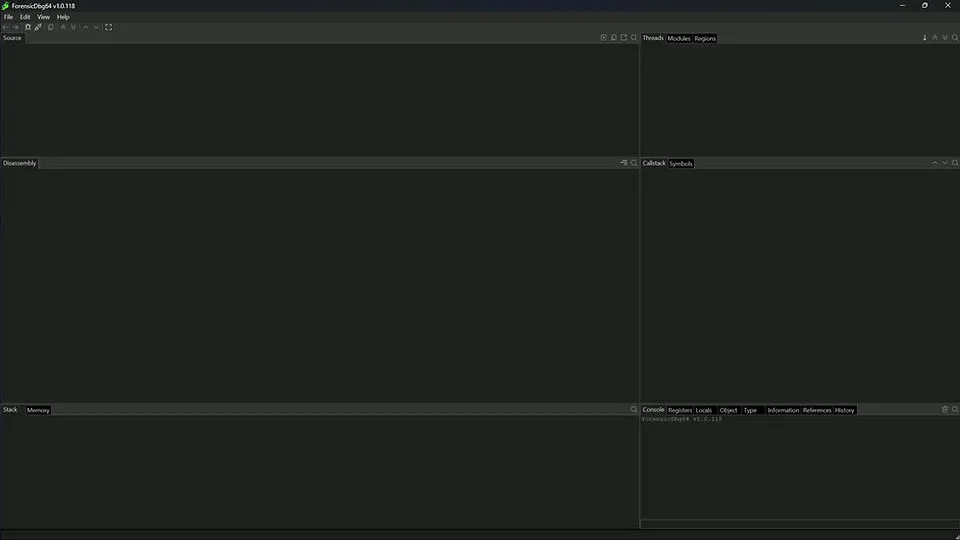
بر اساس مشخصات فنی این ابزار، قابلیتهای کلیدی زیر ارائه شده است:
- یکپارچگی با AI: رابط پروتکل زمینه مدل (MCP) اجازه میدهد هر ابزار هوش مصنوعی سازگار با stdio، تحلیل خودکار کرشها را انجام دهد.
- بازسازی حافظه: شبیهسازی Image Loader برای بازسازی نواحی Read-only که در Mini-dumpها غایب هستند.
- ناوبری هوشمند: رابط کاربری پاسخگو با خروجیهای رنگی و آدرسهای قابل کلیک برای جابهجایی در فضای پردازش.
- تریاژ خودکار: انتخاب خودکار رشته (Thread)، فریم و دستورالعمل دقیق ایجادکننده استثنا (Exception).
همانطور که در تحلیلهای قبلی ما درباره امنیت مدلهای بازمتن اشاره کردیم، کیفیت دادههای ورودی تعیینکننده خروجی است. در اینجا، انتقال به دیباگینگ مبتنی بر MCP، ماهیت نگهداری نرمافزار را تغییر میدهد. این رویکرد در واقع پاسخی به چالشهای بازتولید خطا در عاملهای عیبیابی هوش مصنوعی است که پیشتر بررسی کرده بودیم. ForensicDbg با کاهش هزینههای استنتاج (Inference) — لحظهای که مدل واقعاً جواب تولید میکند، شبیه به خودِ آشپزی و نه دوره آموزش آشپز — هوش مصنوعی را از یک «توضیحدهنده کد» ساده به یک ابزار جرمشناسی دقیق تبدیل میکند.
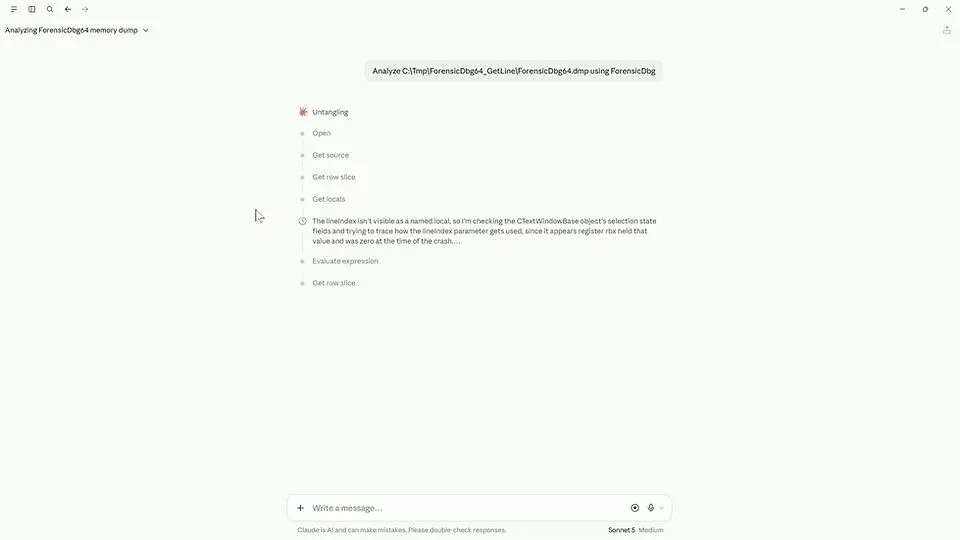
این سیستم در واقع دههها تجربه متخصصان دیباگینگ را در لایه خط لوله دادهها کدگذاری کرده است. با این حال، استفاده از چنین عاملهای هوشمندی نیازمند دقت در لایههای امنیتی است، چرا که آسیبپذیریهای تزریق پرامپت در عاملهای AI همچنان یک ریسک جدی در سال ۲۰۲۶ محسوب میشود. توسعهدهندگانی که میخواهند این گردشکارهای عاملمحور را آزمایش کنند، میتوانند برای بتای خصوصی درخواست دهند.
گام بعدی شما
- بررسی مستندات پروتکل MCP برای درک نحوه اتصال ابزارهای محلی به LLMها.
- درخواست دسترسی به بتای خصوصی ForensicDbg برای تست روی لاگهای واقعی.
- مطالعه متدهای بازسازی حافظه در Mini-dumpها برای بهبود تحلیلهای دستی.
اما اثر این یکپارچگی بر لاگهای سازمانی در مقیاس بزرگ، چالشی است که در گزارشهای بعدی بررسی خواهیم کرد.



گفتگو