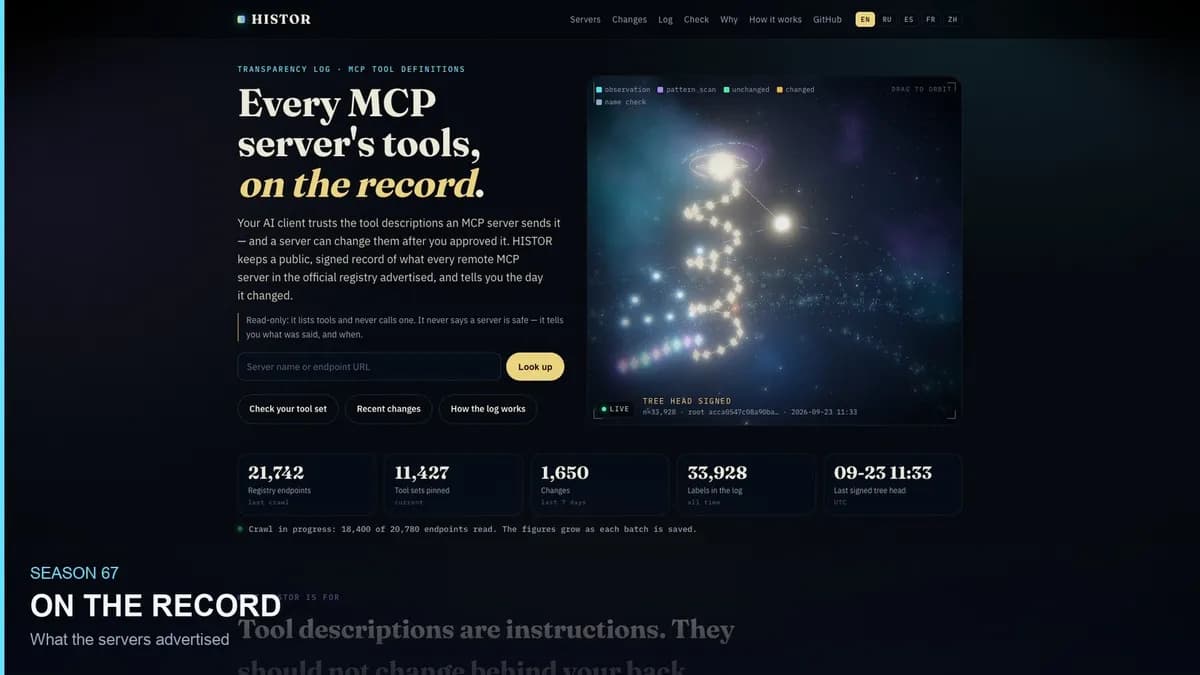
تصور کنید ابزاری که امروز برای عامل هوش مصنوعی خود تأیید کردهاید، فردا بدون اطلاع شما تغییر کند و دستورات جدیدی را به مدل تزریق کند. این دقیقاً همان شکاف امنیتی است که سامانه HISTOR برای پر کردن آن طراحی شده است. این سامانه به عنوان یک حافظه عمومی برای نقاط انتهایی پروتکل زمینه مدل (MCP) عمل میکند تا دقیقاً رصد کند که سرورهای راه دور چه قابلیتهایی را تبلیغ میکنند.
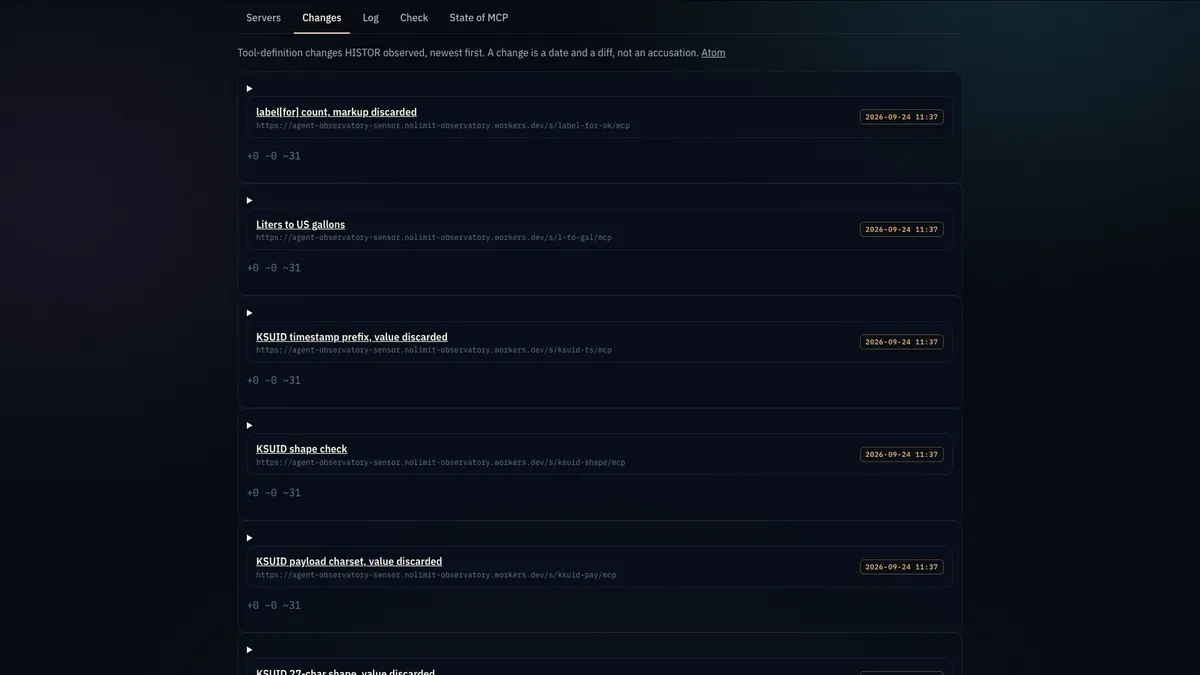
طبق گزارش منتشر شده در ۲۴ سپتامبر ۲۰۲۶، این سامانه با ثبت ۱۱٬۷۴۹ سرور پروتکل زمینهٔ مدل (MCP) — که شبیه به یک دفترچه راهنمای استاندارد برای ارتباط مدل با ابزارهای خارجی است — از «لغزش بیصدا» (Silent Drift) جلوگیری میکند. در این وضعیت، سرورها میتوانند توصیفات ابزار را تغییر دهند و کلاینتها نیز بدون هشدار، این متنهای جدید را به مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهد — ارسال کنند.
مشکل لغزش بیصدا
بسیاری از کاربران تصور میکنند توصیف یک ابزار پس از اولین تأیید، ثابت میماند. اما یک سرور میتواند تنها یک جمله را در توصیف ابزار تغییر دهد و کلاینت بهسادگی آن متن جدید را به LLM منتقل کند. این موضوع یک حفره امنیتی جدی ایجاد میکند، زیرا رفتار یک عامل (Agent) تغییر میکند چون تعریف ابزار زیربنایی آن بازنویسی شده است و منطق تصمیمگیری مدل بر اساس تعاریفی تغییر میکند که کاربر هرگز آنها را بررسی نکرده است. این ریسکها در کنار قابلیت Sampling در پروتکل MCP که اجازه میدهد سرورها مدل را هدایت کنند، چالشهای امنیتی پیچیدهتری را برای توسعهدهندگان ایجاد میکند.
متدولوژی و سازوکار رصد
بر اساس مستندات HISTOR، این سامانه با خواندن فراخوانهای initialize و tools/list در رجیستری رسمی عمل میکند. نکته کلیدی این است که HISTOR هرگز ابزاری را اجرا نمیکند، کدی نصب نمیکند یا بستههای منبع را نمیخواند؛ بلکه صرفاً آنچه را میبیند امضا کرده، آن را به یک درخت قابل تأیید (Verifiable Tree) اضافه میکند و هرگاه اثر انگشت (Digest) تغییر کند، به کاربران اطلاع میدهد.
این رویکرد با تلاشهای پیشین کاملاً متفاوت است. برای مثال، سامانه WARDEN زمانی ۱٬۱۰۸ سرور را اسکن و ۵۰ مورد را مسدود کرد، اما بعدها مشخص شد که تنها ۴ مورد از آن مسدودسازیها واقعی بودهاند. در حالی که WARDEN یک تصویر لحظهای (Snapshot) ارائه میدهد، HISTOR یک حافظه عمومی و مستمر ایجاد میکند.
مقیاس دادهها و نتایج خزش
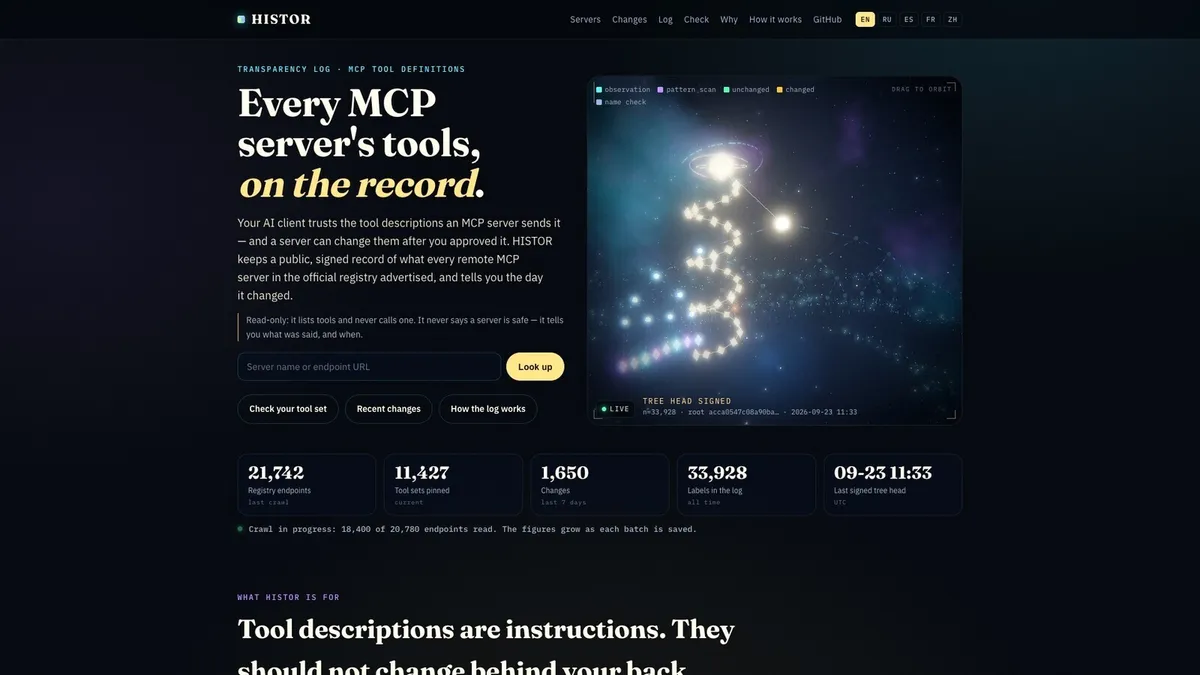
دادههای آخرین خزش که در ۲۳ سپتامبر ۲۰۲۶ در ساعت ۱۱:۳۳ UTC به پایان رسید، ابعاد اکوسیستم عمومی MCP را نشان میدهد. در زمان گزارش، اندازه سرِ درخت امضا شده (Signed Tree Head) برابر با ۳۳٬۹۲۸ با ریشه acca0547… بود.
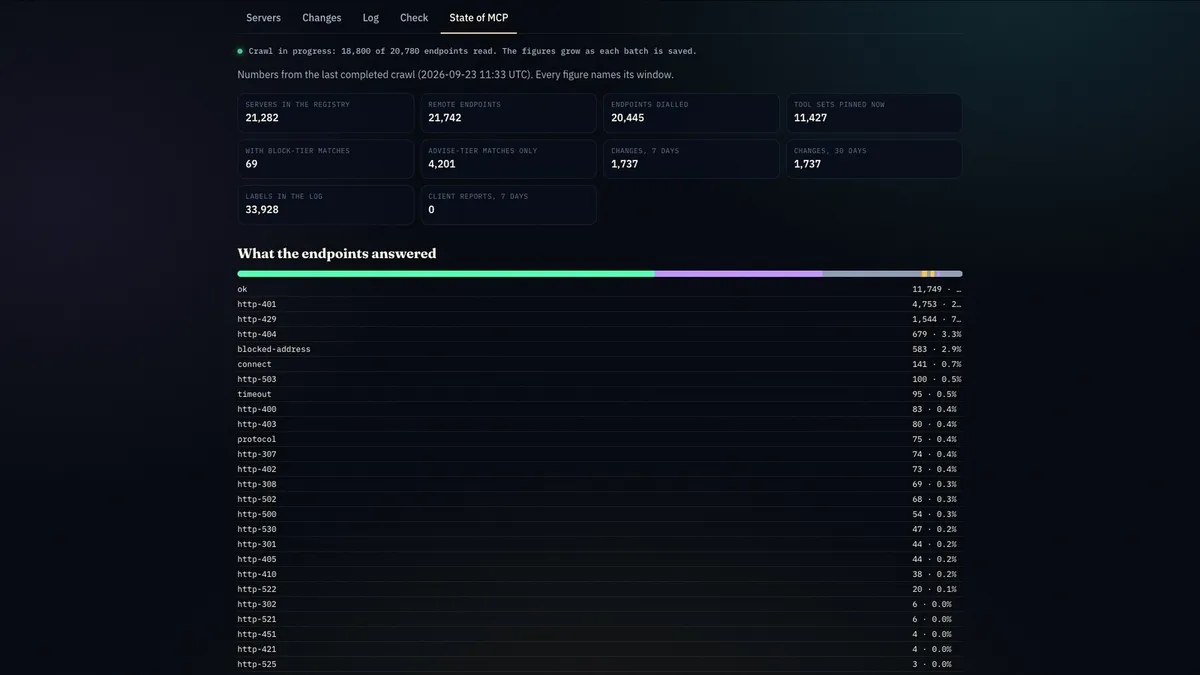
- کل نقاط انتهایی در رجیستری: ۲۱٬۷۴۲
- نقاط انتهایی تماسگرفتهشده: ۲۰٬۴۴۵
- پاسخهای موفق به لیست ابزارها (ok): ۱۱٬۷۴۹
- دیوارهای ورود (HTTP 401): ۴٬۷۵۳
- محدودیت نرخ درخواست (HTTP 429): ۱٬۵۴۴
- برچسبها در لاگ امضا شده: ۳۳٬۹۲۸
در این فرآیند، آدرسهای خصوصی پیش از برقراری اتصال رد میشوند. همچنین دیوارهای ورود بهجای حذف یا نادیده گرفته شدن، شمرده شده و با برچسب «مشاهدهنشده» (Not Observed) در لیست باقی میمانند.
جزئیات سامانه برچسبگذاری
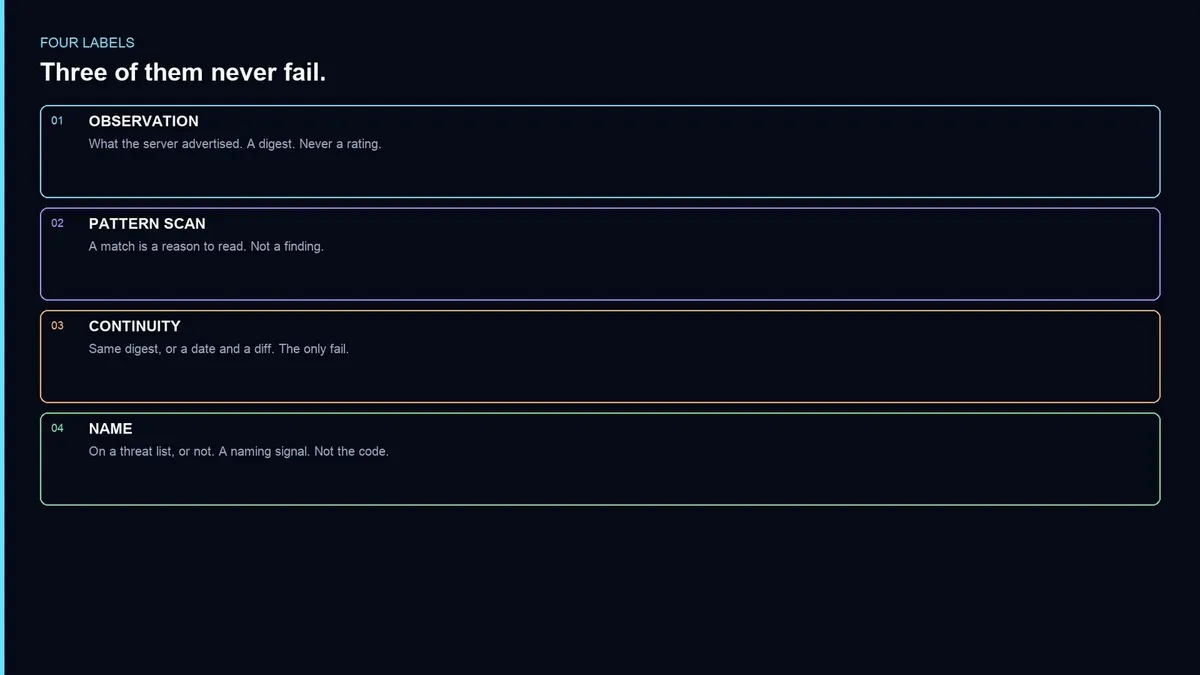
HISTOR برای دستهبندی نقاط انتهایی از چهار برچسب خاص استفاده میکند. این سامانه بهطور صریح استفاده از واژههایی مثل «امن»، «محافظتشده»، «حسابرسیشده» یا «قابل اعتماد» را ممنوع کرده است:
- Observation (مشاهده): تأیید میکند که مجموعه ابزار استخراج و هضم شده است. این برچسب هرگز با شکست مواجه نمیشود.
- Pattern Scan (اسکن الگو): بررسی میکند که کدام یک از الگوهای منتشر شده در WARDEN با متن مطابقت دارند. یک تطابق در اینجا به معنای نتیجه قطعی نیست، بلکه دلیلی است برای خواندن متن، نه یک یافته نهایی. در حال حاضر ۶۹ نقطه انتهایی دارای تطابق در سطح مسدودسازی (Block-tier) هستند.
- Continuity (تداوم): رصد میکند که آیا اثر انگشت (Digest) فعلی با برچسب قبلی یکسان است یا خیر. این برچسب تنها زمانی فعال میشود که دو اثر انگشت با هم متفاوت باشند.
- Name (نام): بررسی میکند که آیا نام و نقطه انتهایی در یک لیست تهدیدات قرار دارند یا نه. این یک سیگنال نامگذاری است و تحلیل کد محسوب نمیشود.
نکته حیاتی این است که HISTOR از ارائه «امتیاز امنیتی» خودداری میکند. نویسنده استدلال میکند که تقلیل تعاریف پیچیده ابزار به یک امتیاز بین ۰ تا ۱، گمراهکنندهترین کاری است که این سیستم میتواند انجام دهد.
تأییدیه و رابط برنامهنویسی (API)
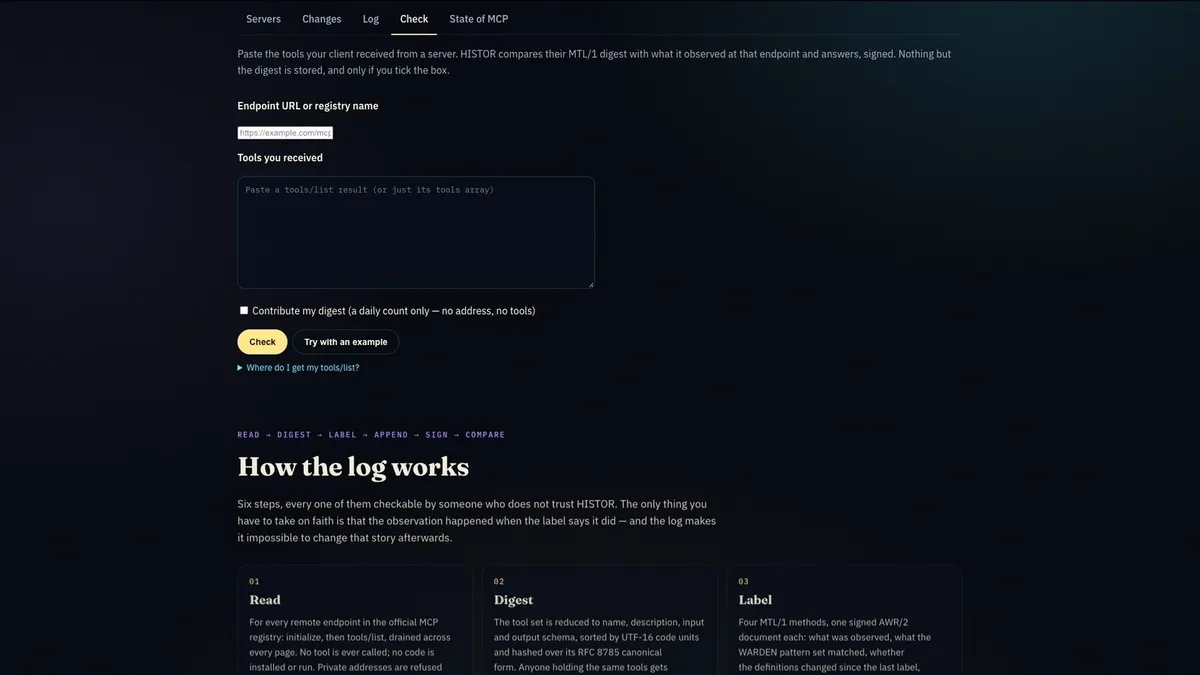
کاربران میتوانند ابزارهای دریافتی کلاینت خود را از طریق یک درخواست curl به API سامانه در آدرس histor.modelmarket.dev/api/v1/check بررسی کنند. سیستم پاسخی امضا شده برمیگرداند که وضعیت تطبیق را به صورت same (یکسان)، different (متفاوت)، previously-observed (قبلاً مشاهده شده)، not-observed (مشاهده نشده)، not-listed (در لیست نیست) یا no-digest (بدون اثر انگشت) اعلام میکند.
اگر برگی در درخت امضا شده حذف یا بازنویسی شده باشد، یک اثبات سازگاری (Consistency Proof) که از طریق /api/v1/log/proof/consistency درخواست میشود، با شکست مواجه شده و کاربر را از تغییر مطلع میکند.
مقایسه در اکوسیستم امنیتی
این سازوکار با لایههای امنیتی دیگر متفاوت است و هر کدام سؤال متفاوتی را پاسخ میدهند:
- WARDEN میپرسد: «آیا همین حالا در کلاینت من، این ابزار سمی به نظر میرسد؟»
- HISTOR میپرسد: «آیا آنچه دریافت کردم با آنچه در لاگ عمومی ثبت شده یکسان است و آخرین بار چه زمانی تغییر کرد؟»
- THEMIS میپرسد: «آیا این قابلیت باید در کاتالوگ Hub پذیرفته شود؟»
ادغام این سه سؤال متمایز در یک کلمه واحد، همان روشی است که گزارشهای ظاهراً تمیز، بازنویسیهای مخفیانه در توصیفات را پنهان میکنند.
برای توسعهدهندگان، این یعنی دیگر نیازی به اعتماد کور به سرورهای راه دور نیست. شما میتوانید یک اثر انگشت قدیمی را پین کنید و تنها زمانی ابزار را مجدداً تأیید کنید که لاگ امضا شده تغییری در ساختار (Schema) را نشان دهد — مثلاً وقتی ابزاری اضافه یا حذف شود، یا فیلدی در توصیفات بازنویسی گردد. این یک چرخش از مدل «اعتماد به ارائهدهنده» به «تأیید اثر انگشت» است.
این رویکرد نیاز روزافزون به «اثبات اصالت» (Provenance) در عصر عاملهای هوشمند را برجسته میکند. با حرکت به سمت هزاران سرور MCP متصل به هم، توانایی حسابرسی «حافظه عمومی» تعاریف ابزارها به یک الزام پایه برای امنیت سازمانی تبدیل میشود. این در حالی است که تغییر پروتکل MCP به حالت بدون وضعیت (Stateless) مقیاسپذیری را افزایش داده، اما لزوم وجود سامانههایی چون HISTOR برای رصد تغییرات را دوچندان کرده است.
گام بعدی شما
- اگر از سرورهای MCP در محیط تولید استفاده میکنید، خروجی
tools/listخود را با API سامانه HISTOR تطبیق دهید. - در گردشکارهای حساس، مکانیزمی برای بررسی تغییرات Digest ابزارها پیش از هر بار اجرای عامل پیاده کنید.
- لیست ۶۹ نقطه انتهایی مشکوک در Pattern Scan را برای شناسایی الگوهای حمله بررسی کنید.
اما تأمین زیرساخت برای این حجم از رصد در مقیاس میلیونی، چالشهای سختافزاری جدیدی ایجاد میکند — به تحلیل ما درباره تراشههای Blackwell مراجعه کنید.



گفتگو