تصور کنید یک مهندس فروش هستید که باید برای هر قرارداد جدید، صدها سوال تکراری درباره امنیت دادهها را دوباره پاسخ دهد. این فرآیند خستهکننده و دستی اکنون با یک اپلیکیشن داخلی که توسط ToolJet MCP ساخته شده، به طور کامل خودکار شده است. در این سیستم جدید، به جای اینکه مهندسان فروش هر بار سوالات انطباق (Compliance) را از صفر پاسخ دهند، سیستم پرسشهای دریافتی را با یک کتابخانه تأییدشده از پاسخهای مورد批准 تطبیق میدهد.
در دنیای نرمافزارهای B2B، هر قرارداد سازمانی معمولاً یک ممیزی امنیتی گسترده را به دنبال دارد. برای اکثر فروشندگان SaaS، این به معنای آن است که یک تیم امنیتی کوچک، صدها ساعت از زمان خود را صرف تکرار توضیحات فنی یکسان برای بانکها، شرکتهای بیمه و ارائهدهندگان خدمات بهداشتی میکند. این فرآیند اغلب پراکنده است و بر روی صفحات گسترده (Spreadsheets) قدیمی یا ایمیلهای سالیان پیش متکی است که هیچ مالک مشخص یا تاریخ بازبینی بهروزی ندارند.
همانطور که در تحلیلهای قبلی ما دربارهی عاملهای هوشمند (AI Agents) اشاره کردیم، قدرت واقعی این ابزارها در اتصال به دادههای ساختاریافته است. در ۱ اکتبر ۲۰۲۶، یک آموزش جامع نشان داد که ToolJet MCP چگونه این نیازها را به یک اپلیکیشن کاربردی تبدیل میکند. این قابلیت در راستای توانایی MCP در تبدیل مدلهای داده و دسترسیهای پیچیده سازمانی به یک پرامپت واحد است که پیشتر بررسی کرده بودیم. برخلاف تولیدکنندههای کد AI سنتی که مجموعهای از فایلهای پراکنده و نامنظم را تحویل میدهند، این مکانیزم یک اپلیکیشن ساختاریافته را مستقیماً در محیط اجرای (Runtime) ToolJet میسازد. این بدان معناست که مدلهای داده، اجزای رابط کاربری (UI) و کوئریها از همان ابتدا به هم متصل و آماده استفاده فوری هستند. با این حال، مسیر برای تیم باز میماند تا در صورت نیاز به قوانین خاص یا رفتارهای پیچیده، از تولید AI به سمت ویرایش بصری و کدنویسی سفارشی حرکت کنند.
معماری میز امنیتی
این اپلیکیشن از دو بخش عملکردی اصلی تشکیل شده تا «منبع حقیقت» (Source of Truth) از «کارهای مربوط به هر قرارداد» به طور کامل جدا شود:
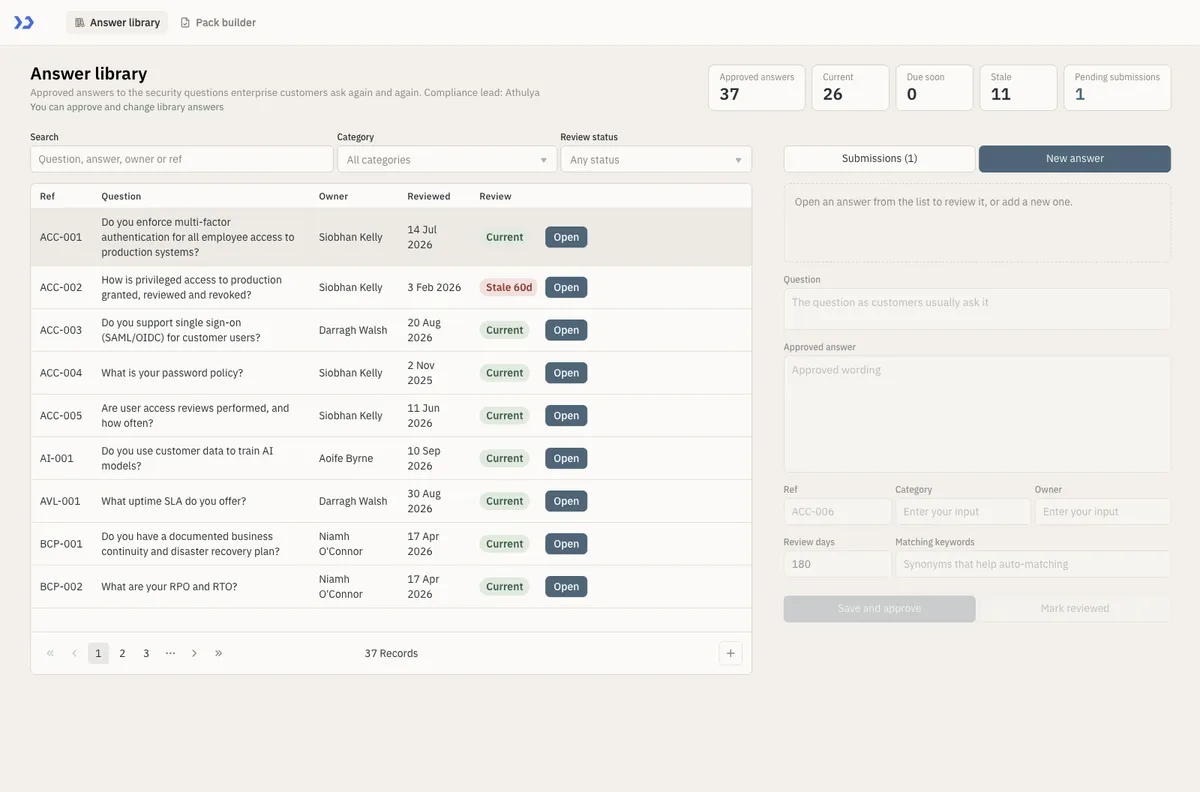
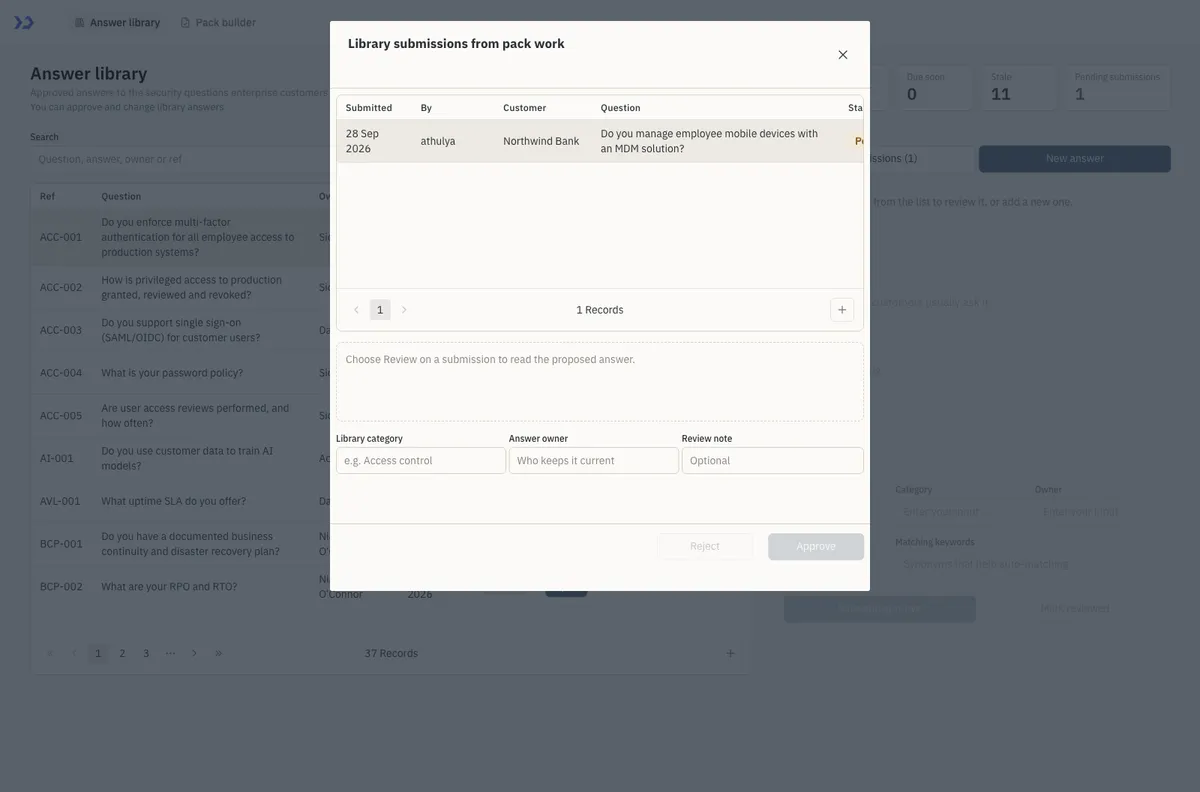
- کتابخانه پاسخها (The Answer Library): یک پایگاهداده قابل جستوجو از پاسخهای تأییدشده است. این بخش شامل فیلترهای دستهبندی، ردیابی وضعیت بازبینی و «پرچمهای منقضیشده» (Stale Flags) است که به تیم هشدار میدهد چه پاسخی از چرخه بازبینی خود گذشته و نیاز به بهروزرسانی دارد. با باز کردن هر ردیف، متن پاسخ، مالک پاسخ، بازه زمانی بازبینی، کلمات کلیدی و تاریخچه تغییرات همگی در یک ویرایشگر واحد نمایش داده میشوند.
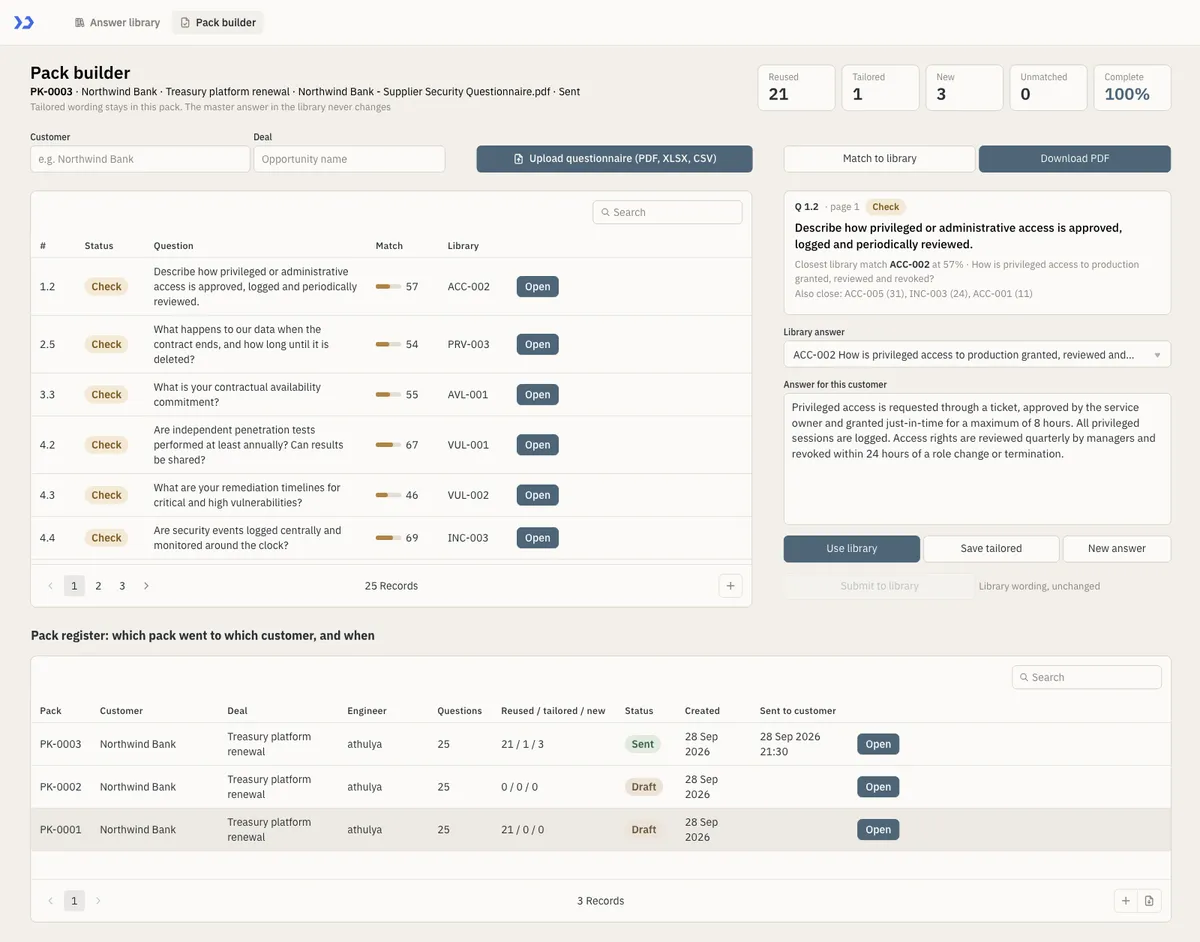
- سازنده بسته (The Pack Builder): مرکز عملیاتی است که مهندسان فروش پرسشنامه مشتری را در آن آپلود میکنند. هوش مصنوعی فایل را تحلیل (Parse) کرده و هر سوال را با نزدیکترین پاسخ تأییدشده در کتابخانه تطبیق میدهد و برای هر مورد یک امتیاز اطمینان (Confidence Score) تعیین میکند تا کاربر بداند چقدر میتواند به پیشنهاد AI اعتماد کند.
جزئیات عملکرد اپلیکیشن
برای درک بهتر نحوه عملکرد اپلیکیشن در یک محیط واقعی، گردش کار یک پرسشنامه برای «بانک نورثویند» را بررسی کنیم. در یک اجرای معمولی، سیستم ممکن است ۲۱ پاسخ تکراری (از کتابخانه)، ۱ پاسخ سفارشیسازی شده و ۳ پاسخ کاملاً جدید شناسایی کند که در نهایت منجر به یک بسته ۱۰۰ درصدی تکمیلشده میشود.
صفحه کتابخانه پاسخها
این صفحه به عنوان مخزن مرکزی عمل میکند و قابلیتهای زیر را دارد:
- فیلترها: کاربران میتوانند بر اساس دستهبندی و وضعیت بازبینی، پاسخهای فنی خاص را پیدا کنند.
- پرچمهای منقضیشده: نشانگرهای بصری که ورودیهای قدیمیتر را که نیاز به بازبینی مجدد دارند، علامتگذاری میکنند.
- صف انتظار ارسال (Submission Queue): یک ناحیه اختصاصی برای پاسخهایی که از طریق کار روی بستهها پیشنهاد شدهاند و اکنون منتظر تأیید یا رد توسط مدیر انطباق (Compliance Lead) هستند.
- ویرایشگر: یک نمای دقیق که پاسخ انتخابشده را به همراه چرخه کامل بازبینی و تاریخچه تغییرات آن باز میکند.
صفحه سازنده بسته
عملیات هر قرارداد در اینجا طی یک توالی سختگیرانه پیش میرود:
- ورود قرارداد: کاربر جزئیات مربوط به مشتری خاص و جزئیات معامله را وارد میکند.
- آپلود پرسشنامه: سیستم سند آپلود شده را تحلیل کرده و محتوای آن را استخراج میکند.
- منطق تطبیق: سوالاتی که تطبیق نیافتهاند در بالای صفحه باقی میمانند تا بررسی شوند. برای سوالات تطبیقیافته، مهندس فروش میتواند پیشنهاد AI را بپذیرد، یک پاسخ متفاوت از کتابخانه جایگزین کند یا لحن و متن را برای آن بسته خاص سفارشی کند.
- نوار خلاصه (Summary Strip): یک ردیاب لحظهای که تعداد پاسخهای تکراری، سفارشی، جدید و تطبیقنیافته را مانیتور میکند.
- خروجی (Export): بسته نهایی به صورت یک فایل PDF دانلود میشود که پاسخها مستقیماً در فرم اصلی مشتری پر شدهاند.
- دفتر ثبت (Register): یک دفتر ثبت بستهها و لاگ فعالیتها که تاریخچه تمام پرسشنامههای تکمیلشده را ردیابی میکند.
پیادهسازی فنی و جریان داده
این اپلیکیشن برای ایجاد تعادل بین حاکمیت دادهها (Governance) و سرعت عملیاتی، از یک استراتژی پایگاهداده ترکیبی استفاده میکند. کتابخانه اصلی پاسخها، تاریخچه و نقشهای دسترسی در PostgreSQL ذخیره میشوند. این ساختار تضمین میکند که تنها مدیر انطباق — که تنها فرد دارای دسترسی نوشتاری (Write Access) به کتابخانه اصلی است — بتواند پاسخهای رسمی را تأیید یا تغییر دهد. توابع پایگاهداده به گونهای پیکربندی شدهاند که هرگونه درخواست نوشتاری از هر نقش دیگری را رد کنند.
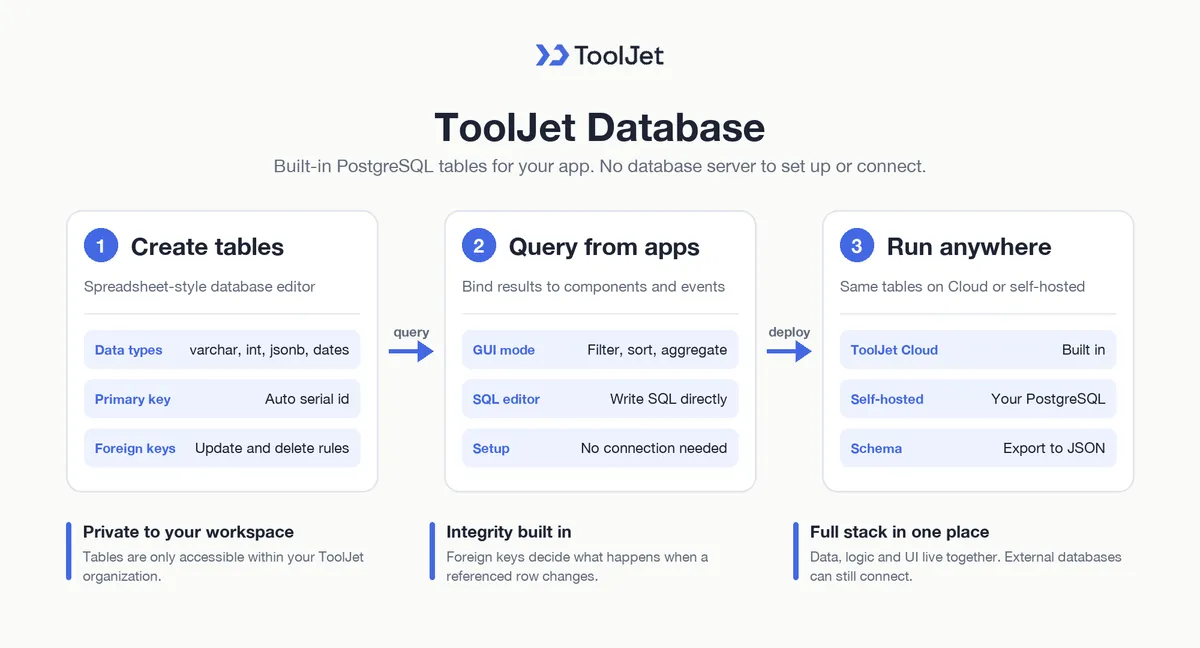
در مقابل، دفتر ثبت بستهها و لاگهای فعالیت در ToolJet DB قرار دارند. این سیستم ذخیرهسازی داخلی که بر پایه PostgreSQL است، اجازه میدهد اپلیکیشن بدون نیاز به اینکه کاربر یک سرور خارجی مجزا تهیه کند، وضعیت عملیاتی خود را حفظ کند. ToolJet DB رابطی شبیه به اکسل برای ویرایش فراهم میکند و از انواع دادههای متنوعی از جمله serial، varchar، int، bigint، float، boolean، date with time و ستونهای jsonb پشتیبانی میکند.
جزئیات ذخیرهسازی ToolJet Database
پایگاهداده ToolJet به سازندگان اجازه میدهد جداول را ایجاد کنند، آنها را به هم مرتبط سازند و از همان پلتفرمی که اپلیکیشن در آن ساخته شده، کوئری بگیرند. قابلیتهای فنی کلیدی عبارتند از:
- ویرایشگر پایگاهداده: ایجاد جداول و امکان ویرایش، جستوجو، فیلتر و مرتبسازی ردیفها در یک رابط کاربری شبیه به صفحه گسترده.
- یکپارچگی ارجاعی (Referential Integrity): استفاده از کلیدهای خارجی (Foreign Keys) برای پیوند دادن جداول، که به کاربران اجازه میدهد تعریف کنند هنگام بهروزرسانی یا حذف یک ردیف مرجع، چه اتفاقی برای ردیفهای وابسته بیفتد.
- انعطاف در کوئری: کاربران میتوانند ردیفها را در حالت GUI لیست، فیلتر، مرتب، تجمیع (Aggregate) و گروهبندی کنند یا مستقیماً در ویرایشگر SQL، کدهای SQL خام بنویسند.
- پیکربندی میزبانی شخصی (Self-Hosted): در استقرارهای شخصی، ToolJet Database روی یک پایگاهداده PostgreSQL که توسط کاربر پیکربندی شده اجرا میشود و از طریق PostgREST در دسترس قرار میگیرد.
- خروجی طرحواره (Schema Export): طرحوارههای جداول را میتوان برای قابلیت جابهجایی (Portability) به صورت یک فایل JSON خروجی گرفت.
طرحواره پایگاهداده
اپلیکیشن از هفت جدول خاص برای مدیریت دادهها استفاده میکند:
cqa_answers: ذخیره کتابخانه پاسخهای تأییدشده، شامل مالک و تاریخ آخرین بازبینی.cqa_answer_history: ثبت هر تغییر ایجاد شده در یک پاسخ برای اهداف ممیزی (Audit).cqa_roles: تعریف مجوزهای خاص برای مدیر انطباق و مهندس فروش.cqa_submissions: نگهداری پاسخهای جدید پیشنهادی توسط مهندسان فروش که منتظر بازبینی هستند.cqa_pack_items: ذخیره هر آیتم مجزای پرسشنامه و تطبیق مربوط به آن.cqa_packs: (در ToolJet DB) مدیریت دفتر ثبت بستهها.cqa_pack_log: (در ToolJet DB) حفظ ردپای فعالیتها.
برای پردازش واقعی پرسشنامهها، اپلیکیشن از یک جریان منطقی خاص استفاده میکند:
۱. آپلود: سیستم فایلهای PDF، XLSX و CSV را میپذیرد. (در ابتدا انتخابگر فایل محدود به image/* بود که مانع آپلود PDF میشد؛ این مورد اصلاح شد تا فرمتهای سندی را بپذیرد).
۲. تطبیق: سوالات تطبیقنیافته در بالا گروهبندی میشوند تا بررسی دستی شوند.
۳. سفارشیسازی: مهندسان فروش میتوانند متن را برای یک مشتری خاص تغییر دهند بدون اینکه کتابخانه اصلی تغییر کند.
۴. خروجی: نتیجه نهایی به صورت یک PDF پر شده در فرمت اصلی مشتری دانلود میشود.
فرآیند ساخت
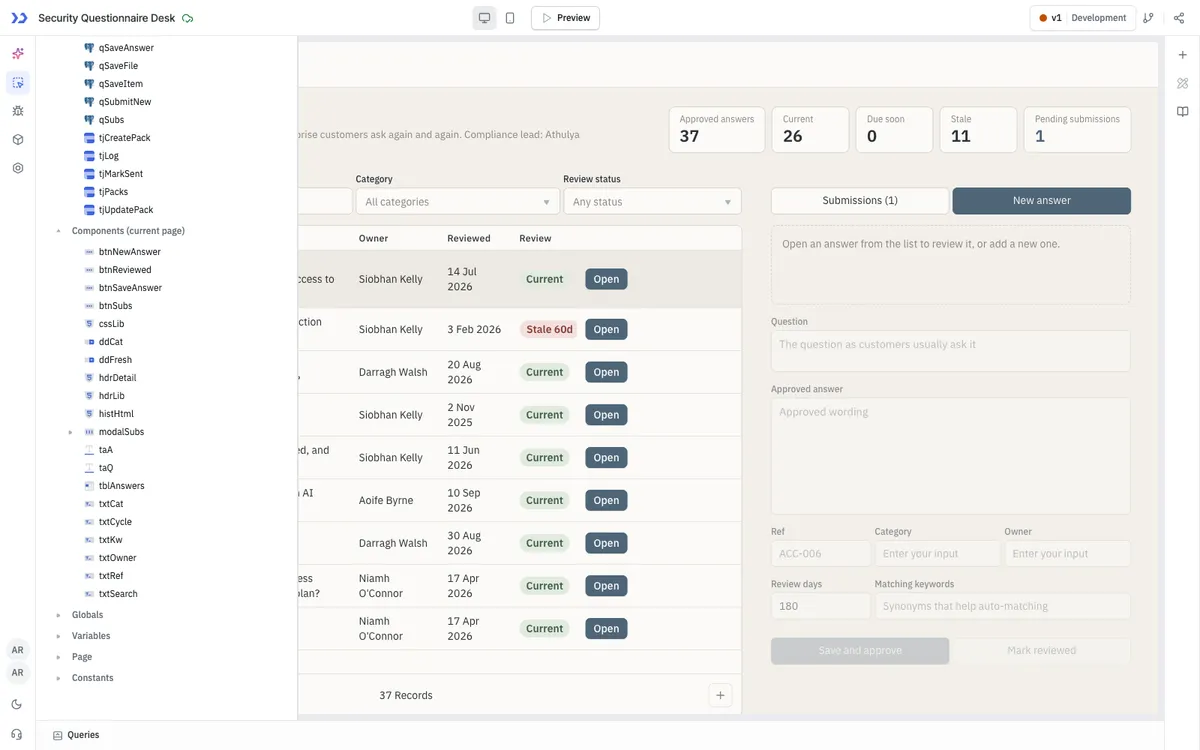
کل این اپلیکیشن با استفاده از یک پرامپت تجمیعشده تولید شد که جزئیاتی مانند «پالت رنگی سرد نوردیک» (Muted Nordic Palette) و یک چیدمان دو ستونی متراکم با ردیفهای فشرده و سلسلهمراتب واضح را مشخص کرده بود. عامل (Agent) مربوط به ToolJet MCP در یک مرحله (Single Pass) نتایج زیر را تولید کرد:
- صفحات: ۲
- جداول: ۷ (ترکیبی از ToolJet DB و PostgreSQL)
- کوئریها: ۳۰
- کامپوننتها: ۴۶
- فایلهای کد برای نگهداری: ۰
- چرخههای اصلاح (Repair Cycles): ۲
- اعتبارسنجی نهایی: ۰ خطا
صنایع و موارد استفاده
هر شرکت نرمافزاری یا خدماتی B2B که به خریداران تحت نظارت (Regulated Buyers) میفروشد، میتواند از این معماری استفاده کند. مثالهای رایج عبارتند از:
- فروشندگان SaaS: پاسخ به بررسیهای دقیق (Due Diligence) پیچیده برای بانکها و بیمهها.
- ارائهدهندگان خدمات مدیریت شده (MSPs): مدیریت بررسیهای تأمینکننده برای انطباق با استانداردهای NIS2 و DORA.
- تکنولوژیهای سلامت (Health Tech): پاسخ به پرسشنامههای تدارکاتی برای بیمارستانها.
- فینتکها: پر کردن فرمهای پذیرش (Onboarding) برای بانکهای شریک.
حاکمیت سازمانی
از آنجا که اپلیکیشن روی پلتفرم ToolJet اجرا میشود، از ویژگیهای امنیتی در سطح سازمانی بهره میبرد. این ویژگیها شامل موارد زیر است:
- SSO و SCIM: ورود از طریق SAML، OIDC یا LDAP با توزیع خودکار کاربران.
- کنترل دسترسی مبتنی بر نقش (RBAC): مجوزهایی که در سطح اپلیکیشن، منبع داده و کوئریهای فردی محدود شدهاند.
- لاگهای ممیزی: ردیابی هر ورود، ویرایش و تصمیم تأیید برای بازبینیهای انطباقی.
- استقرار ایزوله (Air-gapped): میزبانی شخصی روی Docker یا Kubernetes برای نگه داشتن دادهها در شبکه داخلی شرکت.
- ویرایش همزمان (Multiplayer Editing): اجازه دادن به چندین سازنده برای کار همزمان روی اپلیکیشن با قابلیت نسخهبندی و همگامسازی با Git.
- هوش مصنوعی خصوصی (Private AI): اجرای ویژگیهای AI در محیط اختصاصی (Tenancy) شرکت به جای استفاده از یک سرویس اشتراکی.
برای تیمهایی که به اتوماسیون بیشتری نیاز دارند، سیستم میتواند با ToolJet Workflows ادغام شود. به عنوان مثال، میتوان یک گردش کار را پیکربندی کرد تا زمانی که یک پاسخ جدید به cqa_submissions ارسال میشود، یک پیام Slack به مدیر انطباق ارسال کند، یک اعلان Gmail برای مهندس فروش بفرستد و در نهایت یادداشت بازبینی را در پایگاهداده بنویسد.
این تغییر، تیم امنیتی را از «نویسندگان پاسخ» به «متصدیان کتابخانه» تبدیل میکند. با تبدیل مسئله انطباق از یک وظیفه نوشتاری به یک مسئله مدیریت داده، شرکتها میتوانند چرخه فروش خود را تسریع کرده و گزارشدهی سازگار و دقیقی را به خریداران تحت نظارت تضمین کنند.
گام بعدی شما
اگر مدیریت تدارکات B2B را بر عهده دارید، باید ارزیابی کنید که آیا کتابخانه پاسخهای فعلی شما یک سند ایستا است یا یک پایگاهداده پویا. گام بعدی این است که مخزن ToolJet MCP را تست کنید تا ببینید آیا گردش کار انطباق خاص شما را میتوان به یک پرامپت واحد کاهش داد. همچنین مدل دسترسیهای RBAC خود را برای جداسازی نقش «تأییدکننده» از «تولیدکننده» بازبینی کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو