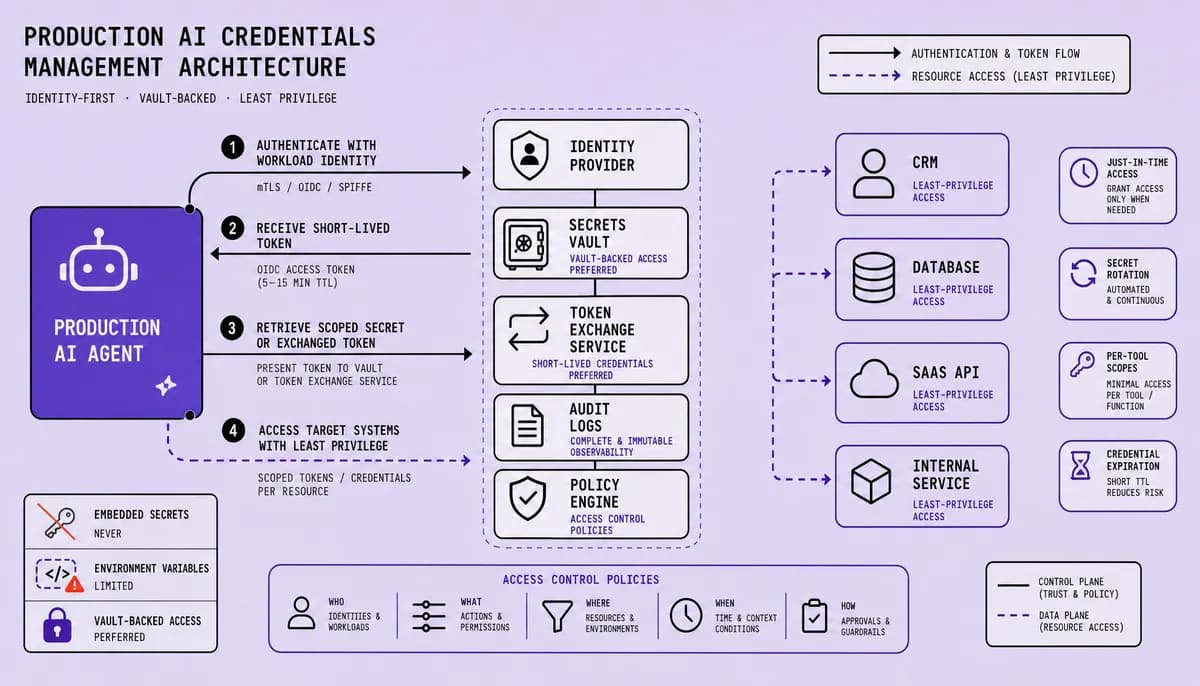
اگر یک رمز دسترسی گسترده به عامل هوش مصنوعی شما داده باشید، در واقع یک مسیر باز برای نفوذ ایجاد کردهاید که تنها منتظر یک خط اشتباه در لاگهای سیستم است. طبق اعلام شرکت Imversion Technologies Pvt Ltd در ۲۲ سپتامبر ۲۰۲۶، استقرار عاملهای خودمختار در محیط عملیاتی نیازمند استانداردی است که با آنها نه به عنوان برنامههای بکاند معمولی، بلکه به عنوان اپراتورهای پرریسک برخورد کند. وقتی یک عامل بتواند با یک رمز واحد به Salesforce، PostgreSQL، Slack و Stripe و همچنین APIهای داخلی دسترسی داشته باشد، کل سیستم در برابر یک پاد (Pod) لو رفته یا یک چرخه چرخش رمز (Rotation) ناقص، آسیبپذیر است.
اکثر تیمها کار را با نمونههای اولیه شروع میکنند که در آنها رمزها در فایلهای .env یا متغیرهای محیطی کوبرنتیز قرار دارند. این روش برای دمو مناسب است، اما در محیط عملیاتی، عاملها میتوانند این اعتبارنامهها را از طریق لاگهای پرامپت، ردپاهای دیباگ و دامپهای کرش لو دهند. همانطور که در تحلیل قبلی ما دربارهی جلوگیری از تخلیه بودجه توسط مدلهای زامبی اشاره کردیم، اکنون تمرکز از اتلاف مالی به شکستهای فاجعهبار امنیتی تغییر میکند. مدیریت اعتبارنامهها در سطح عملیاتی باید از رمزهای جاسازیشده فاصله بگیرد، استفاده از متغیرهای محیطی را به حداقل برساند و در عوض از دسترسیهای کوتاهمدت متصل به Vault با کنترل دسترسی سختگیرانه استفاده کند. در همین راستا، ابزارهایی مانند Infisical با لایهی Agent Vault تلاش میکنند تا با حذف اعتبارنامهها از لاگها، امنیت فراخوانی ابزارها را افزایش دهند.
تصور کنید عاملی را که میتواند بهطور خودمختار برنامهریزی کند، ابزارها را به هم زنجیر کند و گردشهای کاری را تکرار کند. برخلاف یک برنامه سنتی با گراف اجرای محدود — که معمولاً یک بکاند، یک پایگاهداده مشخص و چند حساب سرویس دارد — یک عامل ممکن است در یک جلسه به طور همزمان با یک CRM، یک پایگاهداده و یک API داخلی در ارتباط باشد. اگر این عامل یک توکن ادمین طولانیمدت داشته باشد، یک نشت کوچک، تمام سیستمهای متصل را بهطور همزمان در معرض خطر قرار میدهد. این وضعیت یک وابستگی پنهان با «شعاع تخریب» (Blast Radius) عظیم ایجاد میکند.
چرا عاملهای عملیاتی به مدل امنیتی متفاوتی نیاز دارند؟
عاملها صرفاً سرویسهای بکاند با مرزهای مشخص درخواست-پاسخ نیستند. به دلیل اجرای گردشهای کاری طولانی، اعتبارنامههای ایستا و گسترده، مهار حوادث را دشوار میکنند. نشت یک توکن CRM ممکن است دادههای مشتریان را افشا کند، در حالی که یک رمز عبور مشترک پایگاهداده ممکن است مدتها پس از پایان جلسه مورد نیاز، فعال بماند. یک کلید سرویس داخلی نیز میتواند به عامل اجازه دهد بهطور عرضی در سیستمها جابهجا شود. برای مقابله با این ریسکها، استفاده از سازوکارهایی مانند TrustGraph میتواند با محدود کردن خروجیها، از خروج غیرمجاز دادهها (Exfiltration) جلوگیری کند.
به گزارش منابع فنی، عاملها میتوانند اعتبارنامهها را از چندین مسیر لو دهند:
- لاگهای پرامپت و ردپاهای دیباگ.
- خروجی ابزارها و لاگهای CI/CD.
- دامپهای کرش (Crash Dumps).
- ایمیجهای کانتینر (اگر رمزها در لایههای بیلد یا اسکریپتهای استارتآپ جاسازی شده باشند).
رمزهای جاسازیشده بدترین متخلفان هستند، زیرا در مخازن کد، بررسیهای کد (Code Reviews) و مصنوعات استقرار پخش میشوند. مشکل امنیتی تنها جایگاه رمز نیست، بلکه نحوه استفاده یک سیستم خودمختار از آن است. مدیریت اعتبارنامهها در سطح عملیاتی به دسترسیهای سیاستمحور، محدودسازی بر اساس هر ابزار و قابلیت ابطال بدون نیاز به استقرار مجدد عامل وابسته است.
شکست رمزهای ایستا
رمزهای ایستا (Static Secrets) آسیبپذیری اصلی در امنیت هوش مصنوعی عاملمحور هستند. این رمزها در مخازن باقی میمانند، در مصنوعات استقرار پخش میشوند و اغلب در چرخههای چرخش رمز نادیده گرفته میشوند. متغیرهای محیطی (Environment Variables) — شبیه یادداشتهایی که روی لبه میز چسبانده شدهاند و هر کسی در اتاق میبیند — بهبود اندکی هستند اما همچنان رمزها را در دسترس محیط اجرا و اپراتورها قرار میدهند. اینها باید فقط برای توسعه محلی استفاده شوند، نه برای مرزهای اعتماد در محیط عملیاتی.
نقاط شکست رایج عبارتاند از:
- افشای رمزها در لاگهای CI/CD.
- ثبت اعتبارنامهها در ردپاهای پرامپت هنگام فراخوانی ابزار.
- ذخیره توکنهای گسترده در متغیرهای محیطی کوبرنتیز.
- برنامههای چرخش رمزی که فقط روی کاغذ وجود دارند.
نگاشت اعتبارنامهها به وظایف
مدیریت قدرتمند اعتبارنامهها نیازمند نگاشت دسترسی به وظایف خاص است، نه به کل عامل. این کار تضمین میکند که مسیر جستوجو در CRM، مجوزهای نوشتن در پایگاهداده را به ارث نبرد. باید هویت ابزار را از هویت عامل جدا کرد.
دسترسی به CRM
در ابزارهایی مثل Salesforce یا HubSpot، عاملها اغلب به جستوجو، جستوجوی پیشرفته، ایجاد یادداشت، بهروزرسانی تیکت یا غنیسازی مخاطبان نیاز دارند. این یعنی دسترسی به دادههای حساس مشتریان و درآمد.
- بهترین روش: استفاده از تبادل توکن OAuth 2.0 و محدودههایی (Scopes) که با شغل مطابقت دارند (مثلاً
read contactsبرای خواندن مخاطبان،append notesبرای افزودن یادداشت یاupdate a caseبرای بهروزرسانی پرونده). - پرهیز کنید از: توکنهای ادمین سازمانی (Org-wide)، دسترسیهای استخراج انبوه داده (Bulk Export) یا مجوزهای حذف، مگر در مواردی که گردش کار واقعاً به آنها نیاز داشته باشد.
دسترسی به پایگاهداده
دسترسی به PostgreSQL و MySQL ریسک بالاتری دارد چون دادهها گستردهترند و یک دستور نوشتن اشتباه میتواند آسیب زیادی بزند.
- بهترین روش: پیشفرض را روی دسترسی فقط-خواندنی (Read-only) به یک نسخه کپی (Replica)، یک شمای (Schema) محدود یا یک رابط رویه ذخیره شده (Stored Procedure) قرار دهید.
- پرهیز کنید از: حسابهای سوپریوزر مشترک، مجوزهای نوشتن گسترده و رمزهای طولانیمدت در متغیرهای محیطی.
- سازوکار: ترجیح دادن اعتبارنامههای کوتاهمدت صادر شده از طریق یک Vault یا مسیر مبتنی بر IAM با قابلیت حسابرسی کامل.
توکنهای API سرویسهای SaaS
برای APIهایی مثل Slack یا Stripe، عاملها پیام میفرستند، بستر رویدادها را واکشی میکنند، مصنوعات پشتیبانی میسازند یا پرداختها را تطبیق میدهند. توکنهای بیش از حد گسترده در اینجا نقطه شکست هستند.
- بهترین روش: استفاده از توکنهای محدود بومی ارائهدهنده، محدودههای OAuth یا جریانهای تبادل توکن.
- پرهیز کنید از: کلیدهای Master API که میتوانند هر چیزی را بخوانند، وجه را استرداد کنند یا تنظیمات صورتحساب را تغییر دهند، در حالی که عامل فقط به بررسی وضعیت نیاز دارد.
اعتبارنامههای سرویسهای داخلی
سرویسهای داخلی جایی هستند که امنیت عاملها اغلب به شدت شکست میخورد. عاملهایی که سرویسهای جستوجو، قیمتگذاری، سفارش یا مدیریت را فراخوانی میکنند، میتوانند منطق تجاری حساس را افشا کنند.
- بهترین روش: ترجیح دادن نقشهای IAM، پروتکل mTLS و توکنهای سرویس کوتاهمدت.
- پرهیز کنید از: رمزهای مشترک ایستا، هدرهای بایپس (Bypass Headers) و نقاط انتهایی (Endpoints) ادمین داخلی.
- مانیتورینگ: سوءاستفاده در اینجا شبیه ترافیک عادی سرویس به نظر میرسد، بنابراین نظارت حیاتی است.
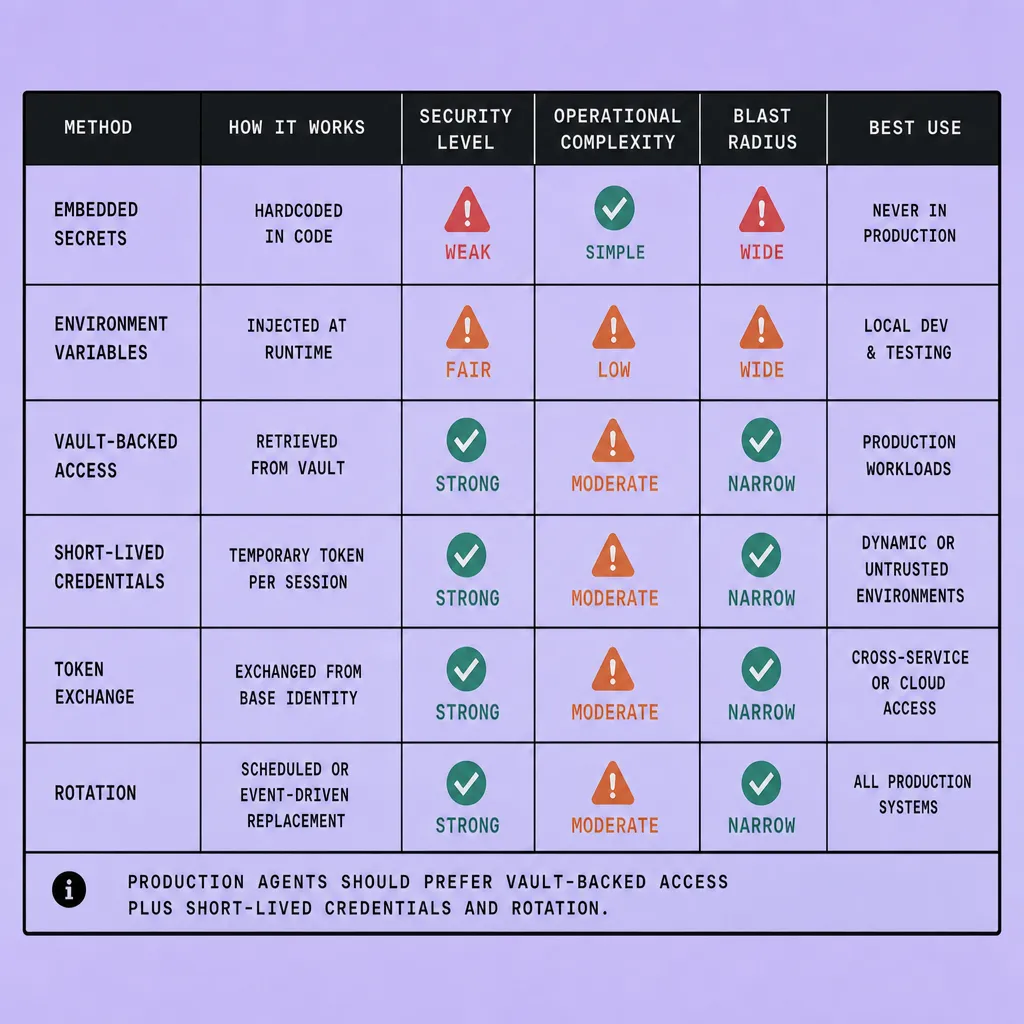
مقایسه روشهای مدیریت اعتبارنامهها
اکثر تیمها با هر روشی شروع میکنند که عامل را تا پایان روز به ابزارها متصل کند. اما امنترین الگوی عملی، دسترسی متصل به Vault ترکیب شده با اعتبارنامههای کوتاهمدت یا تبادل توکن است.
| روش | قدرت امنیتی | حسابرسی / چرخش | پیچیدگی | مناسب برای |
|---|---|---|---|---|
| رمزهای جاسازیشده | بسیار ضعیف | ضعیف / دستی | کم | هرگز برای عملیات |
| متغیرهای محیطی | محدود | محدود / دستی | کم | توسعه محلی، تست کمریسک |
| رمزهای متصل به Vault | قوی | قوی / متمرکز | متوسط | CRM، DB، APIهای SaaS |
| اعتبارنامههای کوتاهمدت | بسیار قوی | قوی / انقضای داخلی | متوسط | زمان اجرای عامل در عملیات |
| تبادل توکن | بسیار قوی | قوی / سیاستمحور | زیاد | سرویسهای داخلی، دسترسی تفویضشده |
سیستمهای Vault مانند HashiCorp Vault، AWS Secrets Manager، Azure Key Vault و GCP Secret Manager سیاستهای متمرکز، ردپای حسابرسی و پشتیبانی از چرخش رمز را فراهم میکنند. با این حال، یک رمز طولانیمدت ذخیرهشده همچنان ریسک است. اعتبارنامههای کوتاهمدت (مانند اعتبارنامههای موقت ابری، اجارههای پایگاهداده یا توکنهای API با TTL کوتاه) قویترند چون شعاع تخریب را کاهش میدهند.
معماری مرجع برای «حداقل دسترسی»
برای پیادهسازی واقعی کنترل دسترسی، عامل باید به عنوان یک Workload احراز هویت شود و دسترسی «در لحظه» (Just-in-time) دریافت کند. این فرآیند از یک جریان سختگیرانه پیروی میکند:
۱. هویت زمان اجرا: عامل در یک محیط کنترلشده (مثل کوبرنتیز، ECS یا VM) با هویت Workload فعال اجرا میشود.
۲. احراز هویت: محیط اجرا با استفاده از OIDC یا نقش IAM بومی ابری به ارائهدهنده هویت متصل میشود.
۳. تبادل: آن هویت با یک Vault یا کارگزار توکن (مثلاً HashiCorp Vault، AWS Secrets Manager به همراه STS، Azure Key Vault با Managed Identity یا GCP Secret Manager با Service Account Impersonation) مبادله میشود.
۴. اجرای سیاست: Vault پیش از صدور اعتبارنامههای کوتاهمدت، سیاستهای Vault، RBAC و بستر وظیفه را بررسی میکند.
۵. فراخوانی محدود: عامل از آن اعتبارنامهها فقط برای فراخوانی ابزار فعلی استفاده میکند:
- Salesforce: توکن OAuth محدود.
- PostgreSQL: کاربر پایگاهداده کوتاهمدت یا توکن احراز هویت.
- Stripe/Slack: توکنهای تفویضشده و محدود.
- سرویسهای داخلی: هویت Service Mesh، mTLS و IAM سرویس-به-سرویس.
۶. حسابرسی: هر صدور و فراخوانی در یک ردپای حسابرسی ثبت میشود.
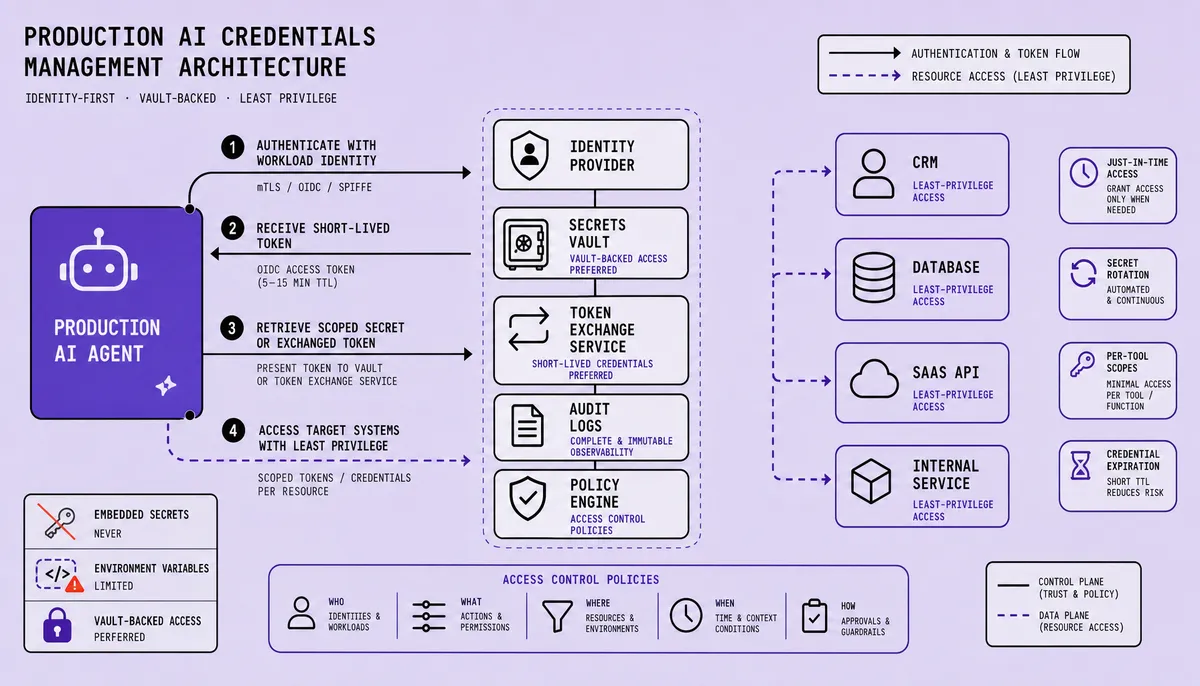
این مدل لایهبندی شده، بررسیهای سیاست را در چندین نقطه قرار میدهد: IAM در لبه Workload، سیاست Vault در زمان صدور رمز، و بخشبندی شبکه یا Service Mesh بین عامل و سرویسهای داخلی. اگر یک عامل بتواند یک اعتبارنامه ادمین طولانیمدت را در حافظه نگه دارد، مدل کنترل دسترسی بیش از حد گسترده است. برای سادهسازی این فرآیند احراز هویت در مقیاس وسیع، آداپتور Universal Trust راهکاری ارائه میدهد که تأیید اعتبار عاملها را تنها با یک فراخوانی API ممکن میسازد.
عملیاتی کردن چرخش و حسابرسی
چرخش رمز باید یک کنترل عملیاتی خودکار باشد، نه یک کار دستی. اعتبارنامههای زمان اجرا باید زمان-تا-زنده (TTL) بسیار کوتاهی داشته باشند که اغلب با دقیقه سنجیده میشود نه روز. این کار پنجره ریسک را سریعتر از هر چرخه جایگزینی دستی میبندد. انقضای خودکار مدلی استوارتر از جایگزینی دستی است.
هر صدور و فراخوانی باید در ردپای حسابرسی ثبت شود. مانیتورینگ به اندازه استقرار حیاتی است، زیرا یک عامل عالی استقرار یافته با دید ضعیف، همچنان میتواند از اعتبارنامههای معتبر بدون شناسایی سوءاستفاده کند. اصل «حداقل دسترسی» تنها زمانی کار میکند که دقیق باشد: برای هر گردش کار یا ابزار از هویتهای جداگانه استفاده کنید، نه یک هویت واحد برای کل عامل.
چکلیست استقرار
پیش از ارسال یک عامل به محیط عملیاتی، بررسی استقرار را انجام دهید. شکستهای اعتبارنامه معمولاً ناشی از یک کنترل گمشده در یک طراحی منطقی است. موارد زیر را تأیید کنید:
- عدم وجود رمزهای سختافزاری در کد، پرامپتها، ایمیجهای کانتینر، نوتبوکها یا لاگهای CI.
- عدم وجود یک حساب سرویس گسترده واحد برای Salesforce، PostgreSQL، Stripe، Slack یا APIهای داخلی.
- هر فراخوانی ابزار به حداقل مجوزهای مورد نیاز برای آن وظیفه نگاشت شده است.
- چرخش رمز وجود دارد، مالک دارد و تست شده است، نه اینکه فقط مستند شده باشد.
- لاگ حسابرسی برای خواندن رمزها، تبادل توکنها و فراخوانیهای ابزارهای دارای امتیاز فعال است.
- محیطهای توسعه و عملیات در مسیرهای Vault، نقشهای IAM و Workloadهای کوبرنتیز جدا شدهاند.
- اسکن رمزها در Git و CI اجرا میشود.
- تلاشهای ناموفق برای دسترسی ثبت و بررسی میشوند، نه اینکه بیصدا نادیده گرفته شوند.
- ابطال اضطراری مستند شده است تا یک رمز لو رفته سریعاً قطع شود.
اشتباهات رایج شامل این است که Vault را خط پایان بدانیم؛ اگر عامل بتواند همیشه همان رمز قدرتمند را بازیابی کند، ریسک فقط جابهجا شده است، نه کاهش. اگر دسترسی کامل «در لحظه» هنوز ممکن نیست، گام میانی استفاده از هویتهای مجزا برای هر عامل، کاهش شدید محدوده دسترسی و لاگگذاری تأیید شده است.
سوالات متداول
امنترین پیشفرض برای مدیریت اعتبارنامههای هوش مصنوعی در عاملهای عملیاتی چیست؟
امنترین پیشفرض، ترکیب هویت Workload با صدور اعتبارنامههای کوتاهمدت و محدود از طریق Vault برای هر فراخوانی ابزار است. این کار از وجود رمزهای دائمی روی عامل جلوگیری کرده و شعاع تخریب را در صورت افشای توکن در زمان اجرا، لاگگذاری یا دیباگ محدود میکند.
مدیریت اعتبارنامهها برای دسترسی به CRM چه تفاوتی با دسترسی به پایگاهداده دارد؟
دسترسی به CRM بهتر است از طریق مجوزهای OAuth با محدوده (Scope) باریک و متصل به اقدامات خاص کنترل شود. دسترسی به پایگاهداده باید به نفع نقشهای فقط-خواندنی، دسترسی به Replica یا کاربران موقت با محدودیتهای شدید در سطح Schema باشد تا از تخریب گسترده دادهها جلوگیری شود.
چرا مدیریت اعتبارنامهها باید از قرار دادن رمزها در متغیرهای محیطی پرهیز کند؟
متغیرهای محیطی رمزها را در دسترس محیط اجرا، اپراتورها و مسیرهای دیباگ قرار میدهند. آنها را نمیتوان برای هر اقدام بهطور مجزا محدود کرد و اغلب برای مدت طولانی ایستا میمانند که احتمال به خطر افتادن و جابهجایی عرضی (Lateral Movement) را افزایش میدهد.
عاملهای عملیاتی هر چند وقت یکبار باید اعتبارنامهها را بچرخانند؟
اعتبارنامههای جایگزین طولانیمدت باید طبق یک برنامه زمانی ثابت چرخانده شوند، اما اعتبارنامههای زمان اجرا باید TTL بسیار کوتاهی (در حد چند دقیقه) داشته باشند. انقضای خودکار روش ترجیحی برای بستن پنجرههای ریسک است.
وقتی عاملی در دریافت اعتبارنامه یا توکن شکست میخورد، چه اتفاقی باید بیفتد؟
یک عامل عملیاتی باید «بسته شکست بخورد» (Fail Closed)، دلیل عدم دسترسی را با بستر مناسب برای بررسی ثبت کند و از حلقههای تکرار (Retry Loops) که مکرراً درخواست دسترسی سطح بالا میدهند، اجتناب کند. این وضعیت باید باعث فعال شدن هشدار برای پیکربندی اشتباه یا انحراف از سیاستها شود.
این رویکرد پیچیدگی اولیه را افزایش میدهد. راهاندازی تبادل توکن و نقشهای محدود زمان بیشتری نسبت به یک کلید API مشترک میگیرد. با این حال، این تنها راه محدود کردن شعاع تخریب در یک سیستم خودمختار است. این تغییر در رویه امنیتی به این معناست که «هویت» هوش مصنوعی دیگر یک کلید ایستا نیست، بلکه مجموعهای از مجوزهای پویا و سیاستمحور است. هدف این است که اطمینان حاصل شود هیچ عاملی رمز گستردهای را بیش از زمان مورد نیاز برای یک اقدام خاص در اختیار ندارد.



گفتگو