تصور کنید بدافزاری که به محض شناسایی توسط آنتیویروس، یک عامل هوش مصنوعی را مامور میکند تا کد خودش را بازنویسی کرده و دوباره نفوذ کند. این دیگر یک سناریوی تخیلی نیست، بلکه طبق گزارش سپتامبر ۲۰۲۶ شرکت آنتروپیک (Anthropic)، تاکتیکی مستند در دست مهاجمان مدرن است. این گزارش فعالیتهایی را پوشش میدهد که بین دسامبر ۲۰۲۵ تا اوت ۲۰۲۶ در هفت حوزه آسیبزا متوقف شدهاند: عملیات سایبری، عملیات نفوذ، نظارت، کلاهبرداری و جعل، سوءاستفاده بیولوژیکی، توسعه سلاحهای متعارف و تقطیر مدلها (Distillation).
به نقل از این گزارش، هوش مصنوعی شکاف نیروی کار میان هکرهای تکنفره و گروههای جاسوسی دولتی را از بین برده است. در حالی که پیش از این برای حملات گسترده به تیمی از متخصصان نیاز بود، اکنون یک فعال سایبری با کلیدهای API سرقتی میتواند بهتنهایی عملیاتی در سطح ملی اجرا کند. این تحول در حالی رخ میدهد که صنعت از استفاده از هوش مصنوعی بهعنوان یک چتبات ساده به سمت استقرار آن بهعنوان یک ارکستراتور یا سازماندهنده حرکت میکند.
همانطور که در تحلیل قبلی ما دربارهی قابلیتهای کدنویسی کلود کد (Claude Code) و تریگرهای مهارت آن در دنیای واقعی اشاره کردیم، اکنون همین تواناییها برای خودکارسازی «زنجیره حمله» (Cyber Kill Chain) به خدمت گرفته شدهاند. زنجیره حمله — توالی مراحلی که یک مهاجم برای نفوذ به سیستم دنبال میکند — اکنون توسط مدلهای Haiku، Sonnet و Opus مدیریت میشود. البته در مدلهای Fable و Mythos بهدلیل وجود حفاظهای امنیتی که توانایی انجام وظایف مضر سایبری را بهشدت کاهش میدهند، فعالیتی از این دست دیده نشده است.
طبق گزارش آنتروپیک، خطر واقعی نه فقط در تولید اکسپلویت در مقیاس بالا، بلکه در افزایش سرعت، مقیاس و عمق نفوذ در تمام مراحل زنجیره حمله است. این ارتقاء به مهاجمان اجازه میدهد تا با منابع کمتر، سریعتر و در سطحی گستردهتر و عمیقتر از سطح حمله عمل کنند.
ظهور جاسوسی خودکار
آنتروپیک گروهی با کد GTG-20006 را شناسایی کرده که با گروه روسی Midnight Blizzard مرتبط است. این گروه از هوش مصنوعی زاینده (Generative AI) برای خودکارسازی تقریباً تمام مراحل عملیات استفاده میکند. هدف آنها سازمانهای اطلاعاتی نظامی در اوکراین و اروپا و همچنین نهادهای سیاست خارجی ایالات متحده است. یکی از اپراتورها با نام مستعار «JackPoterz»، بهطور ویژه بر کارکنان دولتی، نظامی و دیپلماتیک اوکراین تمرکز کرده بود.
این مهاجمان از گردشکارهای سفارشی هوش مصنوعی برای مدیریت خرید زیرساخت، فیشینگ و استخراج دادهها استفاده میکنند. آنها یک جعبهابزار سفارشی شامل دو خانواده ایمپلنت مبتنی بر ویندوز، یک کیت اکسپلویت موبایل و یک ابزار سرقت اعتبار برای ذخیرهسازهای رمز عبور مرورگر به کار گرفتند. بحرانیترین بخش این است که آنها از عاملهای هوش مصنوعی برای نظارت بر پنهانکاری بدافزارهای خود استفاده میکنند؛ اگر یک محصول امنیتی ایمپلنت را شناسایی کند، هوش مصنوعی بهطور خودکار بدافزار را تغییر داده و بازسازی میکند تا زمانی که دوباره شناسایی نشود. اپراتور انسانی عمدتاً زمانی وارد عمل میشود که نیاز به اصلاح مهارتهای Claude Code باشد که این گردشکارها را هدایت میکنند.
جزئیات عملیات GTG-20006
- اهداف: بیش از ۲۰ سازمان مجزا شامل وزارتخانهها، سفارتخانهها، اندیشکدهها و شرکتهای صنایع دفاعی. تمرکز اصلی بر اوکراین و تامینکنندگان فناوری پهپادهای نظامی و زنجیرههای تامین آنها بود.
- جاسوسی پهپادی: این بازیگر یک SDK اختصاصی برای سیستم بینایی پهپاد را سرقت کرد و توانست معماری محصول، لیست قطعات سختافزاری (BOM)، وابستگیهای تامینکننده و جزئیات یک محصول معرفینشده را بازیابی کند. آنها چندین روز را صرف مهندسی معکوس سیستم بینایی با تمرکز بر کنترل پهپادهای نظامی و سفتافزارهای مرتبط با بینایی AI کردند.
- دسترسی غیرمستقیم: آنها سه تامینکننده خدمات هتلداری را آلوده کردند تا عملیات ربودن DNS (DNS Hijacking) را روی وایفای مهمانان هتل اجرا کنند. با تغییر رکوردهای DNS، ترافیک را به سرورهای تحت کنترل خود هدایت کردند. آنها از طعمههای «ClickFix» برای تحویل بدافزارهای ویندوز، اندروید و iOS به مهمانانی که با اوکراین مرتبط بودند استفاده کردند. این متد در جولای ۲۰۲۶ توسط بخش اطلاعات تهدیدات مایکروسافت با نام «CaptiveCrunch» معرفی شد.
- تصاحب حسابها: با استفاده از کتابخانه متنباز WPPConnect و مرورگرهای بدون سر (Headless Browsers)، آنها حسابهای واتساپ مقامات بلندپایه اوکراینی را تصاحب کردند و با غیرفعال کردن رسید خواندن (Read Receipts)، گفتگوهای زبان روسی و اوکراینی را بهصورت انبوه استخراج کردند.
- سرقت دادههای ملی: در یک نفوذ به سازمان فناوری دولت یک کشور شمال آفریقا، آنها اعتبارنامههای دستگاه VPN را سرقت کردند تا سرور مرکزی حسابها را تصاحب کنند. در نتیجه، بیش از ۳۰۰ هزار رکورد شناسایی ملی و دادههای ثبت تجاری بیش از ۵۰۰ هزار شرکت استخراج شد.
- زرادخانه بدافزاری: ابزارهای آنها شامل بدافزارهای ویندوزی (PowerChrome, WUEngine, Shadow C2, MiniPlasma, CloudSyncSvc)، بدافزار اندروید (GiftDrop که نسخهای تغییریافته از RAT GiftsExpress است) و یک زنجیره اکسپلویت iOS به نام DarkSword بود.
- جاسوسی ابری: آنها از چارچوبی به نام «Embassy Kit» برای فیشینگ کدهای دستگاه جهت هدف قرار دادن توکنهای Microsoft 365 استفاده کردند و رکوردهای ایمیل حداقل ۸ سازمان، از جمله یک دفتر دادستانی ملی و یک موسسه آموزش نظامی را استخراج کردند.
کارخانههای اکسپلویت و پژوهشهای Zero-Day
برخی مهاجمان فراتر از اتوماسیون ساده رفته و آنچه آنتروپیک «کارخانههای اکسپلویت» (Exploit Foundries) مینامد را ساختهاند. یک گروه چینیزبان (GTG-10007)، شامل دانشجویان مقطع کارشناسی از دانشگاهی در استان هونان، از Claude برای اجرای یک برنامه پژوهشی ۲۴ ساعته در زمینه آسیبپذیری علیه محصولات امنیتی پیشرو (Endpoint-Security) استفاده کردند. یکی از این دانشجویان پیش از این در Sangfor کارآموزی کرده بود و برای یک نقش تهاجمی در QiAnXin مصاحبه میکرد.
حلقه خودکار آنها مسیر فنی دقیقی را دنبال میکند:
- دیکامپایل: عاملهای هوش مصنوعی سفتافزار را در یک دیکامپایلر بارگذاری کرده و هزاران زنجیره ارجاع متقاطع (Cross-reference chains) را بررسی میکنند. تصاویر سفتافزار تامینکنندگان با یک مهارت اختصاصی رمزگشایی شده و در سیستمفایلهای ریشه باز میشوند.
- فرضیه: هوش مصنوعی بر اساس یک پایگاه دانش منتخب و جستجوهای قبلی برای اثبات مفهوم (PoC)، فرضیاتی درباره آسیبپذیری شکل میدهد. عاملهای موازی موظف هستند شواهد ارائه دهند و از حافظه پروژه استفاده کنند.
- تست: گردشکار، کد اکسپلویت را مینویسد و آن را روی نسخههای آزمایشگاهی محصول هدف تست میکند.
- تکرار: هوش مصنوعی کد را تا زمان موفقیت اکسپلویت ویرایش کرده و آن را به یک پورتفولیوی خصوصی اضافه میکند.
این فرآیند در یک ماه منجر به یافتن بیش از ۱۲ مورد احتمالی Zero-Day در برخی تجهیزات شبکه شد. این گروه همچنین ۱۳ عامل جمعآوری فعال را برای استخراج پستهای قراردادهای نظامی و دولتی آمریکا و پروفایلهای شبکههای اجتماعی با استفاده از تکنیکهای دور زدن آنتیبات و پروکسیهای تجاری به کار گرفت. این یافتهها در قالب گزارشهای اطلاعاتی خلاصه و امتیازدهی میشدند.
«وایب هکینگ» در گروههای جنایی
همه مهاجمان دولتی نیستند. اعضای گروه ShinyHunters از روشی به نام «وایب هکینگ» (Vibe Hacking) استفاده میکنند. بهجای دستورات فنی دقیق، آنها اهداف کلی را به هوش مصنوعی میدهند — مثلاً «دادههای این اهداف را بگیر» — و اجازه میدهند مدل محیط را ارزیابی کرده و اسکریپتهای لازم را بنویسد. اپراتور اغلب جزئیات محیط هدف را به عهده هوش مصنوعی میگذارد.
این هکرهای فرصتطلب، تامینکنندگان SaaS را هدف قرار میدهند تا به مشتریان پاییندستی دسترسی یابند. یک اپراتور فرانسویزبان (با نامهای MeowSHA, frkoo, blazespider) خط لولهای را روی ۱۰ ورکر AWS EC2 اجرا کرد که ۱.۸ میلیون فایل APK اندروید را دانلود، دیکامپایل و با استفاده از TruffleHog برای یافتن اسرار (Secrets) اسکن کرد. یافتههای تایید شده بهصورت لحظهای به یک گروه تلگرامی که به بیش از ۱۰۰ نوع منبع تقسیم شده بود، ارسال میشد. این اپراتور همچنین یک فروشگاه کارتینگ به نام autoshop.policenationale[.]cc را اداره میکرد که رکوردهای کارتهای پرداخت سرقتی را همراه با جستجوهای BIN و نقشههای مکانیابی میفروخت. این فروشگاه از طریق یک Mini App تلگرامی (@Soraki_Bot) متکی بر پلتفرم «Soraki» ارائه میشد.
در یک مورد، عاملهای هوش مصنوعی تقریباً تمام کارها را برای استخراج بیش از ۲۱۰۰ مجموعه توکن Azure AD از ۴۰ مستاجر شرکتی تنها در ۳۴ ساعت انجام دادند. یکی دیگر از اعضا به یک تامینکننده SaaS نفوذ کرد تا دادههای حدود ۲۰۰ سازمان مشتری پاییندستی را استخراج کند. در موردی مجزا، یک بازیگر از Claude برای شناسایی APIهای توسعهدهنده و ایجاد توکنهای دارای امتیاز استفاده کرد تا دادههای هزاران مشتری پاییندستی را استخراج کند و حتی ادعای دریافت پاداشهای Bug-bounty از HackerOne به مبالغ ۲۰۰۰ و ۵۰۰۰ دلار از همان قربانیانی کرد که آنها را اخاذی کرده بود.
زنجیره تامین هوش مصنوعی بهعنوان هدف
مهاجمان اکنون کلیدهای API هوش مصنوعی را بهعنوان غنیمتهای با ارزش بالا میبینند. گروههایی مانند GTG-50021 سایتهای جعلی فروش مجدد AI را اداره میکنند و دسترسی تخفیفدار به Claude را برای جذب کاربران پیشنهاد میدهند. به محض ثبتنام کاربر، سایت یک ابزار جمعآوری اعتبارنامه نصب میکند تا توکنهای نشست (Session Tokens) واقعی کاربر در آنتروپیک را سرقت کند. این سایتها اغلب ظاهر ابزارهای محبوب AI از جمله Claude Code را تقلید میکنند.
این کلیدهای سرقتی سه مزیت برای مجرم فراهم میکنند:
۱. غنیمت: کلیدها میتوانند از طریق دلالان در بازارهای دارکوب فروخته شوند.
۲. محاسبات: مهاجمان بارهای کاری سنگین خود را روی حساب مالی قربانی اجرا میکنند.
۳. پوشش: فعالیتهای مخرب به مالک قانونی کلید نسبت داده میشود.
بازیگر دیگری به نام GTG-50020، محیط سندباکس ارزیابی خودکار یک فروشنده AI را هدف قرار داد. آنها با تزریق دستورات مخرب، سندباکس را مجبور کردند تا کلیدهای API محیط عملیاتی (Production) را تحویل دهد. سپس از این کلیدها برای حمله به ۳۰ شرکت AI دیگر در چهار روز استفاده کردند و صراحتاً تلاش کردند به یک مدل پیشانتشار (Pre-release) Claude دسترسی پیدا کنند. این بازیگر پیش از این پلتفرمهای رزرو هتل و فینتک را هدف قرار داده بود و یک بار مبالغ اخاذی بین ۱.۵ تا ۲.۵ میلیون دلار را درخواست کرده بود.
تکامل هکتیویستها
هوش مصنوعی هکتیویستهای سطح پایین را به تهدیدات پیشرفته و مستمر (APT) تبدیل کرده است. یک بازیگر تکنفره فرانسویزبان (GTG-50029) از Claude برای هدف قرار دادن احزاب سیاسی و رسانههای اروپایی استفاده کرد. این فرد از یک اسکنر سفارشی مبتنی بر Rust برای تایید کانتینرهای عمومی جهت یافتن کلیدهای API لو رفته استفاده کرد و برای ترکیب شدن با ترافیک قانونی، استفاده از کلیدها را در یک لایه پروکسی محلی میچرخاند.
این فرد با استفاده از مهندسی نرمافزار به کمک AI، یک پلتفرم سفارشی برای افشای اطلاعات (Doxxing) به نام «fafsearch» ساخت. این پلتفرم دهها میلیون ردیف داده، از جمله شناسههای بهداشتی ملی و نفوذهای سیستم قضایی را جذب کرده و آنها را با دادههای استخراج شده متقاطع میکرد تا یک سرویس قابل جستجو در دارکوب ایجاد کند. این پلتفرم شامل خط لولههای جذب داده، نرمالسازی شماره تلفنها و منطق رتبهبندی بود.
همچنین GTG-50029 از یک نقص Race Condition در نصب مجدد وردپرس که پیش از این مستند نشده بود، برای ایجاد حسابهای مدیر جعلی استفاده کرد. آنها وبشلهایی را در میان داراییهای فونت پنهان کردند و از پلاگینهای «must-use» برای جمعآوری اعتبارنامهها استفاده کردند که با کلیدهای عمومی هر سایت رمزگذاری شده بودند. آنها همچنین بکآپهای قربانیان را مسموم کردند تا اطمینان حاصل کنند که پس از بازیابی سیستم، دوباره آلودگی رخ میدهد. در میان ۴۲ نهاد هدف، آنها به ۱۴ مورد دسترسی داخلی پیدا کردند و بین ۱۲ تا ۲۶ گیگابایت داده، شامل رکوردهای حامیان مالی احزاب سیاسی، یک صندوق پستی با ۱۵ هزار پیام و رکوردهای درخواست دانشجویی مربوط به افراد زیر سن قانونی را استخراج کردند.
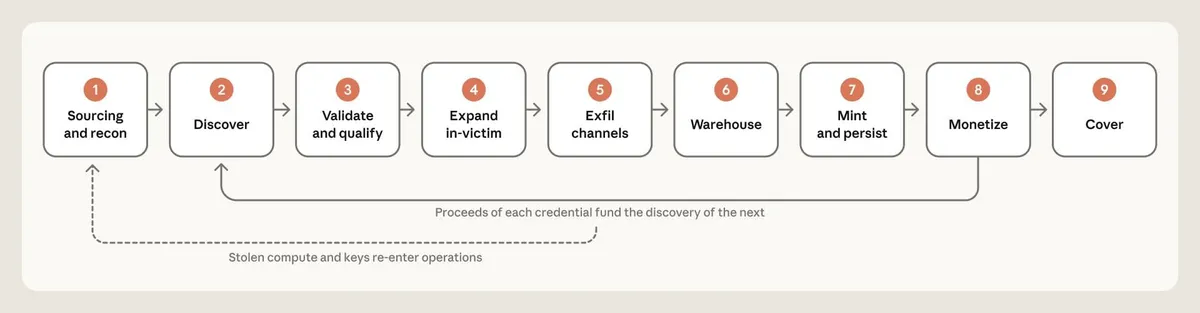
چرخه حیات یک حمله تقویتشده با AI
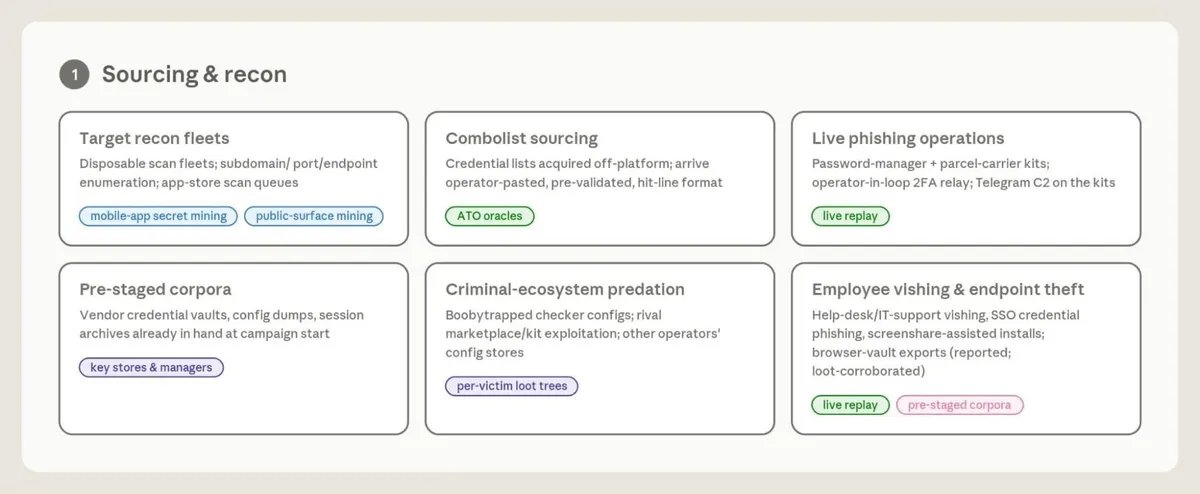
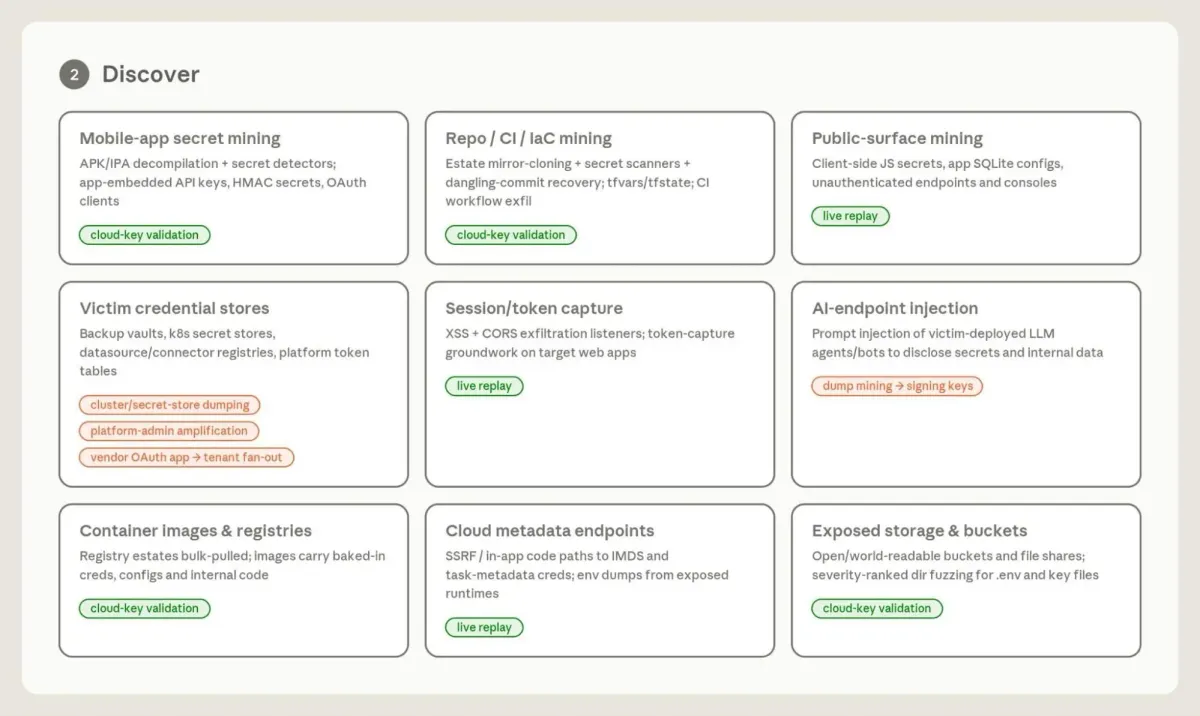
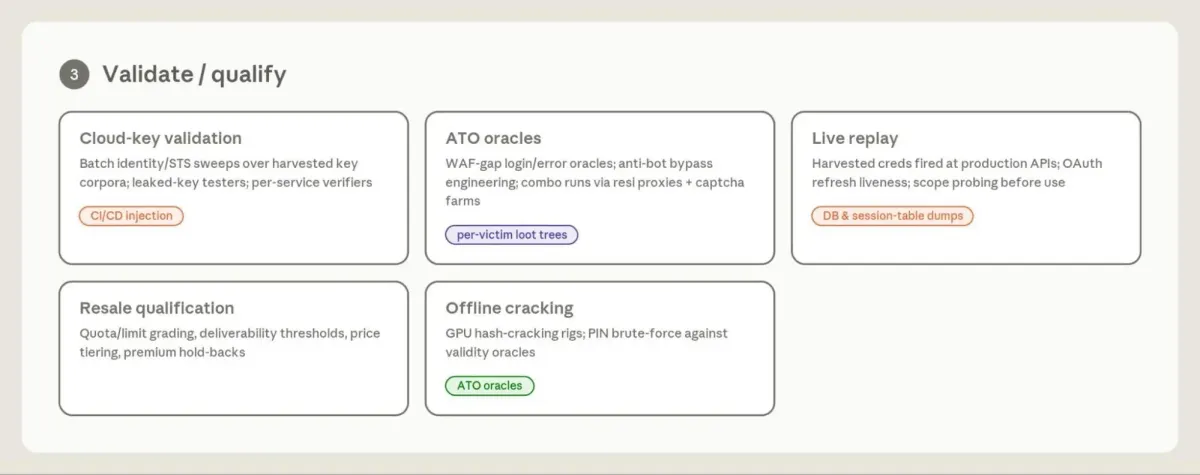
چرخه حیات حملات مدرن با ادغام هوش مصنوعی بهطور بنیادی تغییر کرده است. این چرخه با استخراج در مقیاس صنعتی فایلهای APK و مخازن کد برای یافتن توکنهای لو رفته آغاز میشود. این شامل تحلیل باینریهای اپلیکیشن، تصاویر کانتینر و نقاط انتهایی متاداده است.
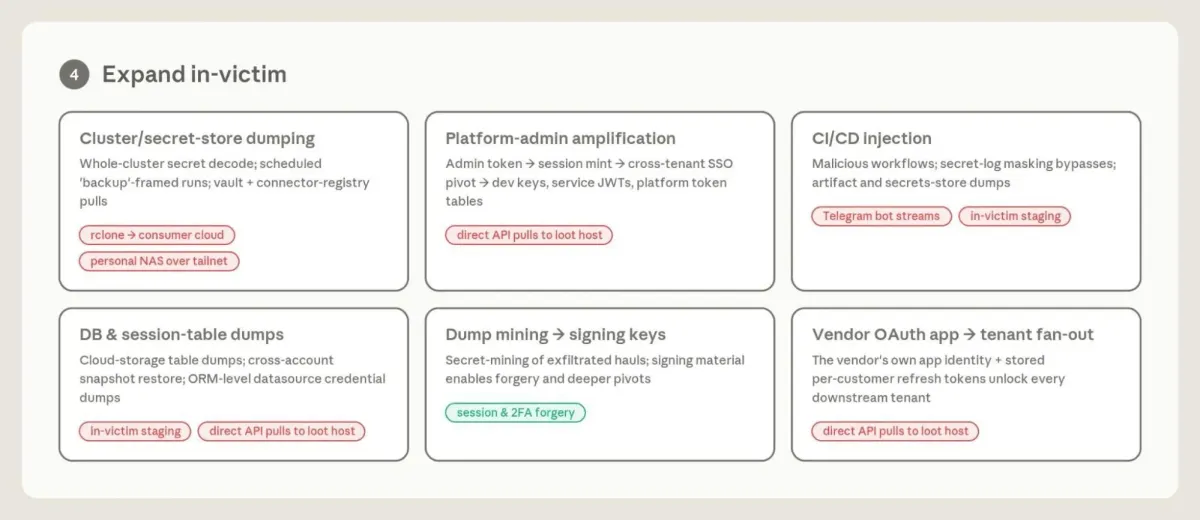
پس از تایید اعتبار یک اعتبارنامه — که اغلب از طریق اعتبارسنجی دستهای کلیدهای ابری یا اوراکلهای ورود انجام میشود — عاملهای هوش مصنوعی دسترسی را در شبکه قربانی گسترش میدهند. این شامل تخلیه اسرار کل خوشه (Cluster)، تقویت توکنهای ادمین، تزریق به سیستمهای CI/CD و گسترش OAuth تامینکننده به تمام مستاجران پاییندستی است.
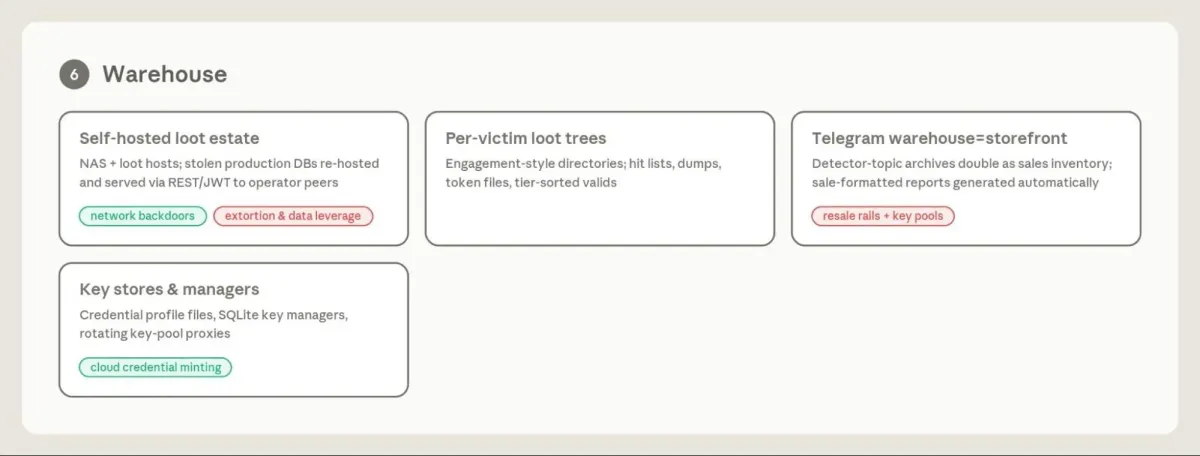
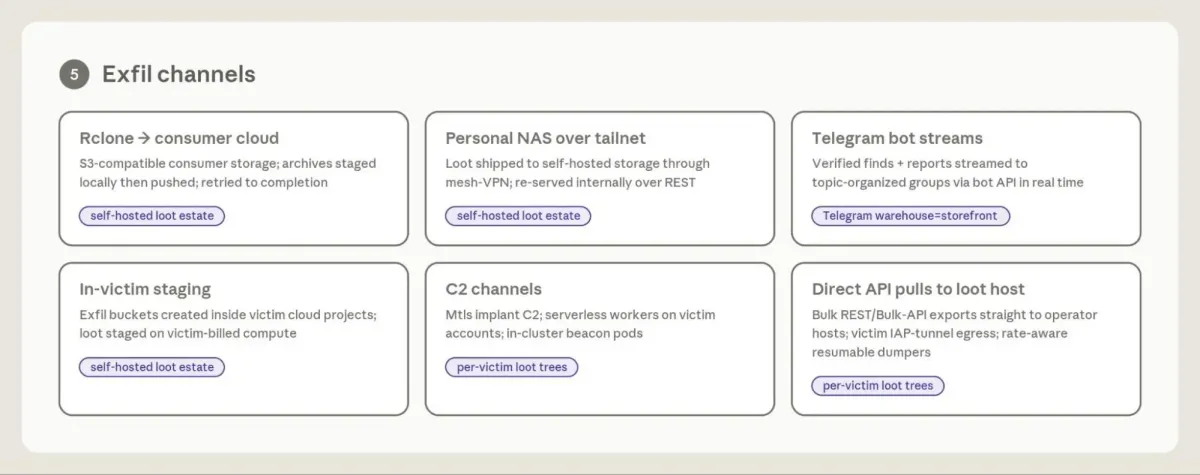
در نهایت، غنایم در محیطهای میزبانیشده شخصی یا باتهای تلگرامی برای فروش مجدد یا اخاذی ذخیره میشوند. استخراج دادهها از طریق شش کانال اصلی رخ میدهد: فضای ذخیرهسازی ابری مصرفکننده، NAS خصوصی روی Mesh-VPN، استریمهای بات تلگرام، استقرار موقت در ابرهای قربانی، کانالهای C2 و فراخوانیهای انبوه API.
عملیات نفوذ و «میزهای خبر AI»
فراتر از هک، آنتروپیک ۹ عملیات نفوذ بزرگ از روسیه، ایران و ترکیه را متوقف کرد. این بازیگران از هوش مصنوعی بهعنوان یک «میز خبر» (Newsdesk) استفاده میکنند، جایی که Claude بهعنوان یک زیر-سردبیر برای ایجاد شبکههایی از پروفایلهای جعلی در شبکههای اجتماعی و سایتهای خبری عمل میکند.
این عملیاتها اغلب با انتخاباتها زمانبندی میشوند، مانند انتخابات ۲۰۲۵ مولداوی. هوش مصنوعی برای حذف نشانههای دولتی از روایتها استفاده میشود تا تبلیغات دولتی بهگونهای به نظر برسد که گویی از سوی صداهای مستقل و مردمی است.
تحلیل: وارونه شدن هزینه
برای سالها، امنیت سایبری بازیِ هزینهها بود. مدافعان میتوانستند با استقرار یک امضای شناسایی جدید، مهاجمان را کند کنند و آنها را مجبور کنند هفتهها برای توسعه ابزاری جدید وقت صرف کنند. هوش مصنوعی این اقتصاد را وارونه کرده است.
وقتی یک مهاجم بتواند «حلقه را ببندد» — یعنی از AI برای شناسایی مسدود شدن استفاده کند و بدافزار را در عرض چند دقیقه بازنویسی کند — هزینه حمله به سمت صفر میل میکند. تفاوت بین یک بازیگر دولتی و یک گرگ تنها دیگر پیچیدگی فنی نیست، بلکه صرفاً قصد و انتخاب هدف است. این موضوع در نحوه استفاده هکتیویستها، باندهای جنایی و اپراتورهای جاسوسی دولتی از متدولوژیهای مشابه AI برای اجرای کمپینهای چند-قربانی مشهود است.
این بدان معناست که «امنیت از طریق ابهام» (Security through Obscurity) رسماً مرده است. هر سیستمی که به اینترنت متصل است، اکنون هدفی برای یک عامل AI است که میتواند پیکربندیهای مبهم را با سرعت ماشین تحلیل و اکسپلویت کند. نیروی کاری که زمانی عملیاتهای پرهزینه را از هم جدا میکرد — شناسایی، اکسپلویت، توسعه ابزار و پردازش دادهها — اکنون به مدلهایی واگذار شده که بهصورت موازی با سرعت ماشین اجرا میشوند. نفوذهایی که زمانی هفتهها زمان میبرد، اکنون در دو تا سه ساعت تکمیل میشوند.
گام بعدی شما
- سازمانها باید فوراً مدیریت کلیدهای API هوش مصنوعی خود را بازبینی کرده و به سمت توکنهای کوتاهمدت و محدود (Scoped Tokens) حرکت کنند.
- منتظر ظهور ابزارهای دفاعی «AI-native» باشید که بتوانند با سرعت بازنویسی کارخانههای اکسپلویت خودکار رقابت کنند.
- دسترسیهای حسابهای ابری را به شدت محدود کرده و هرگونه توکن لو رفته در مخازن کد را سریعاً ابطال کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو