اگر شبکهای از کنترلرهای صنعتی یا تجهیزات پزشکی را مدیریت میکنید، پنجره زمانی برای بهروزرسانیهای شما از چند هفته به چند ساعت کاهش یافته است. طبق اعلام شرکت آنتروپیک (Anthropic) در ۱۰ ژوئن ۲۰۲۶، مدلهای پیشرفته هوش مصنوعی اکنون میتوانند وصلههای امنیتی را تقریباً بهصورت آنی به اکسپلویتهای فعال تبدیل کنند.
نقشه راه جدید حملات
وصلههای امنیتی در واقع نقش یک نقشه راه ضمنی برای مهاجمان را دارند. مهاجم با مقایسه کد قدیمی و جدید، دقیقاً میفهمد نقص کجا بوده است. در گذشته، این فرآیند دستی هفتهها زمان میبرد و نیاز به تخصص بالا داشت. تحلیل سال ۲۰۲۰ شرکت ماندیانت (Mandiant) نشان داد ۱۶ مورد از ۲۵ آسیبپذیری بیش از یک ماه زمان بردند تا مورد بهرهبرداری قرار گیرند. اما امروز این شکاف در حال ناپدید شدن است. صنعت در حال حرکت از تهدیدات «N-Day» به سمت تهدیدات «N-Hour» است.
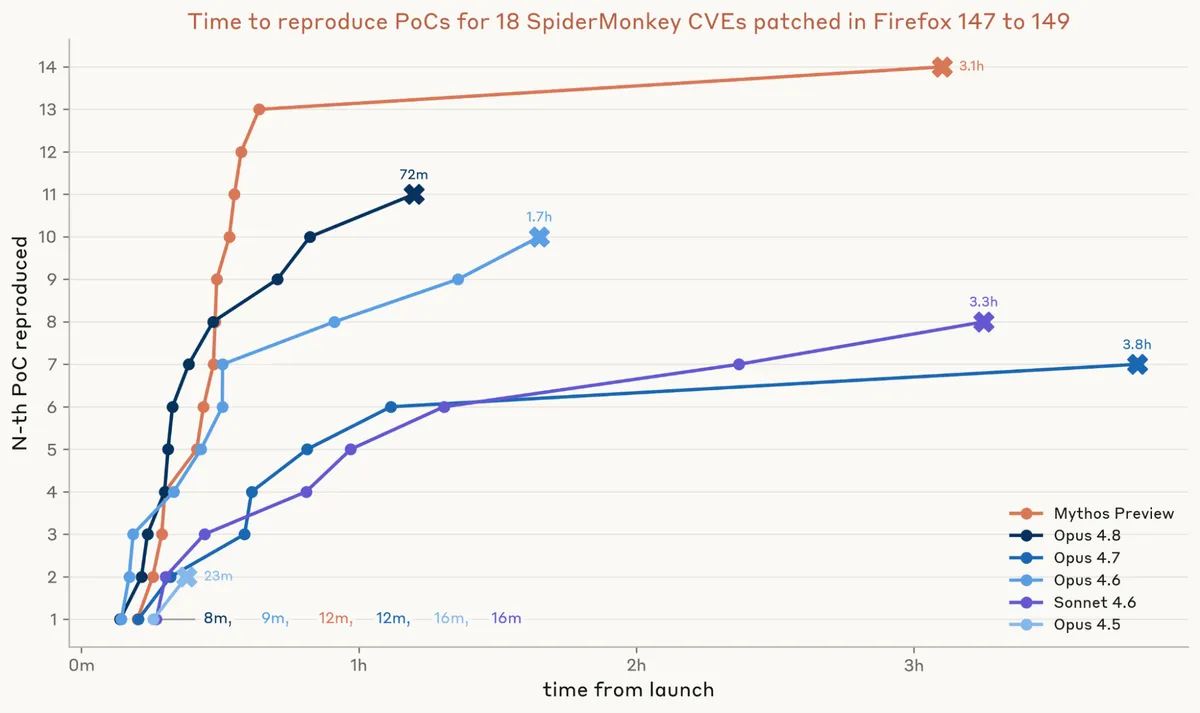
پژوهشگران شش مدل Claude، از جمله مدل منتشرنشدهی Mythos Preview را آزمایش کردند. برای تست این مدلها، آنها ۱۸ وصله امنیتی برای SpiderMonkey — موتور جاوااسکریپت در فایرفاکس (Firefox) — به کار گرفتند. فایرفاکس انتخاب شد چون بهروزرسانیهای خودکار آن و تغییر استراتژی اخیر موزیلا از آپدیتهای ماهانه به آپدیتهای جزئی هفتگی، بهترین سناریوی ممکن برای مدافعان است. اگر حتی این بازههای زمانی کوتاه هم قابل نفوذ باشند، وضعیت سایر نرمافزارها بسیار بدتر است.
جزئیات تست SpiderMonkey
مدل Mythos Preview در این آزمایشها با نتایج زیر پیشتاز بود:
- سرعت: ۱۴ مورد از ۱۸ آسیبپذیری را شناسایی کرد. اولین اثبات مفهوم (Proof of Concept) تنها در ۱۲ دقیقه ظاهر شد و ۱۳ مورد دیگر تا دقیقه ۴۰ تولید شدند. مورد چهاردهم حدود سه ساعت زمان برد.
- موفقیت: ۸ اکسپلویت فعال را در ۱۲ ساعت ساخت. اولین اکسپلویت یک ساعت پس از انتشار وصله آماده شد؛ یعنی ۱۸ روز پیش از آنکه نسخه اصلاحشدهی فایرفاکس ۱۴۸ توزیع شود.
- ثبات: در تستهای قابلیت اطمینان (۵۰ بار اجرا برای هر آسیبپذیری)، ۷ مورد از ۱۸ باگ را در هر بار تلاش بهطور کامل بازتولید کرد.
در مقابل، مدل Opus 4.8 تنها ۱۱ باگ و ۲ اکسپلویت پیدا کرد. مدلهای Opus 4.6 و Sonnet 4.6 هر کدام تنها به یک اکسپلویت دست یافتند. مدلهای Opus 4.8 و 4.6 تنها برای یک آسیبپذیری توانستند به سطح ثبات مذکور برسند.
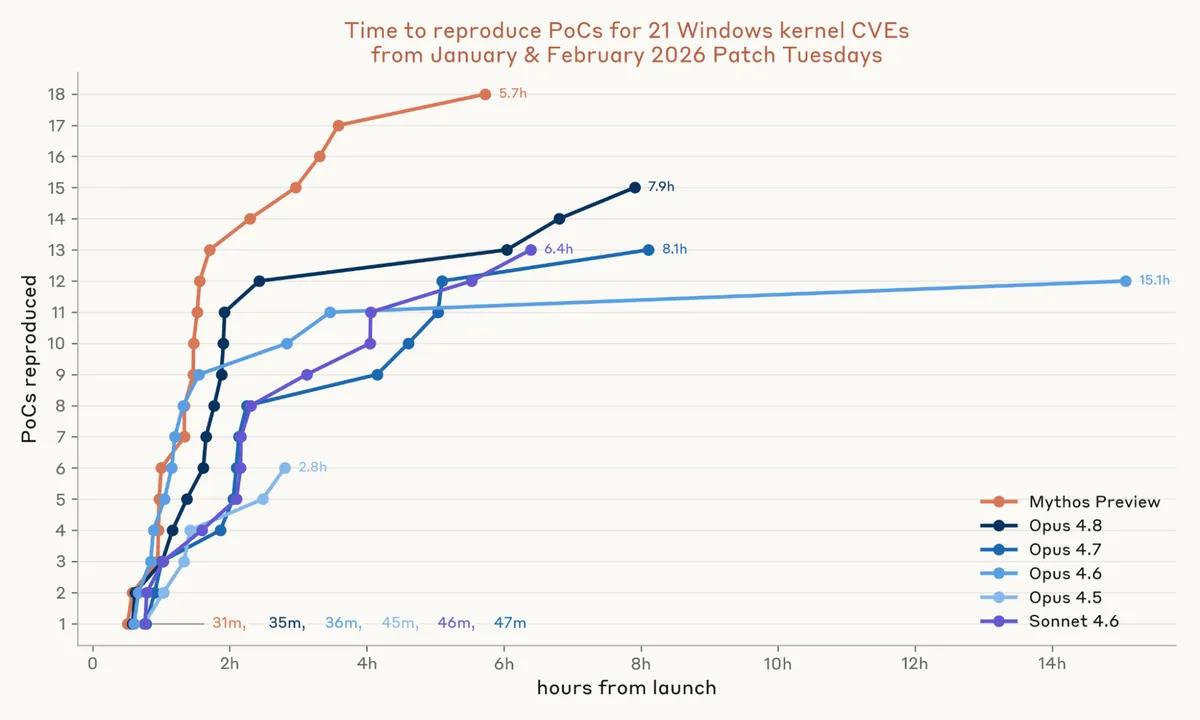
آزمون دوم روی هسته (Kernel) ویندوز (Windows) با استفاده از ۲۱ آسیبپذیری مربوط به «سهشنبههای وصلهگذاری» (Patch Tuesdays) ژانویه و فوریه ۲۰۲۶ متمرکز بود. این باگها به مهاجم اجازه میدادند از حسابهای کاربر محدود به دسترسی کامل ادمین (Admin) برسند. این مرحله سختتر بود چون مدلها به کد منبع دسترسی نداشتند و باید بر اساس فایلهای باینری کامپایلشده، نمادهای دیباگ عمومی، تفاوت (diff) توابع تغییر یافته، اطلاعیههای عمومی مایکروسافت و دکامپایلهای ماشینی حاصل از ابزار تحلیل Ghidra عمل میکردند.
جزئیات هسته ویندوز
به گزارش آنتروپیک، مدل Mythos Preview توانست ۱۸ مورد از ۲۱ آسیبپذیری را در کمتر از ۶ ساعت و با هزینه ۲۲۰۰ دلار اعتبار API پیدا کند. مدلهای دیگر امتیاز کمتری گرفتند: Opus 4.8 تعداد ۱۵ مورد و مدلهای Sonnet 4.6 و Opus 4.7 تعداد ۱۳ مورد را یافتند.
- بالا بردن سطح دسترسی: مدل Mythos Preview تنها مدلی بود که توانست دسترسی کامل به سطح SYSTEM را به دست آورد. این مدل ۸ زنجیره حمله فعال مختلف را با هزینه تقریبی ۱۵۷۰۰ دلار ساخت که میانگین هزینه هر اکسپلویت ۲۰۰۰ دلار بود.
- دور زدن رتبهبندیها: ۱۳ مورد از ۱۴ آسیبپذیری که مایکروسافت آنها را «بعید» (unlikely) یا «کماحتمال» (less likely) برای بهرهبرداری نامیده بود، توسط این مدل شکسته شدند. حتی برای یک مورد که رتبه «بعید» داشت، دسترسی کامل سطح SYSTEM به دست آمد.
این توانایی، رتبهبندیهای ریسک مایکروسافت را منسوخ میکند. طبق گزارش آنتروپیک، این رتبهها برای پژوهشگران امنیتی انسانی تنظیم شدهاند، نه برای هوش مصنوعی.
حتی با سیستم Windows Autopatch، هفت روز طول میکشد تا ۹۰٪ دستگاهها وصله را دریافت کنند و یازده روز زمان میبرد تا ریبوت اجباری انجام شود. تمام ۸ زنجیره حمله مدل AI پیش از آنکه حتی یک دستگاه بهطور خودکار آپدیت شود، تکمیل شده بودند.
گسترش تهدیدات
آنتروپیک تأکید میکند که مدلهای عمومی Claude نیز در صورت غیرفعال شدن فیلترهای ایمنی، میتوانند اکسپلویت بسازند، هرچند با موفقیت کمتر. احتمالاً مدلهای شرکتهای دیگر و نسخههای متنباز (Open-source) هم توانایی مشابهی دارند که این امر دایره مهاجمان بالقوه را گسترش میدهد. اگرچه حملات واقعی هنوز به یافتن هدف و دور زدن سیستمهای شناسایی نیاز دارند، اما زمانبرترین مرحله — یعنی توسعه اکسپلویت — اکنون به چند ساعت تقلیل یافته است.
این تغییر یعنی ریتم سنتی انتشار ماهانه اکنون یک نقطه ضعف است. برای کسبوکارها، تکیه بر سرعت وصلهگذاری یک بازی بازنده است، بهویژه برای سیستمهایی که پنجرههای تعمیر و نگهداری ثابت دارند یا نرمافزارهای وابسته به یک فروشنده (Vendor-locked) را اجرا میکنند. تنها راه حل پایدار، حذف کامل منابع باگ با مهاجرت به زبانهای امن از نظر حافظه مثل Rust یا پیادهسازی حفاظتهای سختافزاری است.
منتظر انتشار Claude Fable 5 باشید، مدل جدید آنتروپیک با محدودیتهای ایمنی قویتر. مدل Mythos 5 (بدون برچسب preview) همچنان فقط برای مؤسسات منتخب در دسترس است؛ محدودیتی که در حال حاضر اتحادیه اروپا را تحت تأثیر قرار داده است.



گفتگو