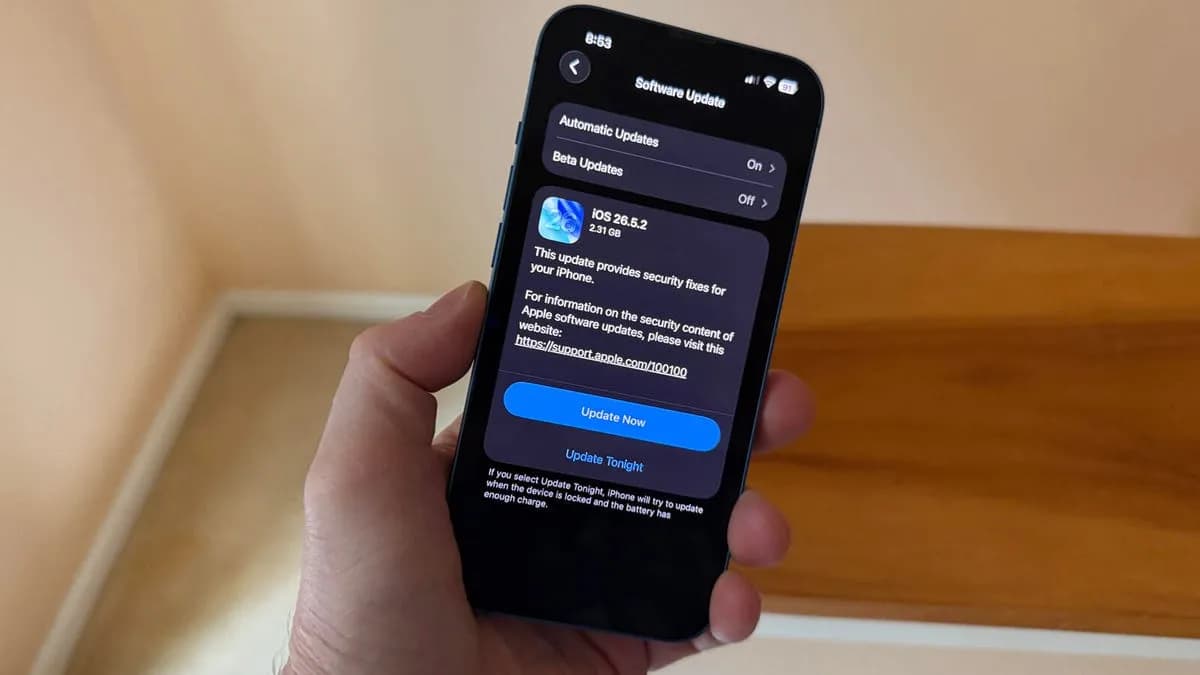
اگر همین حالا از آیفون یا مک استفاده میکنید، باید بدانید که سرعت حملات سایبری دیگر با توان انسان نیست، بلکه با سرعت پردازش ماشینها پیش میرود. در ۳۰ ژوئن ۲۰۲۶، شرکت اپل (Apple) نسخه ۲۶.۵.۲ را برای سیستمعاملهای خود منتشر کرد تا ۲۹ نقص امنیتی را پیش از آنکه توسط ابزارهای خودکار تبدیل به سلاح شوند، برطرف کند.
این تصمیم، چرخه سنتی بهروزرسانی نرمافزاری را به هم زد. بهطور معمول، شرکتها منتظر نسخههای اصلی — مانند نسخههای ۲۶.۶ که برای جولای برنامهریزی شده بود — میمانند تا وصلهها را بهصورت دستهجمعی ارائه دهند. اما ظهور هوش مصنوعی زاینده (Generative AI) — شبیه به دستیاری که میتواند میلیونها خط کد را در ثانیه برای یافتن یک اشتباه کوچک اسکن کند — فاصله زمانی بین کشف یک باگ و بهرهبرداری از آن را به شدت کوتاه کرده است. این روند تکاملی از سرعت عمل مدلهای جدید خبر میدهد، چنانکه اخیراً مدل GPT-5.5-Cyber در یک رقابت امنیتی از رقیب خود پیشی گرفت.

به گزارش رویترز (Reuters)، اپل صراحتاً نگرانیهای امنیتی ناشی از هوش مصنوعی را دلیل این عجله عنوان کرده است. طبق اعلام این شرکت، مهاجمان اکنون از هوش مصنوعی برای تسریع توسعه ابزارهای هک استفاده میکنند و به همین دلیل، اپل باید زمان بین اعلام اصلاحات و استقرار آنها برای عموم را به حداقل برساند. همانطور که در تحلیل قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، سرعت شناسایی نقاط ضعف در دنیای کدنویسی اکنون به یک رقابت میلیثانیهای تبدیل شده است؛ موضوعی که پیشتر در گزارش انتروپیک درباره تبدیل سریع وصلههای ویندوز به اکسپلویت مورد بررسی قرار گرفت.
جزئیات فنی وصلههای امنیتی
بر اساس مستندات منتشر شده، این بهروزرسانی ۲۹ آسیبپذیری را هدف قرار داده است:
- موتور وبکیت (WebKit Engine): اکثر حفرهها در موتور مرورگر اپل بودند که میتوانست منجر به سرقت دادههای حساس یا نصب بدافزار شود.
- هسته سیستمعامل (OS Kernel): تعداد محدودی از وصلهها مربوط به باگهای سطح عمیق هسته سیستم هستند.
- وضعیت بهرهبرداری: تا تاریخ انتشار، هیچیک از این ۲۹ مورد به عنوان «روز صفر» (Zero-day) در دنیای واقعی گزارش نشدهاند.
تصور کنید در مسابقهای هستید که هکرها موتور جت دارند. اگر اپل تا اواسط جولای صبر میکرد، دری را باز میگذاشت که اسکنرهای هوش مصنوعی در چند ثانیه آن را پیدا میکردند. این نشان میدهد غولهای نرمافزاری دیگر نمیتوانند به لوکسِ بهروزرسانیهای ماهانه تکیه کنند. همچنین افزایش حضور باتهای هوشمند در شبکه، ابعاد حملات را گستردهتر کرده است، همانطور که تسلط باتها بر ترافیک وب هزینهی کلاهبرداریهای آنلاین را افزایش داده است.
برای کاربر عادی، این یعنی دستگاه شما از لحظهای که یک باگ عمومی میشود، به هدف تبدیل میگردد. عصر «امنیت از طریق پنهانکاری» به پایان رسیده است؛ هوش مصنوعی هر آسیبپذیری را فوراً برای مجرمان سایبری شفاف و قابل اجرا میکند.
گام بعدی شما
- در آیفون یا آیپد به مسیر Settings > General > Software Update بروید.
- در مک به بخش System Settings مراجعه کنید.
- مطمئن شوید نسخه سیستمعامل شما به ۲۶.۵.۲ یا بالاتر ارتقا یافته است تا این ۲۹ شکاف بسته شوند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو