باید بدانید که تبلیغات پرزرقوبرق درباره مدلهای امنیتی هوش مصنوعی لزوماً با واقعیت فنی همخوانی ندارند. تصور کنید ابزاری را بخرید که ادعا میکند تمام درزهای امنیتی خانه شما را میبیند، اما در نهایت تنها یک پنجره نیمهباز را پیدا کند.
این اتفاق دقیقاً برای مدل Mythos (میتوس) شرکت Anthropic رخ داد. در حالی که این مدل به دلیل توانایی بالا در یافتن نقاط ضعف امنیتی، حتی از انتشار عمومی منع شده بود — موضوعی که پس از گزارشهای تکاندهنده درباره جهش این مدل در شکار باگها و شناسایی تعداد زیادی اکسپلویت مورد توجه قرار گرفت — نتایج بررسی روی کدبیس curl (کِرل) نشان داد که فاصله میان روایتهای شرکتی و کاربرد فنی بسیار زیاد است. این تست در زمانی رخ میدهد که تحلیل ایستا (Static Analysis) — تشبیه روزمره: مثل ویراستاری متنی که بدون خواندن کل کتاب، فقط غلطهای املایی را پیدا میکند — در حال جایگزینی روشهای سنتی است.
همانطور که در تحلیلهای پیشین ما دربارهی توهمات مدلهای زبانی اشاره کردیم، اعتماد مطلق به خروجی مدلها بدون بازبینی انسانی ریسک بالایی دارد. به نقل از توسعهدهنده ارشد curl، این اسکن روی ۱۷۸ هزار خط کد به زبان C انجام شد. اگرچه Mythos با اطمینان کامل ۵ آسیبپذیری (Vulnerability) — تشبیه روزمره: مثل یک قفل درب که در ظاهر سالم است اما با یک تکه کاغذ باز میشود — را «تأیید شده» اعلام کرد، اما بازبینی تیم امنیتی نشان داد که تنها یک مورد از آنها واقعاً درست و آن هم با شدت پایین است. این مورد قرار است در نسخه ۸.۲۱.۰ در اواخر ژوئن ۲۰۲۶ اصلاح شود.
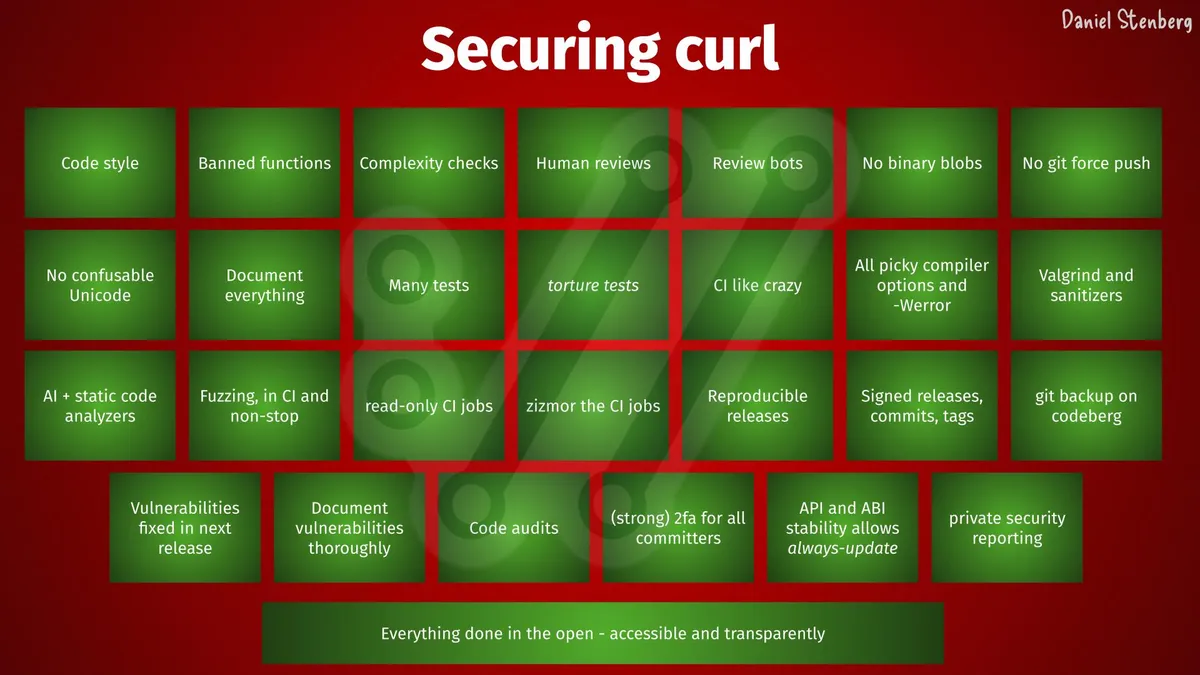
طبق گزارش منتشر شده، این مدل حدود ۲۰ باگ غیرامنیتی را نیز شناسایی کرد. برای مقایسه، ابزارهای دیگری مانند AISLE، Zeropath و Codex Security متعلق به OpenAI در ۱۰ ماه گذشته باعث اصلاح ۲۰۰ تا ۳۰۰ باگ در curl شدهاند که شامل دهها شناسه آسیبپذیری مشترک (CVE) — تشبیه روزمره: مثل یک کد شناسایی جهانی برای هر بیماری که پزشکان سراسر دنیا با آن میشناسند — بوده است.
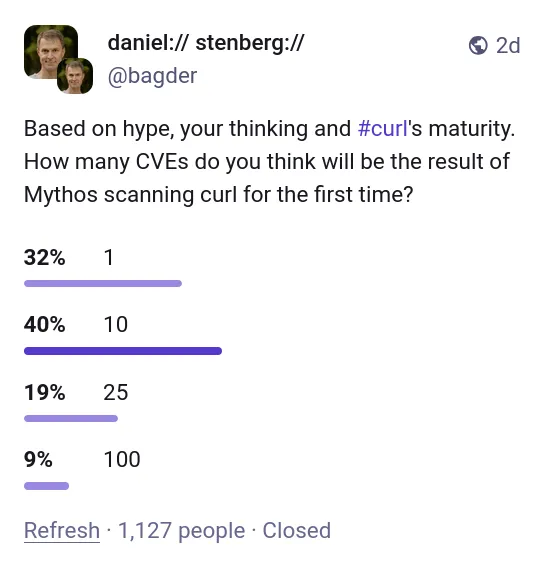
این نتیجه ثابت میکند که عبارت «قدرously good» یا «بهطرز خطرناکی خوب» بیشتر یک ترفند بازاریابی بوده است. هرچند تحلیلگران هوش مصنوعی بسیار برتر از ابزارهای سنتی هستند، اما بازدهی مدلهای پیشرو در حال کاهش است. برای توسعهدهندگان، درس اصلی این است که هیچ مدل «جادویی» وجود ندارد که بتواند جایگزین بررسیهای دقیق امنیتی شود.
گام بعدی شما
- برای بررسی جزئیات دقیق آسیبپذیری یافت شده، منتظر انتشار نسخه ۸.۲۱.۰ در اواخر ژوئن ۲۰۲۶ باشید.
- اگر از ابزارهای خودکار برای امنیت کد استفاده میکنید، حتماً خروجیها را با ابزارهای متقاطع (Cross-tool) بسنجید.
- به جای تکیه بر یک مدل واحد، از ترکیبی از مدلهای بازمتن و ابزارهای تخصصی تحلیل ایستا استفاده کنید.
اما تأثیر این شکست بر استراتژی عرضه مدلهای بسته Anthropic را در گزارش بعدی بررسی خواهیم کرد.


گفتگو