
اگر هر روز با هزاران خط لاگهای نامفهوم دستوپنجه نرم میکنید، احتمالاً میدانید که شناسایی یک حمله پیچیده در میان این حجم از داده، شبیه به پیدا کردن سوزنی در انبار کاه است. ابزار AI Security Log Auditor که در ۲۵ اوت ۲۰۲۶ منتشر شد، این فرآیند خستهکننده را با تبدیل دادههای خام به تحلیلهای ساختاریافته، تقریباً آنی میکند.
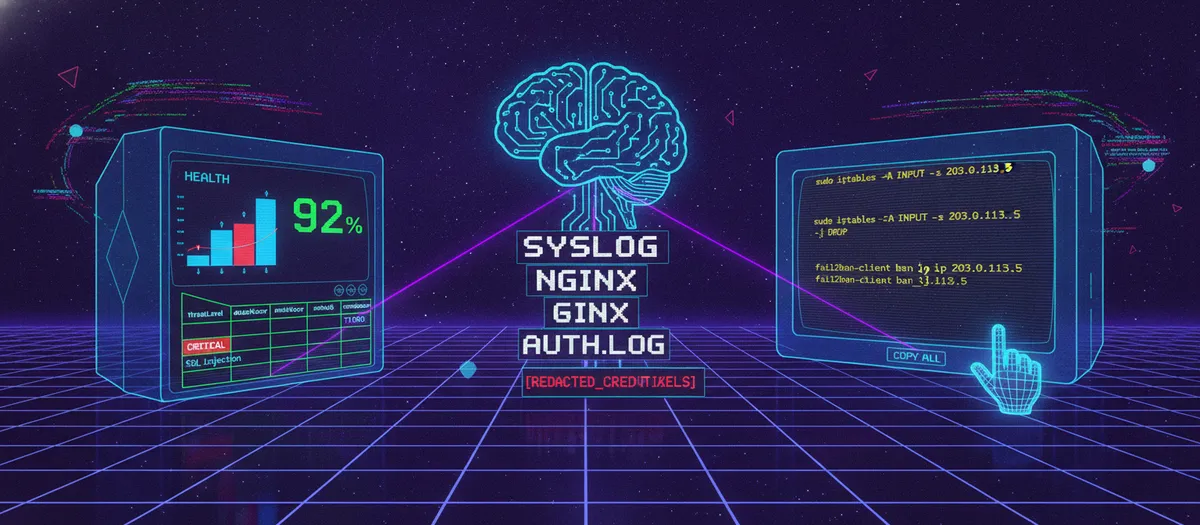
تیمهای امنیتی در حال حاضر با حجم عظیمی از دادههای خام ابزارهایی مثل Suricata دستوپنجه نرم میکنند. این پروژه مانند پلی میان دادههای خام و دفاع فعال عمل میکند و متنهای بههمریخته را به فرمت JSON تبدیل میکند که شامل سطح تهدید، بردار حمله و شناسههای تکنیک MITRE است.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای زبانی اشاره کردیم، مدیریت دادههای حساس در محیطهای ابری یک چالش حیاتی است. به همین دلیل، طبق مستندات این پروژه در dev.to، یک خط لوله (Pipeline) سختگیرانه برای حفظ امنیت و سرعت طراحی شده است:
- جذب داده: پشتیبانی از فایلهای Drag-and-drop یا ۶ پیشفرض حمله (از جمله SQLi و Brute force).
- پاکسازی: یک تابع
sanitizeLine()در سمت کاربر، توکنهای Bearer و کلیدهای API را پیش از ارسال به هوش مصنوعی حذف میکند تا نشت داده رخ ندهد. - استنتاج (Inference) — لحظهای که مدل واقعاً جواب تولید میکند، شبیه به خودِ آشپزی و نه دورهی آموزش آشپز — از طریق Gemini 2.0 Flash در ابر یا Ollama (مدلهای Llama 3.1 8B یا Qwen 2.5 Coder) برای محیطهای آفلاین انجام میشود.
- امتیازدهی: سلامت سیستم با فرمول
100 - (Critical * 25) - (Warning * 10)محاسبه میشود.
معماری فنی
بخش فرانتاند این ابزار بر پایه Angular 17+ ساخته شده و از سیگنالهای واکنشی برای بهروزرسانی لحظهای معیارها استفاده میکند. سرویس ممیزی AI، لاگها را به شناسههای دقیق MITRE متصل میکند؛ مثلاً کد T1110.001 برای حملات Brute force یا T1190 برای اکسپلویت برنامههای کاربردی.
حیاتیترین ویژگی برای کاربر، ترمینال اصلاحی (Remediation Terminal) است. به جای نوشتن دستی قوانین فایروال، ابزار دستورات دقیق iptables یا ufw را تولید میکند تا تحلیلگر بتواند آنها را فوراً کپی یا شبیهسازی کند.
این تغییر، نقش تحلیلگر امنیتی را از یک «جستوجوگر» به یک «تأییدکننده» تبدیل میکند. با خودکارسازی نگاشت لاگها به چارچوب MITRE ATT&CK، بار شناختی شناسایی بردار حمله حذف شده و انسان تنها بر تصمیمگیری برای رفع تهدید تمرکز میکند.
توسعهدهندگان میتوانند این ابزار را روی Vercel مستقر کنند یا برای اطمینان از خروج نکردن دادهها از زیرساخت، آن را بهصورت محلی میزبانی کنند.
گام بعدی شما
- مخزن گیتهاب پروژه را بررسی کنید تا خوشهبندیهای اکتشافی (Heuristic Clustering) را با فرمت لاگهای خاص سازمان خود تطبیق دهید.
- برای محیطهای حساس، استقرار محلی با استفاده از Ollama را تست کنید تا حریم خصوصی دادهها تضمین شود.
- دستورات تولیدشده توسط ترمینال اصلاحی را ابتدا در محیط Sandbox شبیهسازی کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو