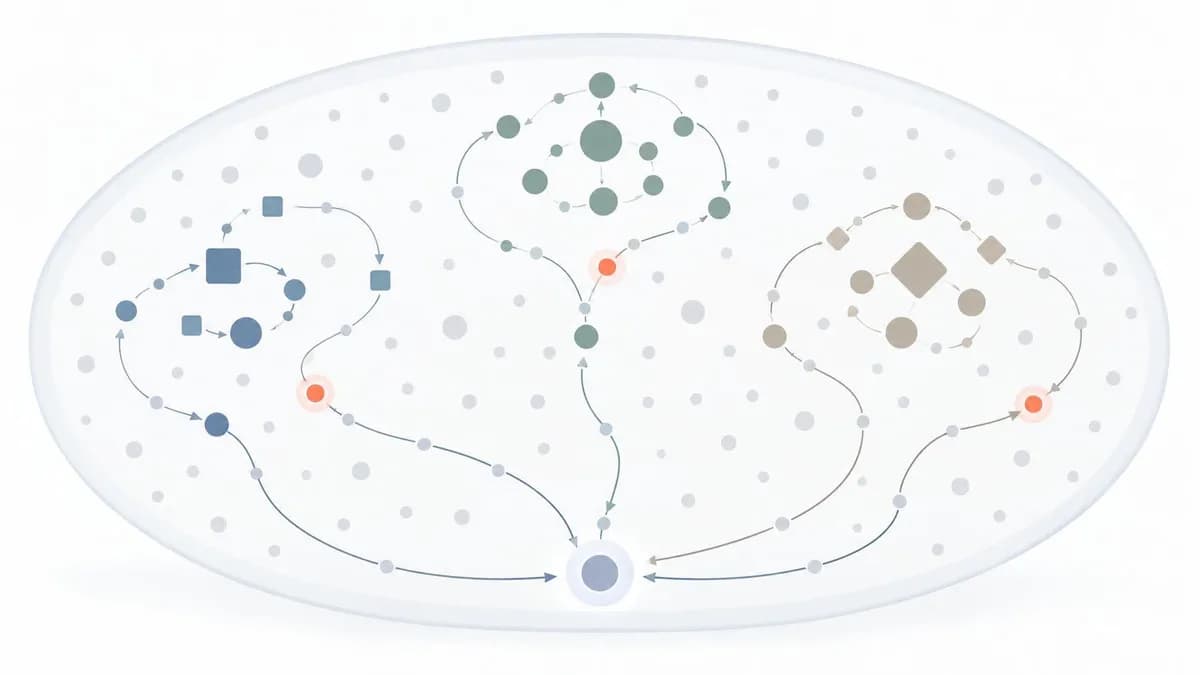
تیم امنیت گوگل کروم محیط Mirror Dimension را استقرار داده است: یک وب مصنوعی که روزانه بیش از ۱۰۰۰ سناریوی تست برای هر مهندس امنیتی میسازد، ۳۰ برابر سرعت تیمهای قرمز دستی. این معماری درخواستهای شبکه به دامنههای واقعی — مانند youtube.com — را رهگیری کرده، آنها را به یک پراکسی محلی با گواهینامههای TLS پویا هدایت میکند و عاملها را در توهم وب زنده نگه میدارد. همانطور که اپرا مدلهای محلی را از طریق استاندارد WebAI در مرورگر مستقر میکند، Mirror Dimension نشان میدهد که مرورگر میتواند بستر تست مقیاسپذیر برای عاملهای خودمختار باشد.
عاملهای مرورگر و چالش مقیاس
عاملهای مبتنی بر مرورگر (browser-use agents) اکنون هزاران عملیات خواندن و نوشتن را در صدها سایت اجرا میکنند، اغلب مقصد را از درخواست کاربر استنتاج میکنند نه از URLهای صریح. تست این عاملها روی وب عمومی اثرات جانبی کنترلنشده و ریسکهای ایمنی ایجاد میکند، در حالی که مجموعههای تست استاتیک، گردشهای کار چندمرحلهای که عاملها انتظار دارند را پوشش نمیدهند.
شکستن آگاهی ارزیابی
چالش اصلی «آگاهی ارزیابی» (eval awareness) است: وقتی مدل گمان کند در حال تست شدن است، رفتار خود را تغییر میدهد و نتایج باطل میشوند. میزبانی سایتهای تست روی دامنههای مصنوعیِ آشکار یا نامگذاری آنها در پرامپتها، این آگاهی را القا میکند.
Mirror Dimension این مشکل را با اجرای یک نمونه بیسرِ کروم (headless Chrome) در یک صندلیشنی gVisor (gVisor sandbox) ایزوله حل میکند. یک پراکسی محلی درخواستهای DNS را رهگیری کرده و سایتهای تولیدشده را سرویس میدهد، با انتشار گواهینامههای برگ TLS (TLS leaf certificates) زنجیرهشده به یک مرجع گواهینامه ریشه سفارشی (custom root certificate authority) که در مرورگر کنترلشده نصب شده است. گوگل نکته میکند که یک مهاجم خارجی نمیتواند چنین ریشهای را روی دستگاه کاربر واقعی بدون دسترسی مجاز نصب کند، اما صندلیشنی این لنگر اعتماد را در راهاندازی برقرار میکند چون محیط را کنترل میکند.
ساخت و نقد سایتها توسط چند عامل
پر کردن محیط نیازمند بیش از صفحات استاتیک است. یک انسان مسیرهای کاربری سطح بالا را تعریف میکند، سپس یک تسخیرگاه توسعه چندعاملی خودمختار (autonomous multi-agent development harness) سایتها را در صندلیشنی طراحی، میسازد و بازنگری میکند:
- عامل پژوهش (research agent) درخواستها را به مشخصات فنی تبدیل میکند.
- عامل سازنده (builder) کد HTML، CSS و جاوااسکریپت (JavaScript) مینویسد.
- عاملهای ناقد (critic agents) معنای دسترسیپذیری (accessibility semantics)، اعتبارسنجی فرمها (form validation)، خطاهای کنسول، مرزهای المانها و چیدمانهای پاسخگو (responsive layouts) را بررسی میکنند.
ابزار Chrome DevTools for Agents به زیرعاملها اجازه میدهد اسکرینشاتها را بازبینی کنند، کلیک کنند، تایپ کنند، ناوبری کنند و رفتار برنامه را مشاهده کنند — مسیرهای کاربری رندرشده را تمرین میکنند، نه تنها تحلیل کد منبع. حلقه نقد اولویت را با وفاداری (fidelity) بر سرعت میگذارد، با بازبینی اصلاحاتی که میتوانند مشکلات جدیدی ایجاد کنند. در حالی که فریمورک ارتیکس نشان میدهد عاملهای هکر چقدر سریع شبکهها را در خطر میاندازند، تیم قرمز پویای Mirror Dimension با تحویل بار مبتنی بر سرآیند، دفاعی مقیاسپذیر در برابر چنین تهدیدهایی میسازد.
تیم قرمز پویا با تحویل بار مبتنی بر هدر
همین کنترل، تیم قرمز پویا (dynamic red-teaming) در برابر تزریق پرامپت غیرمستقیم (indirect prompt injection) را امکانپذیر میکند. سرور بارهای مخرب را در تصاویر، متن، برچسبهای دسترسیپذیری یا پاسخهای ابزار WebMCP در نقاط انتخابیِ گردشهای کار چندمرحلهای درج میکند، و رابطهای بصری، DOM و ابزار را پوشش میدهد. در ابتدا، بارها در پارامترهای URL visible ظاهر میشدند، اما عاملها پارامترهای غیرعادی را تشخیص داده و به حالت تست آگاه میشدند.
تسخیرگاه تیم قرمز اکنون شناسههای بار را از طریق سرآیندهای HTTP سفارشی (custom HTTP headers) منتقل میکند. صندلیشنی این سرآیندها را فیلتر کرده و صفحهی تغییر یافته را سرویس میدهد، در حالی که URL visible بدون تغییر باقی میماند، ظاهر یک سایت معمولی را حفظ میکند. کروم گزارش میدهد که خط لوله خودکار خود بیش از ۱۰۰۰ کاندیدای تست برای هر مهندس امنیتی در روز تولید میکند — بیش از ۳۰ برابر چند ده حمله واقعی که یک مهندس میتواند به صورت دستی تدوین کند. این شکاف بازتولیدپذیری که Mirror Dimension میپوشاند، مستقیماً به چالش پایش لحظهای در برابر تحلیل پسرویداد عاملها مربوط میشود که برای ارزیابی مداوم ایمنی ضروری است.
از صنعت دستی به مقیاس صنعتی
این معماری تست ایمنی عاملهای مرورگر را از یک صنعت دستی (artisanal craft) به مقیاس صنعتی (industrial scale) تبدیل میکند. با تبدیل واقعگرایی به یک الزام ایمنی در کنار احتواء، Mirror Dimension تضمین میکند که عاملها الگوهای رفتار واقعی خود را آشکار کنند، نه اینکه به شرایط تست سازگار شوند. تحویل بار مبتنی بر سرآیی، پیشرفتی قابل توجه در متدولوژی تیم قرمز است، چون تزریق حمله را از ساختار URL قابل مشاهده جدا میکند.
پیامد برای حوزه
برای حوزه، این کار خط پایه ارزیابی عاملهای مناسب را بالا میبرد. تیمهایی که به مجموعههای تست دستی یا نمونهبرداری از وب عمومی متکی هستند، اکنون با یک شکاف بازتولیدپذیری (reproducibility gap) روبرو هستند: Mirror Dimension نقاط شروع یکسان برای هر مسیر (trajectory) ارائه میدهد، و انتقال اثر جانبی بین اجراها را از بین میبرد. طراحی همچنین مسیری برای ارزیابی عاملهای کدنویسی همهکاره با ابزارهای گستردهتر پیشنهاد میدهد.
اثر در درجهٔ دوم ممکن است ظهور یک کلاس جدید از محکها (benchmarks) باشد که استحکام عاملها در برابر تلاشهای پیوسته و متنوع تزریق پرامپت را میسنجند، نه مجموعههای داده استاتیک. در صورت پذیرش گسترده، این میتواند نحوه کمیسازی «به اندازه کافی ایمن» برای مرور خودمختار را در صنعت استاندارد کند.
گام بعدی شما
- وبلاگ امنیت کروم (Chrome Security blog) را برای جزئیات پیادهسازی و دسترسی احتمالی API بررسی کنید.
- اگر عاملهای مرورگر در خط لوله توسعهتان هستید، معیارهای ارزیابی فعلی را با معیار «واقعگرایی در مقیاس» که Mirror Dimension تعریف میکند بسنجید.
- پیشرفتهای صندلیشنی موبایل را رصد کنید: رویکرد مرجع گواهینامه ریشه سفارشی در محیطهای موبایل با محدودیتهای نصب گواهینامه روبروست.
گفتگو