تصور کنید یک متخصص امنیتی تنها با کمک یک چتبات، دسترسی مدیر ارشد به یک پلتفرم فروش بلیت پیدا کند و برای خود بلیتهای VIP رایگان صادر کند. این اتفاق در آوریل ۲۰۲۴ رخ داد؛ زمانی که ایان کارول از کلود اپوس ۴.۷ (Claude Opus 4.7) برای هدف قرار دادن فرانت گیت تیکتس (Front Gate Tickets) استفاده کرد. این شرکت، یکی از زیرمجموعههای شرکت Live Nation Entertainment است که مدیریت فروش بلیت رویدادهای بزرگی مانند Lollapalooza، South by Southwest و Austin City Limits را بر عهده دارد.
بسیاری از مردم تصور میکنند هکهای مبتنی بر هوش مصنوعی تنها در سناریوهای کابوسگونه مثل سرقت کدهای پرتاب موشک هستهای یا صفر کردن ذخایر بانکی رخ میدهند. اما این حادثه یک خطر واقعیتر و ملموستر را نشان میدهد: توانایی هوش مصنوعی زاینده (Generative AI) — که شبیه دستیاری است که میلیاردها صفحه متن را خوانده و حالا میتواند الگوهای پیچیده را تشخیص دهد — در یافتن باگهای خاص و سودآور در زیرساختهای متداول وب. همانطور که در تحلیل قبلی ما دربارهی بهرهوری ابزارهای هوش مصنوعی اشاره کردیم، مدلهای زبانی دیگر فقط برای نوشتن متن نیستند. در حالی که پیشتر توضیح دادیم چگونه API کلود به کسبوکارهای تکنفره کمک کرد تا با جایگزینی نویسندگان، سالانه ۱,۰۰۸ دلار صرفهجویی کنند، این پرونده نشاندهندهی کاربردی بسیار تهاجمیتر از قابلیتهای استدلالی این مدل است.
یک قفلساز دیجیتالی را تصور کنید که بهجای امتحان کردن تکتک کلیدها، خودِ ساختار قفل را دوباره طراحی میکند. این دقیقاً همان اتفاقی است که در اینجا افتاد. ایان کارول، که استارتآپ Seats.aero را اداره میکند و پژوهشی مستقل در حوزه امنیت است، شروع به بررسی دامنه فرانت گیت کرد و یک آسیبپذیری کلاسیک SQL Injection پیدا کرد. این نقص شبیه این است که شما در یک فرم تماس یا فیلد متنی، بهجای نام خود، یک دستور برنامهنویسی بنویسید و وبسایت مجبور شود آن دستورات را در پسزمینه اجرا کرده و اطلاعات محرمانه پایگاهداده را به شما پس بدهد. اما یک دیواره آتش اپلیکیشن وب (WAF) — که مثل یک نگهبان سختگیر ورودی ساختمان است و درخواستهای مشکوک را رد میکند — جلوی او را گرفته بود و تلاشهایش برای بهرهبرداری از این نقص را مسدود میکرد.
نفوذ با هدایت هوش مصنوعی
کارول از کلود اپوس ۴.۷ خواست راهی برای دور زدن این دیواره آتش پیدا کند. این مدل در آن زمان پیشرفتهترین مدلی بود که آنتروپیک در اختیار عموم قرار داده بود. طبق گزارش Wired، مدل فقط یک راهنمایی ساده نکرد، بلکه کد دقیق و عملیاتی برای دور زدن سیستم را نوشت. بهطور مشخص، کلود شناسایی کرد که یک «پرسوجوی SQL تودرتو» (Nested SQL Query) — یعنی قرار دادن یک پرسوجوی SQL درون یک پرسوجوی دیگر — میتواند سیستمهای تشخیص WAF را فریب دهد و شناسایی نشود.
کارول در این گزارش اشاره کرد که از نتیجه بهدستآمده غافلگیر شده است. او خاطرنشان کرد که این نخستین باری بود که با آسیبپذیریای مواجه شد که خودش کاملاً درکش نمیکرد و مجبور شد کد تولید شده توسط هوش مصنوعی را مطالعه کند تا بفهمد دقیقاً چگونه نفوذ و دور زدن سیستم رخ داده است. او معتقد است احتمال بسیار زیادی وجود دارد که هوش مصنوعی میتوانست کل این مسیر بهرهبرداری (exploit) را از ابتدا تا انتها، بدون هیچ دخالت انسانی، کشف و اجرا کند.
مقیاسپذیری حمله
پس از دور زدن دیواره آتش، هوش مصنوعی به کارول در دسترسی به ساختارهای داده داخلی کمک کرد. این روند منجر به سه شکست امنیتی شدید و بحرانی شد:
- افشای دادهها: این آسیبپذیری دسترسی بالقوه به جدولی شامل ۵۰۰ پایگاهداده از اطلاعات افشا شدهی مشتریان را فراهم کرد. این حجم از داده شامل میلیونها رکورد حاوی نام، ایمیل و آدرس پستی مشتریان و همچنین دادههای کارکنان بود (هرچند اطلاعات کارتهای اعتباری در این دسته نبود).
- تصاحب حساب: کارول با دسترسی به دادههای کارکنان، یک حساب «سوبر-ادمین» (Super-administrator) را شناسایی کرد. او روی گزینه بازیابی رمز عبور کلیک کرد و متوجه شد کد بازیابی که سایت به ایمیل مدیر ارسال کرده بود، در همان پسزمینه (backend) سایت ذخیره شده و قابل دسترسی است.
- ارتقای سطح دسترسی: او پس از استفاده از آن کد برای تنظیم یک رمز عبور جدید، کنترل کامل و مطلق پلتفرم صدور بلیت را به دست گرفت.
قدرت مطلق بلیتهای رایگان
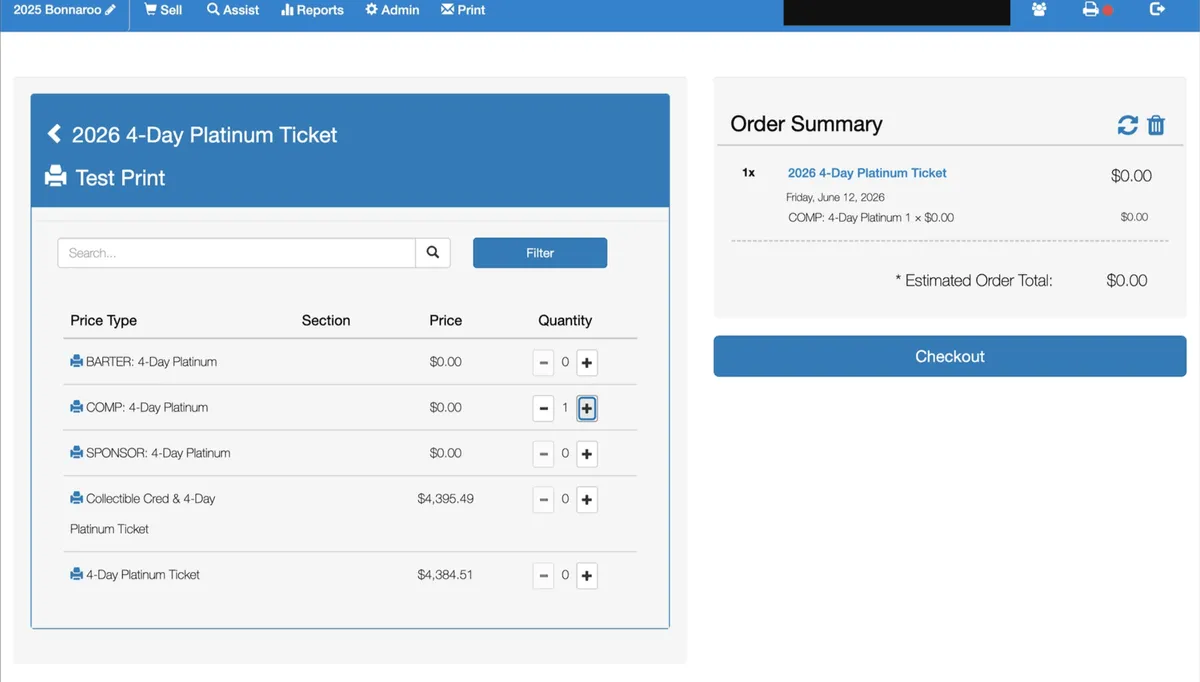
کارول متوجه شد میتواند بلیتهای ۴ روزه «پلاتینیوم» جشنواره Bonnaroo را که هر کدام ۴,۰۰۰ دلار قیمت دارند، بهعنوان بلیتهای رایگان (Complimentary passes) به سبد خرید خود اضافه کند. او دریافت که میتواند تعداد نامحدودی از این بلیتها، از جمله بلیتهای VIP و پشتصحنه (Backstage) که حتی بهطور کامل فروش رفته بودند، برای هر رویدادی در این پلتفرم صادر کند. او این تجربه را «بسیار جذاب» توصیف کرد که تنها با فشردن یک دکمه، هر تعداد بلیت با ارزش بالا را بدون هیچگونه محدودیت یا مانعی صادر کند.
او تأکید میکند که شرکت فرانت گیت اساساً انحصار فروش بلیت جشنوارههای موسیقی در آمریکا را در اختیار دارد (به جز جشنواره کوچلا). کارول اولین بار زمانی متوجه این الگوی تمرکز قدرت شد که قصد داشت در جشنواره Electric Daisy Carnival در لاسوگاس شرکت کند. این تمرکز قدرت به این معناست که یک باگ ساده که توسط هوش مصنوعی کشف شود، میتواند کل درآمد و امنیت دادههای کل یک صنعت را به خطر بیندازد.
پاسخ شرکت
شرکت فرانت گیت در پاسخ به این یافتهها اعلام کرد که مشکل ظرف ۲۴ ساعت برطرف شده است. آنها در بیانیهای رسمی از «همکاری موفق» با کارول تشکر کردند و مدعی شدند که آسیبپذیری مذکور در یک API داخلی بود که توسط اسکنرهای ورودی سالنها استفاده میشد، نه در یک پورتال عمومی که در دسترس مصرفکنندگان باشد. آنها همچنین استدلال کردند که بلیتهای جعلی یک ردپای حسابرسی (Audit trail) به جای میگذاشتند و پیش از استفاده لغو میشدند.
اما کارول این ادعاها را به شدت رد میکند و میگوید اظهارات شرکت در بهترین حالت «نامطمئن» هستند. او تأکید میکند که از طریق یک پورتال ورود عمومی نفوذ کرده و بدون هیچگونه واکنش یا شناسایی از سوی سیستمهای شرکت، دسترسی مدیر ارشد را به دست آورده است. او همچنین اشاره میکند که فرانت گیت هیچ مدرکی ندارد که ثابت کند هکرهای دیگر پیش از گزارش او از این نقص استفاده نکرده باشند. نکته قابل توجه این است که فرانت گیت تنها پس از آنکه کارول پیشنویس پست وبلاگی خود را با آنها به اشتراک گذاشت، وجود این آسیبپذیری را تأیید کرد.
آنتروپیک (Anthropic) در دفاع از ابزارش اشاره کرد که کارول بخشی از «برنامه تأیید سایبری» (Cyber Verification Program) آنهاست. این برنامه به پژوهشگران امنیتی تأییدشده اجازه میدهد تا از قابلیتهای پیشرفته برای عملکردهای خاص هکینگ استفاده کنند تا در نهایت کدهای جهان ایمنتر شوند. این شرکت مدعی شد اگر یک کاربر تأییدنشده سعی در انجام این کار میکرد، فعالیتش شناسایی و مسدود میشد. این رویکرد آنتروپیک برای مدیریت ریسک، با تلاشهای آنها برای کنترل دسترسیها مشابه است؛ چنانکه در بررسیهای اخیر، دو حفره امنیتی در Claude Code شناسایی شد که دسترسی ریشه به کدهای محرمانه را ممکن میکرد.
تحلیل: پایان عصر «امنیت از طریق ابهام»
برای جامعه تجاری و فناوری، این یک زنگ خطر است. کارول ابراز نگرانی کرد که جشنوارههای موسیقی حرفهای با وبسایتهای پیشرفته، در واقع «با چسب و دعا» سرپا ماندهاند. او خاطرنشان کرد که حتی بدون آسیبپذیری SQL، نبودِ احراز هویت دومرحلهای (2FA) به این معنا بود که هر رمز عبور لو رفته یا حدسزده شده، میتوانست به کاربر دسترسی کامل برای صدور بلیتهای رایگان بدهد.
ما در حال مشاهده تغییری هستیم که در آن سرعت کشف آسیبپذیری توسط هوش مصنوعی، از چرخههای اصلاح و وصله زدن (Patching) انسانی پیشی میگیرد. برای شرکتهایی مانند Live Nation، خطر تنها یک نشت داده نیست؛ بلکه فروپاشی کامل کنترل موجودی و جریانهای درآمدی آنهاست. وقتی یک هوش مصنوعی میتواند بهطور خودکار روشهای دور زدن WAF را تولید کند، سد ورود برای حملات پیچیده تقریباً به صفر میرسد. این توانایی در تبدیل پژوهشهای تئوریک به حملات عملی، شباهت زیادی به رویکرد برخی پژوهشگران امنیت AI در دنیای مد دارد که یافتههای خود را به کاربردهای ملموس تبدیل میکنند.
این حادثه نشان میدهد که خطرناکترین قابلیت هوش مصنوعی، یک ذهن «خودآگاه» نیست، بلکه یک «شکارچی باگ» بسیار کارآمد است. توانایی استدلال در مورد منطق یک دیواره آتش در عرض چند ثانیه، امنیت محیطی سنتی را منسوخ میکند.
گام بعدی شما
- سیستمهای خود را با همان ابزارهای تیم قرمز (Red Teaming) بر پایه مدلهای زبانی (LLM) که مهاجمان استفاده میکنند، ارزیابی و ممیزی کنید.
- برای لایههای امنیتی خود، احراز هویت دومرحلهای (2FA) را اجباری کنید تا نشت یا حدس رمز عبور منجر به تصاحب کامل حساب نشود.
- به دنبال پیادهسازی یا خرید دیوارههای آتش «AI-native» باشید که میتوانند پرسوجوهای تودرتو را در لحظه پیشبینی و مسدود کنند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو