تصور کنید کلید اصلی خانه را به پیمانکاری بدهید که هر لحظه ممکن است اشتباهاً یا عمدی تمام اتاقها را زیر و زیر کنید؛ این دقیقاً همان کابوسی است که در حال حاضر در دنیای عاملهای هوش مصنوعی جریان دارد. اما آیا میتوان با تغییر سادهای در نحوه دسترسی به پایگاهداده، از این فاجعه امنیتی جلوگیری کرد؟
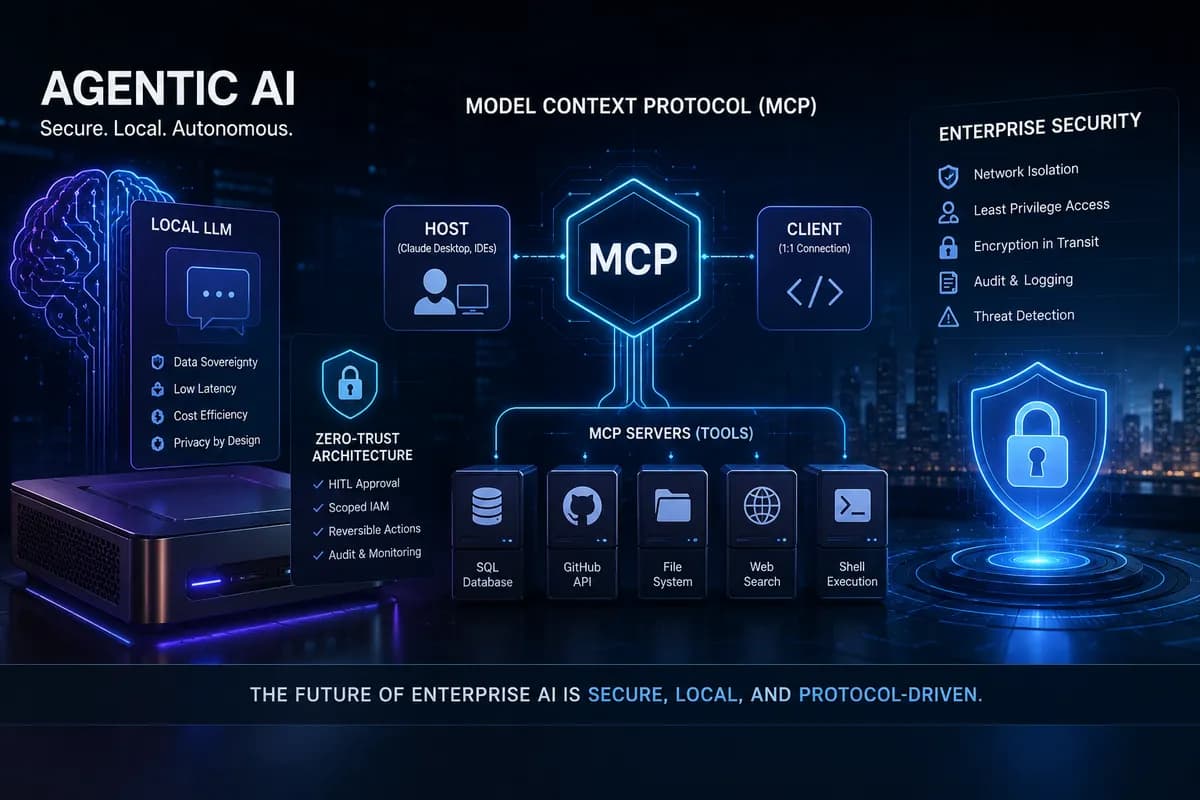
بر اساس گزارش منتشرشده در ۲۲ جولای ۲۰۲۶ در وبسایت dev.to، پروتکل زمینهٔ مدل (Model Context Protocol یا MCP) به عنوان یک دیواره آتش (Firewall) حیاتی میان عاملهای (Agents) خودکار و سامانههایی که آنها را مدیریت میکنند، عمل میکند. این تحول در حالی رخ میدهد که عاملها از رابطهای سادهٔ چت فراتر رفته و اکنون گردشهای کاری پیچیدهای را سازماندهی میکنند. این نیاز به استانداردهای امنیتی سختگیرانهتر پس از آنکه مشخص شد بسیاری از تنظیمات فعلی عاملهای هوش مصنوعی دارای حفرههای امنیتی بحرانی هستند، بیش از پیش احساس شد.
همانطور که در تحلیل قبلی ما دربارهی چالشهای مقیاسپذیری مدلهای زبانی اشاره کردیم، صنعت اکنون دریافته است که هوشِ مدل به تنهایی راهکار نیست، بلکه سازماندهی امن (Secure Orchestration) است که اهمیت دارد. برای کاربران عادی، این تغییر شبیه این است که به جای دادن کلید اصلی خانه به پیمانکار، یک کارت شناسایی نظارتشده بدهید که فقط درهای مشخصی را باز میکند.

طبق اعلام dev.to، این معماری جدید بر سه ستون اصلی استوار است:
- مدل میزبان-کلاینت-سرور: یک جریان ارتباطی ساختاریافته که از دسترسی مستقیم و خام مدل به هسته سیستم (Kernel) جلوگیری میکند. در واقع، این ساختار باعث شده تا بار کاری ادغام هوش مصنوعی از روشهای سنتی و پراکنده به یک رویکرد جمعی و استاندارد تغییر یابد.
- مرزهای زمان اجرای عامل: ایجاد پوشههای امنیتی سختگیرانه که عملیات قابل اجرا توسط عامل را محدود میکند.
- چارچوبهای اعتمادصفر (Zero-Trust Frameworks): رویکردی که در آن هیچ عاملی بهصورت پیشفرض قابل اعتماد نیست، فارغ از اینکه آن مدل چقدر «هوشمند» به نظر برسد.
به موازات این روند، موجی از «مدلهای زبانی حاکمیتی محلی» در سازمانها شکل گرفته است. ابزارهایی مانند AstrBot (یک چارچوب عامل متنباز) و Openship (پلتفرم استقرار میزبانی شخصی)، شرکتها را قادر میسازند تا این الگوهای امنیتی را بهجای تکیه بر APIهای آسیبپذیر ابری، بهصورت درونسازمانی (On-premises) اجرا کنند.
این رویکرد، فرض بنیادی هوش مصنوعی عاملمحور را تغییر میدهد: ما دیگر نیازی نداریم به «سلوک» مدل اعتماد کنیم، بلکه امنیت را در لولهکشی و زیرساخت معماری میگنجانیم. با جداسازی مدل از محیط اجرا، توسعهدهندگان میتوانند عاملهایی با قابلیت بالا مستقر کنند بدون اینکه ریسک نفوذ کامل به سیستم را بپذیرند.
گام بعدی شما
- بررسی دسترسیهای فعلی APIهای خود و شناسایی نقاط حساس.
- مطالعه مستندات سرورهای سازگار با MCP برای جایگزینی دسترسیهای مستقیم.
- تست مدلهای محلی با استفاده از چارچوبهای مدیریت دسترسی مانند AstrBot.
اما استانداردسازی این پروتکلها در میان ارائهدهندگان مختلف مدلهای محلی، نبرد بعدی این میدان است؛ جزئیات این رقابت را در گزارشهای آتی بررسی خواهیم کرد.



گفتگو