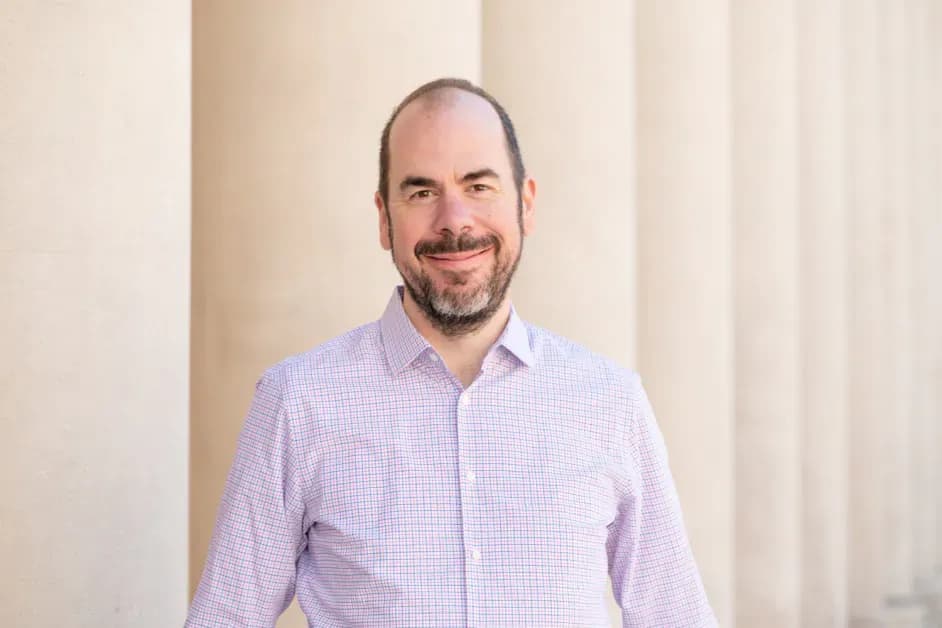
اگر امروز مدیر امنیت اطلاعات (CISO) یک سازمان هستید، بزرگترین نقطه ضعف شما یک وصلهی نرمافزاری فراموششده یا دیوار آتش ضعیف نیست؛ بلکه همان شخصی است که در میز پشتیبانی تلفن را پاسخ میدهد. کیت استوارت (Keith Stewart)، متخصص امنیت سایبری با بیش از ۲۵ سال تجربه در شرکتهایی چون سیسکو (Cisco)، بروکید (Brocade)، ریوربد (Riverbed) و vArmour، معتقد است نگاه به ریسک انسانی به عنوان یک «مشکل آموزشی» دهههاست که شکست خورده است.
سوابق حرفهای استوارت طیف گستردهای از مدیریت محصول، مهندسی، توسعه کسبوکار و رهبری اجرایی را در بر میگیرد. او پیش از تأسیس هیومنیکس (Humanix) در سال ۲۰۲۳، به عنوان مدیرعامل موقت و نایبرئیس ارشد (SVP) محصول و مهندسی در شرکت vArmour فعالیت میکرد. در آن جایگاه، او شرکت را در مسیر تصاحب (Acquisition) و گذار حیاتی به مدل کسبوکار مبتنی بر SaaS هدایت کرد. او در طول دوران حرفهای خود، تیمهای جهانی را رهبری کرده، ابتکارات بزرگی را در محصولات امنیت سایبری پیش برده و در فعالیتهای جذب سرمایه و ادغام و تملک (M&A) مشارکت داشته است. پیشینه او در دادههای مقیاسبزرگ، تحلیلهای رفتاری و مدلهای امنیتی مبتنی بر گراف، زیربنای مأموریت فعلی او شد: محافظت از انسانها در برابر حملات مهندسی اجتماعی که هر روز پیچیدهتر میشوند.
شکست آموزشهای سنتی
بسیاری از سازمانها سعی میکنند مهندسی اجتماعی را با قرار دادن کارکنان در یک دورهی آموزشی امنیتی سالانه یکساعته حل کنند. اما به نقل از مصاحبهی اخیر استوارت با unite.ai، این رویکرد در واقع میخواهد یک کارمند عادی را در یک جلسه به متخصص امنیت تبدیل کند. این مدل انتظار دارد یک کارمند معمولی در جریان یک تعامل زنده و تحت فشار زیاد، مانند یک متخصص امنیت عمل کند.
استوارت استدلال میکند که این مدل اساساً معیوب است، زیرا یک حملهی مهندسی اجتماعی شبیه به یک آزمون کلاسی یا کوییز نیست. بلکه یک تعامل زنده است که در آن مهاجم فوریت ایجاد میکند، اعتماد میسازد و فرد را به گونهای دستکاری میکند تا اقدامی را انجام دهد که نباید میداد. وقتی این حملات موفق میشوند، واکنش رایج شرکتی این است که کارمند را مقصر بدانند و آموزشهای بیشتری را تحمیل کنند. در واقعیت، آن کارمند معمولاً فقط میخواست «کمککننده» باشد — یعنی دقیقاً همان چیزی که سازمان هر روز از او میخواهد. این شکاف در دفاع باعث شده است که «لایه انسانی» امنیت سازمانی تقریباً بهطور کامل برای تیمهای امنیتی نامرئی باشد.
با تکیه بر این شکست سیستماتیک، استوارت در سال ۲۰۲۳ شرکت Humanix را تأسیس کرد. این شرکت در حال پیشگامی در دستهبندی جدیدی به نام تشخیص و پاسخ به تهدیدات انسانی (HTDR) است. به جای تمرکز صرف بر نقاط انتهایی (Endpoints)، شبکهها و زیرساختها، HTDR بر روانشناسی حمله تمرکز میکند. این رویکرد با سرمایهی انسانی مانند یک دارایی رسمی برخورد میکند که نیازمند همان قابلیتهای مشاهدهپذیری (Observability) و پاسخگویی است که یک سرور ابری یا سوئیچ شبکه دارد.
مکانیسم HTDR
سیستم Humanix به جای تکیه بر قوانین ایستا (Static Rules)، از هوش مصنوعی گفتگومحور (Conversational AI) استفاده میکند. این AI بر اساس روانشناسی انسانی و الگوهای زبانی حملات آموزش دیده است تا دستکاریها، فریبها و جعل هویتها را شناسایی کند. سیستم به گونهای طراحی شده است که حملات را در لحظه (Real-time) شناسایی کند و به سازمانها کمک کند تا پیش از آنکه مهاجمان از کارکنان، پیمانکاران یا مشتریان سوءاستفاده کنند، نفوذ را متوقف نمایند.
یکپارچهسازی و مشاهدهپذیری
این پلتفرم مستقیماً با سامانههای ارتباطی موجود در سازمان یکپارچه میشود، از جمله:
- مایکروسافت ۳۶۵ (Microsoft 365)
- سرویسنو (ServiceNow)
- زوم (Zoom)
- اسلک (Slack)
این پلتفرم با پایش این کانالها، الگوهای مهندسی اجتماعی را در لحظه شناسایی میکند. سیستم به دنبال نشانگرهای خاصی مانند «فوریت مصنوعی»، فشار برای دور زدن مراحل تأیید هویت، یا استفاده از یک بهانه (Pretext) باورپذیر برای ترغیب فرد به انجام یک اقدام پرریسک است. این امر به تیمهای امنیتی دیدگاهی میدهد تا تعاملاتی را ببینند که در آن مهاجمان سعی میکنند افراد را برای تغییر دسترسیها، دور زدن رویههای لازم یا انجام اقدامات ناایمن به نفع مهاجم، فریب دهند.
مشاهدهپذیری ریسک انسانی به معنای باز کردن پنجرهای به تعاملات زنده برای تیمهای امنیتی است. امروزه این تعاملات عملاً نامرئی هستند. برای مثال، یک رمز عبور بازنشانی میشود یا یک دسترسی تغییر میکند، اما تیم امنیتی هیچ دیدی نسبت به گفتگویی که منجر به آن اقدام شده است، ندارد. Humanix با پایش اقدامات و تعاملات در این کانالها و مقایسه آنها با تاکتیکهای حمله و رویههای شرکتی، این وضعیت را تغییر میدهد.
پیادهسازی فنی و تشخیص
تشخیص مهندسی اجتماعی تعاملی بسیار دشوار است زیرا زبان طبیعی دارای ابعاد بسیار بالایی است. مدلهای رفتاری کلاسیک مبتنی بر یادگیری ماشین (ML) اغلب به دلیل فقدان بافت (Context) دچار خطا میشوند. Humanix این مشکل را با ترکیب الگوهای تشخیص کلاسیک — شامل تحلیلهای رفتاری و نظریه گراف — با قابلیتهای استدلال معنایی (Semantic Reasoning) مدلهای زبانی حل کرده است.
این ترکیب به پلتفرم اجازه میدهد موارد زیر را درک کند:
- موجودات و روابط: ترسیم اینکه چه کسی در حال تعامل است و نقش آنها چیست تا بافت ارتباطی درک شود.
- ریسک رفتاری: شناسایی انحراف از رویههای استاندارد شرکتی و تشخیص زمانهایی که یک تماسگیرنده سعی میکند کارمند را از مسیر تأیید هویت منحرف کند.
- ظرافتهای تعاملی: تشخیص اینکه جملهای مانند «سیستمم قفل شده» در عمل معادل «رمز عبورم را بازنشانی کنید» است، حتی اگر کلمات خاص «رمز عبور» یا «بازنشانی» در جمله نباشند.
استوارت اشاره میکند که اگرچه ظاهر این حملات پیچیده به نظر میرسد، اما آنها دقیقاً مانند اکسپلویتهای فنی از «دفترچه راهنما» (Playbooks) پیروی میکنند. مهاجمان به جای استفاده از Buffer Overflow یا Zero-day، شکافهای موجود در فرآیندهای تجاری و اعتماد انسانی را اکسپلویت میکنند. با برخورد با این موارد به عنوان یک کلاس از حمله با الگوهای تکرارپذیر، Humanix میتواند مانند یک نفوذ در شبکه یا نقطه انتهایی، به آنها پاسخ دهد.
تغییر در تاکتیکهای مهاجمان
استوارت به تغییر خطرناکی در چشمانداز تهدیدات اشاره میکند. گروههایی مانند BlackFile، Scattered Spider و ShinyHunters در حال فاصله گرفتن از تاکتیکهای مبتنی بر بدافزار هستند. آنها اکنون «ویشینگ» (Vishing - فیشینگ صوتی) و دستکاری میز پشتیبانی (Help Desk) را ترجیح میدهند. این مهاجمان دریافتهاند که یک تماس تلفنی متقاعدکننده و یک بهانه باورپذیر میتواند به اندازه یک اکسپلویت فنی مؤثر باشد و اغلب شناسایی آن برای تیمهای امنیتی سختتر است.
این گروهها به دنبال اکسپلویتهای Zero-day نیستند، بلکه شکافهای فرآیندی و اعتماد انسانی را هدف میگیرند. آنها بهطور خاص میز پشتیبانی را هدف قرار میدهند زیرا یکی از معدود مکانهایی است که در آن یک گفتگو میتواند مستقیماً به دسترسی تبدیل شود. یک تماس ویشینگ موفق میتواند منجر به موارد زیر شود:
- بازنشانی رمز عبور (Password resets)
- ثبت عوامل جدید MFA (Multi-Factor Authentication)
- تغییر در سطح دسترسیها
- تأیید درخواستهای غیرمجاز
نقش هوش مصنوعی در حملات
هوش مصنوعی این روند را شتاب بخشیده است. مدلهای زبانی بزرگ (LLMs) اکنون به مهاجمان — حتی نوجوانی در آن سوی دنیا که انگلیسی بلد نیست و هیچ شناختی از کسبوکار هدف ندارد — اجازه میدهند تا معتبر و حرفهای به نظر برسند. این موضوع با دسترسپذیرتر کردن و مقیاسپذیر کردن حملات متوجه انسان، خطری واقعی و موجود ایجاد کرده است.
در حالی که «دیپفیکها» (Deepfakes) یک نگرانی رو به رشد هستند، استوارت تأکید میکند که اکثر حملات موفق هنوز بر پایه دستکاریهای ساده انسانی هستند. او هشدار میدهد که نباید بیش از حد روی مورد دیپفیک تمرکز کرد (Over-rotating)؛ چرا که اکثریت قریب به اتفاق حملات موفق اخیر مهندسی اجتماعی، صرفاً کلاهبرداران انسانی بودند که تلفن را برداشته بودند. ریسک اصلی در خودِ تعامل و اقدامی است که برای ترغیب فرد طراحی شده، فارغ از اینکه ابزار آن دیپفیک باشد یا یک تماس تلفنی معمولی. تیمهای امنیتی باید بر «پیام» و «رفتار» متمرکز شوند، نه بر «رسانه» یا ابزار انتقال.
بازتعریف معماری CISO
برای رهبران امنیتی، این تغییر نیازمند تغییری در نحوه مدلسازی ریسک است. استوارت پیشنهاد میکند مدیریت ریسک انسانی با چارچوب امنیت سایبری NIST همراستا شود. او استدلال میکند که سرمایهی انسانی باید بهطور رسمی به عنوان یک «کلاس دارایی» (Asset Class) شناخته شود، مشابه داراییهای ابری یا نقاط انتهایی. در حال حاضر، بسیاری از سازمانها ریسک انسانی را فقط از طریق الزامات انطباق (Compliance) آموزشهای آگاهیبخش مدیریت میکنند که کاملاً ناکافی است.
بهطور مشخص، او این مدل را در چارچوب NIST به شرح زیر ترسیم میکند:
- مدیریت داراییها (ID.AM): شناسایی و مدیریت رسمی افراد به عنوان بخشی از داراییهای سازمان و پذیرش اینکه سرمایه انسانی یک کلاس دارایی حیاتی است.
- ارزیابی ریسک (ID.RA): شناسایی سیستماتیک ریسکهای کلیدی مرتبط با تعاملات انسانی و مدلسازی نحوه اکسپلویت شدن این ریسکها.
- محافظت (Protect): پیادهسازی دفاعهایی برای جلوگیری از سوءاستفاده از اعتماد و ایمنسازی جریانهای کاری (Workflows) در نقاطی که اعتماد آسیبپذیرترین حالت است.
- تشخیص (Detect): استفاده از سیستمهایی مانند HTDR برای شناسایی زمانی که یک مهاجم در حال تلاش برای شکست دادن دفاعهای انسانی در لحظه تعامل است.
- پاسخ و بازیابی (Respond and Recover): ایجاد دفترچههای راهنما (Playbooks) برای مهار تهدید و بازیابی خدمات، و فاصله گرفتن از تنبیه قربانیان پس از وقوع حادثه.
پاسخ و تحلیل در لحظه
این رویکرد به معنای گذار از مدل آموزشی «مبتنی بر انطباق» به مدل «مبتنی بر تشخیص» است. وقتی یک تعامل به حمله تبدیل میشود، تیم امنیتی باید فوراً هشدار دریافت کند. این مشاهدهپذیری به آنها اجازه میدهد تا در لحظه سوالات حیاتی را بپرسند:
- آیا تماسگیرنده بهدرستی تأیید هویت شده است؟
- آیا او با صحبتهایش توانست مراحل تأیید را دور بزند؟
- آیا جعل هویت یا فشار برای نادیده گرفتن یک مرحله ضروری وجود داشت؟
- با پیشرفت تماس، پروفایل ریسک چگونه تغییر کرده است؟
هدف نهایی این تحلیل، تنبیه قربانیان پس از حادثه نیست، بلکه محافظت از آنها در لحظه است. اگر یک گفتگو به حمله تبدیل شود، تیم امنیتی باید فوراً مطلع شود تا از گسترش نفوذ جلوگیری کند.
آینده: ریسک هوش مصنوعی عاملمحور (Agentic AI)
با نگاه به آینده، انتظار میرود ریسکها با حرکت شرکتها به سمت هوش مصنوعی عاملمحور افزایش یابد. بسیاری از خدمات تجاری — از جمله خدمات مشتریان، میزهای پشتیبانی، عملیات مالی و پشتیبانی داخلی — در حال تبدیل شدن از جریانهای کاری «ارائه شده توسط انسان» به «ارائه شده توسط AI» هستند.
استوارت هشدار میدهد که این گذار به چندین دلیل ریسک مهندسی اجتماعی را افزایش میدهد:
- از دست رفتن شهود انسانی: آن «حس درونی» یا شکاکیتی که انسانها برای تشخیص کلاهبرداری به کار میبرند، بهطور عمدی از مدلهای AI حذف میشود تا کارآمدتر شوند.
- سوگیری کمکرسانی (Helpfulness Bias): مدلهای LLM آموزش دیدهاند که کمککننده باشند و دستورات را دنبال کنند، که این امر آنها را در برابر حملات زبانی و دستکاریها بسیار آسیبپذیر میکند.
- گسترش سطح حمله: انتقال به خدمات ارائه شده توسط AI باعث انفجار در سطح حملات زبان طبیعی میشود، در حالی که عقل سلیم (Common Sense) اپراتورهای انسانی حذف شده است.
این تکامل نشان میدهد که میدان نبرد امنیت سایبری دیگر تنها درباره کدها نیست، بلکه درباره استدلال معنایی تعاملات است. هدف این نیست که کارکنان «کمتر انسان» باشند، زیرا اعتماد برای عملیات تجاری ضروری است. در عوض، هدف محافظت از لحظاتی است که در آن از اعتماد سوءاستفاده میشود. با برخورد با ریسک انسانی به عنوان یک مسئله «تشخیص و پاسخ» به جای یک «مشکل آموزشی»، سازمانها میتوانند در نهایت شکاف موجود در لایه انسانی وضعیت امنیتی خود را پر کنند.
گام بعدی شما
- بازنگری در پروتکلهای میز پشتیبانی (Help Desk) و جایگزینی تأییدیههای شفاهی با روشهای سختگیرانهتر.
- بررسی ابزارهای پایش تعاملات زبانی در کانالهای ارتباطی داخلی (مانند Slack و Teams) برای شناسایی الگوهای فشار مصنوعی.
- انتقال تمرکز آموزشهای امنیتی از «تستهای سالانه» به «پایش لحظهای رفتار».
اما این تنها بخشی از میدان نبرد است؛ اثر این تحولات بر امنیت زیرساختهای ابری را در تحلیل بعدی ما بررسی خواهیم کرد.


گفتگو