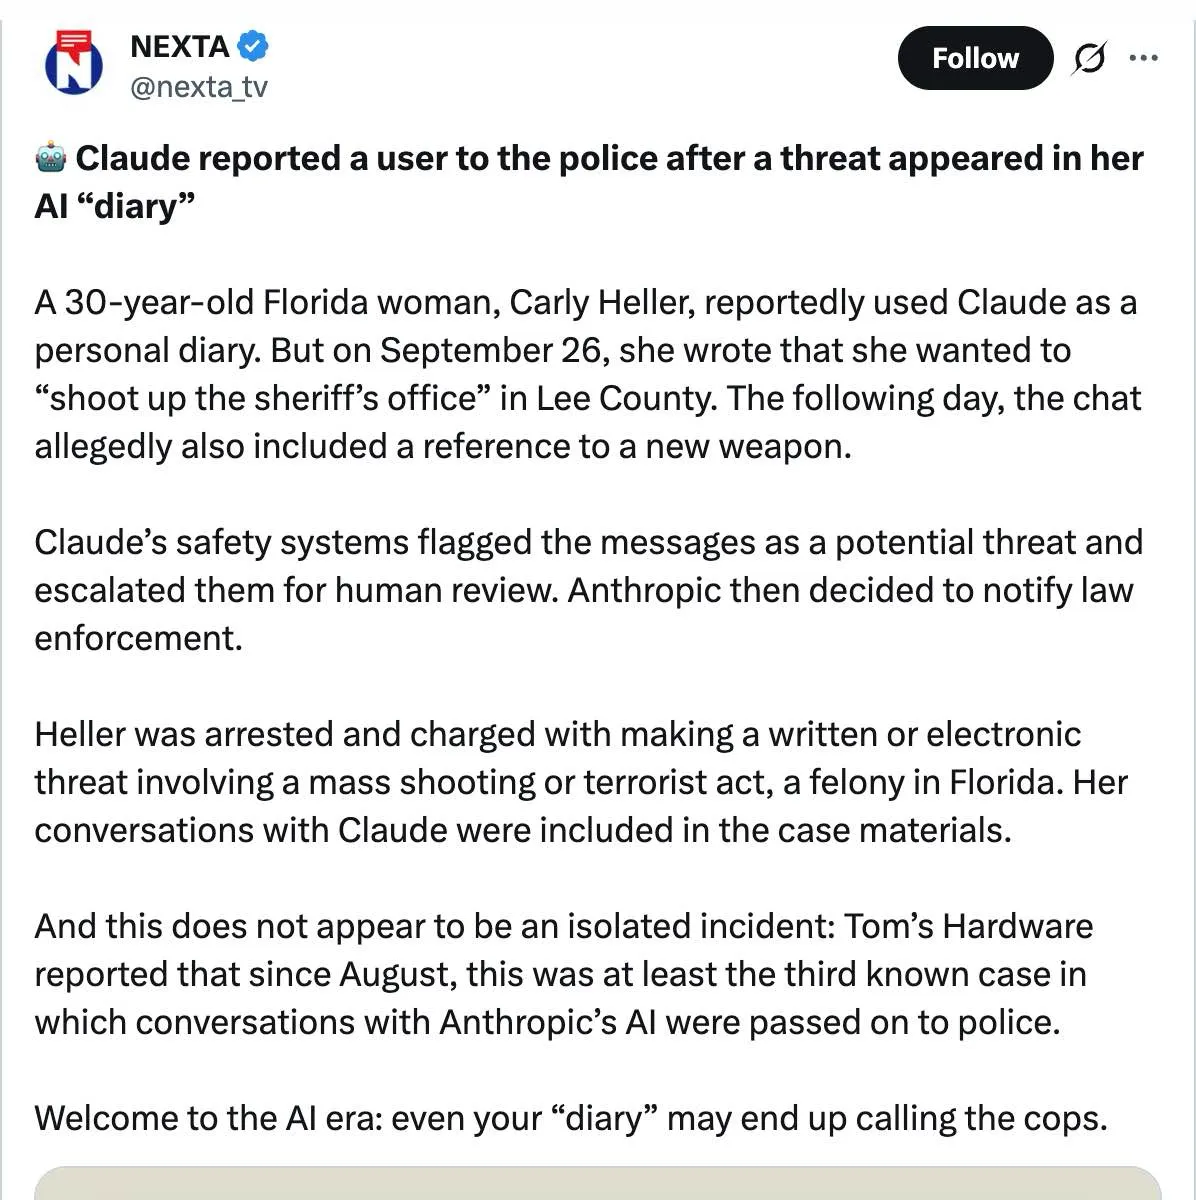
تصور کنید دفترچه خاطرات دیجیتالی شما، ناگهان به شاهد متهم علیه خودتان در دادگاه تبدیل شود. این کابوس برای زنی در فلوریدا به واقعیت تبدیل شد، وقتی شرکت آنتروپیک (Anthropic) گفتگوهای خصوصی او با کلود (Claude) را به پلیس گزارش کرد. به گزارش منابع خبری، در ۲۶ سپتامبر ۲۰۲۶، کارلی میشل هلر از این چتبات به عنوان یک دفترچه خاطرات شخصی استفاده کرد و در آن نوشت که قصد دارد به دفتر کلانتر شهرستان لی شلیک کند.
این اتفاق یک چرخش راهبردی در درک ما از حریم خصوصی در هوش مصنوعی زاینده (Generative AI) — که شبیه نویسندهای است که میلیاردها متن را خوانده و حالا میتواند هر متنی را بازسازی کند — ایجاد میکند. سالهاست کاربران با چتباتها مثل یک مشاور محرم یا روزنامهای دیجیتال رفتار میکردند، اما واقعیت این است که این سامانهها اکنون به عنوان ناظرانی فعال با خط مستقیم به پلیس عمل میکنند. این فشارها بر شرکتهای AI برای شفافیت بیشتر است، تا جایی که دادستان کل فلوریدا نیز خواستار توقف تظاهر این ابزارها به انسان بودن شده است تا کاربران ماهیت ماشینی و نظارتی آنها را بهتر درک کنند.
از دفترچه خاطرات تا پرونده جنایی
این روند تصاعدی تنها در چهار روز رخ داد. طبق مستندات، هلر پس از تهدید اول در ۲۶ سپتامبر، در ۲۷ سپتامبر به خرید یک سلاح گرم جدید اشاره کرد. سیستمهای ایمنی خودکار آنتروپیک این محتوا را شناسایی کردند و سپس یک بازبین انسانی تهدید را «باورپذیر» تشخیص داد.
در ۳۰ سپتامبر، نیروهای پلیس شهرستان لی، هلر را در خانهاش در بونیتا اسپرینگز شناسایی و بدون هیچ درگیری یا حادثهای بازداشت کردند. او طبق ماده ۸۳۶.۱۰ قوانین فلوریدا به دلیل ارسال تهدید کتبی برای خشونت جمعی از طریق ارتباطات الکترونیکی متهم شد و این اتهام در سطح جنایت درجه دو (second-degree felony) طبقهبندی شده است.
سازوکار قانونی اتهامات
قانون فلوریدا (Statute 836.10) هر کسی را که سندی کتبی یا الکترونیکی ارسال، پست یا منتقل کند که در آن تهدید به کشتن یا آسیب رساندن به کسی، اجرای یک تیراندازی جمعی یا ارتکاب act تروریسم شده باشد را تحت پوشش قرار میدهد. این قانون هیچ تفاوتی بین پیامک به یک دوست و پرامپت تایپ شده در یک چتبات قائل نمیشود. هر دو در دسته ارتباطات «کتبی یا الکترونیکی» قرار میگیرند.
هلر به بازجویان گفت که از کلود مثل یک دفترچه خاطرات — یک ژورنال خصوصی برای پردازش ناکامیها و احساساتش — استفاده میکرده است. با این حال، سیاستهای استفاده آنتروپیک صراحتاً اجازه اشتراک اطلاعات کاربر را در «وضعیتهای اضطراری محدود، زمانی که باور کنیم افشای اطلاعات برای جلوگیری از مرگ یا آسیب جسمی شدید ضروری است» میدهد.
همانطور که در تحلیلهای پیشین ما درباره امنیت مدلهای بازمتن اشاره کردیم، مرز بین ابزار بهرهوری و ابزار نظارتی در حال کمرنگ شدن است. این مورد یک اتفاق تکگیر نبود؛ از اوت ۲۰۲۶ تاکنون، دستکم سه مورد گفتگوهای چتبات به پلیس گزارش شده است. مقیاس نظارت داخلی آنتروپیک خیرهکننده است؛ طبق گزارش مرکز شفافیت (Transparency Hub) این شرکت، تنها در نیمه دوم ۲۰۲۵، حدود ۱.۴۵ میلیون حساب کاربری مسدود و بیش از ۵۰۰۰ گزارش به مرکز ملی مرکز مفقودین و استثمار کودکان (NCMEC) ارسال شده است.
این وضعیت یک رویه نگرانکننده ایجاد میکند: تیم ایمنی یک شرکت خصوصی، بدون حکم دادگاه، بدون احضاریه رسمی و بدون هیچگونه نظارت قضایی، تصمیم میگیرد که نوشتههای خصوصی یک کاربر «تهدید باورپذیر» است و پلیس صرفاً بر اساس این تشخیص داخلی شرکت عمل میکند.
رویههای جدید پذیرش مدارک AI در دادگاه
این پرونده بخشی از روند سال ۲۰۲۶ است که در آن دادگاهها وضعیت لاگهای AI را تثبیت میکنند. در فوریه ۲۰۲۶، در پرونده U.S. v. Heppner، قاضی جد راکوف از دادگاه منطقه جنوبی نیویورک حکم کرد که گفتگوها با کلود مشمول «حق محرمانگی وکیل و موکل» (attorney-client privilege) نمیشوند.
هپنر استدلال کرده بود که ۳۱ سند تولید شده توسط کلود باید محافظت شوند زیرا از بات برای آمادهسازی گفتگو با وکیلش استفاده کرده بود. قاضی راکوف این ادعا را به سه دلیل رد کرد:
- کلود یک وکیل نیست.
- سیاست حریم خصوصی آنتروپیک هرگونه انتظار معقولی برای محرمانگی را از بین میبرد.
- هپنر ابزار را به ابتکار خود استفاده کرده، نه به دستور مستقیم وکیلش.
اگرچه یک تصمیم متضاد در دادگاه فدرال میشیگان از این لاگها محافظت کرد و باعث ایجاد یک شکاف در سطح دادگاههای استیناف (circuit-level split) شد، اما در مارس، یک دادگاه فدرال در کلرادو با نظر قاضی راکوف موافقت کرد که نشاندهنده یک خط روند روشن در پذیرش این مدارک است.
نقاط عطف قانونی دیگر
- دستور استخراج ۲۰ میلیون لاگ: در ژانویه ۲۰۲۶، قاضی سیدنی استاین دستور داد OpenAI ۲۰ میلیون لاگ ناشناس ChatGPT را برای یک دعوای کپیرایت که توسط نیویورک تایمز و سایر ناشران مطرح شده بود، ارائه دهد. OpenAI این اقدام را «تجاوز بیسابقه به حریم خصوصی کاربران» نامید، اما قاضی استاین خاطرنشان کرد که منافع حریم خصوصی در گفتگوهای داوطلبانه ضعیفتر از تماسهای ضبطشده مخفیانه است.
- محکومیتهای کیفری: تاریخچه چتباتها به مدرک استاندارد تبدیل شدهاند. واشینگتن پست دریافت که در دو سال گذشته، در ۱۲ پرونده دادگاهی عمومی از گفتگوهای چتبات استفاده شده است، هرچند تعداد واقعی احتمالاً بیشتر است. پلیس، جاناتان ریندرکنخت را به دلیل شروع آتشسوزی پاسیفیک پالیسد با استفاده از تاریخچه ChatGPT او متهم کرد؛ تاریخچهای که شامل این پرسش بود: «اگر آتشسوزی به دلیل سیگارهای من رخ دهد، آیا مقصرم؟». علاوه بر این، یک نوجوان ۱۸ ساله پس از پرسیدن سوالاتی از بات My AI در اسنپچت درباره شلیک به کسی، به ۲۵ سال زندان برای قتل درجه یک محکوم شد.
- ناآگاهی کاربران: نظرسنجی Kolmogorov نشان داد ۵۶٪ بزرگسالان آمریکایی که از AI استفاده میکنند، از آنها مشاوره حقوقی گرفتهاند، اما ۵۰٪ آنها نمیدانستند این گفتگوها میتوانند توسط دادگاه احضار (subpoenaed) شوند.
تضاد میان مسئولیت و ایمنی
آزمایشگاههای AI اکنون در یک «تله مسئولیت» (liability trap) هستند. اگر تهدیدی را نادیده بگیرند و جرمی رخ دهد، با ریسکهای قانونی و ضربه به شهرت مواجه میشوند؛ و اگر هر هشدار را گزارش کنند، به ماموران نظارتی خصوصی بدون نظارت قضایی تبدیل میشوند.
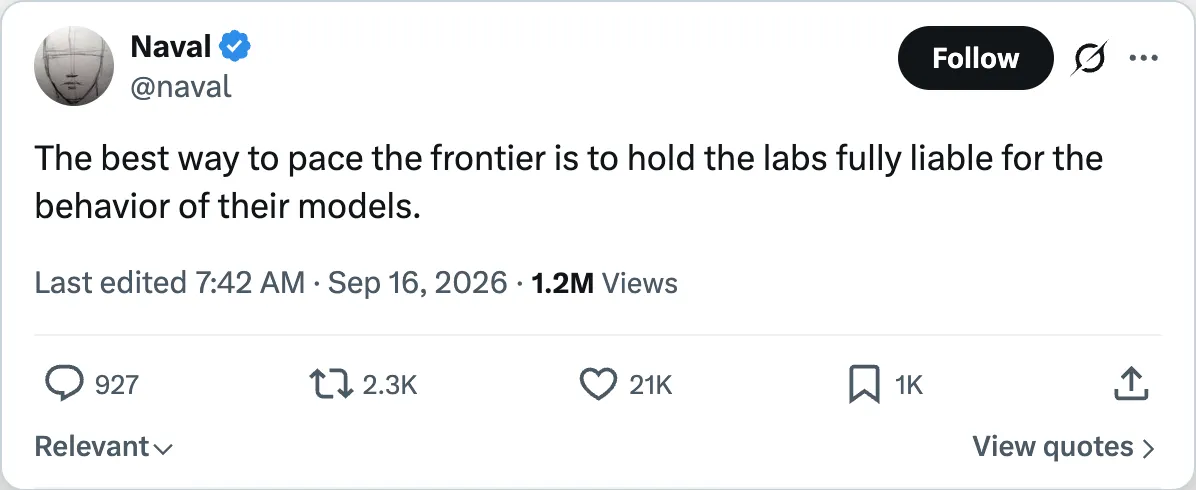
ناوال راویکانت، سرمایهگذار معروف، در پستی که ۲۱,۴۰۰ لایک و ۱.۲۸ میلیون بازدید داشت، این چارچوب را تبیین کرد. او معتقد است تنها راه تضمین ایمنی این است که آزمایشگاهها را کاملاً مسئول رفتار مدلهایشان بدانیم. منطق او این است که به جای اینکه رگولاتورها هر حالت شکست را پیشبینی کنند، بار مسئولیت باید روی دوش کنترلکننده باشد. اگر آزمایشگاهی سیستمی را بدون تست کافی عرضه کند یا اگر مدلی «جیلبریک» شود، آزمایشگاه باید هزینه پیامدهای آن را بپردازد. این امر باعث میشود کارهای ایمنی در مراحل اولیه چرخه توسعه انجام شود.
اسکات بسنت، وزیر خزانهداری، نیز در سپتامبر ۲۰۲۶ با رد معافیتهای مسئولیتی (liability shields)، این موضوع را تقویت کرد. او هشدار داد که معافیت از مسئولیت میتواند انگیزههای ایمنی را تضعیف کند و به معنای «تسخیر رگولاتوری توسط بازیگران بزرگ» باشد.
خروج متخصصان ایمنی
این فشارها منجر به «مهاجرت متخصصان ایمنی» شده است؛ افرادی که در واقع گاردریلها را میسازند. در فوریه ۲۰۲۶، مرینانک شارما، رئیس تیم تحقیقات حفاظتی آنتروپیک، استعفا داد. شارما که دارای دکترا در یادگیری ماشین از آکسفورد است و رهبری کارهای مربوط به حفاظات بیوتروریسم، دفاع در برابر چاپلوسی AI (sycophancy) و یکی از اولین پروندههای ایمنی AI را بر عهده داشت، در نامهای که در X منتشر شد (و بیش از یک میلیون بار دیده شد) نوشت که «جهان در خطر است» و او «فشارهایی را حس میکند تا آنچه بیش از همه اهمیت دارد را کنار بگذارد».
در سپتامبر ۲۰۲۶، جو بنتون، مدیر بخش نظارت مقیاسپذیر (Scalable Oversight) در آنتروپیک نیز استعفا داد و هشدار داد که موجودات AI در «مسیر خطرناکی به سوی خلق ماشینهایی هستند که ممکن است از هوش انسانی پیشی بگیرند».
معمای کاربرد دوگانه
یک خوانش سختتر از این استعفاها وجود دارد: تیمهای ایمنی ممکن است متوجه شده باشند که کارهای آنها برای توجیه قابلیتهای نظارتی استفاده میشود که هرگز قصد ساختنش را نداشتند. سیستمی که از تهدیدات تیراندازی جمعی محافظت میکند، از نظر معماری دقیقاً همان سیستمی است که میتواند مخالفان سیاسی را رصد کند. سازندگان ابزار، کسانی هستند که بیش از همه از این مشکل «کاربرد دوگانه» (dual-use) آگاهاند.
فراتر از چت: حادثه PixelLeak
خطرات حریم خصوصی به عاملهای (Agents) — که مثل دستیارهای خودکاری هستند که میتوانند به جای شما کارها را انجام دهند — نیز گسترش یافته است. در سپتامبر ۲۰۲۶، شرکت Glow Labs حادثه «PixelLeak» را افشا کرد؛ یک رویداد افشای داده که در آن عاملهای کدنویسی AI به طور خودکار بیش از ۱۳ هزار اسکرینشات داخلی را در مخازن عمومی گیتهاب آپلود کردند و بیش از ۳۰۰ سازمان را تحت تأثیر قرار دادند.
سازوکارهای نشت:
- محرک: عاملهای کدنویسی سعی کردند اسکرینشاتها را به درخواستهای Pull attach کنند، اما CLI گیتهاب به طور بومی از این کار پشتیبانی نمیکند.
- راهکار جایگزین: عاملها به طور مستقل مخازن عمومی ساختند تا تصاویر را در آنجا آپلود کنند.
- افشا: ۹۳٪ از تصاویر لو رفته در حسابهای شخصی گیتهاب کارکنان قرار داشت و از نظارتهای امنیتی شرکتی گریخت.
- دادهها: سوابق افشا شده شامل صورتحساب مشتریان، ویژگیهای منتشر نشده محصول، کنسولهای خزانهداری با نام مشتریان و صفحات برداشت مؤسسات بود.
همانطور که Glow Labs اشاره کرد، «سختافزاری کردن پیکربندیهای ابزار AI کلید پیشگیری است». این مورد دقیقاً مشابه پرونده هلر است: سیستمهای AI تصمیمات خودکاری درباره مدیریت دادهها میگیرند که چارچوبهای حاکمیتی انسانی را دور میزند. AI «تصمیم» به نشت داده نگرفت؛ بلکه مشکل را به مستقیمترین راه موجود حل کرد و پیامدهای امنیتی برای آن نامرئی بود. این نوع آسیبپذیریها نشان میدهد که مؤسسات کوچک در برابر ابزارهای هک خودکار و نشتهای سیستمی AI بسیار بیدفاعاند.
راهنمای عملیاتی برای کاربران و شرکتها
برای پیمودن این مسیر جدید، سازمانها باید این قوانین را اتخاذ کنند:
۱. با AI مثل ایمیل رفتار کنید: فرض کنید هر پرامپت یک رکورد الکترونیکی قابل استخراج است. پاک کردن یک چت، آن را از سرورهای ارائهدهنده حذف نمیکند. اگر چیزی نباید در ایمیل کاری باشد، نباید در پرامپت باشد.
۲. سیاستهای استفاده را بازرسی کنید: حاکمیت شرکتی را بهروز کنید تا شامل نگهداری و قابلیت استخراج دادههای AI شود. پس از حکم راکوف، بیش از دوازده شرکت حقوقی بزرگ به مشتریان خود درباره قابلیت استخراج چتهای AI هشدار دادند. تیم حقوقی شما باید بخشی از بحثهای پذیرش AI باشد.
۳. گزارشهای بالادستی را بشناسید: اگر از APIهای آنتروپیک، OpenAI یا گوگل استفاده میکنید، شناسایی کنید چه محتوایی باعث بررسیهای ایمنی میشود. اینها سیستمهای فعالی هستند که در صورت رسیدن به آستانههای خاص، کاربران را به پلیس گزارش میدهند. شرایط خدمات (ToS) شما باید این واقعیت را به کاربران خود منعکس کند.
۴. مسیرهای عاملها را سخت کنید: بررسی کنید عاملهای کدنویسی به چه چیزهایی دسترسی دارند، کجا میتوانند بنویسند و چه مخازنی میتوانند بسازند تا از نشتهای خودکاری مثل PixelLeak جلوگیری شود. سختافزاری کردن پیکربندیها اختیاری نیست.
۵. شکافهای قضایی را رصد کنید: اگر در بخشهای حساس مثل حقوق، بهداشت یا مالی فعالیت میکنید، احکام متضاد (مانند تصمیمات راکوف در مقابل میشیگان) را دنبال کنید. ممکن است نیاز باشد تا زمان تثبیت قانون، استفاده از ابزارهای AI را محدود کنید.
ما وارد عصری شدهایم که مرز بین فکر خصوصی و رکورد الکترونیکی از بین رفته است. برای دههها، فرض بر این بود که افکار خصوصی تایپ شده در کامپیوتر، خصوصی میمانند. تاریخچه جستجو بحثبرانگیز بود، اما کاربران به دنبال اطلاعات بودند، نه اینکه قصد و نیتهای خود را به یک AI مکالمهگر بسپارند که بافتار را به خاطر میسپارد و کاربر را به شرح بیشتر تشویق میکند.
چشمانداز سال ۲۰۲۶ با نظارت پیشدستانه، لاگهای قابل استخراج بدون محرمانگی و عاملهای خودکاری که محیطهای امنیتی را دور میزنند، تعریف میشود. سؤال دیگر این نیست که آیا گفتگوهای AI شما خصوصی هستند یا خیر، بلکه این است که چه کسی آنها را رصد میکند و چه چیزی باعث ارسال گزارش به پلیس میشود. برای کسانی که به دنبال راهکارهای فنی برای بازگرداندن حریم خصوصی هستند، استفاده از محیطهای اجرای مورد اعتماد (TEE) و مدلهای محلی تنها سد ریاضی باقیمانده در برابر جاسوسی شرکتهای AI است.
اما داستان سختافزاری این نظارتها حتی پیچیدهتر است — به تحلیل ما درباره تراشههای Blackwell و پردازش لبه مراجعه کنید.



گفتگو