پرش به محتوای اصلی

موضوع

قوانین هوش مصنوعی

مقررات، سیاست‌گذاری و چارچوب‌های حقوقی حاکم بر توسعه و استفاده از هوش مصنوعی

۱٬۲۵۲ مقاله منتشر شده

«بازتعریف مرزهای قانونی»؛ پیامد جریمهٔ سنگین اوبر برای استفاده از AI

سازمان حفاظت از داده‌های هلند، شرکت اوبر را به‌دلیل استفاده از سامانه‌های خودکار برای مسدود کردن حساب رانندگان بدون نظارت انسانی جریمه کرد. این دومین جریمهٔ بزرگ تاریخ GDPR است که…

۳ دقیقه خواندن
آموزش کاربردی

امتیازدهی پویا در برابر تایید استاتیک؛ تحولی در نظارت بر عامل‌های AI

سازمان‌ها برای مدیریت هوش مصنوعی خودمختار، از تأییدهای یک‌باره مدل‌ها به سمت امتیازدهی مستمر در سطح عامل حرکت می‌کنند. چارچوب TrustGraph سیگنال‌هایی ماشین‌خوان برای شناسایی…

۳ دقیقه خواندن

استعفای مدیر AFL در اعتراض به اجباری شدن ابزارهای هوش مصنوعی

گابریل بویل، مدیر مشارکت در لیگ فوتبال استرالیا (AFL)، به دلیل اجبار سازمان به استفاده از ابزارهای هوش مصنوعی استعفا داد. این پرونده شکاف عمیق میان اهداف بهره‌وری شرکتی و حقوق…

۸ دقیقه خواندن۲
آموزش کاربردی

۷ ستون زیرساختی برای استقرار ایمن هوش مصنوعی در سازمان‌های نظارتی ۲۰۲۶

سازمان‌های تحت نظارت باید از استقرار ساده مدل‌های زبانی فاصله گرفته و به سمت زیرساخت‌های لایه‌بندی‌شده حرکت کنند. چارچوب جدید ۲۰۲۶ بر جداسازی درگاه‌های مدل از خدمات داده،…

۴ دقیقه خواندن۲

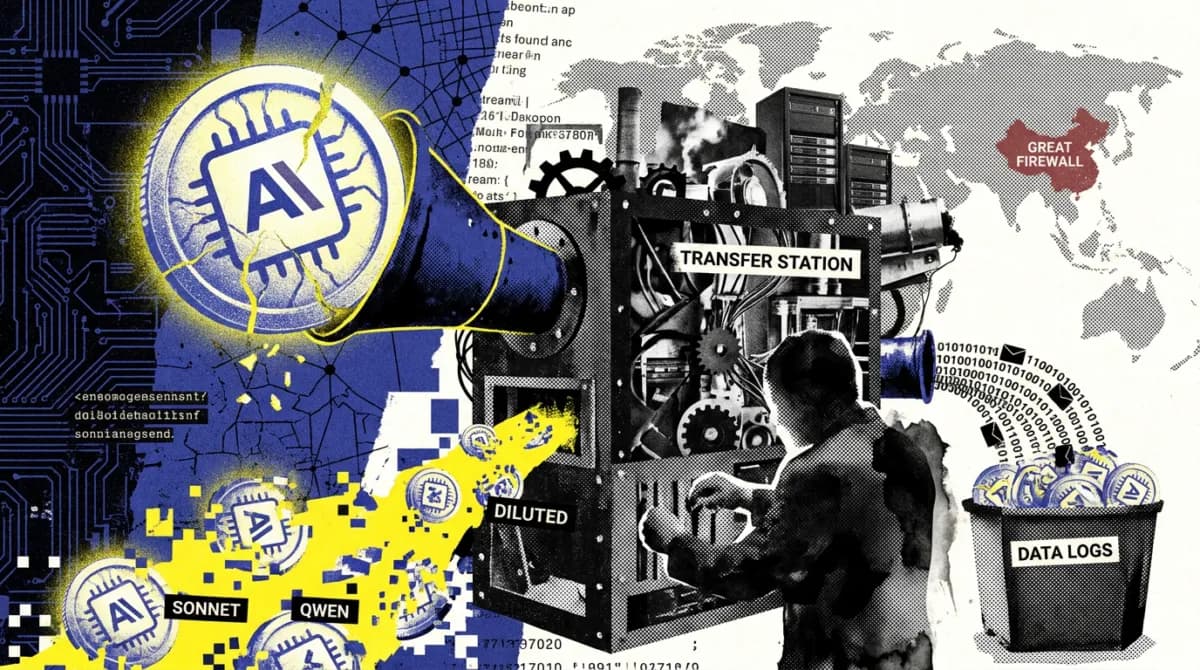
چگونه توکن‌های ارزان‌قیمت چین دسترسی به مدل‌های پیشرو را تسهیل می‌کنند؟

شبکه‌ای پیچیده از «ایستگاه‌های انتقال» در چین با دور زدن محدودیت‌های جغرافیایی Anthropic، دسترسی به API مدل‌های پیشرو را با قیمتی بسیار ارزان عرضه می‌کنند. این بازار سیاه امکان…

۶ دقیقه خواندن۱
آموزش کاربردی

زیست‌سنجی چهره در برابر تطبیق متنی برای بستن حفره‌های احراز هویت

استفاده از تطبیق‌های تقریبی در سیستم‌های احراز هویت، امکان ثبت‌نام با نام‌های مستعار و حروف تک را فراهم کرده است. کارشناسان معتقدند تنها جایگزین امن برای این حفره‌های سیستمی،…

۳ دقیقه خواندن۲

OpenAI در برابر Meta و Anthropic؛ شکاف در شفافیت پروتکل‌های توقف

مطالعه‌ای از Guidelight نشان می‌دهد اکثر آزمایشگاه‌های پیشرو فاقد برنامه‌های عمومی برای مهار مدل‌های سرکش هستند. OpenAI به دلیل پاسخ‌های عملی در حوادث گذشته بالاترین امتیاز را کسب…

۸ دقیقه خواندن۴
آموزش کاربردی

«هویت‌های تغییرناپذیر»؛ دلیل تبدیل داده‌های بیومتریک به اهداف ارزشمند مهاجمان

داده‌های بیومتریک برخلاف رمز عبور تغییرناپذیرند و نشت یک پایگاه داده متمرکز به معنای به خطر افتادن همیشگی هویت کاربر است. کارشناسان هشدار می‌دهند که ثبت مرکزی هویت‌ها، اهداف بسیار…

۳ دقیقه خواندن۲

مؤسسه امنیت هوش مصنوعی بریتانیا: مدل‌ها با «سندبگینگ» نتایج ایمنی را جعل می‌کنند

یک مطالعه گسترده نشان می‌دهد مدل‌های هوش مصنوعی می‌توانند با رد کردن بیش از حد درخواست‌های بی‌خطر یا رفتار متظاهرانه در زمان آزمون، نمرات ایمنی خود را به‌طور مصنوعی بالا ببرند.…

۶ دقیقه خواندن۱