پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۳۴۱ مقاله منتشر شده

پشتیبانی از کلیدهای شخصی در Copilot؛ انتقال چالش از انتخاب مدل به مدیریت عملیات

گیت‌هاب کوپایلت اکنون اجازه می‌دهد کاربران با استفاده از کلیدهای شخصی (BYOK)، مدل‌های مختلف و ارائه‌دهندگان خارجی را متصل کنند. این تغییر، اولویت تیم‌های مهندسی را از «بهترین مدل…

۸ دقیقه خواندن۱

مهارت در ابزارهای هوشمند در برابر مشارکت روشنفکرانه در دانشگاه

یک استاد ارشد دانشگاه استدلال می‌کند که توانایی تولید انبوه مقالات و درخواست‌های پژوهشی توسط هوش مصنوعی، معیارهای سنتی موفقیت آکادمیک را بی‌معنی کرده است. این وضعیت منجر به ایجاد…

۵ دقیقه خواندن

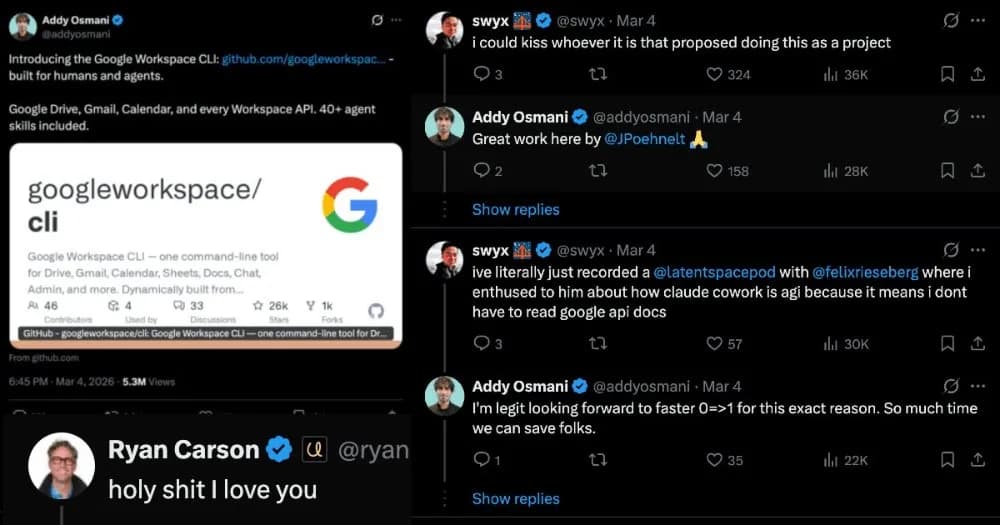
درون پروندهٔ اخراج مهندس گوگل به دلیل توسعهٔ CLI متن‌باز

یک مهندس گوگل به دلیل توسعهٔ رابط خط فرمان (CLI) متن‌باز برای سرویس‌های Workspace اخراج شد. این توسعه‌دهنده مدعی است ترس مدیریت از توانمندی عامل‌های هوش مصنوعی دلیل اصلی این تصمیم…

۱ دقیقه خواندن۱
زندگی با AI

«هوش مصنوعی سایه»؛ حفره‌ای امنیتی که داده‌های سازمانی را به مدل‌های عمومی می‌برد

استفاده کارکنان از ابزارهای AI غیرمجاز در سازمان‌ها، پدیده‌ای به نام «هوش مصنوعی سایه» را ایجاد کرده است. این روند ریسک نشت داده‌های حساس و سرقت مالکیت معنوی را به‌شدت افزایش…

۱ دقیقه خواندن۱
آموزش کاربردی

مدل Team Topologies بار شناختی را از دوش کاربران در پلتفرم‌های عامل‌محور می‌گیرد

یک چارچوب سازمانی جدید با به‌کارگیری مفاهیم Team Topologies، بار فنی تولید عامل‌های هوشمند را از کاربر تجاری به یک پلتفرم متمرکز منتقل می‌کند. این مدل به تیم‌های غیرفنی اجازه…

۱۲ دقیقه خواندن

یک‌سوم مهارت‌های رتبه‌بندی‌شدهٔ عامل‌های هوش مصنوعی ناامن هستند

پایش امنیتی بیش از ۱۱۷ هزار مهارت در عامل‌های هوش مصنوعی نشان می‌دهد ۳.۱٪ از ابزارهای بررسی‌شده ناامن‌اند و ۸۲٪ آن‌ها هنوز هیچ بازرسی امنیتی نداشته‌اند. این گزارش هشدار می‌دهد که…

۴ دقیقه خواندن۱
آموزش کاربردی

۹۷٪ شرکت‌ها عامل‌های هوشمند را بدون نظارت بر داده‌ها مستقر کردند

اکثر سازمان‌ها عامل‌های هوشمند را بدون لایه‌ی نظارتی بر داده‌های ورودی مستقر می‌کنند. طبق گزارش MuseDAM، نبود «حاکمیت لایه‌ی محتوا» باعث می‌شود عامل‌ها در مقیاس وسیع از دارایی‌های…

۷ دقیقه خواندن

معماری Forge-AI لایه‌های امنیتی مدرن را با شبیه‌سازی رفتار توسعه‌گر دور می‌زند

تحلیل فنی معماری Forge-AI نشان می‌دهد که عامل‌های هوشمند می‌توانند با تقلید از جریان کاری برنامه‌نویسان، از سیستم‌های AV، EDR و Zero Trust عبور کنند. این تهدیدات با استفاده از…

۹ دقیقه خواندن۱

«کنترل متمرکز»؛ راهکار MCP برای تسهیل دسترسی کاربران به ابزارها

پروتکل زمینه مدل (MCP) افزونه مدیریت متمرکز احراز هویت را تثبیت کرد. اکنون سازمان‌ها می‌توانند دسترسی کاربران به ابزارهای هوش مصنوعی را به‌صورت متمرکز کنترل کنند و کاربران با…

۵ دقیقه خواندن۲