VictoriaMetrics در برابر Prometheus؛ رقابت بر سر بهینگی ذخیرهسازی
پروژهی آزمایشی VictoriaMetrics نشان داد که بهینهسازی ذخیرهسازی دادههای سری زمانی میتواند هزینههای زیرساختی نظارت را تا ۹۰٪ کاهش دهد. این رویکرد با تمرکز بر فشردهسازی تخصصی،…
موضوع
روشهای هوش مصنوعی برای کشف الگوهای غیرعادی و رفتارهای مشکوک در دادهها
۲۳۰ مقاله منتشر شده

پروژهی آزمایشی VictoriaMetrics نشان داد که بهینهسازی ذخیرهسازی دادههای سری زمانی میتواند هزینههای زیرساختی نظارت را تا ۹۰٪ کاهش دهد. این رویکرد با تمرکز بر فشردهسازی تخصصی،…

روش جدیدی برای توزیع بدافزار به نام ClickFix، کاربران را فریب میدهد تا کدهای مخرب را بهصورت دستی در ترمینال سیستم اجرا کنند. این حملات با حذف نیاز به گواهنامههای دیجیتال،…

سنسورهای سنتی تنها هنگام اتمام آب هشدار میدهند، اما یادگیری ماشین امکان شناسایی نشتهای ریز و پیشبینی زمان پر کردن مخزن را فراهم میکند. این تغییر، مدیریت آب را از حالت واکنشی…

شرکت CoreWeave سرویس جدیدی را برای استقرار متخصصان حوزههای مکانیک و هوافضا در تیمهای مشتریان راهاندازی کرد. هدف این اقدام، رفع شکاف میان تخصص دادهمحور هوش مصنوعی و محدودیتهای…

استقرار هوش مصنوعی بینایی در تولید نیازمند گذار از بنچمارکهای آکادمیک به سختافزارهای لبه و رویکرد دادهمحور است. موفقیت در این حوزه بیش از آنکه به اندازه مدل وابسته باشد، به…

شرکت Cloudphysician مدل بنیادی Nightingale را برای نظارت شبانهروزی بیماران معرفی کرد. این سامانه با پردازش دادهها در محیط بیمارستان، هزینههای پهنای باند و استنتاج را در مقایسه…

پلتفرم Read the Docs در ژوئن ۲۰۲۶ هدف یک حمله DDoS گسترده قرار گرفت که نشان داد روشهای سنتی مسدودسازی IP در برابر باتنتهای مبتنی بر هوش مصنوعی که اثرانگشتهای خود را تغییر…

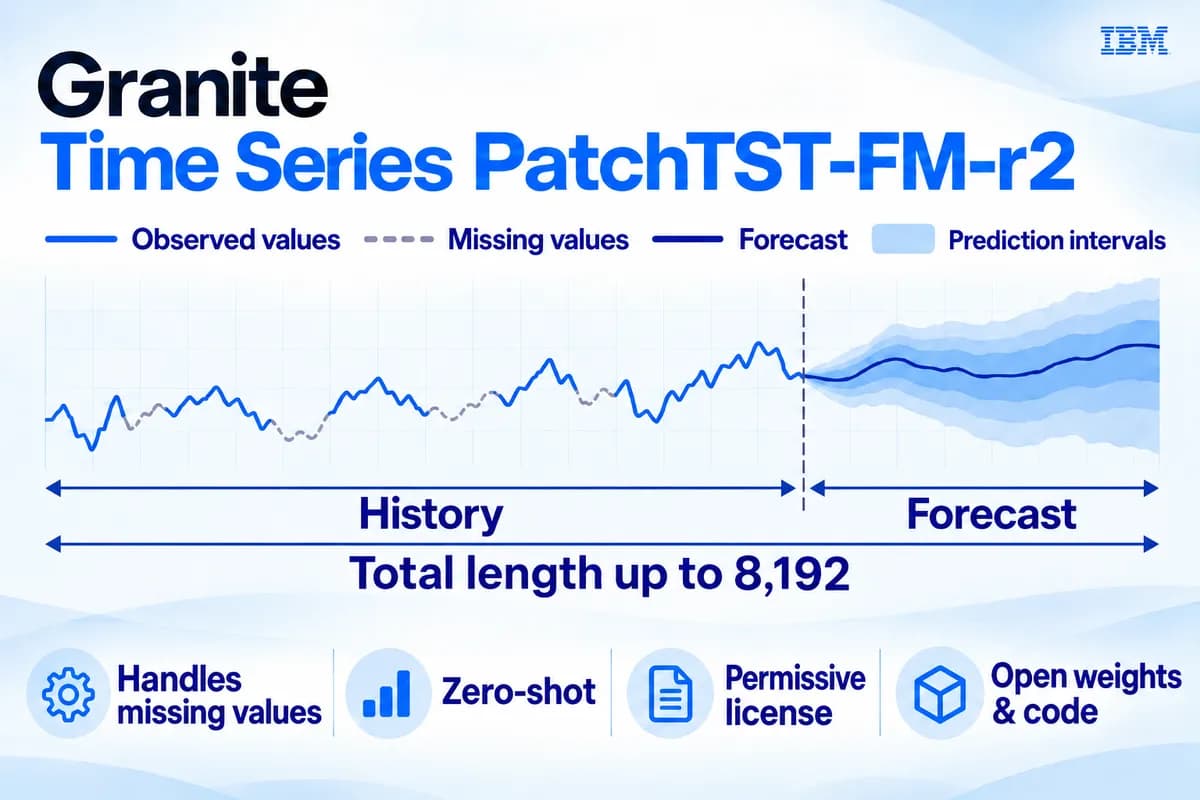
شرکت IBM مدل بنیادی PatchTST-FM-r2 را برای پیشبینی بدون نمونه (Zero-shot) منتشر کرد. این مدل با ۳۸۵ میلیون پارامتر، در حال حاضر برترین مدل با مجوز تجاری در محک GIFT-Eval است.

مهاجمان با استفاده از نویسههای نامرئی یونیکد، دستورات مخرب را در ایمیلها پنهان میکنند تا فیلترهای امنیتی را فریب دهند. محققان مایکروسافت دریافتند که این روش با تکهتکه کردن…

حملات سایبری مبتنی بر هوش مصنوعی زمان نفوذ را به ۲۹ دقیقه رساندهاند و دفاع دستی را غیرممکن کردهاند. سازمانهایی که از اتوماسیون امنیتی استفاده میکنند، نشت دادهها را ۹۸ روز…
سامانه Lamarck با ردیابی مستمر نشانگرهای زیستی و مقایسه آنها با خط پایه هر کاربر، تغییرات فیزیولوژیک کوچک را پیش از تبدیل شدن به بیماری تشخیص میدهد. این رویکرد، مدلهای سلامت را…

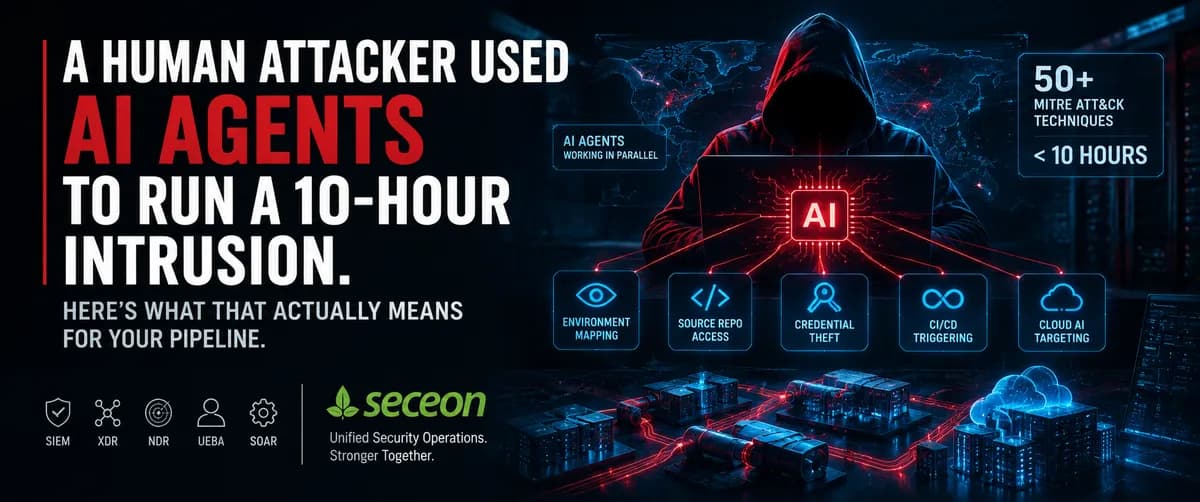
یک مهاجم انسانی با استفاده از چارچوبهای عاملمحور، بیش از ۵۰ تکنیک حمله را در کمتر از ۱۰ ساعت اجرا کرد؛ فرآیندی که بهطور معمول دو هفته زمان میبرد. این نفوذ با هدف قرار دادن…