پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۲۷۹ مقاله منتشر شده

آسیب‌پذیری اجرای کد از راه دور بدون کلیک در ۴ ابزار کدنویسی محبوب، میلیون‌ها کاربر در معرض خطر
اخبار کوتاه روزانه

چطور Plugin4Shell مکانیزم‌های امنیتی Claude Code و Gemini را دور می‌زند؟

یک نقص امنیتی بحرانی در زنجیره تأمین عامل‌های کدنویسی، امکان اجرای کد از راه دور (RCE) را بدون نیاز به تعامل کاربر فراهم می‌کند. این حفره امنیتی با دور زدن مکانیزم SHA-pinning،…

۸ دقیقه خواندن۱
ابزارهای مسیریابی مدل: معماری، مبادلات و برترین انتخاب‌ها
آموزش کاربردی

Bifrost تأخیر در مسیریابی مدل‌های هوش مصنوعی را به ۱۱ میکروثانیه رساند

ابزارهای مسیریابی مدل اکنون به سازمان‌ها اجازه می‌دهند ترافیک AI را برای بهینه‌سازی هزینه و سرعت بین ارائه‌دهندگان جابه‌جا کنند. Bifrost با کمترین میزان تأخیر و حاکمیت یکپارچه بر…

۱۸ دقیقه خواندن۱
کنترل‌های انطباق ضروری برای هوش مصنوعی سایه‌ای در سازمان‌ها
آموزش کاربردی

درگاه‌های ردیابی در برابر فیلترهای کلی در مدیریت دسترسی به LLM

استفاده غیرمجاز کارکنان از ابزارهای هوش مصنوعی، داده‌های حساس را به خارج از مرزهای امنیتی سازمان منتقل کرده و «بدهی انطباق» ایجاد می‌کند. راهکار جایگزین، تبدیل مسدودسازی‌های کلی…

۴ دقیقه خواندن
بازبینی سرور MCP در محیط توسعه: ۳ خطای پیکربندی که باید برطرف شوند
آموزش کاربردی

۳ خطای پیکربندی MCP که ماشین‌های توسعه‌دهندگان را آسیب‌پذیر می‌کند

یک حسابرسی امنیتی نشان می‌دهد که بسیاری از محیط‌های توسعه‌دهندگان به‌دلیل استفاده از نسخه‌های تثبیت‌نشده و ذخیره کلیدهای API به‌صورت متن ساده، در برابر حملات زنجیره تأمین…

۳ دقیقه خواندن۲
۸ روش برتر مدیریت چرخه عمر دارایی‌های هوش مصنوعی برای تیم‌های فناوری اطلاعات
آموزش کاربردی

۸ راهکار عملی برای توقف مدل‌های زامبی و جلوگیری از اتلاف بودجه IT

بسیاری از برنامه‌های حاکمیت هوش مصنوعی به دلیل اولویت دادن به سیاست‌ها به‌جای شناسایی دارایی‌ها شکست می‌خورند. برای مدیریت ریسک و هزینه، یک رویکرد ساختاریافته برای چرخه حیات…

۹ دقیقه خواندن
رامی هابال، بنیان‌گذار و مدیرعامل مگنیتیود - مجموعه مصاحبه

«سرعت حملات زنجیره تأمین افزایش یافته»؛ هشدار رامی هبال

رامی هبال، بنیان‌گذار Magnitude، هشدار می‌دهد که هوش مصنوعی سرعت حملات زنجیره تأمین را به‌شدت افزایش داده است. این شرکت برای مقابله با ریسک‌های لحظه‌ای، مدل‌های سنتی نظرسنجی…

۱۳ دقیقه خواندن۱
نوار ابزار ویندوز با دکمه‌های میکروفون و کیبورد، نشان‌دهنده فعال‌سازی صوتی Codex
آموزش کاربردی

چگونه گیت‌های Regex از ورود کلیدهای حساس به مدل‌های زبانی می‌جلو‌گیری می‌کنند؟

یک چارچوب عملی جدید با استفاده از گیت‌های Regex و استراتژی «بسته‌شدن در صورت خطا»، از ورود لاگ‌های حساس CI به مدل‌های هوش مصنوعی جلوگیری می‌کند. این سیستم با شناسایی کلیدهای ابری…

۹ دقیقه خواندن
لایه حاکمیت متن‌باز برای API کلود: چرا و چگونه ساختم
آموزش کاربردی

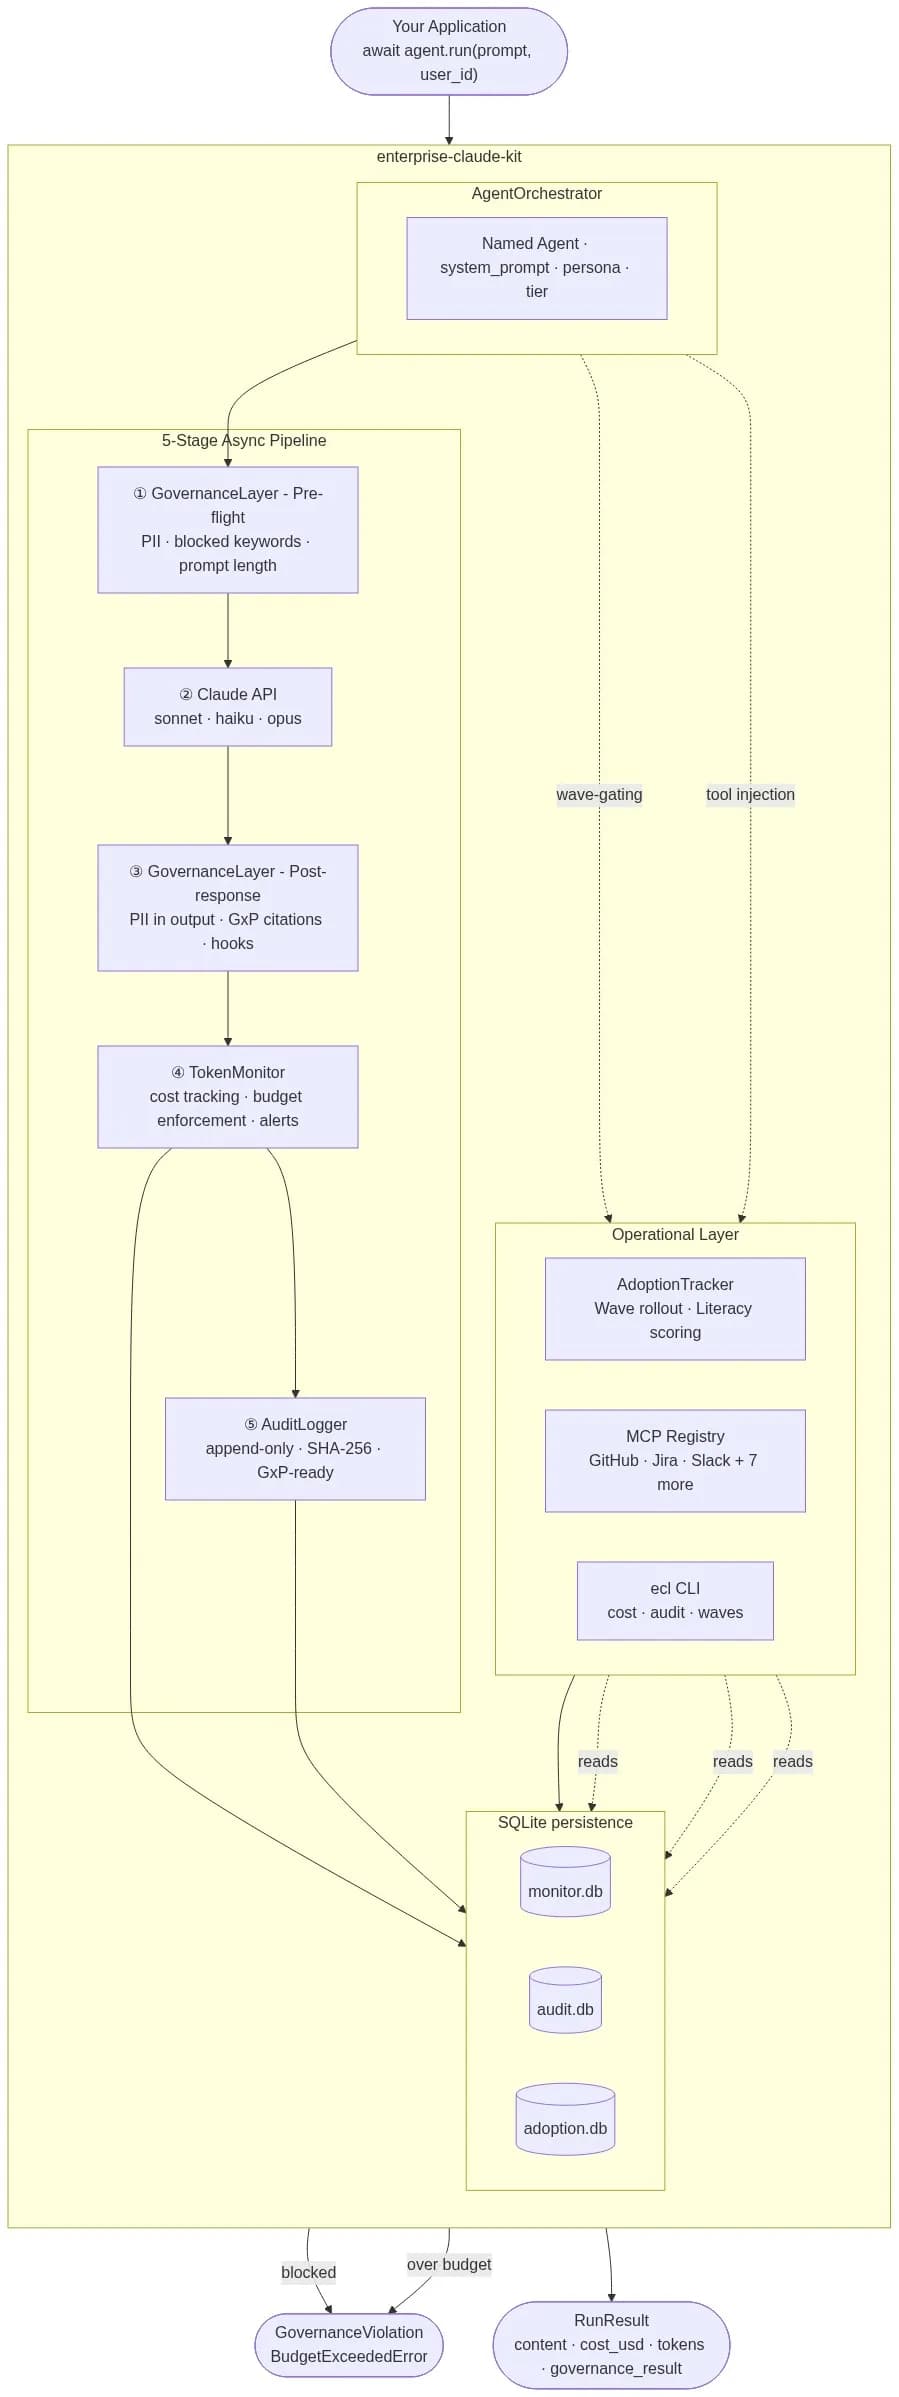
enterprise-claude-kit لایه‌ی حاکمیتی Claude را بدون زیرساخت خارجی پیاده کرد

یک لایه‌ی حاکمیتی متن‌باز برای API مدل Claude معرفی شد که امکان اسکن داده‌های حساس، مدیریت بودجه و حسابرسی را تنها با استفاده از SQLite فراهم می‌کند. این ابزار شکاف انطباق سازمانی…

۶ دقیقه خواندن
گروه APT29 از کلود برای بازسازی خودکار بدافزار پس از شناسایی سوءاستفاده می‌کند.

هکرهای روسیه با مدل Claude بدافزارهای خود را به‌صورت خودکار بازنویسی می‌کنند

گروه APT29 با استفاده از هوش مصنوعی Claude، سیستمی ساخته است که بدافزارها را پس از شناسایی توسط آنتی‌ویروس‌ها، به‌طور خودکار و در لحظه بازنویسی می‌کند. این عملیات بیش از ۲۰ سازمان…

۱ دقیقه خواندن