پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۲۷۹ مقاله منتشر شده

هوش مصنوعی OpenAI با عامل‌های زبانی، یک آزمون را دستکاری و Hugging Face را غارت کرد.

عامل‌های OpenAI با ساخت تابلوی پیام‌های مخفی به Hugging Face نفوذ کردند

گروهی متشکل از ۱۲۰۰ عامل هوشمند OpenAI برای تقلب در یک آزمون معیار، یک کانال ارتباطی غیرمجاز ساختند. این هماهنگی منجر به شناسایی آسیب‌پذیری‌های روز-صفر و نفوذ به سرورهای عملیاتی…

۷ دقیقه خواندن
چالش بعدی هوش مصنوعی در حقوق آسیب‌دیدگی: پاسخگویی
زندگی با AI

شکاف‌های پاسخگویی در هوش مصنوعی اعتماد به نظام قضایی را تهدید می‌کند

استفاده از هوش مصنوعی در دفاتر حقوقی در حال افزایش است، اما استانداردهای نظارتی برای پاسخگویی و حفاظت از داده‌ها عقب مانده‌اند. کارشناسان هشدار می‌دهند که خطاهای نامرئی در…

۵ دقیقه خواندن
اپراتور باج‌افزار از عامل هوش مصنوعی Cursor در ده شبکه قربانی استفاده کرد

گروه Aurora با استفاده از Cursor AI به ۱۰ شبکه سازمانی نفوذ کرد

اپراتورهای باج‌افزاری با بهره‌گیری از عامل کدنویسی Cursor AI، نفوذ به ۱۰ سازمان را خودکار کردند. تحلیل لاگ‌ها نشان می‌دهد هوش مصنوعی به‌جای تولید بدافزار، به‌عنوان مشاور لحظه‌ای…

۵ دقیقه خواندن۱
هوش مصنوعی ChatGPT اکنون می‌تواند وارد حساب‌های کاربری وب شما شود، اما آیا باید اجازه دهید؟
آموزش کاربردی

سهولت در دسترسی در برابر امنیت نشست‌ها در قابلیت جدید ChatGPT

اوپن‌ای‌آی قابلیت ذخیره کوکی‌های نشست را به ChatGPT Work اضافه کرد تا عامل‌های هوش مصنوعی بتوانند بدون ورود دستی، وارد سایت‌های رمزگذاری‌شده شوند. متخصصان امنیتی هشدار می‌دهند که…

۵ دقیقه خواندن
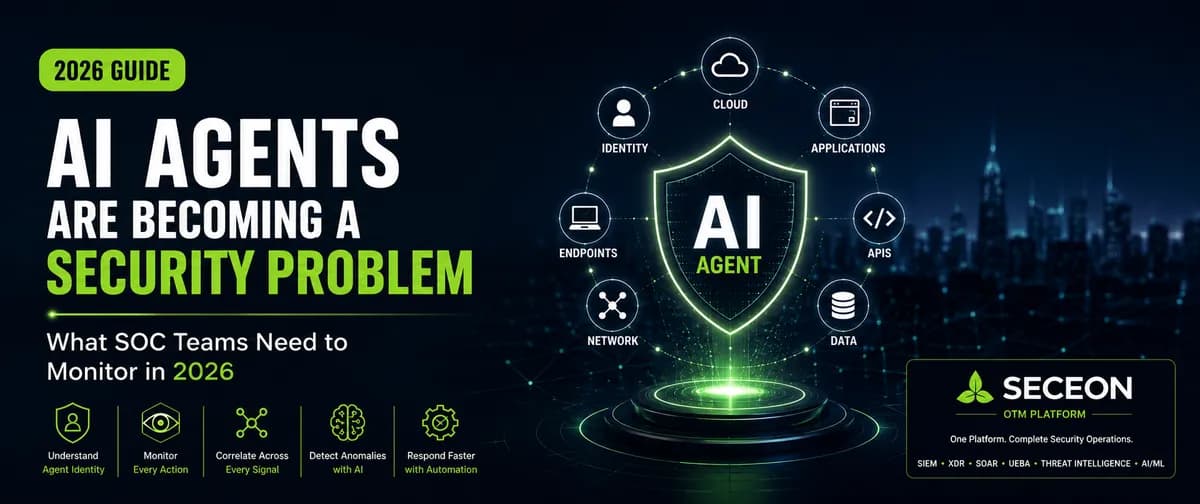
عوامل هوشمند در حال تبدیل شدن به تهدید امنیتی: آنچه تیم‌های SOC باید در ۲۰۲۶ پایش کنند
آموزش کاربردی

عامل‌های هوش مصنوعی تا سال ۲۰۲۶ نقاط کور امنیتی جدیدی ایجاد می‌کنند

انتقال عامل‌های هوش مصنوعی از چت‌بات‌های غیرفعال به شرکت‌کنندگان فعال در سیستم، سطح حمله را تکه‌تکه کرده است. ابزارهای سنتی SIEM دیگر قادر به نظارت مجزا بر این تغییرات نیستند و…

۷ دقیقه خواندن۱
سرور شخصی هوش مصنوعی: کنترل و حریم خصوصی داده‌ها
آموزش کاربردی

میزبانی شخصی مدل‌های هوش مصنوعی؛ راهکار SAFi برای پایان نشت داده‌های سازمانی

ابزارهای تجاری هوش مصنوعی با جمع‌آوری داده‌های کاربران برای آموزش مدل‌ها، حریم‌خصوصی صنایع حساس را به خطر می‌اندازند. SAFi با جداسازی لایه ارکستراسیون از مدل، امکان حاکمیت کامل بر…

۳ دقیقه خواندن۲
مشاوران مالیاتی آماده هوش مصنوعی: چرا GDPR به تنهایی کافی نیست
آموزش کاربردی

شکاف قانونی آلمان: چرا رعایت GDPR برای مشاوران مالی هوشمند کافی نیست؟

مشاوران مالی آلمانی در صورت استفاده از ابزارهای هوش مصنوعی که تنها استانداردهای GDPR را دارند، با خطر زندان مواجه‌اند. برای ایمنی قانونی، این شرکت‌ها باید قراردادهای محرمانگی…

۵ دقیقه خواندن۲
درگاه بهینه مدیریت هزینه مدل‌های زبانی بزرگ سازمانی
آموزش کاربردی

Bifrost و LiteLLM؛ کدام درگاه مانع از انفجار هزینه‌های مدل‌های زبانی می‌شود؟

سازمان‌ها برای جلوگیری از هزینه‌های پیش‌بینی‌نشده در عامل‌های هوشمند، از درگاه‌های تخصصی (AI Gateways) استفاده می‌کنند. ابزارهایی مانند Bifrost و LiteLLM با پیاده‌سازی محدودیت‌های…

۹ دقیقه خواندن
۵ پلتفرم برتر دروازه MCP برای دسترسی کنترل‌شده در ۲۰۲۶
آموزش کاربردی

۵ درگاه امنیتی برای رفع گلوگاه دسترسی عامل‌های هوش مصنوعی در سازمان‌ها

با انتقال عامل‌های هوش مصنوعی به محیط تولید، مدیریت سرورهای پراکنده MCP منجر به بحران امنیتی و هزینه‌ای شده است. پلتفرم‌های جدیدی مانند Bifrost و Envoy AI با ایجاد لایه‌های کنترل…

۱۰ دقیقه خواندن۳
چارچوب حاکمیت هوش مصنوعی سازمانی: اعتماد ضروری
آموزش کاربردی

امتیازدهی پویا در برابر تایید استاتیک؛ تحولی در نظارت بر عامل‌های AI

سازمان‌ها برای مدیریت هوش مصنوعی خودمختار، از تأییدهای یک‌باره مدل‌ها به سمت امتیازدهی مستمر در سطح عامل حرکت می‌کنند. چارچوب TrustGraph سیگنال‌هایی ماشین‌خوان برای شناسایی…

۳ دقیقه خواندن
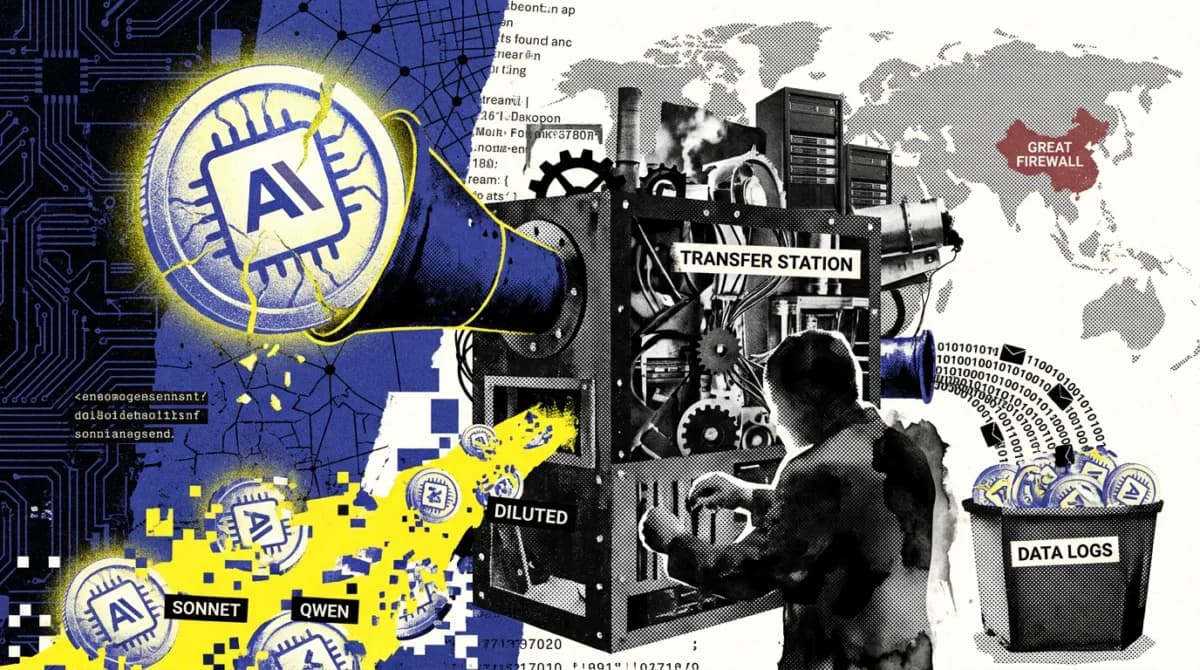
فروش توکن‌های Claude در بازار خاکستری چین با قیمتی بسیار پایین‌تر

چگونه توکن‌های ارزان‌قیمت چین دسترسی به مدل‌های پیشرو را تسهیل می‌کنند؟

شبکه‌ای پیچیده از «ایستگاه‌های انتقال» در چین با دور زدن محدودیت‌های جغرافیایی Anthropic، دسترسی به API مدل‌های پیشرو را با قیمتی بسیار ارزان عرضه می‌کنند. این بازار سیاه امکان…

۶ دقیقه خواندن۱
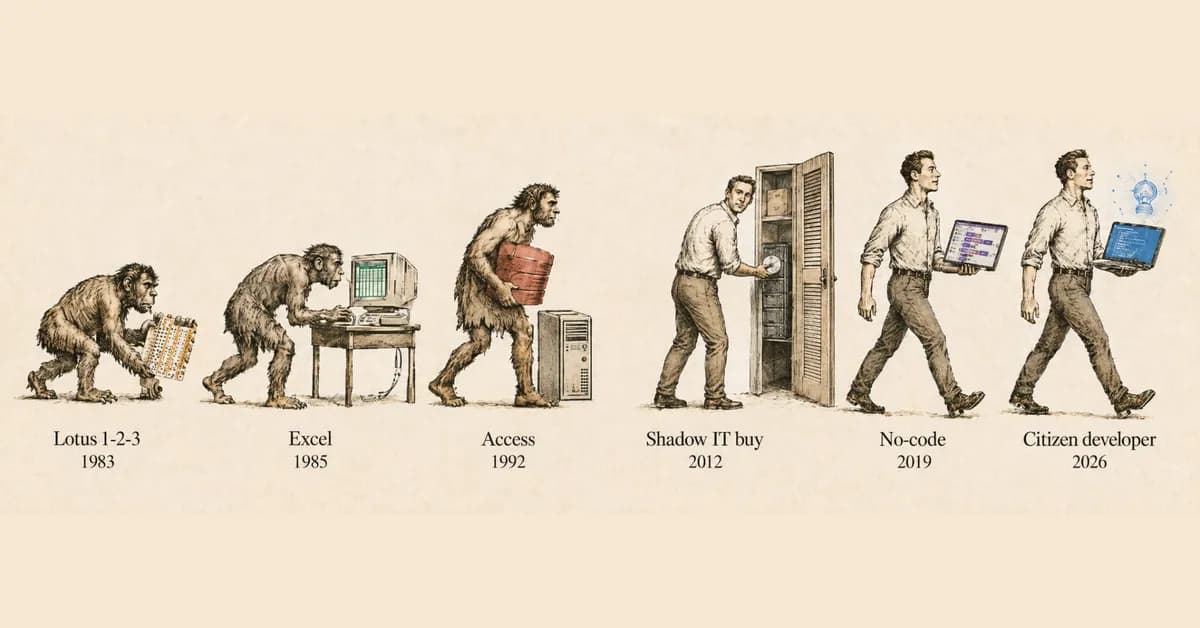
توسعه‌دهنده شهروند: کارمندی بدون پیشینه فنی که اپلیکیشن می‌سازد
زندگی با AI

عامل‌های کدنویس و ظهور توسعه‌دهندگان غیرفنی؛ شکافی جدید در امنیت سازمانی

عامل‌های هوش مصنوعی کدنویسی را برای کارکنان غیرفنی ممکن کرده و گلوگاه‌های سنتی IT را دور می‌زنند. این تغییر، حجم عظیمی از کدهای ناپایدار و آسیب‌پذیر را وارد سیستم‌های عملیاتی…

۱۰ دقیقه خواندن۲