اگر امروز بودجهای برای زیرساختهای هوش مصنوعی اختصاص دادهاید، احتمالاً بخشی از این سرمایه در حال نشت از طریق «مدلهای زامبی» است. اینها داراییهایی هستند که سالها پیش تأیید شدهاند، اما اکنون بدون مالک یا نظارت، همچنان در حال مصرف منابع هستند. طبق راهنمای منتشرشده در dev.to در ۱۷ سپتامبر ۲۰۲۶، اکثر برنامههای مدیریت چرخه حیات هوش مصنوعی نه به دلیل نبود اراده، بلکه به دلیل اجرای نادرست ترتیب عملیات شکست میخورند.
مدیریت داراییهای هوش مصنوعی در تئوری ساده است: بدانید چه مدلهایی وجود دارند، چه کسی مالک آنهاست، چگونه استفاده میشوند و چه زمانی باید بازنشسته شوند. اما در عمل، همین سادگی نقطهی توقف اکثر سازمانهاست. با گذشت زمان، مالکیتهای نامشخص، فهرستهای ناقص و بررسیهای متناقض، شکافهایی ایجاد میکنند که بستن آنها هر روز سختتر میشود.
این بحران دقیقاً شبیه روزهای ابتدایی مدیریت سختافزار است. پیش از ظهور مدلهای زبانی بزرگ (LLM) — که مثل کتابخانهداری هستند که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهند — تیمهای IT با لپتاپهای «شبح» و لایسنسهای نرمافزاری بلااستفاده دستوپنجه نرم میکردند که مدتها پس از خروج کارکنان، همچنان در دفاتر حسابداری ثبت شده بودند. پلتفرم AssetLoom دقیقاً به این دلیل ساخته شد که تیمهای IT ردیابی لپتاپهایی را که کسی یادش نبود چه زمانی صادر شدهاند و سختافزارهایی را که هرگز بهطور رسمی بازنشسته نشده بودند، گم میکردند. هوش مصنوعی اکنون همین مسیر را طی میکند، اما با سرعت بسیار بیشتر و پروفایل ریسک بهمراتب بالاتر.
چرا برنامههای چرخه حیات هوش مصنوعی شکست میخورند؟
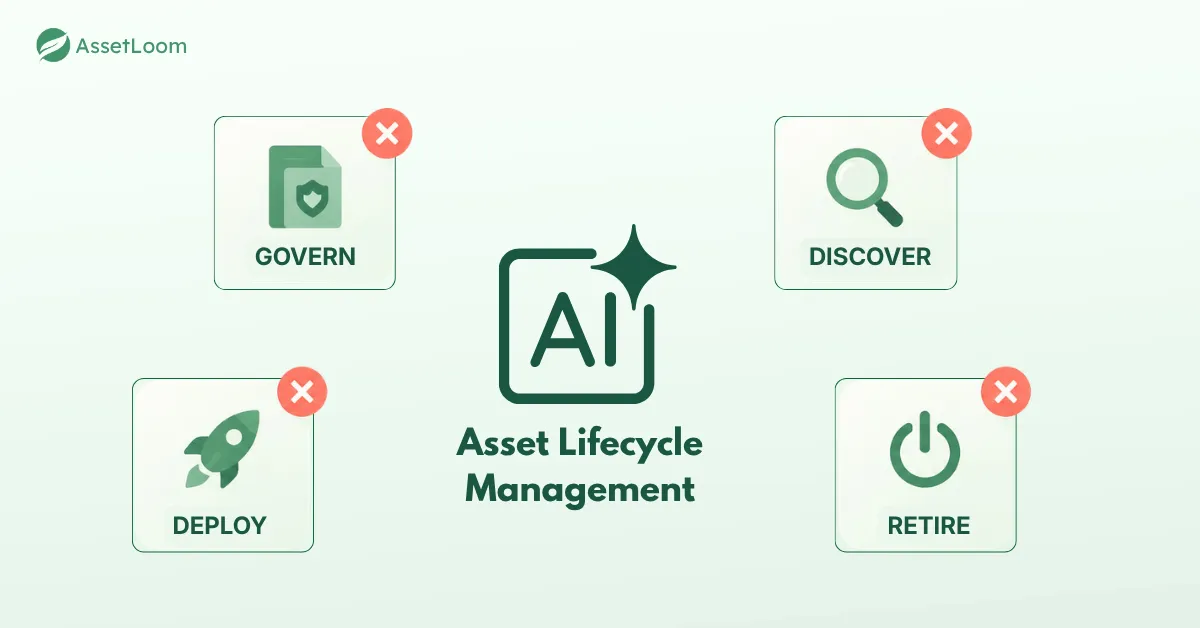
اکثر برنامهها به دلیل دنبال کردن یک توالی اشتباه از رویدادها دچار لغزش میشوند. بر اساس تجربه ما، چهار اشتباه خاص اکثریت برنامههای شکستخورده را توضیح میدهد:
- شروع با حاکمیت بهجای شناسایی: نوشتن سیاست برای مدلهایی که هنوز پیدا نکردهاید، یک بازی حدسزدن است، نه حاکمیت واقعی. این چالشها اغلب به نقاط شکست در حاکمیت هوش مصنوعی منجر میشوند که پیش از استقرار عملیاتی، اثرات خود را نشان میدهند.
- نگاه به این موضوع بهعنوان یک پروژه یکباره IT: مدیریت چرخه حیات داراییهای هوش مصنوعی یک عادت مستمر است، نه یک استقرار (Rollout) که تاریخ پایان داشته باشد.
- فقدان مالک برای بازنشستگی: مرحله تأیید و ورود مدلها توجه زیادی میگیرد، اما خاموش کردن آنها بهندرت مورد توجه قرار میگیرد. این دقیقاً همان مسیری است که منجر به ایجاد مدلهای زامبی میشود.
- اندازهگیری متغیرهای غلط: شمارش تعداد مدلهایی که دارید تقریباً هیچ اطلاعات مفیدی نمیدهد. اما اندازهگیری میزان مواجهه با ریسک (Risk Exposure) به ازای هر دارایی، همه چیز را روشن میکند.
اولویت مطلق با شناسایی است
حاکمیت زمانی شکست میخورد که تیمها برای ابزارهایی سیاست مینویسند که اصلاً از وجودشان بیخبرند. ممکن است یک شرکت روی کاغذ سیاستهای سختگیرانهای برای هوش مصنوعی داشته باشد، اما در واقعیت نیمی از تیم مارکتینگ در خفا از یک دستیار نویسندگی تأییدنشده استفاده کنند. این «هوش مصنوعی سایه» (Shadow AI) شکاف دیداری ایجاد میکند که هیچ سیاستی نمیتواند آن را بپوشاند.
طبق گزارشهای فنی، تیمهای IT پیش از تدوین هر خط از سیاستها، باید دادهها را از چهار منبع استخراج کنند که هوش مصنوعی معمولاً در آنها پنهان میشود:
- سیستمهای شناسایی و لاگهای ورود یکپارچه (SSO)
- الگوهای ترافیک شبکه
- پلتفرمهای ابری و APIهای ارائهدهندگان هوش مصنوعی
- سوابق مالی، شامل اشتراکها و فاکتورها
این کار را انجام دهید: از این چهار منبع برای ساخت اولین لیست از تمام سیستمهای در حال استفاده بهره ببرید. حتی یک لیست تقریبی بسیار بهتر از یک سیاست کامل است که هیچ دیدی از واقعیت پشت خود ندارد.
متمرکز کردن منبع حقیقت
پراکندگی فایلهای اکسل بین تیمها بدتر از نبودِ فهرست است، چون اعتماد کاذب ایجاد میکند. وقتی احساس شود شخص دیگری در حال ردیابی است، افراد دیگر بررسی نمیکنند که آیا لیست بهروز است یا خیر. وقتی تیمهای امنیت و تدارکات لیستهای جداگانهای از «ابزارهای تأییدشده» دارند که تقریباً هیچ همپوشانی با هم ندارند، سردرگمی حاصله منجر به ایجاد شکافهای امنیتی میشود.
یک منبع حقیقت واحد برای ردیابی داراییها و وابستگیهای آنها ضروری است. برای مثال، یک عامل (Agent) — شبیه کارمندی دیجیتال که میتواند بهجای فقط حرف زدن، کارهای واقعی انجام دهد — که به سیستم CRM و پلتفرم صورتحساب متصل است، ریسکی بهمراتب بیشتر از یک مدل مستقل دارد. یک لیست ساده نمیتواند این وابستگیها را نشان دهد، بنابراین یک فهرست رابطهای (Relational Inventory) حیاتی است.
ما این درس را سالها پیش با لپتاپها و لایسنسها به سختی آموختیم: یک فهرست دقیق همیشه بهتر از پنج فهرست است که «تقریباً درست» هستند.
مالکیت و امتیازدهی به ریسک
اختصاص دارایی به «بخش IT» یک جایگزین موقت است، نه مالکیت واقعی. در نگاه ما، برچسب «مالک: IT» عنوانی است که هیچکس واقعاً آن را بررسی نمیکند. هر دارایی هوش مصنوعی باید به یک شخص، نه یک دپارتمان، متصل باشد؛ دقیقاً همانطور که برای یک لپتاپ، یک فرد پاسخگو است. در واقع، نبود یک مسئول واحد یکی از دلایلی است که باعث میشود رفع خطاهای عملیاتی در جریانهای کاری AI هفتهها به طول بینجامد.
برای جلوگیری از گم شدن مالکیت هنگام تغییر نقش کارکنان یا خروج آنها از سازمان، دو نقش مشخص تعریف کنید:
- مالک تجاری (Business Owner): شخصی که روزانه از هوش مصنوعی استفاده میکند.
- مالک فنی (Technical Owner): شخصی که مسئول اجرای ایمن و فنی آن است.
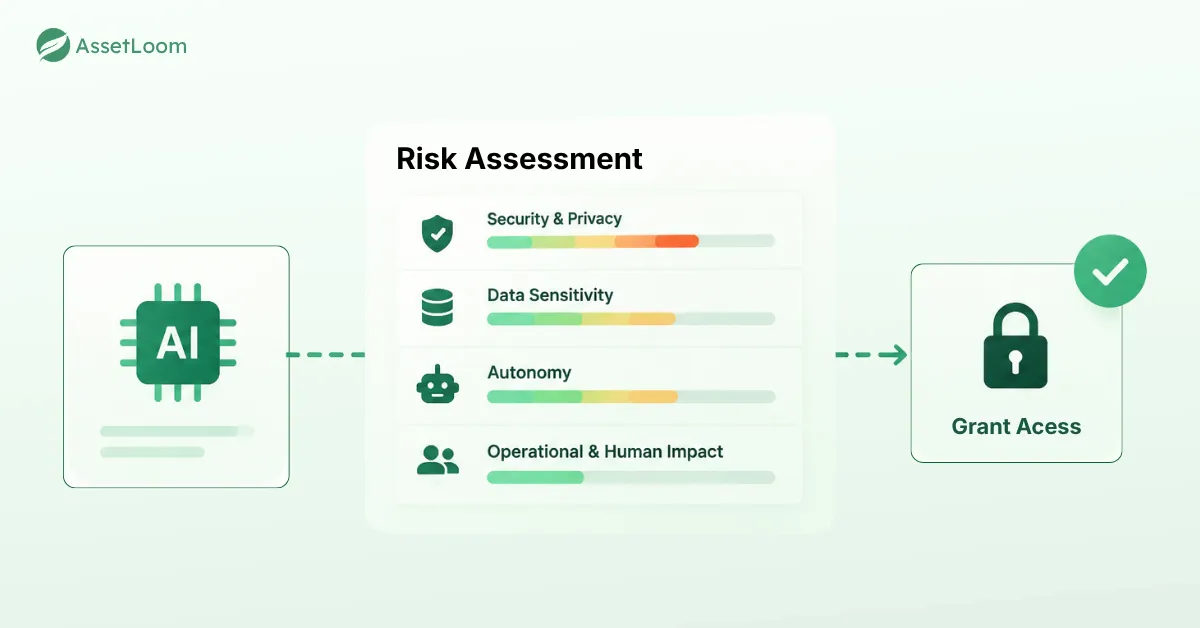
امتیازدهی به ریسک باید پیش از دسترسی به دادههای عملیاتی رخ دهد، نه پس از وقوع یک حادثه. تصمیمات دسترسی که پس از یک نفوذ گرفته میشوند، مدیریت بحران هستند، نه پیشگیری. داراییها باید بر اساس این ابعاد رتبهبندی شوند:
- ریسک امنیتی و حریم خصوصی
- حساسیت دادهها
- میزان خودمختاری (اینکه دارایی چقدر میتواند بدون تأیید انسانی اقدام کند)
- ریسک عملیاتی و تأثیر بر نیروی انسانی
این کار را انجام دهید: تا زمانی که ارزیابی نهایی نشده، دسترسیها را در کمترین سطح ممکن (Least-Privilege) نگه دارید. گسترش دسترسیها در آینده راحتتر از پس گرفتن آنهاست، بهخصوص وقتی ابزار در حال استفاده باشد.
اجرای اجباری چرخه حیات
برچسبهایی مثل «منسوخ شده» یا «بازنشسته» اگر از نظر فنی اجرا نشوند، بیمعنی هستند. یک نمودار که این وضعیتها را نشان میدهد هیچ ارزشی ندارد اگر خودِ سیستم نتواند مانع از اجرای آن داراییها شود. وضعیتی که اجرا نشود، در واقع وضعیت نیست، بلکه فقط یک برچسب است.
اگر علامت زدن یک مدل بهعنوان «بازنشسته»، بهطور خودکار دسترسی API یا مجوزهای آن را لغو نکند، آن دارایی همچنان فعال و خطرناک است. هر وضعیت از چرخه حیات را به یک کنترل فنی متصل کنید تا مثلاً وضعیت «منسوخ شده» بهطور خودکار هرگونه استفاده جدید را مسدود کند.
بازنشستگی باید یک چکلیست سختگیرانه باشد، نه یک یادآور در تقویم. یادآورهای تقویم به تعویق میافتند، به دیگران واگذار میشوند و فراموش میگردند. برنامهی بازنشستگی که فقط در ذهن یک نفر باشد، معمولاً همان روزی شرکت را ترک میکند که آن شخص استعفا میدهد. این چکلیست باید شامل موارد زیر باشد:
۱. لغو تمام کلیدهای API
۲. قطع اتصال OAuth و یکپارچگیهای شخص ثالث
۳. غیرفعال کردن کارهای زمانبندیشده (Scheduled Jobs)
۴. تأیید اینکه هیچ سیستم وابستهای دیگر از این دارایی فراخوانی (Call) نمیکند
این چکلیست را پیش از آرشیو کردن هر چیزی، در هر بار و بدون استثنا برای ابزارهای «کوچک» یا «موقت» اجرا کنید.
نظارت مستمر و همسویی هزینهها
بررسیهای سالانه برای محیطهای پویا ناکافی است. یک بررسی سالانه اکثر تغییرات یک سیستم فهرست داراییهای هوش مصنوعی را از دست میدهد؛ تا بررسی بعدی، یک دارایی ممکن است هیچ شباهتی به آنچه در ابتدا تأیید شده بود، نداشته باشد.
شناسایی انحرافات (Drift Detection) باید بهصورت مستمر باشد، نه زمانبندیشده. تغییر مجوزها را اگر در یک هفته بفهمید، یک اصلاح سریع است، اما اگر یک سال بعد متوجه شوید، تبدیل به یک بازرسی امنیتی پیچیده میشود. بهطور خاص بر موارد زیر نظارت کنید:
- ابزارهای هوش مصنوعی تازهکشفشده
- تغییرات در مجوزها و میزان هزینهها
- بررسیهای منقضی شده
- نقض سیاستهای سازمانی
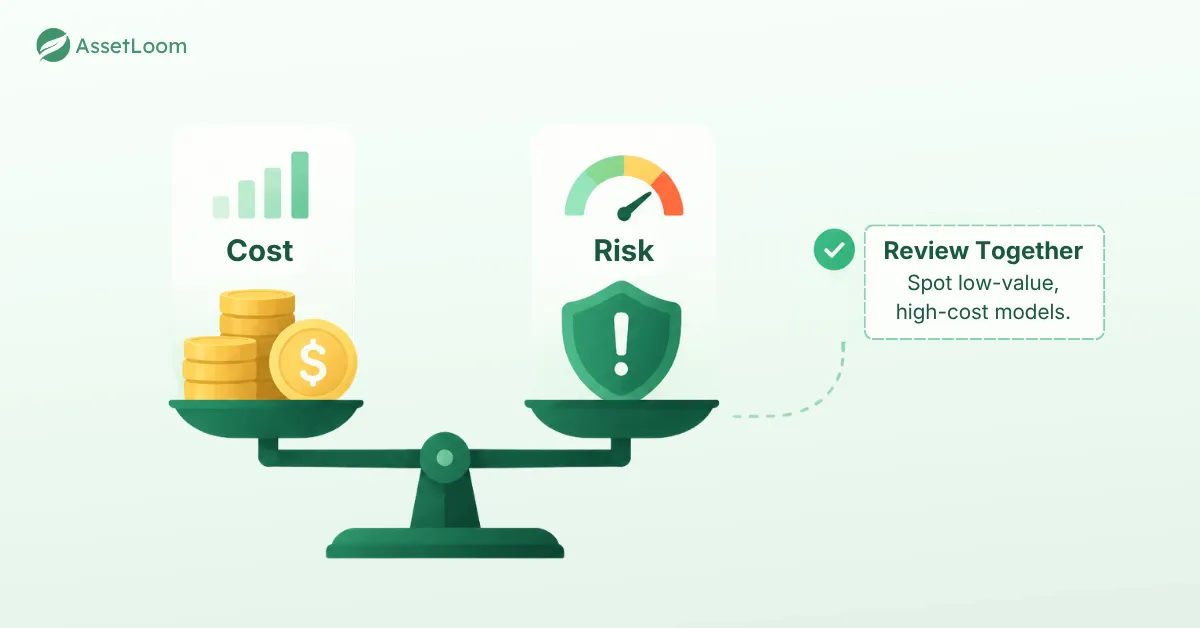
علاوه بر این، هزینه و ریسک باید در یک چرخه بررسی شوند. یک مدل ممکن است ریسک کمی داشته باشد اما از طریق محاسبات (Compute) — که مثل کرایه آشپزخانه صنعتی است و هرچه دستور پخت سنگینتر باشد هزینه بیشتری دارد — از طریق منابع غیرفعال، اشتراکهای بلااستفاده یا ابزارهای تکراری، بودجه را بهطور خاموش میبلعد. بررسی جداگانه هزینه و ریسک باعث میشود هیچکدام از تیمها تصویر کامل را نبینند و اتلاف بودجه برای ماهها پنهان بماند.
این کار را انجام دهید: دادههای هزینه و ریسک را در یک جلسه بررسی کنید. مدلی با ارزش پایین و هزینه بالا، راحتترین هدف برای بازنشستگی است.
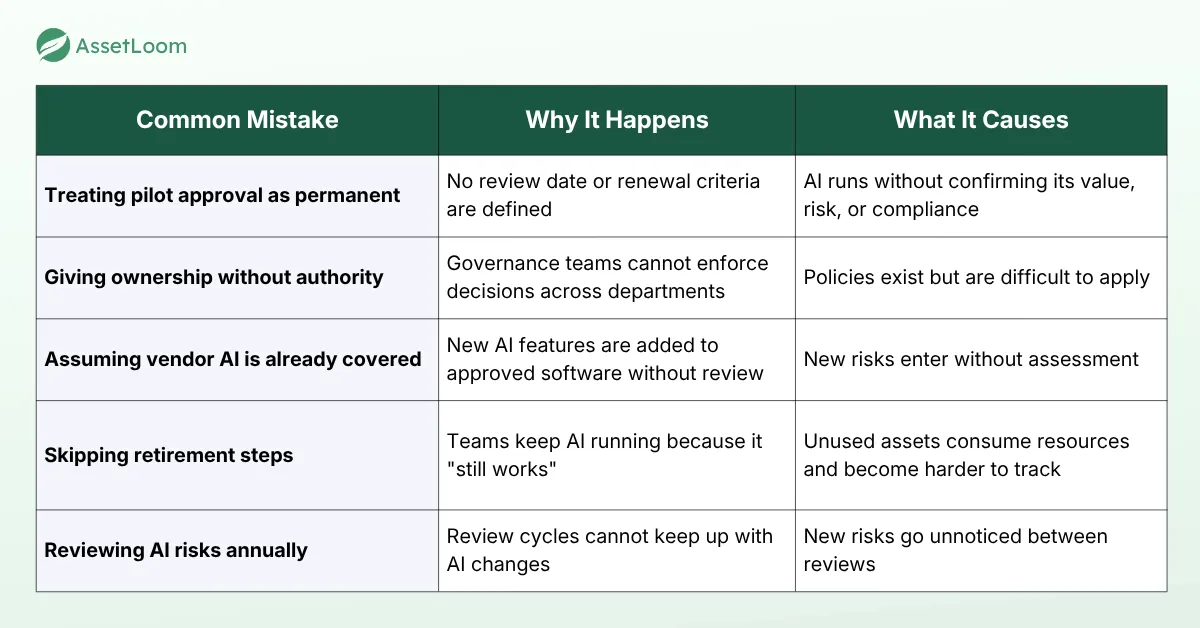
شکاف عملیاتی
هر پلتفرمی که ادعای حاکمیت هوش مصنوعی دارد، لزوماً نمیتواند کل چرخه حیات را مدیریت کند. هنگام انتخاب پلتفرم، تیمها باید فراتر از ردیابی ساده بروند و بپرسند آیا سیستم میتواند کارهای عملیاتی لازم برای کنترل داراییهای هوش مصنوعی را پشتیبانی کند یا خیر.
یک سیستم توانمند باید بتواند به این سوالات پاسخ دهد:
- آیا داراییها را از منابع متعدد شناسایی میکند یا فقط به ترافیک شبکه یا سوابق مالی متکی است؟
- آیا روابط بین داراییهای هوش مصنوعی و سیستمهای متصل را میفهمد یا فقط یک لیست ساده ایجاد میکند؟
- آیا وضعیتهای چرخه حیات و ردیابی مالکیت را پشتیبانی میکند یا فقط اطلاعات را مستند میکند؟
- آیا یک فرآیند ساختاریافته برای بازنشستگی ارائه میدهد یا فقط راهی برای غیرفعال کردن دارایی است؟
نتیجهگیری: بهترین روشها تنها در قالب یک سیستم عمل میکنند
مدیریت چرخه حیات داراییهای هوش مصنوعی با یک سیاست واحد، یک ابزار یا یک فرآیند بررسی ساخته نمیشود. این سیستم زمانی کار میکند که هر مرحله به مرحله بعد متصل باشد؛ از شناسایی داراییها و تخصیص مالکیت گرفته تا نظارت بر تغییرات و بازنشسته کردن سیستمهایی که دیگر ارزشی ایجاد نمیکنند.
همین نظم و انضباط پیش از این در مورد داراییهای سنتی IT اعمال میشد. AssetLoom به تیمها کمک میکند تا امروز این بنیاد را بسازند و داراییها، لوازم جانبی، لایسنسها، قطعات و اقلام مصرفی را در یک سیستم ثبت واحد با مالکیت شفاف و دید کلی از چرخه حیات جمع کنند. با تبدیل شدن هوش مصنوعی به بخشی بزرگتر از محیط سازمانی، سازمانهایی که از پیش مدیریت دارایی قوی را تمرین کردهاند، آماده خواهند بود تا مدیریت چرخه حیات هوش مصنوعی را بهخوبی اجرا کنند.
برای شروع، همین هفته سوابق مالی خود را برای اشتراکهای هوش مصنوعی بازرسی کنید تا اولین موج «هوش مصنوعی سایه» را شناسایی کنید.
سوالات متداول
۱. هر چند وقت یکبار باید فهرست داراییهای هوش مصنوعی خود را بررسی کنید؟
هیچ برنامه ثابتی برای همه مناسب نیست، اما بررسیهای فصلی یک خط پایه عملی است. برای بخشهایی که سریعتر تغییر میکنند (مانند مجوزها، یکپارچگیها یا هزینهها)، بر نظارت مستمر تکیه کنید تا تغییرات پیش از تبدیل شدن به ریسک شناسایی شوند.
۲. اگر از صفر شروع میکنید، اولین روش بهینه برای اجرا چیست؟
با شناسایی (Discovery) شروع کنید. شما نمیتوانید چیزی را که نمیبینید مدیریت کنید. هر روش دیگری، از تخصیص مالکیت تا بازنشستگی سیستمها، به تصویر روشنی از هوش مصنوعی موجود در کسبوکار شما وابسته است.
۳. آیا روشهای بهینه برای هوش مصنوعی عاملمحور (Agentic AI) با مدلهای سنتی ML متفاوت است؟
اصول هسته یکسان است، اما هوش مصنوعی عاملمحور معمولاً به کنترلهای سختگیرانهتری در مورد دسترسی و مجوزها نیاز دارد. برخلاف یک مدل سنتی، یک عامل هوش مصنوعی میتواند اقداماتی انجام دهد و به سیستمهای دیگر متصل شود، به این معنی که تأثیر یک شکست در آن گستردهتر است.
۴. چه کسی باید مسئول مدیریت چرخه حیات داراییهای هوش مصنوعی باشد: IT، امنیت یا تطبیق (Compliance)؟
این کار در قالب یک مسئولیت مشترک بهترین نتیجه را میدهد. معمولاً IT شناسایی و فهرستبرداری را بر عهده دارد، امنیت مالک ارزیابی ریسک است و بخش تطبیق، قابلیت حسابرسی و همسویی با مقررات را مدیریت میکند.
۵. بازه زمانی واقعبینانه برای اجرای این روشهای بهینه چقدر است؟
اکثر تیمها میتوانند شناسایی و فهرستبرداری را ظرف چند هفته راهاندازی کنند. اما ساخت یک فرآیند بلوغ در چرخه حیات، جریانهای کاری مالکیت و رویههای بازنشستگی معمولاً چند ماه زمان میبرد تا این عادتها تکرارپذیر شوند.



گفتگو