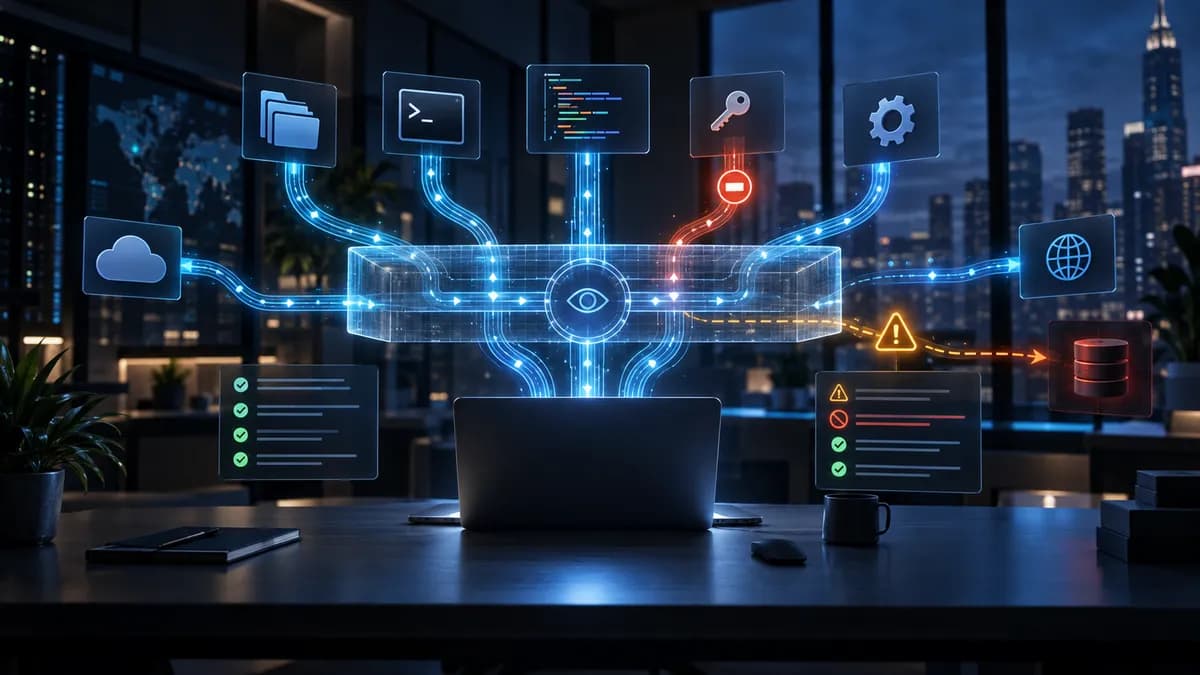
اگر امروز از عاملهای کدنویس برای تسریع پروژههایتان استفاده میکنید، احتمالاً متوجه شدهاید که این ابزارها دسترسی گستردهای به فایلهای محلی شما دارند. اما این استقلال، حفرهای امنیتی ایجاد کرده است که حالا DeepKeep با ابزار AI Lens for Developers قصد پر کردن آن را دارد. در حالی که عاملهای کدنویسی در حال کسب استقلال برای تغییر فایلهای محلی و فراخوانی سرویسهای خارجی بدون نظارت سنتی هستند، تیمهای امنیتی اکنون میتوانند دستورات مخرب شل و نشت اعتبارنامهها را در لحظه مسدود کنند.
توسعه نرمافزار به سمت جریانهای کاری عاملمحور (Agentic) — شبیه به سپردن کلید دفتر به یک دستیار که خودش تصمیم میگیرد کدام در را باز کند و چه تغییری در پروندهها بدهد — حرکت کرده است. در این مدل، ابزارها بهجای اینکه صرفاً موتورهای تکمیل خودکار (Autocomplete) باشند، به عنوان اپراتورهای خودمختار عمل میکنند. این عاملها اغلب از پروتکل زمینهٔ مدل (MCP) برای اتصال به دادههای سازمانی استفاده میکنند. طبق گزارش Unite.AI، این موضوع یک شکاف دیدهشدن (Visibility Gap) عظیم برای مدیران امنیت (CISOs) ایجاد کرده است؛ چرا که شرکتها شاید ابزاری مثل Cursor را تأیید کنند، اما اغلب هیچ سندی از آنچه یک عامل بهطور خاص در طول یک جلسه اجرا کرده است، در اختیار ندارند. این چالش نظارتی باعث شده تا ابزارهای متنبازی مانند Vantage برای پایش هزینهها و رفتار عاملهای کدنویس توسعه یابند تا شفافیت بیشتری در این فرآیندها ایجاد شود.
شکاف دیدهشدن
همانطور که اخیراً Unite.AI بررسی کرده است، تیمهای امنیتی دیگر نمیتوانند تنها به حفظ لیستی از سرویسهای هوش مصنوعی تأییدشده تکیه کنند. آنها اکنون نیاز دارند تا فراخوانیهای ابزاری خاص توسط عامل، اجرای دستورات و رویدادهای تغییردهنده سیستم را ردیابی کنند. دلیل این امر آن است که عاملهای مدرن میتوانند دستورات شل (Shell) را اجرا کرده و با سیستمهایی تعامل داشته باشند که خارج از کنترلهای سنتی اعمالشده بر برنامههای ابری قرار دارند.
AI Lens for Developers بهجای اینکه یک عامل سنگین روی سیستم (Endpoint Agent) باشد، به صورت یک افزونه سبک عمل میکند. بر اساس گزارش Unite.AI، این سیستم با قلاباندازی (Hooking) در جریان کاری، پرامپتها، خواندن فایلها و فراخوانیهای ابزار MCP را هم قبل و هم بعد از اجرا بازرسی میکند. این قابلیت به سیستم اجازه میدهد تا بر اساس سیاستهای شرکت، تصمیمی فوری برای «اجازه»، «مسدودسازی» یا «ثبت» (Audit) اتخاذ کند.
مکانیزمهای اصلی امنیتی
این ابزار بر چهار محور اصلی متمرکز است:
- مسدودسازی پیش از اجرا: این ابزار میتواند یک دستور مخرب یا خروج یک رمز عبور از محیط را پیش از وقوع متوقف کند، بهجای اینکه صرفاً اتفاق را برای بررسیهای بعدی ثبت کند. این امر مانع از اجرای دستورات تخریبی میشود.
- اسکن اعتبارنامهها: شناسایی و علامتگذاری رمزهای عبور، توکنهای دسترسی و کلیدهای حساس که در پرامپتها گنجانده شده یا در فایلهای پیوست قرار دارند. این رویکرد مشابه پروژه SafePrompt است که بر حذف کامل کلیدهای API از ورودیهای هوش مصنوعی تمرکز دارد.
- تحلیل کد: سیستم کدهای تولیدشده توسط عامل را برای یافتن الگوهای ناامن بررسی میکند؛ برای مثال، توابعی که احراز هویت ضروری را نادیده میگیرند. در حوزههای حساستر، تأیید خودکار قراردادهای هوشمند اکنون در حال جایگزینی بازبینیهای دستی برای افزایش دقت و امنیت است.
- قوانین سفارشی: مدیران میتوانند قوانین مبتنی بر عبارتهای کلیدی ایجاد کنند تا از پروژههای داخلی خاص، بخشهای حساس کد یا مخازن (Repositories) حساس محافظت کنند.
حسابرسی و انطباق (Audit and Compliance)
هر جلسه یک رکورد دقیق حسابرسی شامل شناسه دستگاه، شناسه کاربر و محتوای پرامپت تولید میکند. این یعنی اگر توسعهگری سعی کند با تغییر جزئی در پرامپت، محدودیتها را دور بزند و دوباره تلاش کند، تیم امنیت همچنان میتواند کل فعالیت را بازسازی کند. DeepKeep این قابلیت را هم به عنوان یک کنترل پیشگیرانه و هم به عنوان منبعی برای شواهد پاسخ به حوادث و انطباق با استانداردهای قانونی معرفی میکند.
مدیران این قوانین را از طریق DeepKeep Policy Hub مدیریت میکنند. سیاستها میتوانند بر اساس نقش کاربر یا در سطح کل سازمان اعمال شوند و مواردی چون اطلاعات شناسایی شخصی (PII)، اعتبارنامهها و دستورات تخریبی را پوشش دهند. این سیستم کنترل را در ابزارهای مختلفی از جمله Cursor، Claude Code، GitHub Copilot، OpenAI Codex، Lovable و Windsurf متمرکز میکند.
این رویکرد نقص بحرانی در پروتکل MCP را هدف قرار داده است. در حالی که MCP نحوه اتصال هوش مصنوعی به ابزارها را استاندارد میکند، هر اقدام قابل فراخوانی (Callable Action) سطح حمله را گسترش میدهد. راهنمای Unite.AI درباره MCP اشاره میکند که میزبانها (Hosts) و سرورها مرزهای امنیتی متمایزی تشکیل میدهند که آنها را در برابر تزریق پرامپت (Prompt Injection) و خروجیهای غیرقابل اعتماد ابزارها آسیبپذیر میکند. نظارت بر خروجی مدل بهتنهایی کافی نیست، زیرا مدل میتواند از طریق سرورهای خارجی تغییرات در سطح سیستم ایجاد کند.
اوفر روتبرگ (Ofer Rotberg)، معاون محصول DeepKeep، استدلال میکند که عاملهای کدنویس مجوزهای قدرتمند توسعهدهندگان را به ارث میبرند در حالی که استقلالشان بیشتر شده است. او تأکید میکند که مدیران امنیت باید بتوانند اقدامات مضر را در لحظه متوقف کنند، نه اینکه پس از وقوع خسارت و در مرحله بررسی حوادث، به دنبال علت باشند.
AI Lens بخشی از یک پلتفرم گستردهتر است که شامل فایروال هوش مصنوعی، تیم قرمز (Red Teaming) — هم به صورت خودکار و هم با هدایت انسانی برای یافتن نقاط ضعف — کنترلهای استفاده از هوش مصنوعی، اسکن عاملها و اسکن مدلها است. DeepKeep که در سال ۲۰۲۱ تأسیس شد، پلتفرم خود را بهگونهای طراحی کرده که مستقل از مدل (Model-agnostic) باشد و در محیطهای SaaS، ابر خصوصی، On-premises یا حتی محیطهای کاملاً ایزوله (Air-gapped) قابل استقرار باشد.
رویکرد کلی DeepKeep این است که سازمانها بهجای داشتن کنترلهای جداگانه برای هر ابزار هوش مصنوعی، به یک زبان سیاستگذاری مشترک برای مدلها، اپلیکیشنها، کارکنان و عاملهای خودمختار نیاز دارند.
برای سازمانها، این یک چرخش در امنیت اپلیکیشن است. امنیت سنتی روی کدی تمرکز داشت که به محیط تولید (Production) میرسید، اما هوش مصنوعی عاملمحور، ریسک را به خودِ «فرآیند خلق» میآورد. فرآیندی که مخزن را میخواند، کد را میسازد و دستورات را اجرا میکند، ممکن است خود بهطور کامل خودمختار باشد. هدف این است که این فرآیند خودکار، بدون کاهش سرعت توسعه که جذابیت اصلی عاملهای هوش مصنوعی برای مهندسان است، قابل مشاهده و قابل اجرا باشد.
در آینده باید نظارهگر باشیم که سایر فروشندگان امنیتی چگونه با پروتکل MCP ادغام میشوند، زیرا این پروتکل در حال تبدیل شدن به استاندارد صنعت برای استفاده از ابزارهای عاملمحور است.
گام بعدی شما
- اگر از ابزارهای Agentic استفاده میکنید، دسترسیهای سیستم (System Permissions) عامل خود را به حداقل ممکن برسانید.
- بررسی کنید آیا ابزارهای فعلی شما قابلیت Audit Log برای فراخوانیهای ابزاری (Tool Calls) را دارند یا خیر.
- در مورد استانداردهای امنیتی پروتکل MCP مطالعه کنید تا نقاط ضعف احتمالی در اتصال مدل به دادههایتان را بشناسید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو