
تصور کنید فهرستی از ۱۰۰۰ عامل هوش مصنوعی دارید، اما نمیدانید با خاموش شدن یک سرور مشترک، کدامیک از آنها از کار میافتند. در گزارشی به تاریخ ۱ اکتبر ۲۰۲۶، آکاش راهسی (Aakash Rahsi) چارچوب RAHSI را معرفی کرد و استدلال نمود که بدون توانایی شمارش تمام داراییها از طریق یک گراف وابستگی، حکمرانی بر سیستمهای AI غیرممکن است.
بسیاری از شرکتها در حال حاضر به ثبتنامهای ساده تکیه میکنند. برای مثال، طبق مستندات مایکروسافت، استفاده از یک «دفتر ثبت عامل» برای شناسایی عاملهای مدیریتنشده یا یک «نقشه عامل» برای مشاهده مالکیت توصیه شده است. با این حال، این ابزارها معمولاً نمیتوانند نحوه ارتباط واقعی عاملها با یکدیگر را در محیط عملیاتی نشان دهند.
بر اساس مستندات چارچوب RAHSI، دیدِ مدیریتی باید از طریق یک مسیر نهمرحلهای تکامل یابد:
- کشف $\rightarrow$ شمارش $\rightarrow$ انتساب $\rightarrow$ ترسیم اقتدار $\rightarrow$ ترسیم وابستگی $\rightarrow$ وضعیت چرخه حیات $\rightarrow$ سیاستگذاری $\rightarrow$ مشاهدهپذیری $\rightarrow$ تضمین.
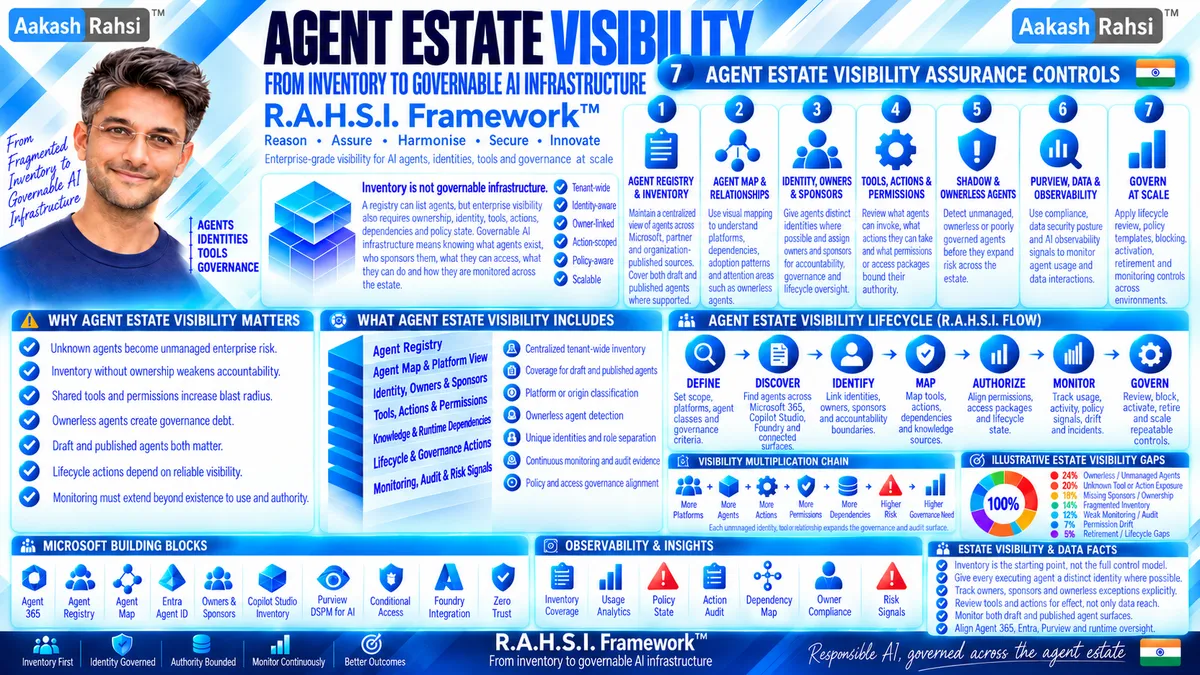
این فرآیند تیمهای فنی را مجبور میکند به پرسشهای معماری پاسخ دهند که در فیلدهای استاندارد محصولات نادیده گرفته میشوند. در این مدل، «انتساب» حامی کسبوکار و تصمیمگیرنده را شناسایی میکند، در حالی که «ترسیم اقتدار» ردیابی میکند که کدام هویتها یا افزونهها به یک عامل (Agent) — شبیه به کارمندی دیجیتال که میتواند کارهای خاصی را بهجای شما انجام دهد — اجازه دسترسی به دادهها را میدهند. این رویکرد برای جلوگیری از خطاهای عملیاتی، شباهت زیادی به استفاده از طرحوارههای سخت برای اعتبارسنجی دادهها دارد تا از شکست سیستم در محیط تولید جلوگیری شود. همچنین «ترسیم وابستگی» فاش میکند که کدام عاملها از یک سرور پروتکل زمینه مدل (MCP) یا یک منبع دانش مشترک استفاده میکنند.
همانطور که در تحلیل قبلی ما دربارهی محدود کردن شعاع تخریب (Blast Radius) عاملها اشاره کردیم، این چارچوب تأکید میکند که تأییدیه قبلی، تغییرات پیکربندی جدید را پوشش نمیدهد. این موضوع مستقیماً با چالشهای امتیازدهی پویا در برابر تأییدیههای یکباره مرتبط است که نشان میدهد چرا مدلهای ایستا در مدیریت ریسک عاملهای خودمختار ناکارآمد هستند. طبق این دیدگاه، یک عامل «مدیریتنشده» یک وضعیت حکمرانی است، نه لزوماً یک نوع هویت. بنابراین، تیمها باید پیش از بازنشسته کردن هر عامل، وابستگیهای معکوس را تأیید کنند.
برای سازمانها، این رویکرد تمرکز را از یک موجودی ایستا به یک «صفحه کنترل AI» مستمر تغییر میدهد. این تغییر رویکرد در راستای جایگزینی تأییدیههای ایستا با مدلهای اعتماد پویا مانند TrustGraph است تا شکافهای حکمرانی در سیستمهای پیچیده پر شود. این یعنی عبور از دانستن اینکه «چه چیزی وجود دارد» به درک اینکه «اثر یک تصمیم واحد تا کجا در زیرساخت پیش میرود».
گام بعدی شما
- پیش از هر تصمیم برای غیرفعالسازی سیستم، ابتدا اقتدار ابزارها و وابستگیهای مشترک را ترسیم کنید.
- فهرست عاملهای فعلی خود را با مدل نهمرحلهای RAHSI تطبیق دهید تا نقاط کور مدیریتی را بیابید.
- وابستگیهای معکوس را برای عاملهای قدیمی بررسی کنید تا از توقف ناگهانی سرویسهای وابسته جلوگیری شود.
اما مدیریت این وابستگیها تنها نیمی از مسیر است؛ چالشهای امنیتی در لایهی MCP را در گزارش بعدی بررسی خواهیم کرد.



گفتگو