تصور کنید یک مدیر فنی صبح دوشنبه با صورتحسابی مواجه شود که بودجهی سالانهی کل بخش فناوری شرکت را در یک شب بلعیده است. این کابوس برای بسیاری از سازمانهایی که از عاملهای کدنویسی استفاده میکنند، به دلیل نبودِ سقفهای سختِ هزینه، به یک واقعیت نزدیک است.
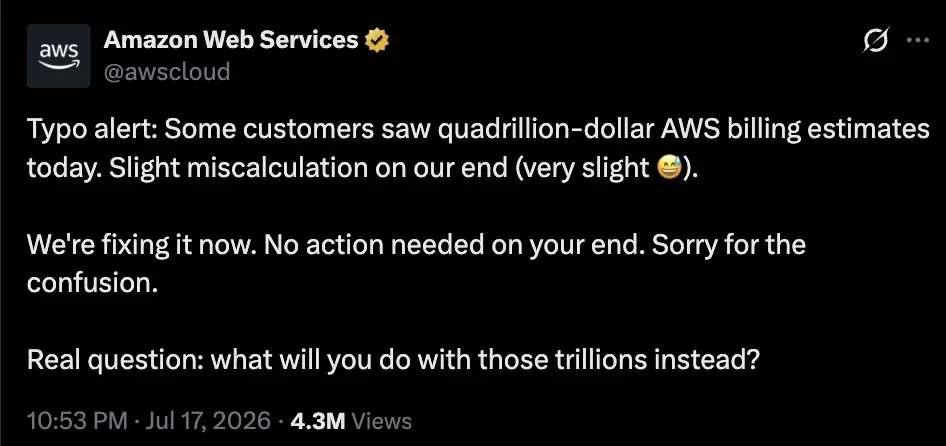
یک بار در داشبورد AWS یک دانشجو، صورتحسابی ۱۰.۹ میلیارد دلاری ظاهر شد که نتیجهی یک خطای تبدیل واحد بود. در جولای سال گذشته، خطایی مشابه در Cost Explorer باعث شد برخی کاربران صورتحسابهایی در مقیاس میلیاردها و حتی تریلیونها دلار ببینند. یک کاربر در دهلی شاهد تبدیل صورتحساب ۱.۲۸ دلاری ماهانهاش به ۱۰.۹ میلیارد دلار بود و کاربر دیگری که ماهانه ۵ دلار پرداخت میکرد، با رقمی ۱.۷ میلیارد دلاری روبرو شد.
اگرچه آن اتفاق خاص یک باگ بود که در یک روز رفع شد — چون بایتها بهجای گیگابایت خوانده شده بودند و ممیز در جای اشتباهی قرار داشت — اما اثر روانی آن واقعی بود. مهندسان در حالی که به اعدادی غیرمنطقی خیره شده بودند، در وضعیت پانیک صفحات را رفرش میکردند. برخی از آنها حتی پیش از آنکه AWS تایید کند که این تنها یک باگ نمایشی است، شروع به حذف زیرساختهای خود کردند. این همان اثر یک عدد غیرممکن است: ایجاد نوعی وحشت خاص که در آن شما واقعاً مطمئن نیستید که آیا هنوز شرکتی برای اداره کردن دارید یا خیر.
اما واقعیت هزینههای کدنویسی با هوش مصنوعی به سمت فاجعهای متفاوت میرود: صورتحساب ۵۰۰ میلیون دلاری که ۱۰۰ درصد واقعی است. این اتفاق بر اثر اشتباه در قرار دادن ممیز یا یک خطای تایپی رخ نمیدهد، بلکه به این دلیل است که کنترلهای توقف هزینهها در جایی از داشبورد وجود دارند، اما تقریباً هیچکس آنها را فعال نمیکند. برخلاف باگ AWS که با یک توییت دربارهی «خطای جزئی در محاسبات» و اصلاح سریع در کمتر از ۲۴ ساعت حل شد، هیچکس قرار نیست شما را از یک عدد ۵۰۰ میلیون دلاری واقعی نجات دهد. سیستم بهگونهای طراحی شده که اجازه دهد هزینه به این مقدار برسد — این یک ویژگی است، نه یک باگ.
این ریسک به این دلیل وجود دارد که اکثر ابزارهای حاکمیت هوش مصنوعی بهجای دیوار آتش، شبیه دتکتور دود طراحی شدهاند. آنها به شما خبر میدهند که خانه در حال سوختن است، اما جلوی آتش را نمیگیرند. در دنیای عاملهای هوش مصنوعی (AI Agents) — شبیه دستیارهای دیجیتالی که میتوانند بهطور مستقل تصمیم بگیرند و ابزارها را اجرا کنند — فاصله بین هشدار «۸۰ درصد بودجه» و فروپاشی مالی سریعتر از آن است که انسانی بتواند صفحه را رفرش کند. این موضوع با نقصهای رایج در مسیریابی عاملهای AI همسو است که میتواند منجر به بلعیده شدن سریع بودجههای API شود.
تصور کنید ۱۵۰ مهندس تمام روز از مدلهای پیشرو از طریق یک عامل استفاده کنند. اگر سیستم فقط یک پیام در Slack، یک نشان قرمز در داشبورد یا یک ایمیل بفرستد که ۸۰ درصد سهمیه ماهانهتان تمام شده است، توکنها دقیقاً با همان سرعت قبلی به جریان میافتند. تا زمانی که مدیر ایمیل را بخواند، بودجه کاملاً نابود شده است. نقص بنیادی در حاکمیت فعلی هزینههای هوش مصنوعی همین است: داشتن اطلاعات با اجرای محدودیتها متفاوت است.
توهم کنترل
تیمهای امنیتی مدتهاست این تفاوت را آموختهاند. دانستن اینکه هزاران آسیبپذیری باز (CVE) دارید، جلوی نفوذ را در لحظه نمیگیرد. بهطور مشابه، ابزار بودجهای که فقط میگوید چه اتفاقی افتاده، همان اشتباه اسکنرهای آسیبپذیری را تکرار میکند که بهجای ابزار شناسایی، بهعنوان ابزار دفاعی به کار میروند. فروشندگان هشدارها را ارائه میدهند چون در دموها جذاب به نظر میرسند و مسئولیت نهایی را به دوش گیرنده میاندازند.
به نقل از گزارشی در dev.to که در ۲۴ سپتامبر ۲۰۲۶ منتشر شد، ابزارهای پیشرو صنعت اغلب اجرای محدودیتها را بهعنوان یک ارتقای اختیاری یا پیکربندی دستی میبینند:
- GitHub Copilot: داشبورد حاکمیتی دارد که ظاهر مناسبی دارد، اما گزینه «توقف استفاده» (stop usage) بهطور پیشفرض خاموش است. بودجهها صرفاً هشدار هستند مگر اینکه کسی آنها را صراحتاً سختگیرانه تنظیم کند. استفادهی اندازهگیری شده (Metered usage) بهطور پیشفرض فعال است و اعتبارها هر ماه، چه استفاده شوند و چه نشوند، میسوزند. در دمو شما یک سقف میبینید، اما در محیط عملیاتی، فقط یک سرعتسنج دارید که تماشای عبور از بودجه را تسهیل میکند.
- Claude Code: سقف استفاده بر اساس دلار محاسبه نمیشود مگر اینکه کاربر بهطور دستی اعتبار مصرفی را فعال کند. هیچ سیستم تخصیص هزینه لحظهای و بهازای هر کاربر وجود ندارد. اگر بخواهید بدانید کدام مهندس یا کدام کلید در حال سوزاندن بودجه در همین لحظه است، مجبورید زیرساخت OpenTelemetry خودتان را بسازید تا متوجه شوید.
- Cursor: تحلیلهای استفاده را برای درخواستها، Diffها و خطوط کد ارائه میدهد اما تخصیص دلاری ندارد. صورتحسابها پس از مصرف صادر میشوند (in arrears)، به این معنی که هیچ سقف سختی در طراحی آن وجود ندارد — فقط فاکتوری است که پس از وقوع خسارت میرسد. حاکمیت واقعی هزینهها در سطح Enterprise قرار دارد، یعنی تیمهایی که احتمال بیشترین هزینه را دارند، کمترین حفاظ را دارند.
سازوکار اجرا
حاکمیت واقعی نیازمند چرخش از «اطلاعرسانی» به «اجرا» است. استاندارد یک پلتفرم تحت کنترل از دو رکن غیرقابل مذاکره تشکیل شده است: سقفهای سخت بودجه و تخصیص لحظهای هزینه.
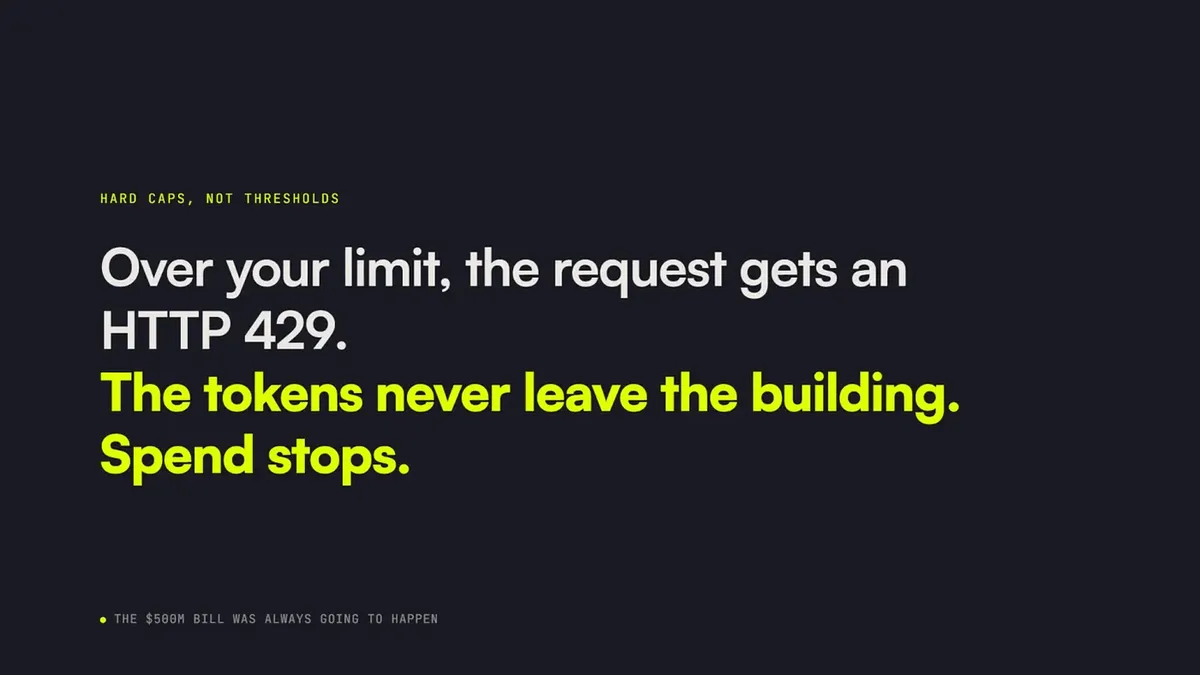
سقفهای سخت باید در هر سطح — کاربر، تیم، کلید API و سازمان — عمل کنند. برای اینکه یک سقف واقعی باشد، باید در سطح پروکسی اتفاق بیفتد. در Kimchi Coding، هر درخواست استنتاج از پروکسی عبور میکند و پروکسی پیش از اجرا، آن را با بودجه چک میکند. اگر به سقف رسیده باشید یا از عبور کرده باشید، خطای HTTP 429 دریافت میکنید و درخواست هرگز اجرا نمیشود. در این حالت توکن (Token) — تکههای کوچکی از متن که شبیه برشهای کیک هستند و مدل آنها را میخورد — هرگز از سازمان خارج نمیشود و هزینه در همان لحظه متوقف میگردد. این رویکرد مشابه راهکاری است که شرکت Capsule26 برای جلوگیری از شارژهای تکراری در سیستمهای پرداخت AI به کار گرفت.
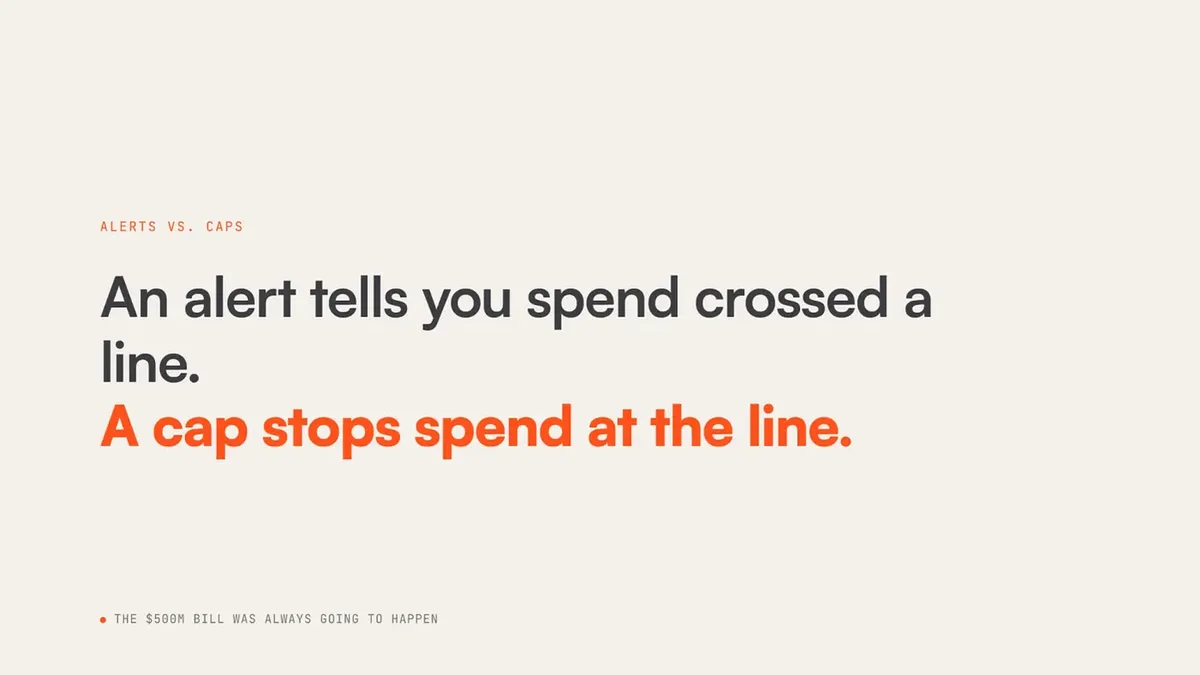
اگر ابزاری جلوی اجرای درخواست را نگیرد، صرفاً یک هشدار است که لباس سقف بودجه پوشیده است. این سقفها باید سلسلهمراتبی باشند؛ سازمان سقف کلی را تعیین کند و تیمها، کاربران و کلیدهای API در زیرمجموعه آن محدود شوند. هر محدودیتی که سختگیرانهتر باشد، اولویت دارد. این کار باعث میشود حتی اگر کسی فراموش کند برای یک حساب سیستمی در یک CI runner محدودیت بگذارد، سقف کلی سازمان مانع از آن شود که یک حساب سیستمی بهطور بیصدا کل بودجه سازمان را خرج کند.
تخصیص لحظهای هزینه
شفافیت نباید یک تمرین پسمرگ (Post-mortem) باشد. شرکتها باید دقیقاً ببینند هر کاربر، تیم و کلید در همین لحظه چقدر هزینه میکند، نه اینکه هفته بعد از روی لاگها آن را بازسازی کنند.
این کار نیازمند محاسبه هزینه در پروکسی است؛ یعنی جمع هزینه مدل بهعلاوه تعداد توکنهای واقعی در حین جریان درخواستها. برای شفافیت تیمی، درخواستها با یک هدر تیمی برچسبگذاری میشوند. این روش نیاز به تنظیمات پیچیده ادمین، صفحات پیکربندی یا ثبت پیشفرض هر تیم را از بین میبرد. به محض رسیدن اولین درخواست برچسبدار، آن تیم ایجاد میشود و این سیستم در تمام عاملهایی که مهندسان استفاده میکنند، فعال میگردد.
باید یک باور غلط را اصلاح کنیم: «حاکمیت» به این معنا نیست که محدودیتها پیش از لمس سیستم فعال باشند. سقفها از لحظه ثبتنام فعال نیستند، بلکه از روز اول در دسترس هستند. فعال کردن آنها بخشی از تنظیمات است، درست مثل هر کنترل امنیتی دیگر که پیش از اعتماد به آن، پیکربندی میکنید. ابزارهایی که حاکمیت «پیشفرض» را بیش از حد میفروشند، معمولاً همانهایی هستند که مشتریانشان با فاکتورهای غافلگیرکننده روبرو میشوند. در واقع، حتی با کاهش قیمت توکنها در بازار، نبودِ این حاکمیت باعث میشود صورتحسابهای سازمانی همچنان بالا بماند.
اثبات در محیط عملیاتی
شرکت CAST AI این رویکرد را با اجرای ۱۵۰ مهندس روی زیرساخت Kimchi Coding آزمایش کرد. این تیم ماهانه حدود ۳۶ میلیارد توکن در کارهای واقعی عاملمحور تولید کرد — نه در یک بنچمارک، بلکه در محیط تولید واقعی.
در یک بازه ۳۰ روزه و در مقایسه با خط پایه ۱۰۰ درصد مدلهای Sonnet و Opus شرکت Anthropic، نتیجه ۱۲ برابر ارزانتر از استفاده صرف از مدلهای پیشرو بود. مهندسان همان کارها را انجام دادند و کیفیت خروجی تغییر نکرد. این کاهش ۱۲ برابری هزینه نتیجهی جایگزینی با مدلهای ارزان یا کاهش کیفیت نبود، بلکه حاصل مسیریابی هوشمند (Smart Routing) در کنار حاکمیتی بود که واقعاً کار میکرد.
آنها با اجرای سقفها و تخصیص لحظهای، پرداخت برای «دمِ runaway» — یعنی همان بخشی از هزینه که یک ماه معمولی را به یک بحران در سطح هیئتمدیره تبدیل میکند — را متوقف کردند. پلتفرم Kimchi Coding توسط تیم CAST AI و با هدف حل همین مشکل ساخته شده است. علاوه بر این، این پلتفرم بر اصل حاکمیت داده استوار است و هرگز روی دادههای کاربران آموزش نمیبیند.
افسانه اصطکاک توسعهدهنده
باور رایجی وجود دارد که حاکمیت سختگیرانه به معنای ایجاد اصطکاک و کند کردن سرعت توسعهدهندگان است. این نگاه اشتباه است و منجر به ساخت کنترلهای غلط میشود.
توسعهدهندگان به داشبورد بودجه شما اهمیت نمیدهند. آنچه برای آنها مهم است این است که آیا عامل بهاندازه کافی خوب هست که بتوان به آن کار سپرد یا خیر. اگر عامل واقعاً خوب نباشد، هیچ چیز دیگری اهمیت ندارد. حاکمیت در محور دیگری قرار دارد؛ این مشکل خریدار است، نه توسعهدهنده.
تفکیک ساده است: مهندسان شما بهترین عامل موجود را دریافت میکنند و شما کنترل صورتحساب را در دست میگیرید. این دو هرگز در تضاد نبودهاند. ابزارهایی که این حس تضاد را ایجاد کردند، به این دلیل بودند که اجرا را گران یا اختیاری کردند و تنها راه کنترل هزینه را کاهش تجربه توسعهدهنده دانستند. سقفهایی که در سطح سازمان، تیم، کلید و کاربر اجرا میشوند، اجازه میدهند بدون اینکه توسعهدهندگان متوجه شوند، از فاکتورهای شرکت محافظت کنید.
باگ AWS یک اتفاق بود، اما صورتحساب نجومی هوش مصنوعی شما تا حد زیادی یک «ویژگی» برای عامل شماست که بهصورت پیشفرض تنظیم نشده و منتظر حجم کافی از درخواستهاست تا به یک وضعیت اضطراری تجاری تبدیل شود.
اگر در این فصل به دنبال ابزار کدنویسی هوش مصنوعی هستید، یک سوال از فروشنده بپرسید و پاسخ صریح بخواهید: وقتی تیمی به بودجهاش میرسد، آیا هزینه واقعاً متوقف میشود یا فقط بعد از وقوع حادثه به کسی خبر میدهند؟ هر چیز دیگری جزئی است. شما به سقفهایی نیاز دارید که اجرا کنند، نه هشدارهایی که فقط اطلاع دهند؛ تخصیص لحظهای هزینهای که مجبور به ساختنش نباشید و بهترین عاملی که مهندسانتان واقعاً از آن استفاده کنند.
برای مشاهده نحوه اجرای این سیستم در Kimchi Coding به Kimchi.dev مراجعه کنید.
گام بعدی شما
- بررسی کنید آیا ابزار فعلی شما «سقف سخت» (Hard Cap) دارد یا فقط «هشدار بودجه» (Budget Alert) میفرستد.
- در صورت استفاده از API، یک لایه پروکسی برای مانیتورینگ لحظهای توکنها در سطح هر کلید API پیادهسازی کنید.
- از تیمهای توسعه بپرسید آیا محدودیتهای بودجه فعلی باعث توقف کار آنها شده است یا خیر؛ اگر پاسخ منفی است، احتمالاً سقفهای شما «سخت» نیستند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو