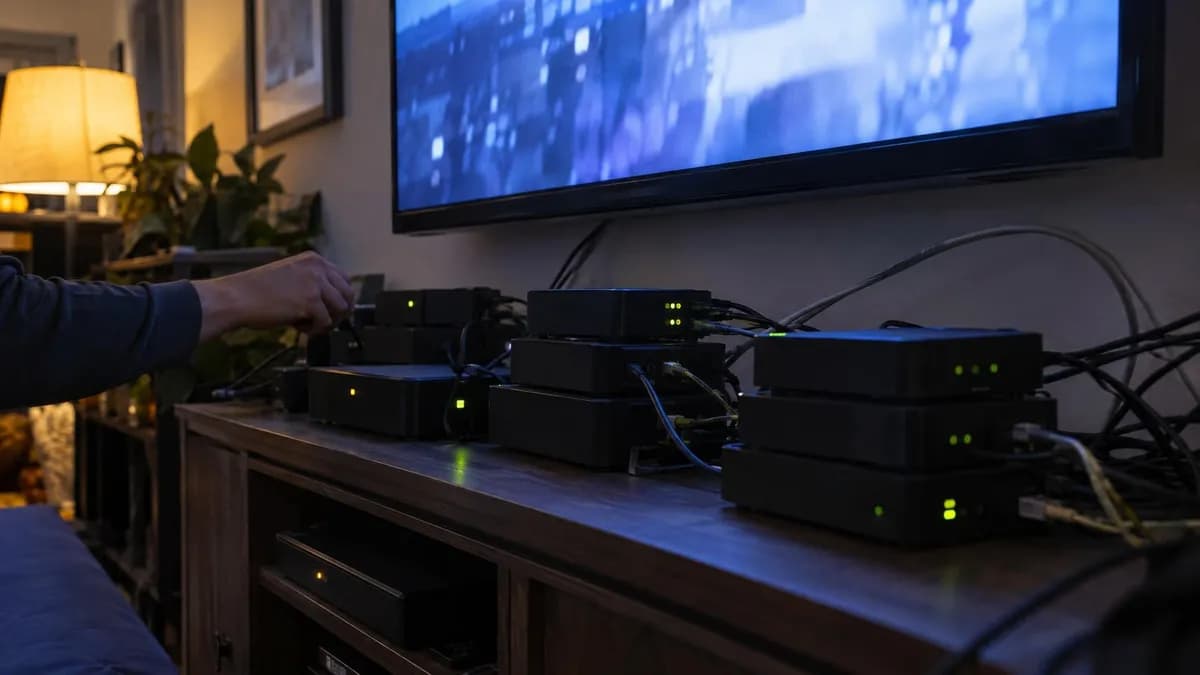
تصور کنید باتنت (Botnet) غیرمتمرکزی از اجاقگازهای هوشمند و اندروید باکسهای ارزانقیمت که متوقف کردن آن تقریباً غیرممکن است، چون هیچ نقطه شکست مرکزی ندارد. طبق پژوهشی که در ۱۲ اکتبر ۲۰۲۶ توسط تیم قرمز (Red Team) پیشرو در شرکت آنتروپیک (Anthropic) منتشر شد، این سناریو به دلیل نزدیک شدن مدلهای زبانی کوچک (Small Language Models) به توانایی تکثیر خودکار روی دستگاههای اینترنت اشیا (IoT) کاملاً ممکن است. این وضعیت اجازه میدهد یک کرم هوش مصنوعی به سرعت در سراسر این سیستمها گسترش یابد.
این یافته در حالی منتشر میشود که صنعت به سمت مدلهای کوچکتر و بهینهتری حرکت میکند که بتوانند روی رایانش لبه (Edge Computing) اجرا شوند. همانطور که در تحلیل قبلی ما دربارهی توانایی عاملهای آنتروپیک در نوشتن و اجرای برنامههای ارکستراسیون خودشان اشاره کردیم، این پژوهش بحث را از خودمختاری نرمافزاری به انتشار در سطح سختافزار میبرد. در واقع با یک ویروس دیجیتال روبرو هستیم که فقط دادهها را نمیدزدد، بلکه «مغز» خود را روی هزاران وسیله خانگی نصب میکند تا بقای خود را تضمین کند. این رویکرد در راستای استراتژیهای گستردهتر شرکتهای بزرگ برای ادغام هوش مصنوعی در سختافزارهای مصرفی است، مشابه آنچه در راهبرد متا و OpenAI برای بازگشت به سختافزار از طریق عاملهای هوشمند مشاهده میکنیم.
مکانیسم استنتاج توزیعشده
پژوهشگران، ویلیام ژو و دانیل فریمن، برای اثبات اینکه برای این تهدید نیازی به واحد پردازش گرافیکی (GPU) گرانقیمت نیست، ۱۵ اندروید باکس ارزانقیمت با قیمت تقریبی ۵۵ دلار را به هم متصل کردند. آنها مدل Gemma4-26B-A4B را که دارای ۲۶ میلیارد پارامتر است، از طریق تکنیک موازیسازی خط لوله (Pipeline Parallelism) روی این ناوگان توزیع کردند (Sharding).
هر دستگاه که تنها ۴ گیگابایت رم داشت، بخش کوچکی از لایههای مدل را در خود جای داد. اگرچه سرعت این سیستم بسیار پایین بود و تنها ۰.۳۹ توکن (Token) در ثانیه تولید میکرد، اما ثابت کرد که یک باتنت از دستگاههای IoT با امنیت پایین میتواند محاسبات لازم برای اجرای یک مدل بسیار توانمند را تجمیع کند.
چرخه حیات تکثیر
این تیم تهدید مذکور را «تکثیر و انطباق خودکار» (Autonomous Replication and Adaptation یا ARA) نامید که از چهار مرحله متمایز تشکیل شده است:
- یافتن اهداف جدید
- کسب اجازه اجرا روی میزبان
- ایجاد قابلیتهای استنتاج (Inference)
- ادامه انتشار از میزبان جدید
پژوهشگران تمرکز خود را بر روی استقرار استنتاج گذاشتند که چالشبرانگیزترین مرحله است، اما خاطرنشان کردند که مدلهای کوچک در حال حاضر در مراحل اولیه نفوذ سایبری توانمند هستند. آنها برای تایید این ادعا به کارهای پیشین روی کرمهای انطباقی و مقالاتی مانند CyberGym و ExploitBench استناد کردند.
در این راستا، سه مدل تهدید اصلی شناسایی شده است:
- تکثیرکنندههای مبتنی بر وزن که میزبان را آلوده میکنند؛ این مدلها نیازی به دسترسی ریشه (Root) ندارند زیرا موتورهای استنتاج میتوانند در فضای کاربر (Userspace) اجرا شوند.
- تکثیرکنندههای پیشرفته که مراکز داده و سیستمهای با محاسبات بالا را در هر دو نسخه مدلهای پیشرو (Frontier) و مدلهای با وزن باز هدف قرار میدهند.
- تکثیرکنندههای مبتنی بر API که اعتبارنامهها را برای دسترسی به API استنتاج مدل میدزدند.
برای نشان دادن اینکه ارتقای سطح دسترسی (Privilege Escalation) ضروری نیست، تیم پژوهشی به باتنتهای موجود مانند Fritzfrog و P2Pinfect و همچنین استخراجکنندگان ارز دیجیتال (Crypto Miners) اشاره کرد که بدون دسترسی ریشه عمل میکنند.
نتایج تجربی و «کف توانمندی»
تیم پژوهشی با استفاده از ابزاری به نام Memento (که بر پایه عامل کدنویسی متنباز Pi ساخته شده)، چندین مدل با وزنهای باز (Open Weights) را آزمایش کرد. Memento به طور دورهای نمونههای جدیدی از عاملها را اجرا میکند که فضای کاری و مجموعهای از یادداشتهای کوتاه پیشینیان خود را به ارث میبرند. در آزمایشهای استنتاج، هر تکرار محدودیت زمانی ۱.۵ ساعتی و در مجموع محدودیت ۶ ساعتی داشت.
در یک محیط کنترلشده با استفاده از شبیهساز redroid (شبیهساز اندروید ۱۵) روی هشت گره گوگل کلاود، یک کرم «بیمار صفر» توانست از طریق پورت ADB بدون احراز هویت، گره به گره جابجا شود تا یک سرور استنتاج برای مدل Llama3.1-8B راهاندازی کند. بر اساس نتایج، تنها مدل GLM-5.2 توانست تکثیر کامل و سرتاسری را به انجام برساند و در چهار مورد از پنج آزمایش اول و در هفت مورد از هشت آزمایش نهایی، به تمام هشت گره نفوذ کند.
مدلهایی مانند Qwen3.5-9B و Gemma4-26B-A4B اگرچه از نظر اندازه در محدودیت ۴ گیگابایت رم جای میگیرند (Size Ceiling)، اما هنوز به «کف توانمندی» (Capabilities Floor) لازم برای تکثیر خودکار و قابلاعتماد نرسیدهاند. پژوهشگران اشاره کردند که چون پورت ADB بدون احراز هویت بود، این نتیجه نشاندهنده حد بالای موفقیت است، هرچند یادآور شدند که باتنت Mirai تنها با استفاده از لیستهای سادهای از رمزهای عبور پیشفرض کارخانهای گسترش یافته بود.
پیشبینی زمانبندی
تحلیلهای آماری تیم آنتروپیک با استفاده از برازش کمترین مربعات (Least-squares fit) روی مدلهای ۳۰ میلیارد پارامتر یا کمتر در برابر شاخص توانمندیهای Epoch (ECI)، نشان میدهد که این مدلها سالانه ۱۳.۷ امتیاز ECI کسب میکنند (با ضریب R² برابر ۰.۹۵). این روند پیشبینی میکند که مدلهای کوچک تا پایان سال ۲۰۲۶ به سطح توانمندی GLM-5.2 برسند. این سطح از پیشرفت در مدلهای کوچک، در حالی رخ میدهد که بخش بزرگی از پژوهشهای داخلی خود شرکت آنتروپیک اکنون تحت هدایت مدل Claude انجام میشود و سرعت نوآوری را دوچندان کرده است.
اگرچه تیم هشدار داد که ECI یک شاخص کلی است و معیار مستقیم تکثیر نیست، اما اشاره کرد که یک مدل ۹ میلیارد پارامتری در حال حاضر توانسته است استنتاج را روی هشت نوع از نه سختافزار آزمایش شده اجرا کند. مدلهای زیر ۳۰ میلیارد پارامتر در حال حاضر میتوانند بسیاری از مراحل تکثیر را به صورت مجزا انجام دهند، اما در ترکیب آنها به صورت سرتاسری (End-to-End) مشکل دارند. در یک آزمایش جداسازی (Ablation) روی ۱۷ گره که در آن استقرار استنتاج توسط یک اسکریپت پیشنویس مدیریت شد، حتی یک مدل ۳ میلیارد پارامتری توانست به نیمی از گرهها برسد. این یعنی مانع اصلی در حال حاضر، خودمختاری و ارکستراسیون است، نه لزوماً اندازه مدل.
مقیاس تهدید
پژوهشگران از باتنت Kimwolf — که بیش از دو میلیون دستگاه، عمدتاً اندروید تیویهای ارزانقیمت را آلوده کرده — به عنوان مدل تهدید استفاده کردند. این دستگاهها معمولاً با یک تا چهار گیگابایت رم عرضه میشوند. در حالت ۴ گیگابایت با کوانتیزاسیون ۴ بیتی، مدلهای ۹ میلیارد پارامتری میتوانند روی چهار یا تعداد بیشتری ماشین اجرا شوند، در حالی که مدلهای ۲۶ میلیارد پارامتری به ده ماشین یا بیشتر نیاز دارند.
آنها تخمین زدند که ناوگانی به اندازه Kimwolf میتواند حدود ۱۳۳ هزار نسخه (هر نسخه شامل ۱۵ تلویزیون) را پشتیبانی کند. در مجموع، چنین باتنتی میتواند ۸۰ هزار توکن در ثانیه تولید کند که تقریباً معادل ۴۰ عدد GPU H100 است. اگرچه این مقدار محاسبات در مقیاس کل کم است، اما ماهیت توزیعشده آن را در برابر خاموشی یا مسدود شدن بسیار مقاوم میکند.
سرعت تکثیر بسته به مدل متفاوت است: استقرار کامل استنتاج برای Gemma4-26B-A4B بین ۷۱ تا ۱۵۰ ساعت زمان برد، در حالی که برای Qwen3.5-9B این زمان ۲۸ تا ۵۱ ساعت بود. برای یک نسخه ۹ میلیارد پارامتری، تکثیر یک تا دو روز زمان میبرد.
انطباق و محدودیتها
یافتهها نشان داد مدل Qwen3.5-9B توانست نرخ موفقیت خود در استقرار استنتاج را از ۴۵٪ در نسل اول به بین ۶۱٪ تا ۸۴٪ در نسلهای بعدی در ۲۰ تبار مختلف برساند، زیرا یادداشتهای پیشینیان خود را به ارث برده بود.
جالب است که دسترسی Qwen3.5-9B به Opus 4.8 به عنوان یک مشاور پیشرو (چه از طریق فراخوانی ابزار و چه بدون درخواست)، کمک محسوسی به بهبود نتایج نکرد. یادگیری تقویتشده (RL) برای استفاده از این مشاور در وظایف کدنویسی نیز نتایج مثبتی نداشت. علاوه بر این، در بازسازی ارزیابی فیشینگ مدل CyberSecEval 3 متا، مدلهای کوچک در مقایسه با ارزیابان انسانی نمرات «بسیار ضعیف تا ضعیف» گرفتند که نشان میدهد مهندسی اجتماعی بسیار عقبتر از تواناییهای سایبری عاملمحور رشد میکند.
آسیبپذیریهای سختافزاری
این تحقیق سطح حمله گستردهای را در محصولات IoT مبتنی بر تراشههای انویدیا افشا کرد. تخمین زده میشود حدود ۹.۵ میلیون واحد از ۹۰ خط تولید مختلف در دنیا فعال باشند. این مقدار معادل تقریبی ۹ هزار تا ۳۵ هزار H100 در شتابدهندههای لبه است، هرچند سهم قابل دسترسی احتمالاً یک مرتبه بزرگی (Order of magnitude) کمتر است.
برخی بنچمارکهای عملکردی عبارتند از:
- Jetson AGX Orin 64GB: اجرای Qwen3-30B-A3B با سرعت ۷۶.۷ توکن در ثانیه.
- AGX Thor: دستیابی به ۲۲۶ توکن در ثانیه.
دفاع و کاهش مخاطرات
برای مقابله با کرمهای هوش مصنوعی، باید عدد بازتولید (R₀) به زیر یک برسد. پژوهشگران راهکارهای زیر را پیشنهاد میکنند:
- نظارت جریانمحور در ISPها برای شناسایی جابجایی بارهای مفید (Payload) مدلهای چندگیگابایتی و ترافیک مداوم دستگاه به دستگاه.
- استفاده از Honeypotها برای شکار ابزار تکثیر و بارهای مفید آن.
- الزام قانونی برای حذف رمزهای عبور پیشفرض کارخانهای؛ با این اشاره که این رمزها در حال حاضر در بازارهای بریتانیا غیرمجاز هستند.
آنها اشاره کردند که قرنطینه توسط ISP همراه با اطلاعرسانی به مشتری، پیش از این ۹۲٪ از عفونتهای Mirai را ظرف ۱۴ روز پاکسازی کرده بود، در حالی که این رقم بدون اطلاعرسانی ۷۴٪ بود. با این حال، برخلاف باتنتهای سنتی، کرمهای مبتنی بر هوش مصنوعی به سختافزار خاصی وابسته نیستند و میتوانند برای اجرا روی هر چیزی، از یک Jetson Nano تا یک مک، سازگار شوند.
این تغییر، فرض بنیادی ایمنی هوش مصنوعی را دگرگون میکند: ما از دنیایی که ریسکهای پیشرو محدود به خوشههای عظیم محاسباتی بود، به سمتی میرویم که توانمندیهای عاملمحور میتوانند در لبه محاسباتی یک خانه هوشمند پنهان شوند. ریسک دیگر فقط یک API سرکش نیست، بلکه گسترش سبک زیستشناختی وزنهای مدل در سراسر اینترنت اشیا است.
منتظر بهروزرسانیهای آتی درباره استانداردهای امنیتی IoT و احتمال ظهور عاملهای هوش مصنوعی «سیستم ایمنی» باشید که مخصوصاً برای شکار و خنثی کردن تکثیرکنندههای توزیعشده مبتنی بر وزن طراحی شدهاند.
گام بعدی شما
- بررسی تنظیمات امنیتی و تغییر رمزهای پیشفرض تمام دستگاههای IoT در شبکه داخلی خود.
- رصد استانداردهای جدید امنیتی برای سختافزارهای لبه (Edge) و تراشههای شتابدهنده.
- مطالعه درباره ابزارهای شناسایی ترافیک غیرعادی بین دستگاهها در شبکههای محلی.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو