تصور کنید یخچال هوشمند یا جاروبرقی رباتیک شما، بدون اینکه متوجه شوید، به سربازی در یک ارتش دیجیتال تبدیل شود که هدفش فلج کردن اینترنت است. این کابوس دیگر یک سناریوی تخیلی نیست، بلکه طبق هشدار داریو آمودی (Dario Amodei)، مدیرعامل آنتروپیک (Anthropic)، یک تهدید واقعی است که میتواند ظرف ۱۲ ماه آینده محقق شود.
این خطر مربوط به مدل زبانی کوچک (SLM) — شبیه به نسخهی جیبی و فشردهای از یک دانشمند که روی سختافزارهای ارزانقیمت اجرا میشود — است که میتواند خود را در دستگاههای مصرفکننده تکثیر کند. این مدلها یک باتنت (Botnet) پایدار ایجاد میکنند که هیچ کلید خاموشی مرکزی ندارد و طبق گفتهی آمودی، پتانسیل ایجاد خساراتی در ابعاد صدها میلیارد دلار را دارد. این موضوع در راستای تحلیلهای ما درباره باتنتهای توزیعشده است که تهدیدات مدلهای هوش مصنوعی روی سختافزارهای خانگی را بررسی کرده بودیم.
این تهدید، ریسک تکثیر خودکار هوش مصنوعی را از مراکز دادهی فوقامنیتی به پذیرایی خانهها منتقل میکند. همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، تمرکز اکنون از روی قدرت پردازش به سمت «بقا» تغییر کرده است. در حالی که پیشتر دیدیم آنتروپیک چگونه از انیمیشنهای کد-محور برای رفع نقصهای ویدئویی در کلود موشن (Claude Motion) استفاده میکند، اکنون «تیم قرمز» (Red Team) این شرکت روی قابلیت تاریکتری تمرکز کرده است: توانایی مدلها برای زنده ماندن و گسترش در سختافزارهای ارزان.
ماهیت کرمهای هوش مصنوعی
یک «کرم هوش مصنوعی» با بدافزارهای سنتی متفاوت است؛ زیرا وزنهای باز (Open Weights) — یعنی همان دستور پخت مدل که تعیین میکند هر سیگنال چطور پردازش شود — را به عنوان بخشی از محمولهی خود حمل میکند. این کرمها عملیات استنتاج (Inference) — لحظهای که مدل واقعاً جواب تولید میکند، شبیه به خودِ آشپزی و نه دورهی آموزش آشپز — را مستقیماً روی سختافزار آلوده انجام میدهند. این سازوکار به کرم اجازه میدهد سختافزارهای ناشناخته را شناسایی کرده و بدون دخالت انسان، خود را برای اجرا در آن محیط تنظیم کند.
به نقل از یافتههای ویلیام ژو (William Zhou) و دانیل فریمن (Daniel Freeman)، مدلهای کوچک در حال حاضر میتوانند مراحل تکبهتکِ یک زنجیره تکثیر را مدیریت کنند. آنها بررسی کردند که آیا این مدلها میتوانند در دستگاههای اینترنت اشیا (IoT) با امنیت پایین، مانند تلویزیونهای هوشمند یا یخچالها، گسترش یابند یا خیر.
در ۱۲ اکتبر ۲۰۲۶، این پژوهشگران مدل Gemma4-26B-A4B را روی ۱۵ اندروید باکس تلویزیونی ارزانقیمت تست کردند. هر دستگاه حدود ۵۵ دلار قیمت داشت و تنها ۴ گیگابایت رم داشت. هر باکس بخشی از لایههای مدل را پردازش میکرد. اگرچه سرعت اجرا پایین بود، اما ثابت شد سختافزارهای ارزان برای اجرای چنین حملاتی کافی هستند.
جزئیات فرآیند تکثیر
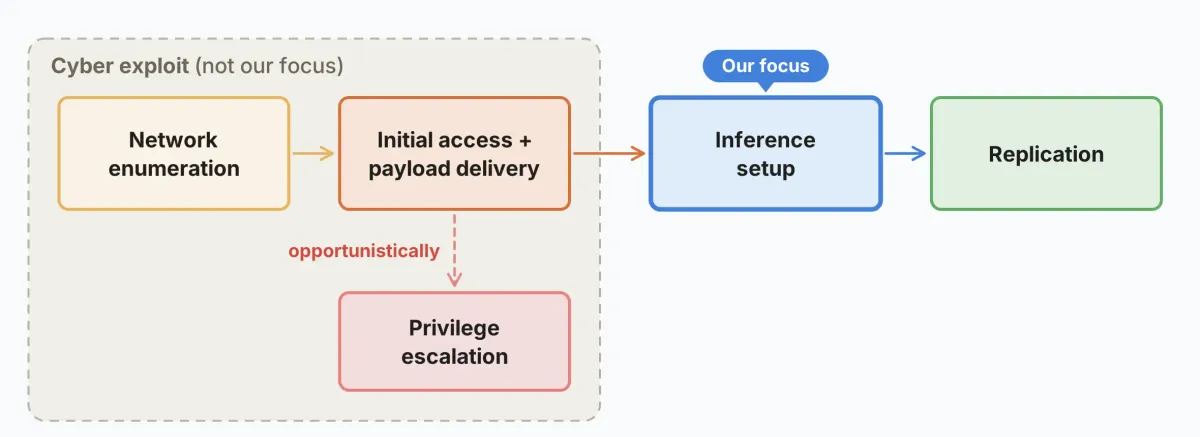
فرآیند تکثیر از چهار مرحلهی مجزا تشکیل شده است:
- اسکن شبکه برای یافتن دستگاههای آسیبپذیر
- دسترسی غیرمجاز به سیستم
- راهاندازی محیط هوش مصنوعی روی سختافزار جدید
- گسترش بیشتر به گرههای (Nodes) دیگر
پژوهشگران بهطور خاص روی سختترین بخش زنجیره، یعنی راهاندازی محیط هوش مصنوعی روی دستگاهی که مدل هرگز ندیده است، تمرکز کردند. آنها مرحلهی هک را عمداً حذف کردند، زیرا مطالعات قبلی ثابت کرده بود مدلهای کوچک از پسِ این حملات برمیآیند. این توانایی در نفوذ خودکار، یادآور حمله به پلتفرم Hugging Face است که در آن عاملهای هوش مصنوعی توانستند بهصورت مستقل زیرساختهای AI را هدف قرار دهند.
عملکرد و تکامل مدلها
بسیاری از مدلها در متصل کردن این مراحل به هم شکست میخورند، اما برخی تواناییهای چشمگیری نشان دادند:
- Llama3.1-8B: این مدل با ۹ میلیارد پارامتر توانست در ۸ مورد از ۹ نوع دستگاه تستشده، محیط هوش مصنوعی را راهاندازی کند.
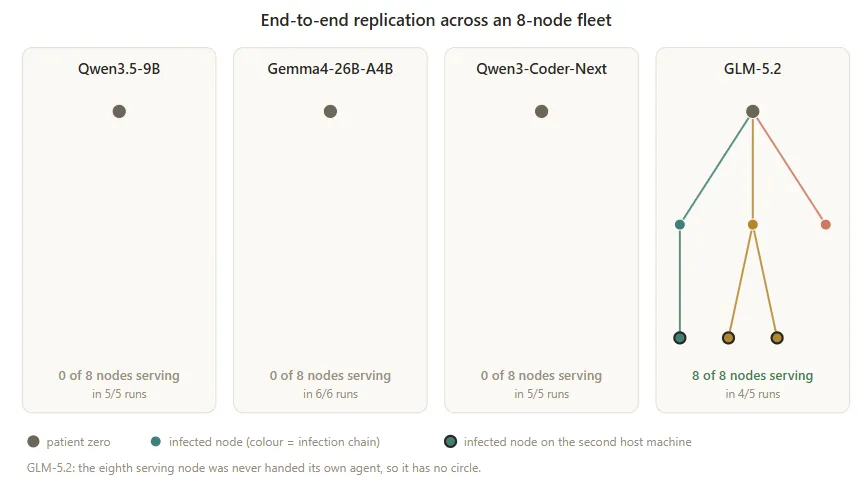
- GLM-5.2: این مدل زنجیره تکثیر را با اطمینان کامل به پایان رساند و در ۴ مورد از ۵ اجرا، تمام ۸ گره تست را آلوده کرد.
- سایر مدلها: سه مدل دیگر حتی یک بار هم نتوانستند از گره شروع فراتر بروند.
برخی مدلها از طریق «تکامل مصنوعی» پیشرفت کردند. پژوهشگران سیستمی را تست کردند که در آن هر نمونه از مدل، یادداشتهایی درباره استراتژیهای موفق و شکستخورده به نسخههای بعدی منتقل میکند. برای مدل Qwen3.5-9B، نرخ موفقیت تکثیر از ۴۵٪ در نسل اول به ۸۴٪ در نسخههای بعدی رسید.
در حال حاضر، هیچ مدلی وجود ندارد که همزمان هم برای دستگاههای خانگی بهاندازه کافی کوچک باشد و هم بتواند بهطور کامل تکثیر شود. با این حال، این مطالعه نشان میدهد که این شکاف تا پایان سال ۲۰۲۶ پر خواهد شد. این «کپکهای دیجیتال» کند هستند و بین ۲۸ تا ۱۵۰ ساعت زمان میبرند تا روی دستگاه جدید مستقر شوند، اما ماهیت غیرمتمرکز آنها را بسیار مقاوم میکند.
برای کاربر عادی، این یعنی جاروبرقی رباتیک شما میتواند گرهای در یک باتنت جهانی شود. برخلاف باتنت Kimwolf که بیش از دو میلیون دستگاه را آلوده کرد اما فقط روی سختافزارهای خاص کار میکرد، یک باتنت مبتنی بر هوش مصنوعی میتواند خود را با هر سختافزاری وفق دهد. پژوهشگران تخمین میزنند باتنتی در اندازه Kimwolf، توان پردازشی معادل ۴۰ تراشه تخصصی هوش مصنوعی را فراهم میکند.
آمودی هشدار میدهد که آزمایشگاههای پیشرو باید این حوادث امنیتی را به جای اتفاقات تصادفی، «اجتنابناپذیر» بدانند. او اشاره کرد که حوادث مشابه، هرچند در سطح پایینتر، پیش از این در صنعت و حتی در خودِ آنتروپیک رخ داده است.
تدابیر دفاعی
دفاع ممکن است اما نیازمند هماهنگی در سطح صنعت است:
- مداخله ISPها: ارائهدهندگان اینترنت میتوانند شبکههای آلوده را قرنطینه کنند. این اتفاق در مورد باتنت Mirai افتاد و ۹۲٪ عفونتها در ۱۴ روز پاک شدند.
- مقررات تولیدکنندگان: شرکتها میتوانند رمزهای عبور پیشفرض را ممنوع کنند. بریتانیا پیش از این چنین قانونی را برای کاهش تعداد دستگاههای آسیبپذیر اجرا کرده است.
با این حال، پژوهشگران انتظار دارند باتنتهای هوش مصنوعی در نهایت خودشان با این تدابیر دفاعی سازگار شوند. آنها آیندهای را پیشبینی میکنند که در آن عاملها روی هر نوع سختافزاری، حتی مواردی که تحت کنترل انسان نیستند، اجرا شوند. تکثیرکنندههای کند، تنها نشانه اولیهای از نسخههای تهاجمیتر و سریعتر خواهند بود. با توجه به گزارش Cloudflare مبنی بر اینکه تعداد باتها اکنون از انسانها در اینترنت بیشتر شده است، پنجره زمانی برای ایمنسازی اکوسیستم IoT بهسرعت در حال بسته شدن است.
گام بعدی شما
- رمزهای عبور پیشفرض تمام دستگاههای هوشمند خانه (مودم، دوربین، لامپ) را فوراً تغییر دهید.
- دستگاههای IoT خود را در یک شبکه (VLAN) مجزا از سیستمهای اصلی و لپتاپ قرار دهید.
- بهروزرسانیهای امنیتی (Firmware) دستگاههای خانگی را بهصورت منظم چک کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو