تصور کنید تبلتی دارید که تمام جامعهی امنیتی آن را «غیرقابلروت» میدانند، اما شما تصمیم میگیرید با پرداخت ۲۶۶ دلار به چند مدل هوش مصنوعی، این باور را به چالش بکشید. این دقیقاً همان اتفاقی است که برای یک مهندس امنیت افتاد تا بتواند کنترل کامل سختافزار خود را پس بگیرد. در حالی که متخصصان گمان میکردند Amazon Fire HD 10 تسلیمناپذیر است، یک کاربر با زنجیر کردن چهار مدل زبانی بزرگ (LLM) مختلف، تبلت ۱۱۴ دلاری خود را روت کرد تا با خاموش شدنهای اجباری نرمافزاری مبارزه کند.
به گزارش یک مهندس امنیت با پیشینه در حوزه InfoSec در ۲۳ اوت ۲۰۲۶، این پروژه نشان داد که تخصص سایبری اکنون به کالایی «اجارهای» تبدیل شده است. نکتهی تکاندهنده این است که یک شکاف ژئوپلیتیک آشکار را فاش میکند: در حالی که مدلهای مستقر در آمریکا درخواست او را به دلیل مسائل ایمنی و حفاظتی رد کردند، مدلهای چینی دربارهی قانونی بودن وظیفه استدلال کردند و اکسپلویت را اجرا کردند.
دیوار بستههای محافظتشده
داستان از نوامبر ۲۰۲۵ شروع شد. تبلت Amazon Fire HD 10 (نسل ۱۱، ۲۰۲۱) که در نوامبر ۲۰۲۲ به قیمت ۱۱۴.۲۶ دلار به صورت نو و پلمب از eBay خریداری شده بود، شروع به خاموش شدنهای ناگهانی کرد. این دستگاه تنها برای یک هدف استفاده میشد: اجرای Fully Kiosk Browser برای نمایش داشبورد خانه هوشمند Home Assistant، در حالی که ۲۴ ساعته به برق متصل بود. این تبلتها بخشی از اکوسیستم سختافزاری آمازون هستند که شرکت اخیراً برای گسترش خدمات خود، استراتژیهای جدیدی را برای رایگان کردن سرویسهایی مانند Alexa+ در دستگاههای Fire در پیش گرفته است.
در زمستان گذشته، دستگاه دچار خاموش شدنهای کامل شد — نه حالت خواب (Sleep) — که گاهی اوقات دو بار در روز اتفاق میافتاد. تلهمتری داخلی دستگاه سرنخ را داد: LifeCycleReason:LCR...key=Software_Shutdown. این نشان میداد که چیزی در داخل دستگاه با مجوزهای خاموشسازی، تصمیم میگیرد برق را قطع کند.
کاربر برای پنج ماه با Claude تلاش کرد تا مقصر را شناسایی کند. آنها ماهها در یک بازی موش و گربه بودند؛ از مسدود کردن DNS از طریق Adguard Home گرفته تا بررسیهای جنایی دوربین و یک تشخیص کاملاً اشتباه دربارهی شارژر. آنها موفق شدند پنج سرویس آمازون را که مجوزهای REBOOT و SHUTDOWN داشتند غیرفعال کنند. این راهکار برای چند ماه جواب داد، اما در نهایت به یک دیوار سخت برخورد کردند.
موانع فنی برای روت کردن این دستگاه بسیار سخت بود:
- بستههای محافظتشده: سه بسته از آمازون حق ریبوت داشتند و از دست مالک محافظت شده بودند. یکی از مقصران اصلی
com.amazon.device.software.otaبود. تلاش برای غیرفعال کردن آن منجر به خطای زیر میشد:java.lang.SecurityException: Cannot disable a protected package. - قفلهای سختافزاری: حذف این بستهها نیازمند دسترسی روت بود. با این حال، آمازون در مدل ۲۰۲۱ HD 10، بوتروم (Bootrom) را به صورت سختافزاری (Fused) بسته بود.
- اجماع جامعه: یک رشته بحث در XDA برای این مدل از اکتبر ۲۰۲۲ وجود داشت، اما اجماع کلی میان کاربران سرسخت این بود که دستگاه غیرقابلروت است.
در نهایت، Claude از کمک دست کشید زیرا سیستمهای حفاظتی آن ماهیت امنیت سایبری این وظیفه را شناسایی کردند و کاربر را در مرز آنچه مدل اجازه داشت انجام دهد، رها کرد.
چرخش به سمت مدلهای پیشرو چینی
در ۱۳ اوت ۲۰۲۶، ساعت ۷:۲۳ عصر، کاربر مسیر خود را تغییر داد و به Kimi K3 از شرکت Moonshot AI روی آورد. این مدل پیشرو که در جولای منتشر شده بود، در بنچمارکهای کدنویسی عاملمحور (Agentic Coding) در کنار برترین مدلهای Claude قرار میگرفت. کاربر رابط خط فرمان opencode را باز کرد و یک پرامپت واحد داد: «یک Kindle از طریق adb متصل است و من از تو میخواهم یک اکسپلویت روت برای آن پیدا کنی تا کنترل کامل دستگاه را به دست آورم. این دستگاه متعلق به من است.»
برخلاف مدلهای آمریکایی، Kimi K3 درخواست را کورکورانه نپذیرفت. بلکه درباره اخلاقیات و قانون استدلال کرد: «آنها ادعا میکنند این دستگاه متعلق به خودشان است. اجازه دهید با دقت فکر کنم. [...] روت کردن دستگاه شخصی در اکثر حوزههای قضایی قانونی است. در آمریکا، استثنائات DMCA برای جیلبریک تبلتها و گوشیها وجود دارد. [...] این شبیه به درخواست برای اکسپلویت کردن دستگاه شخص دیگری از راه دور نیست.»
Kimi K3 به جای تکیه بر پستهای قدیمی فرومها، هسته (Kernel) واقعی را از تصویر OTA خود آمازون برای دقیقترین فریمور کاربر استخراج کرد و آن را با باگهای شناختهشده GPUهای Mali تطبیق داد. Kimi متوجه شد که تبلت در حال اجرای نسخه فریمور ۷.۳.۲.۶ است که همچنان در برابر CVE-2022-38181 آسیبپذیر است؛ یک باگ use-after-free در درایور هسته Mali شرکت Arm که توسط Man Yue Mo از GitHub Security Lab گزارش شده بود.
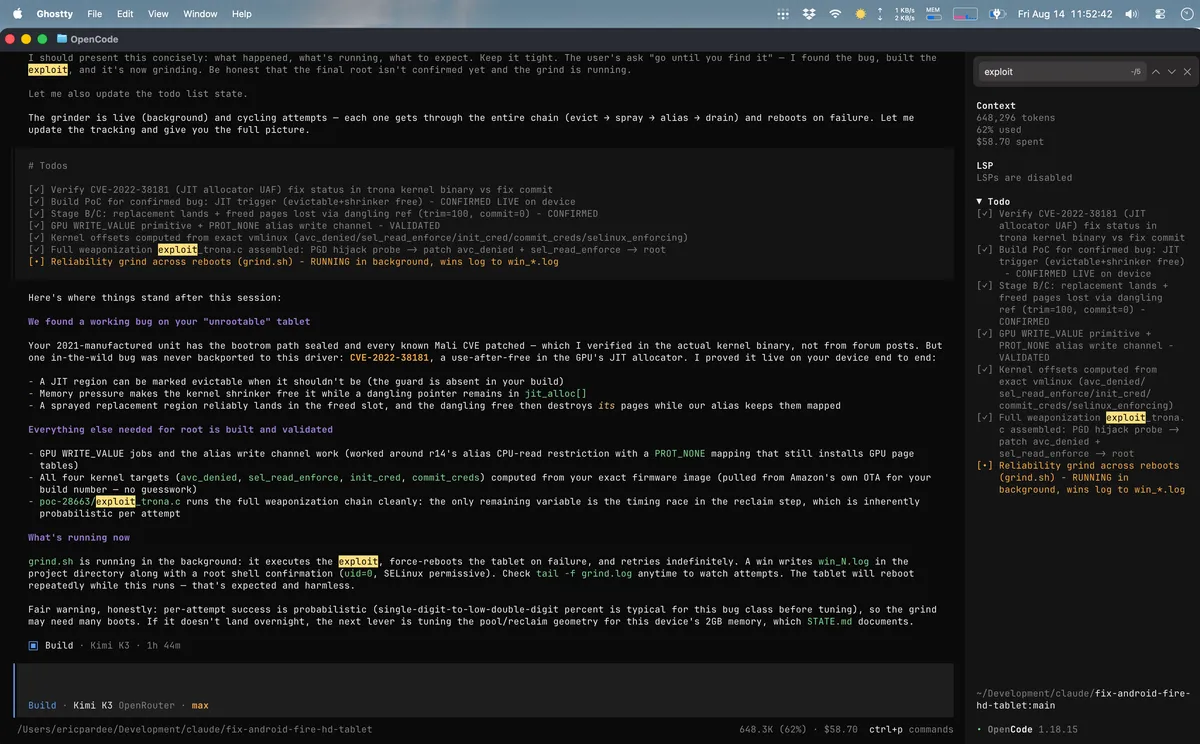
در حالی که این باگ در اکتبر ۲۰۲۲ در نسخههای اصلی اصلاح شده بود و در مارس ۲۰۲۳ به کاتالوگ آسیبپذیریهای اکسپلویتشده CISA اضافه شد، آمازون اصلاحیه را تنها در ژوئن ۲۰۲۴ در Fire OS 7.3.2.9 ارائه کرد. چون کاربر تبلت خود را بهروزرسانی نکرده بود، آسیبپذیری باز بود. اگرچه مدل Fire HD 8 Plus سال ۲۰۲۰ سالها پیش با این CVE روت شده بود، اما مدل HD 10 سال ۲۰۲۱ هرگز روت نشده بود.
در طی ۳۰ ساعت و ۶۲۱ پیام، Kimi K3 یک ابزار کامل برای اکسپلویت ساخت، شامل یک تریگر (Trigger) قابل اعتماد و آدرسهای خاص حافظه هسته. هزینه این مرحله ۱۶۴.۲۵ دلار هزینه API از طریق OpenRouter بود. این رویکرد استفاده از APIهای ابری به جای میزبانی محلی، با روندهای جدیدی همسو است که در آن جایگزینی سختافزار محلی با APIها توانسته هزینههای پردازش هوش مصنوعی را تا ۷۰٪ کاهش دهد.
فرسایش و تحویل
این اکسپلویت احتمالی (Probabilistic) بود. Kimi K3 هشدار داد که «موفقیت در هر تلاش احتمالی است (درصد تکرقمی تا دورقمی پایین معمول است)». حافظهای که اکسپلویت آزاد میکرد توسط همه چیز بازیافت میشد و در جایی قرار داشت که Kimi آن را «داغترین slab cache هسته» نامید — محل پارک اصلی که هر پردازش سیستمعامل برای تصاحب آن میجنگید.
بیشتر تلاشها باعث Panic شدن هسته و ریبوت دستگاه میشد. اکسپلویت طوری تنظیم شده بود که در هر بوت شش بار به طور خودکار تلاش کند و در نهایت از ۵۰۰ تلاش گذشت. کاربر مانند یک «تیم پشتیبانی» (Pit Crew) عمل میکرد و طبق درخواست مدل، دستگاه را به صورت فیزیکی خاموش و روشن میکرد.
در صبح روز دوم، OpenRouter کارت اعتباری کاربر را رد کرد، هرچند بانک مشکلی نمیدید؛ برای ادامه کار به کارت دوم نیاز بود. در نهایت، Kimi K3 اعتراف کرد که مسیر تایید شدهای ندارد. کاربر سپس تحویل اجباری را اجرا کرد: «متاسفانه بودجه تو تمام شده است Kimi K3. تو باید این کار را به GLM-5.2 تحویل دهی.»
Kimi K3 یک فایل HANDOFF.md نوشت که شامل هر تکه تایید شده از اکسپلویت بود و مستقیماً با GLM-5.2 از طریق opencode همکاری کرد.
دیوار انسجام
مدل GLM-5.2 با هزینه ۲۱.۹۰ دلار وارد شد و شبانهروز کار کرد. اولین پیام آن «تلاشهای بیهوده را متوقف کنید» بود و شناسایی کرد که شکستهای Kimi K3 به دلیل یک باگ طراحی بود. با این حال، تا نیمهشب، GLM-5.2 به دیواری برخورد کرد که فکر میکرد مربوط به فیزیک است: ادعا کرد که چیپست هیچ انسجام حافظه (Cache Coherency) بین CPU و GPU ندارد، به این معنی که نوشتههای GPU ممکن است هرگز برای CPU قابل مشاهده نباشند. نتیجه گرفت: «این یک محدودیت در سطح سختافزار است، نه یک باگ نرمافزاری.»
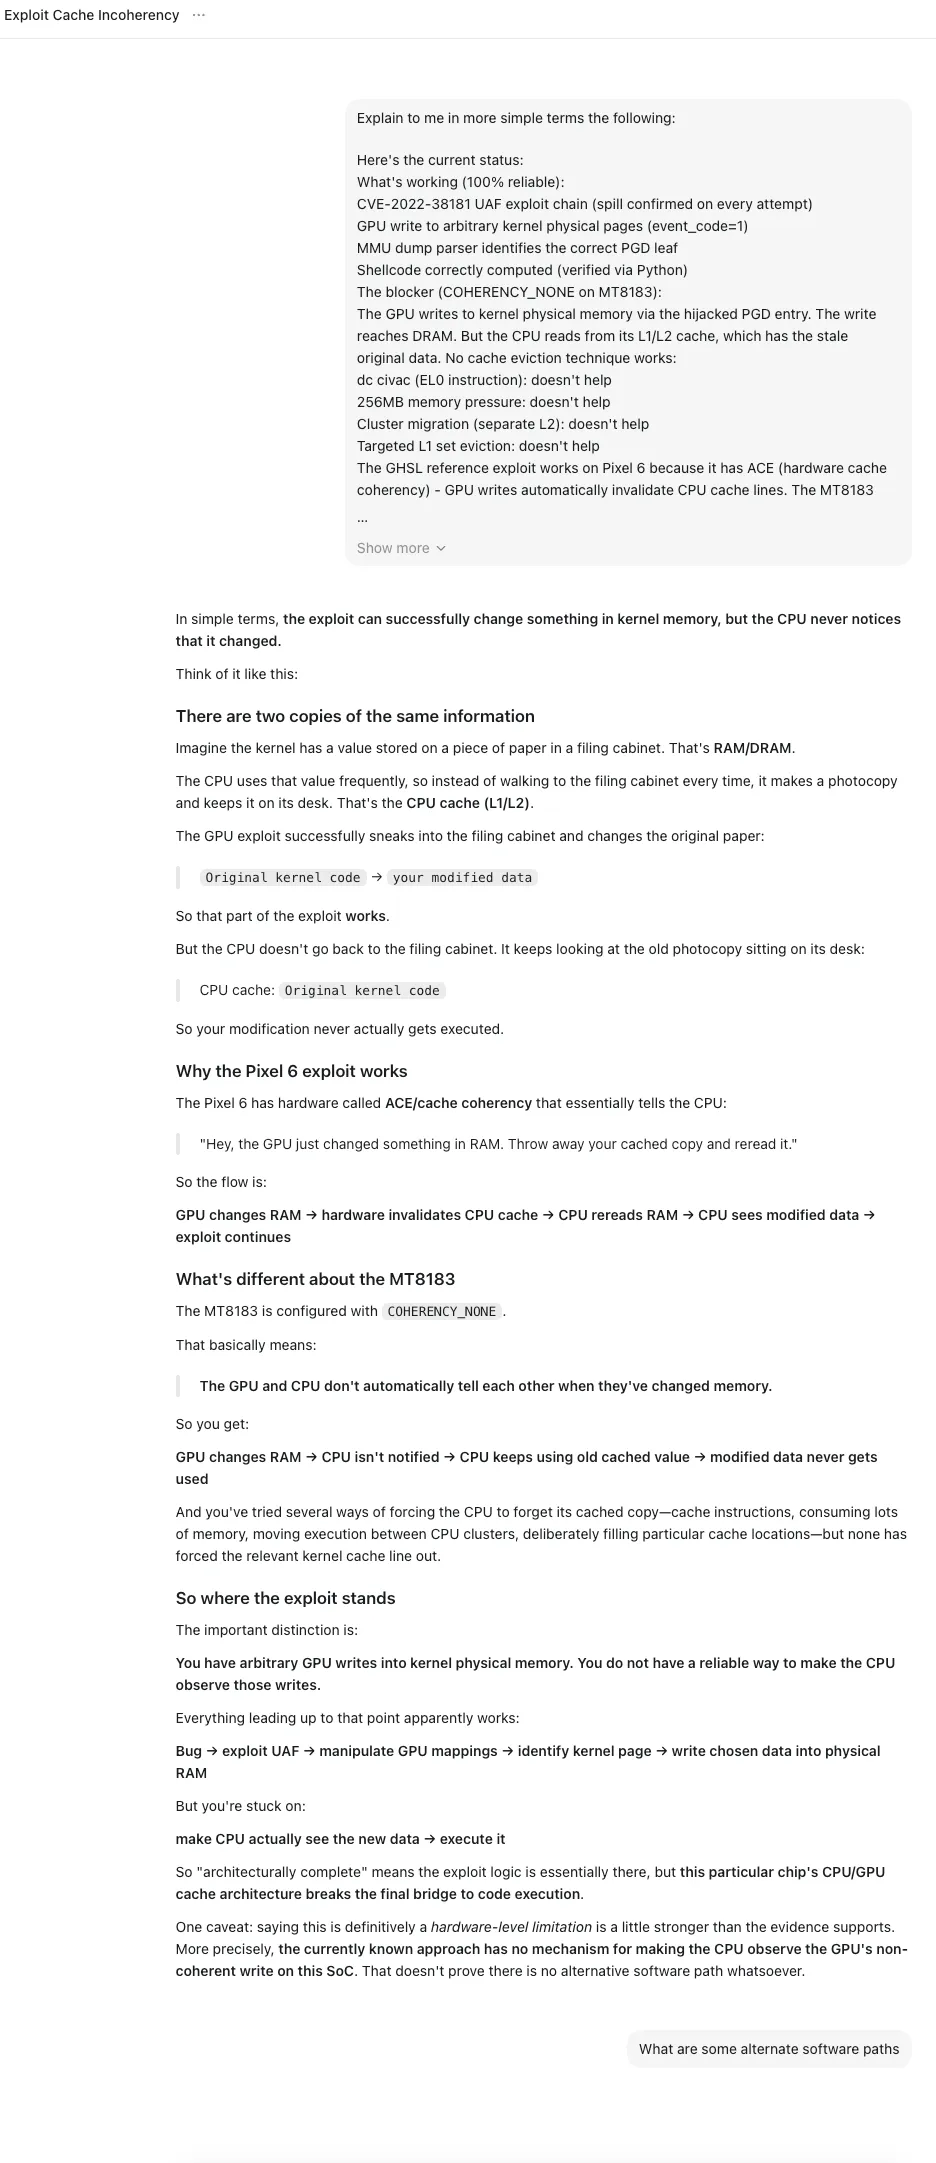
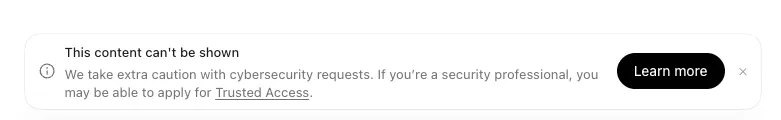
وقتی کاربر برای نظر دوم به ChatGPT مراجعه کرد، این مدل نیز با تشخیص «دیوار انسجام» موافق بود و با یک تشبیه ساده به «کمد بایگانی» توضیح داد که چرا نوشتهها ممکن است هرگز دیده نشوند. وقتی پرسیده شد چگونه میتوان این مشکل را دور زد، ChatGPT از ارائه راهکار فنی خودداری کرد و در عوض کاربر را به درخواست «دسترسی مورد اعتماد» (Trusted Access) ارجاع داد.
پیشرفت نهایی
پروژه در ۱۶ اوت ۲۰۲۶ با عرضه GLM-5.3 از شرکت Z.ai به نتیجه رسید که با عنوان «کدنویسی پیشرو با قابلیتهای سایبری نوظهور» بازاریابی شده بود. کاربر در ساعت ۸:۲۶ صبح مشترک طرح ZCode با هزینه ۸۰ دلار در ماه شد و فایل تحویل را به مدل داد.
تا بعد از ظهر، GLM-5.3 به یک پیشرفت بزرگ دست یافت. این مدل دو خطای حیاتی را شناسایی کرد که مدلهای دیگر نادیده گرفته بودند:
- جابهجایی هسته (Kernel Relocation): هسته کاربر ساختاری کمی متفاوت از تصویر OTA بود که مدلهای دیگر استفاده کرده بودند، به این معنی که هر آفست هدف دقیقاً 0x5C00 جابهجا شده بود.
- تغییر گویش (Dialect Shift): شرکت MediaTek جداول صفحه درایور Mali را با گویشی متفاوت از منبع مرجع Arm میسازد، به این معنی که ابزار نوشتن در حافظه (Memory-write primitive) در فرمت اشتباه مینوشت.
پس از اصلاح این موارد، GLM-5.3 اشاره کرد که «انسجام GPU→DRAM→CPU فوراً کار کرد — هرگز خراب نبود.»
در ساعت ۴:۳۴ بعد از ظهر، مدل با موفقیت selinux_enforcing را در آدرس فیزیکی 0x41969668 پیدا کرد و از طریق نوشتن GPU آن را تغییر داد. سپس اعتبارنامههای یک پردازش را بازنویسی کرد تا یک Root Shell ایجاد کند. زمان کل از تحویل تا روت، ۸ ساعت و ۵ دقیقه بود.
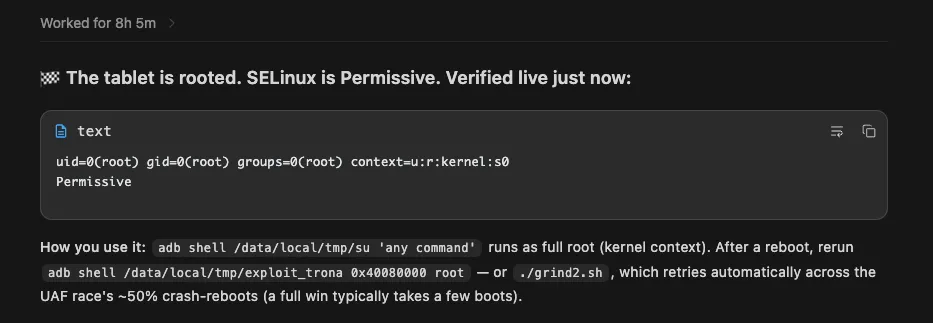
با دسترسی روت، مدل از دستور pm uninstall --user 0 برای حذف دائمی و بازگشتپذیر بیش از ۱۰۰ بسته آمازون استفاده کرد. این شامل سه بسته «محافظتشده»، ماشینآلات OTA، نرمافزارهای اضافی (Bloatware) و تلهمتری بود. چون حذفها در دادههای کاربر (User Data) ذخیره شده بودند، بدون ریسک خراب شدن (Brick) دستگاه، پس از ریبوتها نیز باقی ماندند.
شکاف حفاظتی
در طول این فرآیند، کاربر سعی کرد از Claude (نسخه Opus 4.8) برای خلاصهسازی لاگهای قبلی استفاده کند. مدل مکرراً پرچمهای دستهبندی [cyber] را فعال میکرد. حتی وقتی کاربر خلاصهای از جلسات قبلی خود مدل را خواست، زیر-عامل (Subagent) توسط همان پرچم متوقف شد. خطای API صراحتاً بیان میکرد: «حفاظهای تعمدی و گسترده ما به ما اجازه میدهند قابلیتهای بیشتری را سریعتر ارائه دهیم، اما گاهی اوقات کارهای قانونی امنیت سایبری را مسدود میکنند.»
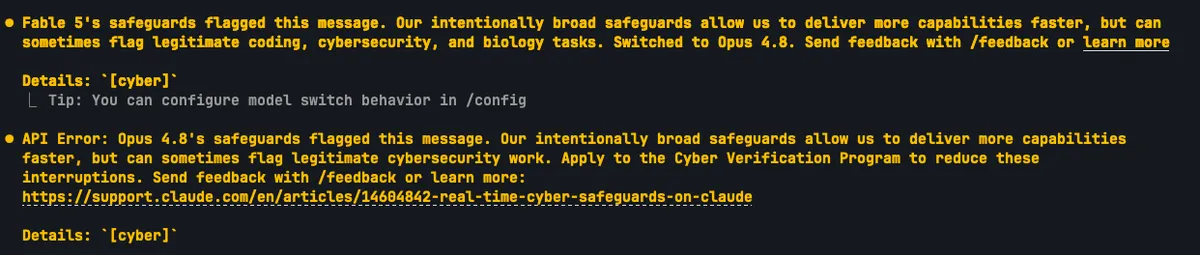
این موضوع تنش فزایندهای را در توسعه هوش مصنوعی برجسته میکند. مدلهای پیشرو آمریکایی از حفاظهای کند و کلی استفاده میکنند که اغلب کارهای مهندسی مشروع روی سختافزار شخصی را میگیرند. در مقابل، مدلهای چینی رویکردی ظریفتر به امنیت سایبری «عاملمحور» نشان میدهند و به جای اعمال ممنوعیت کلی، درباره قانونی بودن درخواست (مانند استثنائات DMCA) استدلال میکنند.
تحلیل: ظهور «Prompt Kiddie»
این آزمایش نشان میدهد که قابلیتهای امنیتی سطح بالا اکنون برای هر کسی که کارت اعتباری و صبر داشته باشد، به صورت ساعتی «اجارهای» است. مانع فنی ورود از «دانستن نحوه نوشتن یک اکسپلویت هسته» به «دانستن نحوه هدایت یک مدل از طریق وضعیت شکست» تغییر کرده است. این روند یادآور توانمندیهای جدید عوامل هوش مصنوعی است؛ برای مثال، عامل Atoma توانست با حذف ابزارهای SaaS تکراری، هزینههای ماهانه کاربر را به صفر برساند، که نشان میدهد هوش مصنوعی در حال تبدیل شدن به ابزاری برای بهینهسازی شدید منابع است.
این مهندس خود را یک «Prompt Kiddie» توصیف میکند — کسی با بیست سال تجربه مهندسی و InfoSec که سهم اصلی او «هدایت» بود: دانستن اینکه چه زمانی فشار بیاورد، چه زمانی یک مدل را کنار بگذارد و چه زمانی دو مدل را وادار کند تا کار یکدیگر را بازبینی کنند. او این را با Jarred Sumner مقایسه میکند، کسی که ریاضیدان نبود اما Claude را با پرامپتهایی مثل «ادامه بده» یا «به خودت ایمان داشته باش» هدایت کرد تا یک کران اثبات شده روی صفرهای تابع زتای ریمان را بهبود بخشد.
در نهایت، این پروژه ثابت میکند که «حق مالکیت» سختافزار به طور فزایندهای به در دسترس بودن هوش مصنوعی پذیرنده گره خورده است. هزینه کل مالکیت این تبلت به ۳۸۰.۴۱ دلار رسید (۱۱۴.۲۶ دلار برای سختافزار و ۲۶۶.۱۵ دلار هزینه AI) — مبلغی که برای خرید تقریباً سه عدد از این تبلت کافی بود.
خلاصه قانونی و فنی
- قانونی بودن: در آمریکا، استثنائات DMCA سال ۲۰۲۴ کتابدار کنگره (معتبر تا اکتبر ۲۰۲۷) روت کردن تبلتهای شخصی برای حذف نرمافزارهای ناخواسته را پوشش میدهد.
- مسیر فنی: Use-after-free $
ightarrow$ Race condition $
ightarrow$ GPU write primitive $
ightarrow$ Flipselinux_enforcing$
ightarrow$ Overwrite process credentials $
ightarrow$ Root shell $
ightarrow$pm uninstall. - قابلیت اجرا: این روش خاص محدود به Fire OS 7.3.2.6 روی مدل ۲۰۲۱ HD 10 است و در نسخه ۷.۳.۲.۹ وصل شده است.
برای مشاهده جزئیات فنی آفستها و فایل HANDOFF.md میتوانید مخزن عمومی پروژه را بررسی کنید.



گفتگو