
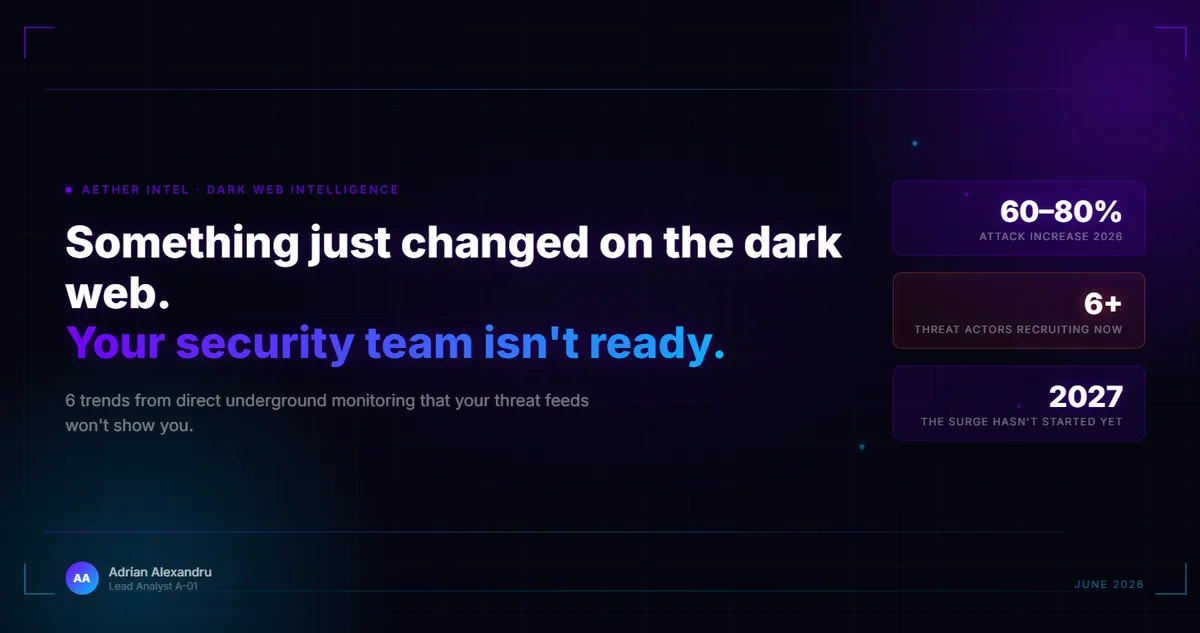
مهارتهای فنی فعلی که در حال حاضر ملاک استخدام در بخش امنیت سایبری هستند، برای متوقف کردن موج پیشروی حملات کافی نخواهند بود. طبق اعلام آدریان الکساندرو (Adrian Alexandru)، مؤسس و تحلیلگر ارشد Aether Intel، سرعت تغییر در اکوسیستمهای زیرزمینی به نقطهای رسیده است که چرخههای پاسخ امنیتی استاندارد، از نظر ساختاری برای Keeping up یا همگام شدن با این تغییرات بسیار کند هستند. او در تاریخ ۲۶ ژوئن ۲۰۲۶، این یافتهها را بر اساس حضور مستقیم و مستمر در جوامع وب تاریک، انجمنها و کانالهای تلگرام — جایی که بازیگران تهدید به جذب نیرو، مذاکره، ساخت ابزار و برنامهریزی عملیاتی میپردازند — منتشر کرد.
الکساندرو اشاره میکند آنچه در ۳۰ روز منتهی به ژوئن ۲۰۲۶ مشاهده کرده، با تمام تجربیات ۱۸ سال گذشته او در زمینه رصد این محیطها متفاوت است. دلیل این اتفاق نه یک رویداد تکمور و بیسابقه، بلکه شتابی است که از توان تطبیق صنعت پیشی گرفته است. بسیاری از متخصصان امنیتی هنوز دنیای زیرزمینی را مجموعهای از «اسکریپت کیدیها» (Script Kiddies) میبینند که از ابزارهایی استفاده میکنند که درک درستی از آنها ندارند. اما در واقعیت، این اکوسیستم در حال تبدیل شدن به دو سطح خطرناک است: بازارهای ارزانقیمت و خودکار در سطح پایین، و انجمنهای سطحبالای تحت حفاظت هوش مصنوعی. این تغییر ساختاری به این معناست که صنعت در حال جنگ با دشمنی است که بر اساس فرضیات قدیمی درباره سطح مهارت و پیچیدگی مهاجمان تعریف شده است.
همانطور که در تحلیلهای پیشین ما درباره امنیت مدلهای بازمتن اشاره کردیم، دموکراتیزه شدن ابزارهای پیشرفته لزوماً به معنای افزایش تخصص نیست، بلکه به معنای افزایش قدرت در دستان افراد غیرمتخصص است. این روند با هشدارهای اخیر ائتلاف Five Eyes همسو است که مدلهای پیشرو هوش مصنوعی را قادر به تسهیل حملاتی در سطح دولتی میدانند که میتواند در مدت کوتاهی زیرساختها را فلج کند.
فروپاشی موانع زیرساختی
ابزارهای هوش مصنوعی زاینده (Generative AI) — مثل دستیاری که میتواند در چند ثانیه هزاران خط کد پیچیده بنویسد — شیوه راهاندازی بازارهای وب تاریک را بهطور بنیادین تغییر دادهاند. در اواسط دهه ۲۰۱۰، ایجاد یک بازار نیازمند تیمی متخصص بود. این تیم معمولاً شامل توسعهدهندگانی برای پلتفرم، متخصصانی که سیستمهای امانی (Escrow) را میشناختند، کارشناسانی برای راهاندازی میزبانی (Hosting)، مدیران (Moderators) و کارکنانی برای پذیرش و تأیید فروشندگان بود. به دلیل وجود این موانع زیرساختی واقعی، اکوسیستم با سرعتی رشد میکرد که مدافعان میتوانستند آن را تا حدودی رصد و دنبال کنند.
اکنون این موانع فرو ریختهاند. یک فرد با انگیزه میتواند در یک آخر هفته با استفاده از AI بخشهای حیاتی را خودکار کرده و یک ویترین فروشگاه کامل را سرهم کند:
- تولید رابط کاربری و ویترین فروشگاه (Storefront generation)
- طراحی منطق سیستمهای امانی (Escrow logic)
- گردشکار تأیید صلاحیت فروشندگان (Vendor verification workflows)
- سیستمهای حل اختلاف و پشتیبانی مشتریان (Dispute resolution)
این وضعیت منجر به تکثیری گسترده از بازارها شده است که یادآور دوران پس از سقوط سیلکرود (Silk Road) در سالهای ۲۰۱۴-۲۰۱۵ است. اگرچه اکثر این بازارهای جدید به دلیل نبود اعتبار یا عمق عملیاتی شکست میخورند، اما همچنان آسیبهای شدیدی وارد میکنند. آنها تراکنشهای غیرقانونی را تسهیل کرده، بازیگران فرصتطلب را جذب میکنند و نویز عظیمی ایجاد میکنند که نسبت سیگنال به نویز را برای هر کسی که سعی در رصد اکوسیستم دارد، تخریب میکند. AI وب تاریک را پیچیدهتر نکرد، بلکه آن را دسترسپذیرتر کرد؛ و در مقیاس وسیع، این دسترسپذیری خطرناکتر از پیچیدگی است.
دفاع هوشمند برای مجرمان
در حالی که لایههای پایین بازار در حال گسترش هستند، انجمنهای سطحبالا و بازارهای تثبیتشده در حال ادغام AI در عملیات خود هستند. نکته کلیدی و حیاتی این است که آنها از AI نه برای حمله، بلکه برای دفاع استفاده میکنند تا از بقای پلتفرمهایشان اطمینان حاصل کنند. الکساندرو مشاهده کرد که این پلتفرمها قابلیتهای مبتنی بر AI را در چندین حوزه پیاده کردهاند:
- بررسی خودکار صلاحیت: استفاده از AI برای شناسایی الگوهای رفتاری نیروهای انتظامی در میان فروشندگان جدید.
- تحلیل رفتاری: شناسایی نفوذگران (Infiltrators) از طریق تحلیل دقیق فعالیت اعضا.
- حسابرسی OPSEC: استفاده از AI برای علامتگذاری خودکار شکستهای امنیتی عملیاتی در لیست کالاها که میتواند منجر به افشای موقعیت پلتفرم شود.
- نظارت بر محتوا: مدیریت محتوا با سرعت و ثباتی که مدیران انسانی هرگز توان رقابت با آن را ندارند.
این انجمنها عملاً عملیات امنیتی را اجرا میکنند که مشابه یک مرکز عملیات امنیت (SOC) حرفهای است. آنها از همان چارچوبهای مفهومی و ابزارهای AI استفاده میکنند که شرکتهای قانونی برای تشخیص کلاهبرداری و نظارت بر محتوا به کار میبرند، اما هدف را معکوس کردهاند: آنها از AI استفاده میکنند تا کسانی را پیدا کنند که قصد شناسایی آنها را دارند. این وضعیت یک رقابت تسلیحاتی در قابلیتها ایجاد میکند که اکثر مدافعان هنوز متوجه حضور در آن نشدهاند.
آمادهسازی نیروی کار برای سال ۲۰۲۷
در ژوئن ۲۰۲۶، الکساندرو الگویی بسیار غیرعادی را رصد کرد: حداقل ۶ گروه تهدید بزرگ، از جمله گروه معروف The Gentleman، بهطور همزمان کمپینهای جذب نیرو (Affiliate program) را در انجمنهای وب تاریک و کانالهای تلگرام آغاز کردند.
جذب نیرو به صورت تکتک و پراکنده عادی است، زیرا گروهها باید اعضای دستگیر شده را جایگزین کنند یا گسترش یابند. اما ۶ کمپین همزمان از سوی بازیگران تثبیتشده اصلاً عادی نیست. این موضوع سه احتمال را مطرح میکند:
۱. یک گسترش هماهنگ و سازمانیافته بین گروههای مختلف.
۲. واکنش به یک فرصت بازار که بهطور مستقل توسط چندین بازیگر شناسایی شده است.
۳. آمادهسازی برای یک چرخه حملات گسترده که به نیروی انسانی بیشتری از ظرفیت فعلی هر یک از گروهها نیاز دارد.
مشاهدات مستمر نشان میدهد وقتی چندین بازیگر تثبیتشده همزمان نیرو میگیرند، عملیات واقعی که این نیروها اجرا میکنند، ۳ تا ۶ ماه بعد از آن رخ میدهد. بنابراین، موج جذب نیروی ژوئن ۲۰۲۶ در واقع «ساخت نیروی کار» (Workforce build) برای چرخه حملات پیشبینیشده در اواخر ۲۰۲۶ و اوایل ۲۰۲۷ است. بازار در حال رشد است زیرا انتظار دارد در آینده به افراد بیشتری نیاز داشته باشد.
ظهور «میانمایگی» با کمک هوش مصنوعی
بزرگترین نگرانی مدافعان باید نحوه عبور نیروهای جدید از آزمونهای صلاحیت فنی باشد. معمولاً کسی که اعتبار یا سابقه شناختهشدهای در وب تاریک ندارد — یعنی فاقد تاریخچه در انجمنها، توصیهنامه از بازیگران شناختهشده یا سابقه اثباتشده است — باید از یک آزمون صلاحیت فنی برای اثبات تواناییهایش عبور کند.
الکساندرو اکنون مشاهده میکند که اکثریت نامزدها با استفاده از ابزارهای AI پاسخها را تولید کرده و از این آزمونها عبور میکنند. این افراد عمق فنی مورد نیاز که آزمونها برای تأیید آن طراحی شدهاند را ندارند؛ آنها صرفاً به AI دسترسی دارند که خروجیهای فنی درستی را بر اساس تقاضا تولید میکند. او این پدیده را «میانمایگی با کمک AI» (AI-assisted mediocrity) مینامد. سرعت این تبدیل است، که در گزارش انتروپیک درباره تبدیل سریع وصلههای امنیتی ویندوز به اکسپلویتها نیز مشاهده شده و نشان میدهد که AI چگونه زمان لازم برای توسعه حملات را به شدت کاهش داده است.
این تغییر پیامدهای تاکتیکی مستقیمی دارد:
- پیشبینیناپذیری: بازیگران بسیار ماهر با OPSEC قوی، از الگوهای مشخصی پیروی میکنند و میتوان آنها را پروفایلبندی کرد. اما افراد کممهارت با ابزارهای AI تصمیمات نامنظم و erratic میگیرند.
- امنیت عملیاتی (OPSEC) ضعیف: چون این نیروها ابزارهایی را که به کار میبرند درک نمیکنند، ردپاهای زیادی به جا میگذارند و اشتباهات بیشتری مرتکب میشوند.
- تأثیر بالا: با وجود نبود مهارت، ابزارهای تقویتشده با AI که آنها مستقر میکنند به اندازه کافی قدرتمند هستند تا نفوذ کنند، دادهها را رمزگذاری کنند، آنها را استخراج کرده و اخاذی نمایند.
مدافعان در حال حاضر برای مبارزه با بازیگران حرفهای و پیشبینیپذیر بهینه شدهاند. آنها برای مقابله با حجم نوسانی و غیرقابلپیشبینی بازیگران «میانمایه اما مجهز به AI» آماده نیستند.
چرخش به سمت هرجومرج و شهرت
بین سالهای ۲۰۱۵ تا ۲۰۲۳، مهاجمان بزرگ با ترکیبی از تعهدات ایدئولوژیک، غرور فنی و وفاداری به جامعه عمل میکردند. آنها از یک کد رفتاری مجرمانه پیروی کرده و از عملیات خود محافظت میکردند، زیرا کارشان همان هویت آنها بود. این ویژگی باعث میشد محتاط باشند و خسارات جانبی را به حداقل برسانند تا توجهات ناخواسته پلیس و نهادها را جلب نکنند.
نسل جدید نیروها متفاوت است. انگیزه آنها تقریباً بهطور انحصاری پول و شهرت است. اهداف آنها عبارتند از:
- سود مالی مستقیم و سریع.
- کسب شناسایی اجتماعی و شهرت در جامعه مجرمانه.
- بهدست آوردن «جام» یا تروفی از طریق انتشار اسکرینشاتهای یادداشت باجافزار در کانال تلگرام خود.
برای این بازیگران، یادداشت باجافزاری یک اهرم برای مذاکره نیست، بلکه محتوایی برای کانال آنهاست. استخراج داده یک ابزار فشار نیست، بلکه یک «اجرا» یا Performance است. آنها برای دیده شدن، اثر تخریب را به حداکثر میرسانند؛ به این معنا که هیچ چیز برای محافظت از آن ندارند و هیچ انگیزهای برای محتاط بودن ندارند. چارچوبهای سنتی پروفایلبندی — که اولویتهای هدفگیری و رفتار مذاکراتی را رصد میکنند — زمانی که الگوی عملیاتی صرفاً «هرجومرج» باشد، شکست میخورند.
تندتر شدن منحنی حملات
گزارش اخیر یکی از شرکتهای Fortune 50 تأیید کرد که حملات سایبری در سال ۲۰۲۵ نسبت به سال قبل ۴۰ تا ۵۰ درصد افزایش یافته است. بر اساس الگوهای جذب نیرو، تکثیر بازارها و پذیرش AI، الکساندرو تخمین میزند که حملات در سال ۲۰۲۶ در مسیر افزایش ۶۰ تا ۸۰ درصدی هستند.
منحنی در حال تختی نیست، بلکه در حال تندتر شدن است. موج جذب نیروی ژوئن ۲۰۲۶ و فرآیندهای تأیید صلاحیت AI-محور، زیربنای سال ۲۰۲۷ هستند. ابزارهایی که اکنون در محیطهای زیرزمینی توسعه یافته و آزمایش میشوند، بین سه ماهه اول ۲۰۲۷ تا اواسط ۲۰۲۸ در مقیاس وسیع مستقر خواهند شد.
نیاز به «رویاپردازان واقعگرا»
خواندن لاگهای سنتی، نوشتن قوانین شناسایی (Detection Rules) و پاسخ به هشدارها دیگر کافی نیست. صنعت به «رویاپردازان واقعگرا» (Reality Dreamers) نیاز دارد؛ تحلیلگرانی که دانش فنی را با تخیل خصمانه و دسترسی واقعی و مستمر به اکوسیستمهای زیرزمینی ترکیب کنند. این متخصصان میتوانند قبل از استقرار ابزارها، روند ساخت آنها را ببینند و در جایگاه مهاجم قرار گیرند تا هدف را همانطور که مهاجم میبیند، مشاهده کنند.
اکثر تیمهای امنیتی میتوانند گزارش دهند دیروز چه اتفاقی افتاد، اما تعداد کمی میتوانند پیشبینی کنند ماه آینده چه رخ میدهد. شکاف بین این دو قابلیت، دقیقاً جایی است که نفوذهای بزرگ بعدی رخ خواهند داد. واکنش به این تهدیدات پس از ظهور آنها منجر به هزینههای بالاتر و خسارات بیشتر میشود. پنجره زمانی برای تغییر وضعیت امنیتی از «واکنشی» (Reactive) به «پیشبینانه» (Predictive) در حال بسته شدن است.
آدریان الکساندرو مؤسس و تحلیلگر ارشد Aether Intel است که در براشوو رومانی مستقر است. او بیش از ۸۰ گزارش اطلاعاتی TLP:CLEAR منتشر کرده و نزدیک به دو دهه تجربه در رصد HUMINT دارد. آثار او در سایت aether-intel.com در دسترس است.
گام بعدی شما
- بازنگری در معیارهای استخدام SOC؛ مهارتهای سنتی را با قابلیتهای «تفکر خصمانه» جایگزین کنید.
- تمرکز بر شناسایی رفتارهای نامنظم و غیرالگویی در ترافیک شبکه (به جای تکیه صرف بر امضاهای شناختهشده).
- رصد منابع باز (OSINT) در تلگرام و انجمنهای خاص برای شناسایی ابزارهای جدید پیش از استقرار گسترده.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای Blackwell و تأثیر آنها بر استنتاج مدلهای امنیتی مراجعه کنید.


گفتگو