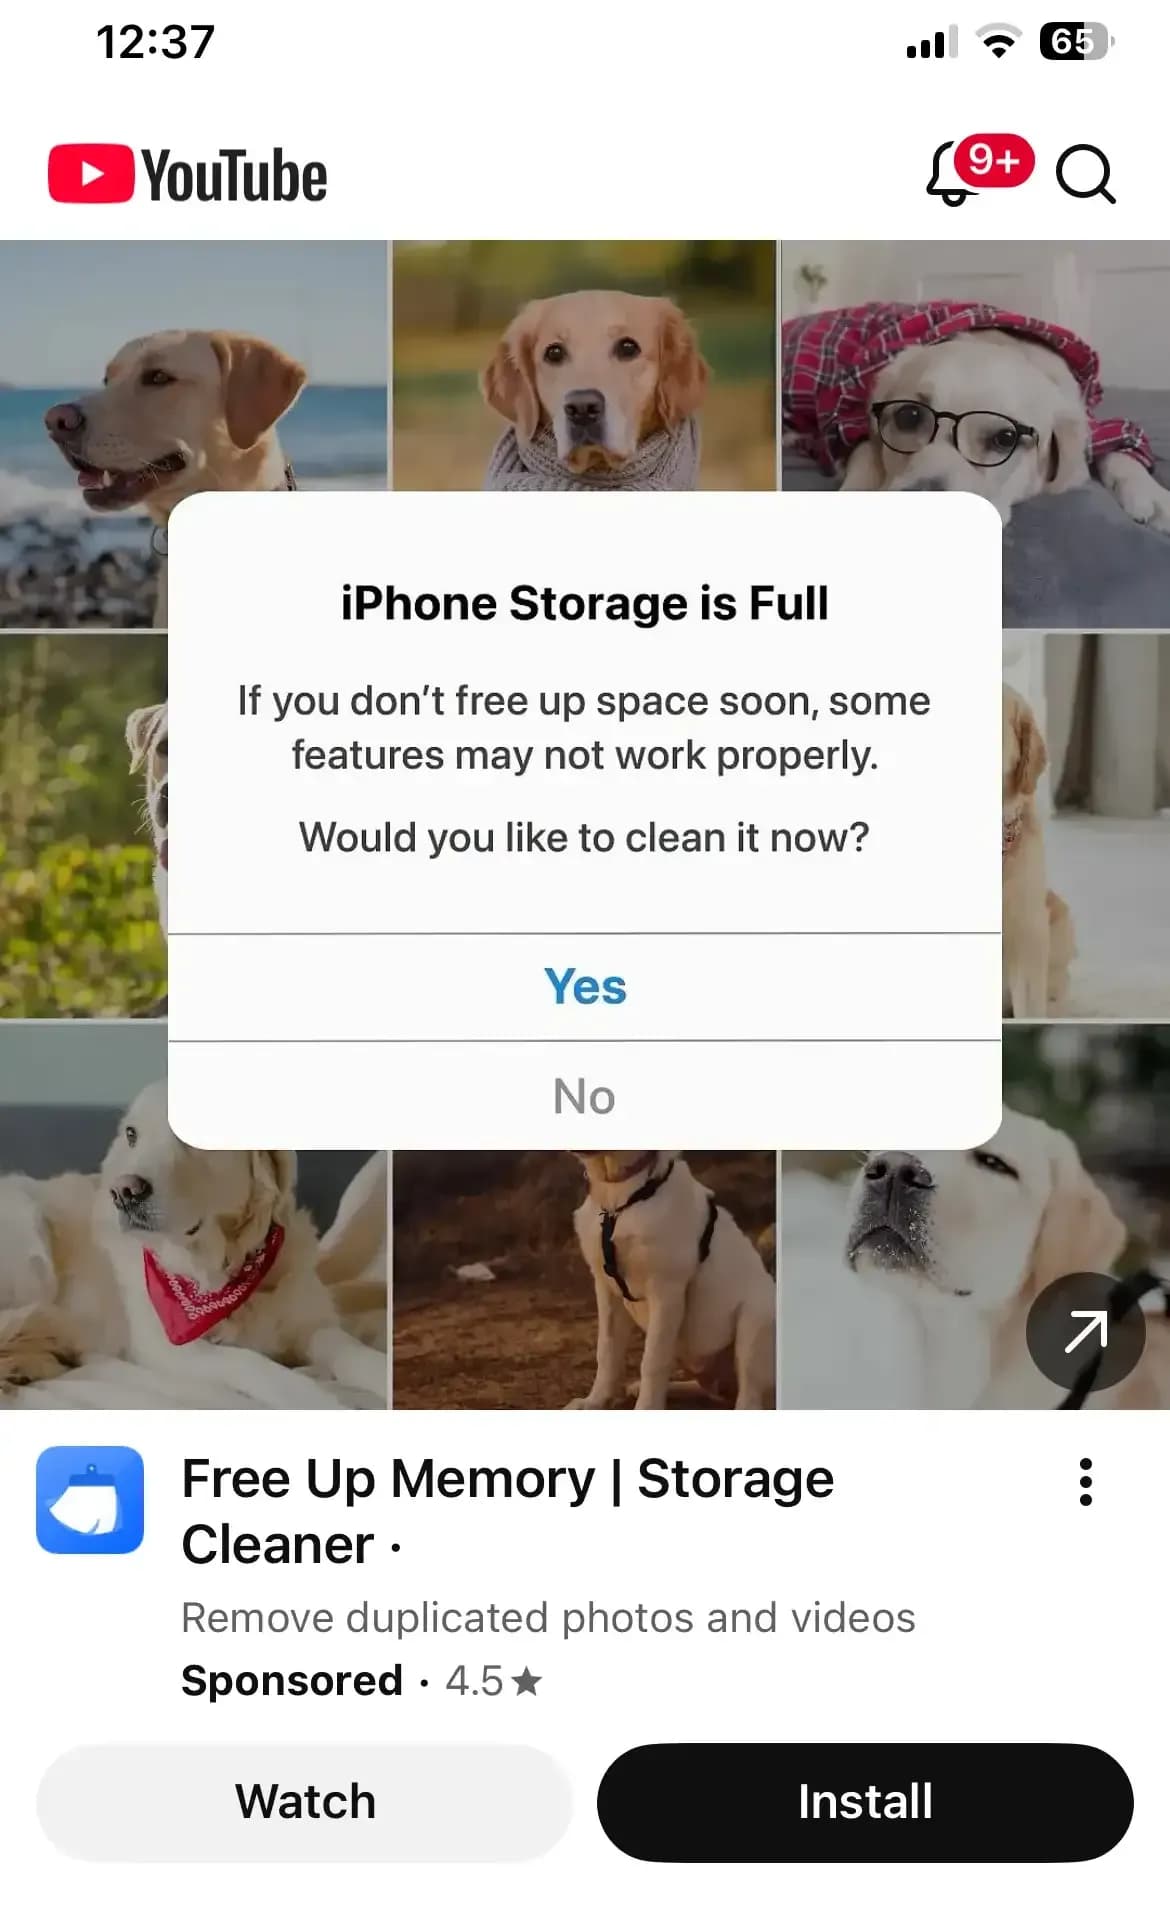
تصور کنید در مرورگر خود با پیامی مواجه شوید که میگوید حافظه آیفون شما پر شده است؛ در حالی که این پیام تنها یک تله برای دزدیدن اطلاعات یا نصب اپلیکیشنهای مخرب است. اگر فکر میکنید غولهای فناوری با هوش مصنوعی جلوی این کلاهبرداریها را گرفتهاند، واقعیت بسیار تلختر است.
طبق گزارش وبسایت atomic14.com، یک تبلیغ فریبنده که دقیقاً شبیه به هشدارهای سیستمی iOS طراحی شده بود، توانست دو بار از سد بررسیهای گوگل عبور کند. این تبلیغ که در ۱۳ سپتامبر ۲۰۲۶ توسط کاربران گزارش شد، با ادعای دروغین «پر شدن حافظه آیفون» سعی داشت کاربران را مجبور به کلیک کند. این ضعف در سیستم نظارتی گوگل، یادآور پروندههای مشابهی است که در آن بیش از ۶۰٪ نصبهای اپلیکیشن Dayzle از طریق مزرعههای بات گوگل ادز صورت گرفت و نشان داد که سیستم تبلیغاتی این شرکت تا چه حد در برابر سوءاستفادهها آسیبپذیر است.
این اتفاق در حالی رخ میدهد که گوگل با شدت تمام در حال تزریق هوش مصنوعی به تمام محصولاتش است. همانطور که در تحلیل قبلی ما دربارهی استفاده گوگل از مدلهای پیشبینی داده اشاره کردیم، این شرکت در مدلهای تجاری خود پیشرو است، اما وقتی نوبت به امنیت کاربران در سیستم تبلیغات میرسد، گویی از ابزارهای خود میترسد. برای کاربر عادی، این یعنی «شبکه ایمنی» وعده داده شده توسط شرکتهای بزرگ، بیشتر شبیه به یک تشریفات اداری است تا یک سپر دفاعی واقعی.
وقتی همین تبلیغ به Gemini — یک مدل زبانی بزرگ (LLM) که مثل کتابخانهداری است و میلیاردها صفحه را خوانده تا الگوهای درست و غلط را تشخیص دهد — داده شد، این هوش مصنوعی فوراً آن را رد کرد. البته اعتماد کامل به این ابزارها دشوار است، چرا که دسترسی پیشفرض Gemini به دادههای Workspace پیشتر نگرانیهای جدی دربارهی ریسکهای امنیتی داخلی ایجاد کرده بود. مدل سه مورد نقض صریح قوانین را شناسایی کرد:
- طراحی گمراهکننده: بنر تبلیغاتی از تایپوگرافی و ظاهر پنجرههای هشدار iOS استفاده کرده تا کاربر تصور کند با یک خطای سیستمی واقعی روبروست.
- اجزای رابط کاربری فریبنده: دکمههای «بله» و «خیر» در واقع تصویر هستند و فارغ از انتخاب کاربر، هر دو منجر به انتقال به یک سایت خارجی میشوند.
- تاکتیکهای ترسمحور: تبلیغ با جعل یک وضعیت بحرانی در سختافزار، کاربر را مجبور به نصب سریع اپلیکیشن میکند.
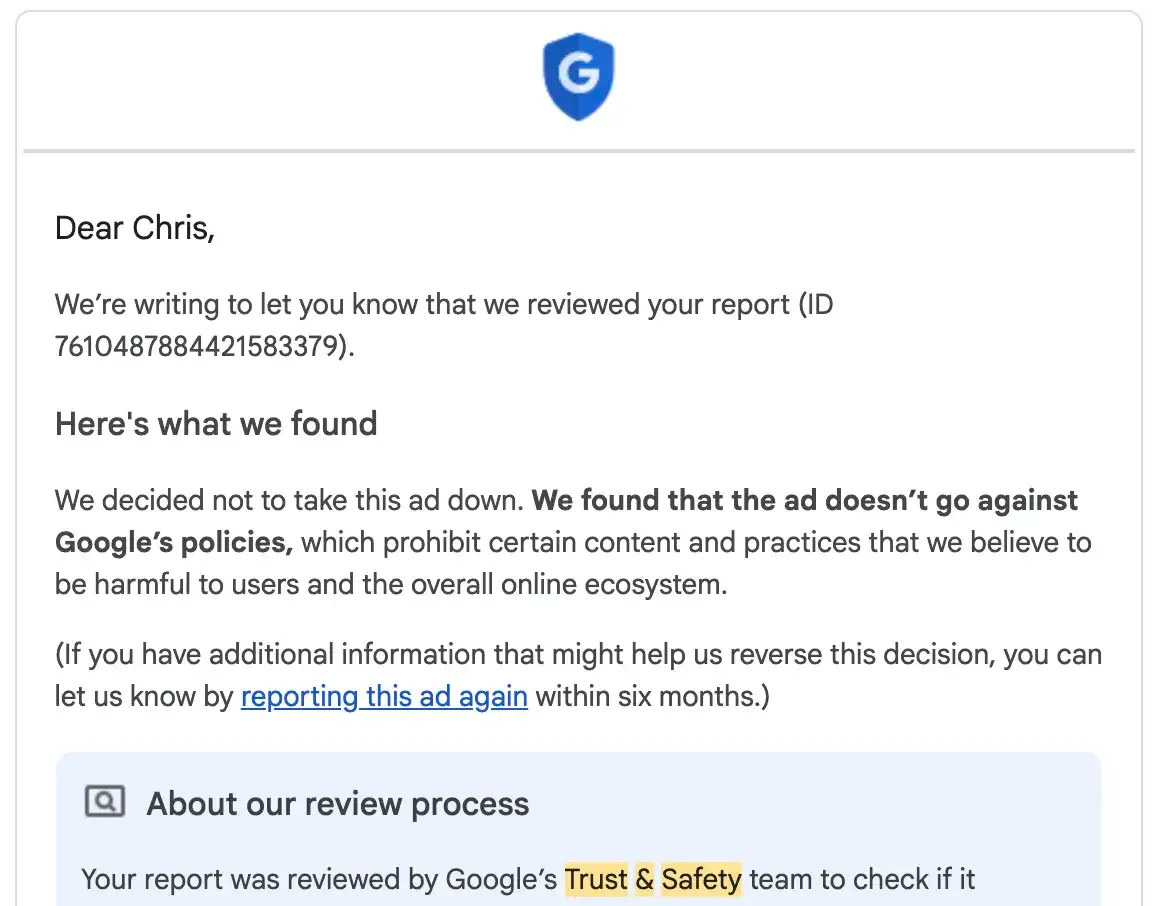
با وجود این شواهد روشن، بررسیهای انسانی گوگل در پاسخ به گزارشها اعلام کردند که این تبلیغ با سیاستهای شرکت در تضاد نیست. این تضاد نشان میدهد که بررسیهای انسانی در برابر ابزارهای موجود، دچار شکست سیستمی شدهاند.
این موضوع یک هشدار جدی است: هر هشدار سیستمی که در مرورگر یا اپلیکیشن میبینید، احتمالاً فقط یک تبلیغ با نرخ تبدیل بالا است. اگر هوش مصنوعی گوگل میتواند کلاهبرداری را در چند ثانیه بفهمد اما شرکت اجازه پخش آن را میدهد، یک سوال بدبینانه پیش میآید: آیا سود حاصل از تبلیغات فریبنده، بیشتر از اجرای قوانین ایمنی است؟
گام بعدی شما
- هرگز روی پیامهای «خطای سیستمی» یا «پر شدن حافظه» که داخل مرورگر ظاهر میشوند کلیک نکنید؛ اینها هرگز از طریق تنظیمات گوشی ارسال نمیشوند.
- از افزونههای معتبر مسدودکننده تبلیغات (Ad-blockers) برای کاهش احتمال مواجهه با این تلهها استفاده کنید.
- در صورت مشاهده این تبلیغات، آنها را مستقیماً به گوگل گزارش دهید تا فشار جمعی بر روی سیستم بررسی انسانی افزایش یابد.
اما فشار واقعی احتمالاً از سوی قانونگذاران خواهد بود؛ به تحلیل ما دربارهی قوانین جدید اتحادیه اروپا در مورد شفافیت AI مراجعه کنید.


گفتگو