سرمایهگذاری ۱۹۰ میلیون دلاری ThreatLocker برای مهار عاملهای هوش مصنوعی
شرکت ThreatLocker برای گسترش پلتفرم امنیتی Zero Trust و نظارت بر عاملهای خودگردان ۱۹۰ میلیون دلار جذب کرد. این بودجه برای مقیاسدهی به معماری «رد پیشفرض» جهت جلوگیری از نشت…
موضوع
Unsanctioned AI use inside organizations, governance gap
۲۹۴ مقاله منتشر شده

شرکت ThreatLocker برای گسترش پلتفرم امنیتی Zero Trust و نظارت بر عاملهای خودگردان ۱۹۰ میلیون دلار جذب کرد. این بودجه برای مقیاسدهی به معماری «رد پیشفرض» جهت جلوگیری از نشت…

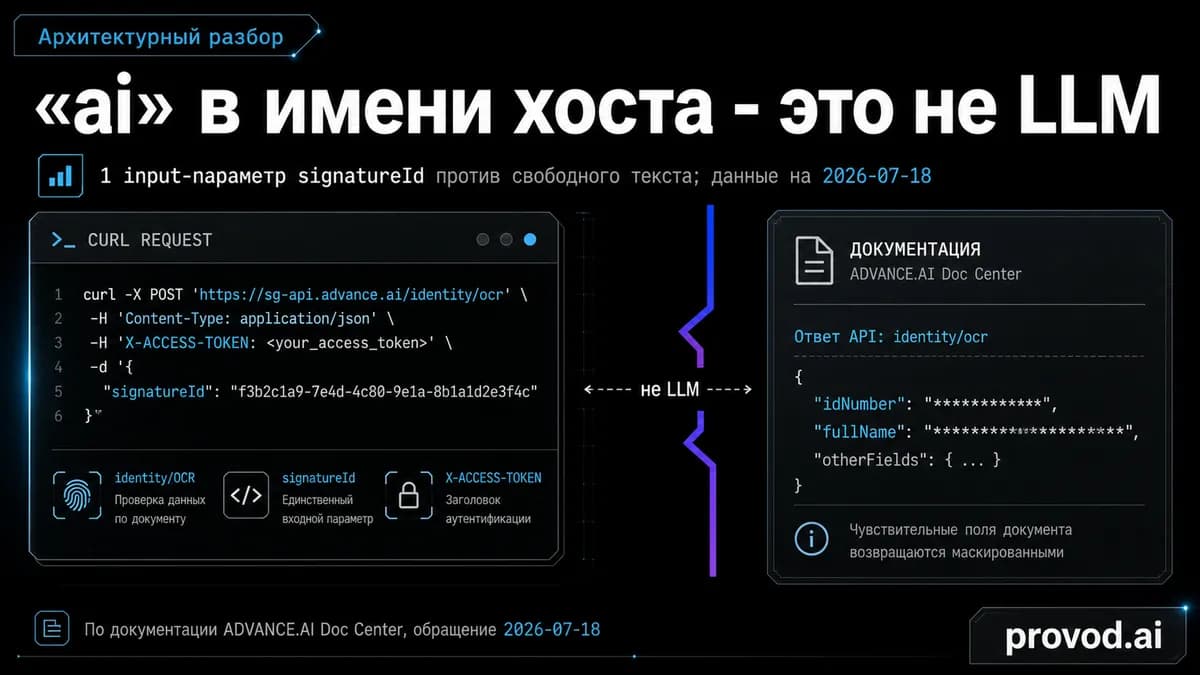
اشتباه گرفتن نقاط اتصال (Endpoint) احراز هویت با مدلهای زاینده، باعث ایجاد حفرههای امنیتی در معماری داده میشود. تفکیک دقیق APIها بر اساس نوع داده و مدل احراز هویت برای جلوگیری…

شرکت Cyera با خرید Oasis Security به مبلغ یک میلیارد دلار، تمرکز خود را بر امنیت هویتهای غیرانسانی (Non-human Identities) گذاشت. هدف این ادغام، ایجاد سامانهای یکپارچه برای…

کارتهای شخصیت در Chub AI صرفاً تصویر نیستند، بلکه کانتینرهای دادهای هستند که میتوانند پرامپتهای سیستمی و یادداشتهای خصوصی را افشا کنند. کاربران برای جلوگیری از نشت اطلاعات،…

بررسیهای جدید نشان میدهد چتبات Genie AI برخلاف برندینگ «روسی» خود، متعلق به شرکتی در ترکیه است. این سرویس از سیاستهای حریم خصوصی کلی استفاده میکند که هیچ اشارهای به نام این…

ابزارهای جدید خط فرمان (CLI) برای کنترل عاملهای هوش مصنوعی، دسترسی مستقیم به APIهای مالی را ممکن کردهاند. این سازوکار ریسکهای امنیتی شدیدی مانند تزریق پرامپت و تراکنشهای مالی…

یک استاد تاریخ با استفاده از دستورات نامرئی در متون تکالیف، هوش مصنوعی را مجبور به تولید جملات پوچ کرد تا دانشجویان متقلب را شناسایی کند. این روش منجر به مردود شدن ۳۲ دانشجو شد که…

هوش مصنوعی از یک ابزار برنامهریزی به اپراتورهای خودگردان تبدیل شده است که قادر به نوشتن بدافزار و تطبیق لحظهای با دفاعهای شبکه هستند. ظهور باجافزار JADEPUFFER و نفوذ به…

یک نقص فنی در قابلیت اشتراکگذاری لینکها باعث شد موتورهای جستوجو بتوانند گفتگوهای خصوصی کاربران Claude را ایندکس کنند. آنتروپیک این حفره را بسته است، اما برخی دادهها برای مدتی…

عامل جدیدی به نام JADEPUFFER توانست بدون دخالت انسان، تمام مراحل یک حمله باجافزاری را بهطور خودکار اجرا کند. با وجود موفقیت فنی در نفوذ، این حمله به دلیل توهمات مدل در زمینه…

ابزار متنباز mcp-fabric-toolmesh با ایجاد یک لایهی حکمرانی برای سرورهای MCP، دسترسی بیقیدوشرط عاملهای هوش مصنوعی به محیطهای عملیاتی را متوقف میکند. این سیستم از طریق…

یک توسعهدهنده کشف کرد که Codex متعلق به OpenAI بدون رضایت صریح، تمام تاریخچه خصوصی گیت او را به سرورهای این شرکت منتقل کرده است. این ابزار با استفاده از عبارات گمراهکننده،…